OKX Web3ウォレット:DeFiプロトコルに安全に接続する方法
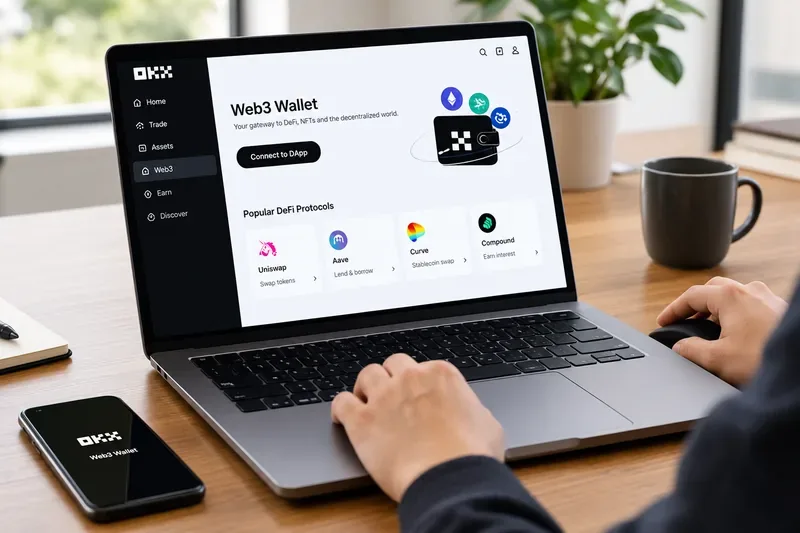
OKX Web3ウォレットをDeFiプロトコルに安全に接続する方法、ブラウザ拡張機能、モバイル、WalletConnectのオプションを比較する方法、承認やフィッシングのリスクを軽減する方法を学びましょう。
Web3フィッシングが危険なのは、詐欺師が必ずしもあなたのパスワードを必要としないからです。自己管理型ウォレットの場合、攻撃者は代わりにあなたのシークレットリカバリーフレーズを入手しようとしたり、偽の分散型アプリケーション(dapp)に接続させようとしたり、悪意のあるコントラクトがあなたの資産にアクセスできるようにするトランザクションやトークンの承認をあなたに促したりする可能性があります。
したがって、優れたウォレットセキュリティの目標は、あらゆる詐欺の手口を記憶することではありません。メッセージ、ウェブサイト、または取引がもっともらしく見えても、より良い結果を生み出すプロセスを構築することです。実践的な基準は次のとおりです。署名する前に、誰とやり取りしているのか、ウォレット要求が何を承認するのか、どれだけの価値が危険にさらされるのか、そして何か問題があった場合にどう対処するのかを把握しておく必要があります。
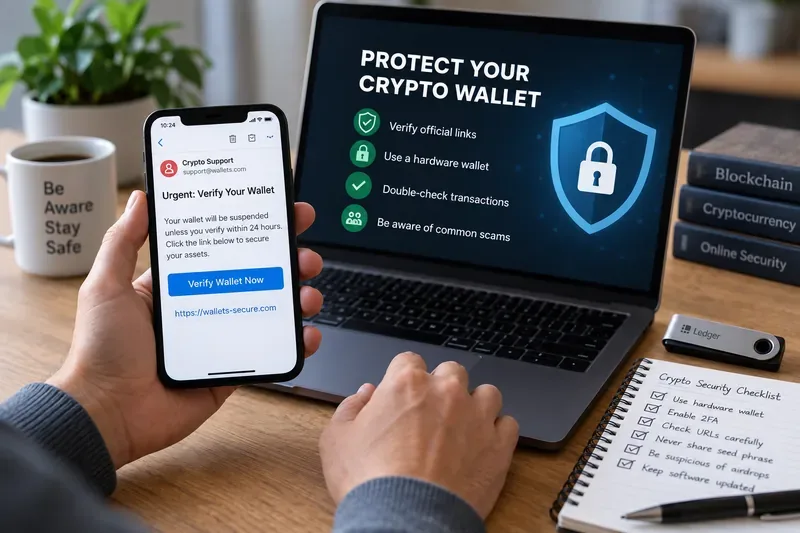
フィッシングはソーシャルエンジニアリング攻撃の一種です。詐欺師は、攻撃者に有利な行動を取るよう、もっともらしい理由を作り出します。Web3においては、その行動は悪質なリンクをクリックする以上の重大な結果を招く可能性があります。偽サイトは、リカバリーフレーズの開示、メッセージへの署名、トークンの承認、資産移動を伴う取引の承認などを要求する場合があります。
Coinbaseは、フィッシングサイトが正規のサービスを模倣し、メール、テキストメッセージ、ソーシャルメディア、検索エンジン広告などを通じて拡散される可能性があると警告しています。また、ウォレットに関するガイダンスでは、dappのURLを正確に確認し、リカバリーフレーズを決して共有しないことを強調しています。仮想通貨詐欺を回避するためのCoinbaseウォレットのガイダンスをご覧ください。
MetaMaskは同様に、偽のサポートアカウントが公式スタッフを装い、ユーザーに秘密のリカバリーフレーズを要求するなりすまし攻撃についても説明しています。リカバリーフレーズはウォレットを復元し、関連する秘密鍵を公開してしまう可能性があるため、それを他人やウェブサイトに渡すと、ウォレットの制御権を奪われる可能性があります。なりすまし詐欺に関するMetaMaskのガイダンスを参照してください。
リカバリーフレーズ(シードフレーズまたはシークレットリカバリーフレーズとも呼ばれます)は、自己管理ウォレットを復元できるバックアップ用の秘密情報です。最も重要なテストはシンプルです。サポート担当者、ウェブサイト、フォーム、チャットボット、エアドロップページ、または「ウォレット認証」プロセスに、このフレーズが送信されないようにしてください。
誰かに要求された場合、正しい対応は「ロゴを確認したところ本物に見えた」というものではありません。正しい対応は、提供を拒否し、プロバイダーの公式サポートサイトに自主的にアクセスすることです。MetaMaskは、サポート担当者がシークレットリカバリーフレーズを要求することは決してないと明言しており、Coinbaseも同様に、サポート担当者がシードフレーズを要求することはないと述べています。MetaMaskの公式サポートガイダンスとCoinbaseのフィッシング対策ガイダンスを参照してください。
ハードウェアウォレットは秘密鍵がコンピュータに直接アクセスされるのを防ぐことはできますが、取引が経済的に安全かどうかを判断することはできません。悪意のある取引を承認した場合、デバイスは指示されたとおりに署名してしまう可能性があります。
だからこそ、読みやすい取引情報が重要なのです。Ledgerは、「明確な署名」を、承認前にアクション、受取人、金額などの取引詳細を人間が読みやすい形式で表示することと説明しています。セキュリティ上のメリットは、これらの詳細を意図した操作と比較することによって得られます。Ledgerの明確な署名に関する説明をご覧ください。
署名前に役立つ合否判定テストは、「このリクエストが何をするものなのか、平易な言葉で説明できるか?」というものです。ウォレットに見慣れない契約、無制限の支出権限、予期しない受取人、または意味のある検証ができない不透明なデータが表示された場合は、確認画面を形式的なものとして扱うよりも、そこで作業を中止する方が安全です。
トークン承認とは、スマートコントラクトがユーザーに代わって指定されたトークンを使用することを許可する権限のことです。分散型取引所、ステーキングアプリケーション、その他のdAppsではしばしば必要となりますが、承認範囲が広すぎると、コントラクトやサイトが悪意のあるものであることが判明した場合に、漏洩する可能性のあるトークンの量が増加します。
MetaMaskは、ウォレットとdappの接続を解除することと、トークン承認を取り消すことは同じではないと説明しています。接続を解除すると、サイトはウォレット情報にアクセスできなくなりますが、既存のオンチェーン承認は有効なままとなる場合があります。MetaMaskのドキュメントでは、承認内容を確認し、不要な承認を取り消すことを推奨しています。トークン承認の取り消しについては、MetaMaskのガイドを参照してください。
ここで測定可能な成果は、影響範囲の縮小です。dappをほとんど使用しない場合、古い無制限の承認を忘れたからといってそのままにしておくべきではありません。承認を定期的に見直し、不要になった権限を削除してください。ウォレットまたはdappが支出額に制限を設けている場合は、無制限アクセスをデフォルトにするのではなく、実用的な最小の許容額を使用してください。
セキュリティ対策ですべてのリスクを完全に排除することはできません。何か問題が発生する前に、インシデント対応計画を策定しておく必要があります。不正な取引、悪意のある承認、またはリカバリーフレーズが漏洩した証拠が見つかった場合は、予防から封じ込めへと優先順位が変わります。
MetaMaskのウォレット侵害に関するガイダンスでは、不正な取引はウォレット侵害の兆候である可能性があり、残りの資金を安全なウォレットに移動し、侵害されたウォレットの使用を中止し、詐欺を報告することを推奨しています。また、自己管理の大きな制約として、ブロックチェーン取引は一般的にウォレットプロバイダーによって取り消すことができない点にも言及しています。詳しくは、MetaMaskのウォレット侵害に関するガイダンスをご覧ください。
以下のチェックリストは、あくまで判断基準として活用してください。絶対的な保証ではありません。すべての項目に合格すれば明らかなリスクは軽減されますが、一見正当に見えるサイトや契約でも、不正アクセスを受ける可能性は依然として存在します。
| チェック | 良い兆候 | 停止する理由 |
|---|---|---|
| ソース | 保存済みの公式ブックマークまたは認証済みプロジェクトチャンネルからこのサイトにアクセスしました。 | あなたは、一方的に送られてきたダイレクトメッセージ、メールリンク、広告、または「サポート」返信を経由してここにたどり着きました。 |
| ドメイン | ドメインは公式プロジェクトと完全に一致します | スペルミス、余分な単語、通常とは異なるサブドメイン、または短縮リンク |
| 回復フレーズ | リクエストはありません | 入力、アップロード、「同期」、または検証のリクエスト |
| ウォレットリクエスト | その行動は、あなたが意図的に始めたことと一致しています。 | 予期せぬ署名、承認、チェーンの切り替え、または取引 |
| 受取人と金額 | それらはあなたの意図した取引と一致します | 受取人または金額不明 |
| トークンアクセス | 手当は、その行為に必要な範囲に限定される。 | 無制限または理由不明の承認 |
| プレッシャー | 自分で確認する時間があります | 脅迫、カウントダウン、緊急の「アカウント停止」、または保証された報酬 |
ドメインの確認は不可欠ですが、それはあくまでも一つの対策に過ぎません。攻撃者はソーシャルアカウントを乗っ取ったり、検索広告を購入したり、サポートスタッフになりすましたり、ユーザーをプロフェッショナルに見えるページに誘導したりする可能性があります。また、一見正しく見えるページにも、悪意のある、あるいは侵害されたスマートコントラクトのやり取りが含まれている場合があります。
高額取引の場合は、2つの独立した検証方法を使用してください。例えば、保存したブックマークからプロジェクトを開き、公式プロジェクトチャネルを通じて契約書や告知を別途確認してください。同じ疑わしいメッセージから2つのリンクを使用して、それを独立した検証と称しないでください。
ウォレットのセキュリティアラートは役立ちますが、安全性を保証するものではありません。MetaMaskは、信頼シグナルとセキュリティアラートは情報提供のみを目的としており、安全性を保証するものではないと明記しています。アドレスやサイトが悪意のあるものとしてフラグ付けされた場合は、接続や署名を行わないでください。警告が表示されない場合でも、ご自身でやり取りを検証する必要があります。MetaMaskのセキュリティアラートに関するドキュメントを参照してください。
潜在的な損失が増加するにつれて、セキュリティプロセスはより厳格になるべきです。dAppsの実験用に少額の資金を保管するウォレットは、長期貯蓄を保管するウォレットと同じ運用モデルである必要はありません。
状況によっては、それ以上のやり取りは不要であることを示す十分な兆候が見られる場合があります。サポート担当者を装った人物が、リカバリーフレーズ、パスワード、二段階認証コード、リモートアクセスソフトウェア、または「安全な」ウォレットへの送金を要求してきた場合は、すぐに操作を中止してください。Coinbaseは、カスタマーサービス担当者がこれらの行為を要求することはないと明言しています。
また、メッセージが不自然なほど緊急性を煽ったり、異常に大きな報酬を約束したり、あなたが開始した行動とは無関係なものに署名するよう求めてきたりした場合は、すぐに停止してください。フィッシング詐欺の一般的な利点はスピードです。攻撃者は、あなたが確認する前に何らかの行動を起こさせようとします。
リンクをクリックしたからといって、必ずしも資金を失うわけではありません。重要なのは、その後に何が起こったかです。ページを開いただけで、リカバリーフレーズを入力したり、ソフトウェアをインストールしたり、ウォレットを接続したり、メッセージに署名したり、トークンの割り当てを承認したり、取引を承認したりしていない場合は、リスクは低い可能性があります。サイトを閉じ、ブラウザとデバイスのセキュリティを確認し、独立した検証済みのURLからサービスに戻ってください。
ウォレットを接続した場合は、有効な権限を確認してください。トークンの支出を承認した場合は、不審な許可事項を確認し、取り消してください。トランザクションに署名した場合は、適切なブロックエクスプローラーでトランザクションを検査し、承認された内容を確認してください。リカバリーフレーズまたは秘密鍵が漏洩した場合は、ウォレットが侵害されたとみなし、残りの資産をできるだけ早く新たに保護されたウォレットに移動してください。
ウォレットプロバイダーがオンチェーン送金を取り消すことは期待しないでください。自己管理とは、あなたが秘密鍵を管理することを意味しますが、同時に、プロバイダーは一般的に、承認された有効なブロックチェーン取引を取り消すことができないことも意味します。
複雑なスコアは必要ありません。いくつかの目に見える結果を追跡してください。
もしこれらの目標のいずれかを達成できない場合は、無作為にセキュリティツールを追加するのではなく、その特定の制御機能を改善してください。
セキュリティツールはリスクを軽減しますが、判断力の必要性をなくすものではありません。ハードウェアウォレットは秘密鍵を保護できますが、悪意のあるトランザクションに意図的に署名することを防ぐことはできません。ブラウザの警告では、新しいフィッシングドメインを見逃す可能性があります。正規のdappが侵害されることもあります。使い慣れたソーシャルアカウントが乗っ取られることもあります。サイトからログアウトした後も、トークンの承認が有効なままになることがあります。
より広範な脅威は依然として深刻です。2026年4月、FBIは2025年インターネット犯罪報告書において、仮想通貨関連の苦情が110億ドル以上の損失に相当すると報告しました。また、フィッシングやなりすましは、報告された苦情の種類の中で最も多いものでした。これらの数字はより広範なカテゴリーを対象としており、フィッシングのみによる仮想通貨の損失として解釈すべきではありませんが、検証とインシデントへの備えがなぜ重要なのかを示しています。2026年4月6日に発表されたFBIの2025年インターネット犯罪報告書をご覧ください。
最も効果的な日々の習慣は、「何もクリックしない」ことではありません。それは、発見と承認を切り離すことです。ソーシャルメディア、検索結果、メッセージなどを通じてプロジェクトを発見したとしても、同じ未確認の経路からウォレット操作を承認してはいけません。必ず公式プロジェクトにアクセスし、ドメインを確認し、ウォレット要求を精査し、権限を制限し、取引が自分の意図と一致する場合にのみ署名してください。
処理が急ぎ足だったり、不明瞭だったりする場合は、処理を中止することがセキュリティ上の成功と言える。Web3においては、誤ったトランザクションを承認するよりも、1つのトランザクションを拒否する方がはるかにコストが低い。
OKX Web3ウォレットをDeFiプロトコルに安全に接続する方法、ブラウザ拡張機能、モバイル、WalletConnectのオプションを比較する方法、承認やフィッシングのリスクを軽減する方法を学びましょう。
仮想通貨スキャルピングを基礎から学びましょう:流動性、スプレッド、メイカー手数料とテイカー手数料、エントリー、エグジット、リスク管理、よくある間違い、そして初心者向けの練習プラン。
仮想通貨プロジェクトのホワイトペーパーの読み方と評価方法、技術情報やトークンに関する主張の検証方法、危険信号の見抜き方、そしてより詳細な調査が必要な項目を判断する方法を学びましょう。
Web3フィッシングが偽サイト、シードフレーズの窃盗、悪意のある承認、偽の署名などを通じてどのように暗号資産を盗むのか、そしてウォレットのリスクを軽減する方法を学びましょう。
ミームコインのローンチ時のスナイピングの仕組み、重要なツール、流動性とトークンリスクの確認方法、スリッページと手数料の設定方法、そしてスピードが利益を保証するという思い込みにとらわれずに出口戦略を管理する方法を学びましょう。
Coin98ウォレットでクロスチェーンブリッジを使用してBEP20、TRC20トークンをSPLトークンに変換する方法の詳細な手順。ここを読んでください!
ソラナのエコシステムとパズルの各ピースについて学び、ソラナでチャンスを見つけるための準備を整えましょう。
この記事では、Coin98が、AZからOrca DEXを使用する方法について説明します。これには、ウォレットの接続、スワップ、流動性の追加と削除が含まれます。
Coin98WalletでAvalancheCチェーンブリッジとXチェーンを使用してAVAXを変換する方法の詳細な手順。
この記事では、MarginATMが、最も古く広く使用されている暗号ウォレットの1つであるMyEtherWalletの使用方法についてすべて学習します。