솔라나 생태계 분석: 2026년 4분기 상승세를 유지할 수 있을까?
솔라나의 2026년 생태계는 DeFi, 스테이블코인, RWA, 결제 등 다양한 분야로 확장되고 있습니다. 4분기 성장세를 유지하거나 약화시킬 수 있는 요인은 무엇일까요?
이 기사에서는 가장 주목할만한 익스플로잇과 이것이 디지털 통화 환경에 어떤 영향을 미쳤는지 살펴볼 것입니다.
암호화폐 시장이 점점 더 성장함에 따라 익스플로잇은 인기 있는 용어가 되었습니다. 암호화폐 시장에서 사용할 수 있는 다양한 유형의 익스플로잇이 있습니다. 몇 가지 일반적인 예로는 플래시 대출, 기술 오류 해킹, 51% 공격 등이 있습니다.
익스플로잇이란 무엇입니까?
익스플로잇은 무단 액세스를 획득하거나, 악성 코드를 실행하거나, 기타 바람직하지 않은 결과를 일으키기 위해 결함이나 취약점을 이용하는 데 사용되는 방법 또는 기술입니다.
암호화폐 세계 에서 익스플로잇은 시스템의 결함을 이용하여 코인이나 토큰을 훔쳐 피해자의 자금 손실을 초래하는 방법을 지칭하는 데 자주 사용됩니다.
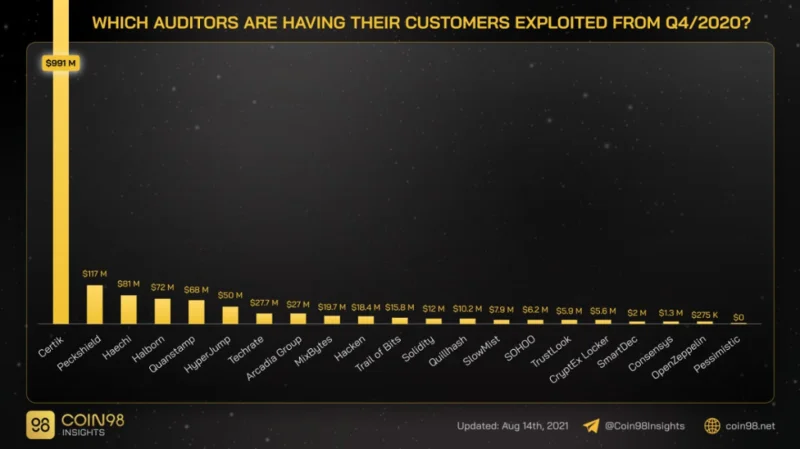
크립토 세계에서 익스플로잇이 점점 더 많이 일어나고 있습니다.
익스플로잇은 어떻게 발생합니까?
익스플로잇은 여러 가지 방법으로 발생할 수 있습니다. 예를 들어 소프트웨어 버그, 네트워크 공격 또는 사람의 실수로 인해 익스플로잇이 발생할 수 있습니다.
다음과 같은 몇 가지 일반적인 유형의 익스플로잇이 있습니다.
이것은 암호화폐에서 어떻게 악용이 발생할 수 있는지에 대한 몇 가지 예일 뿐입니다. 일부 익스플로잇은 작고 동전 몇 개만 손실될 수 있지만, 다른 익스플로잇은 훨씬 더 파괴적인 영향을 미치고 수백만 달러 상당의 암호화폐 손실을 초래할 수 있습니다.
악용의 배후는 누구입니까?
암호 화폐의 악용에 책임이 있을 수 있는 많은 개인과 그룹이 있으므로 이 질문에 대한 답은 없습니다. 그러나 가장 가능성이 높은 용의자에는 해커나 사기꾼이 포함됩니다.
이들 그룹은 각각 암호화폐 거래소나 지갑을 공격하는 동기와 공격 방법을 가지고 있습니다. 그러나 각 그룹의 동기와 방법을 이해하면 가능한 용의자 목록을 좁히는 데 도움이 될 수 있습니다.
출처: Euronews.com
해커는 종종 목표에서 돈이나 데이터를 훔치려는 욕구에 동기를 부여받습니다. 그들은 또한 시스템에 손상을 입히려는 도전이나 욕구에 의해 동기가 부여될 수 있습니다. 해커는 일반적으로 정교한 방법을 사용하여 대상의 시스템에 액세스하고 성공 가능성을 최대화하기 위해 여러 희생자를 대상으로 할 수 있습니다.
반면에 사기꾼은 일반적으로 사람들을 속여 암호 화폐를 보내 돈을 벌고자 하는 열망에 의해 동기가 부여됩니다. 사기꾼은 순진한 사용자를 잡아먹기 위해 합법적인 거래소나 지갑을 모방한 가짜 웹사이트나 소셜 미디어 계정을 만드는 경우가 많습니다. 또한 사람들을 속여 개인 키나 기타 민감한 정보를 공개하도록 피싱 이메일이나 메시지를 보낼 수도 있습니다.
악용의 배후에 있는 사람을 결정하기 어려울 수 있지만 각 그룹의 동기와 방법을 이해하면 가능한 용의자 목록을 좁히는 데 도움이 될 수 있습니다.
예를 들어, 해커는 교환 시스템에 대한 액세스 권한을 얻은 다음 해당 정보를 사용하여 사용자를 속이는 사기꾼에게 해당 정보를 판매할 수 있습니다. 따라서 누가 익스플로잇 배후에 있는지 확인하려고 할 때 모든 증거를 고려하는 것이 중요합니다.
주요 암호화 익스플로잇
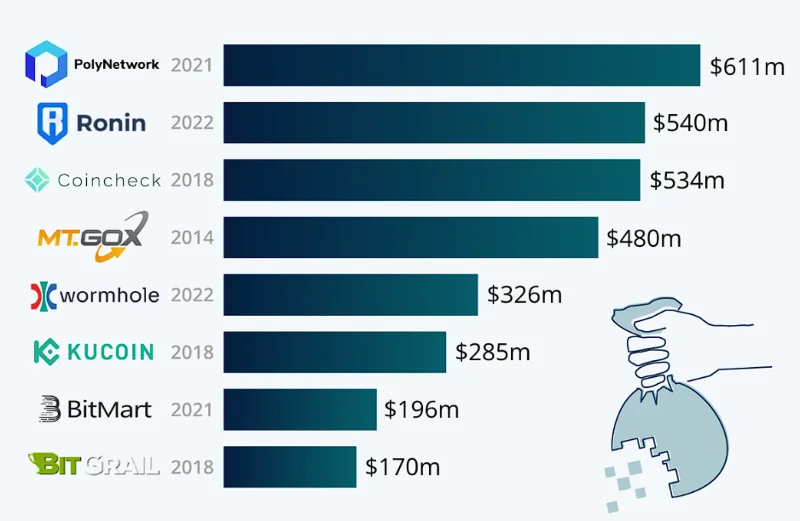
가장 큰 암호 강도. (출처: Statista.com)
일부 인기 있는 암호화폐 익스플로잇에는 2021년 8월의 Poly Network 익스플로잇과 2022년의 Ronin Bridge가 있습니다. 이러한 익스플로잇으로 인해 수백만 달러 상당의 암호화폐 손실이 발생했습니다.
$610m - 폴리 네트워크
2021년 8월, 익스플로잇을 사용하여 Poly Network에서 6억 1천만 달러 상당의 암호화폐를 훔쳤습니다. 해커는 폴리 네트워크 의 스마트 계약 에 대한 공격을 시작한 다음 알 수 없는 주소로 전송했습니다.
결국 자산은 15일 후에 폴리 네트워크로 반환되었습니다. 그러나 이것은 DeFi 역사상 가장 큰 암호화폐 익스플로잇 중 하나였습니다 .
5억 4천만 달러 - 로닌 브리지
2022년 3월, 이 익스플로잇은 Ronin Bridge에서 5억 4천만 달러 상당의 암호화폐를 훔치는 데 사용되었습니다. 해커는 가스가 없는 RPC 노드를 통해 백도어를 발견하고 Ronin Bridge에서 자신의 지갑으로 자금을 이체할 수 있는 5개의 개인 키에 액세스할 수 있었습니다.
익스플로잇은 사용자가 브리지에서 5,000 ETH를 인출할 수 없다고 보고한 후 6일이 지나도 발견되지 않았습니다. 이것은 암호 화폐 공간에서 최고의 악용 중 하나로 간주됩니다.
5억 3200만 달러 - 코인체크
2018년 1월 일본 최대 디지털 화폐 거래소 중 하나인 Coincheck는 해커들에게 5억 3,200만 달러의 손실을 입었습니다.
해킹은 공격자가 피싱 이메일을 사용하여 고객 자금을 보유하고 있는 Coincheck의 NEM(XEM) 핫 월렛에 액세스할 때 발생했습니다. 그런 다음 거래소는 피해를 억제하기 위해 모든 출금과 예금을 중단했습니다. 이 해킹으로 인해 역사상 가장 큰 암호화폐 손실 중 하나가 발생했습니다.
이들은 수백만 달러 상당의 암호화폐 손실을 초래한 일부 인기 있는 암호화폐 악용에 불과합니다. 산업이 성장함에 따라 우리는 점점 더 많은 익스플로잇을 볼 것으로 예상할 수 있습니다. 따라서 위험을 인식하고 자금을 보호하기 위한 조치를 취하는 것이 중요합니다.
익스플로잇으로 인한 손실을 피하는 방법
암호 화폐에 투자할 때 항상 악용으로 인해 돈을 잃을 위험이 있습니다. 암호화폐 악용으로 인한 손실을 피하는 데 도움이 되는 몇 가지 팁이 있습니다.
이 팁을 따르면 암호화폐 악용으로 인한 손실 위험을 최소화하는 데 도움이 될 수 있습니다. 그러나 자산에 투자할 때는 항상 약간의 위험이 수반된다는 점을 기억하는 것이 중요하므로 잃을 수 있는 것보다 더 많이 투자해서는 안 됩니다.
암호화폐 익스플로잇에 대한 FAQ
잠재적인 악용에 대해 프로젝트에 어떻게 알립니까?
먼저 프로젝트의 웹 사이트에 보안 정책이 나열되어 있는지 확인하십시오. 그렇다면 거기에 있는 지침을 따르십시오. 그렇지 않은 경우 프로젝트 팀에 직접 문의할 수 있습니다. Telegram, Twitter 또는 웹 사이트를 통해 찾을 수 있습니다.
익스플로잇에서 돈을 회수하는 방법은 무엇입니까?
암호 화폐에서 악용의 희생자가 된 경우 돈을 돌려받는 데 사용할 수 있는 몇 가지 옵션이 있습니다. 한 가지 옵션은 익스플로잇이 발생한 거래소 또는 플랫폼에 보고서를 제출하는 것입니다.
또 다른 옵션은 관련 부서에 연락하여 보고서를 제출하여 환불을 받는 것입니다. 그러나 이러한 방법을 통해 돈을 회수할 수 있다는 보장은 없습니다.
익스플로잇을 조작해야 합니까?
우리는 익스플로잇을 조작해서는 안 됩니다. 악용을 조작함으로써 악용을 악화시키거나 법적 문제에 빠질 위험이 있습니다. 또한 우리는 사람들의 생명을 구하거나 시장의 평판을 손상시킬 수 있습니다.
결론
이 기사에서는 암호화폐의 익스플로잇에 대해 설명합니다. 이번 익스플로잇은 블록체인 기술의 오류와 결함으로 인한 것으로 결론지었습니다. 이 기사는 또한 악용의 가능한 의미와 재발을 방지하기 위해 할 수 있는 조치에 대해 설명합니다.
솔라나의 2026년 생태계는 DeFi, 스테이블코인, RWA, 결제 등 다양한 분야로 확장되고 있습니다. 4분기 성장세를 유지하거나 약화시킬 수 있는 요인은 무엇일까요?
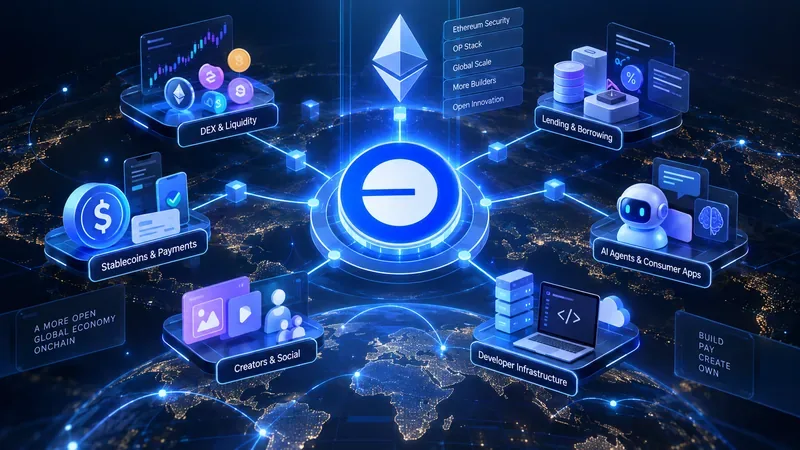
2026년 옵티미즘 슈퍼체인 가이드: 검증된 도입 지표, OP 스택의 장단점, 그리고 유니스왑, 에어로돔, 벨로드롬, Aave, 모포가 각기 다른 요구 사항에 어떻게 부합하는지 살펴봅니다.
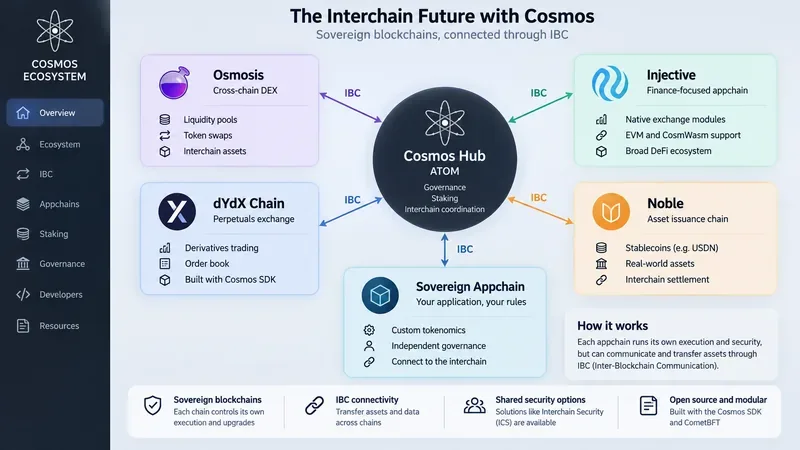
코스모스, 아톰, IBC, 앱체인이 어떻게 서로 연결되는지 이해하고, 오스모시스, dYdX 체인, 인젝티브, 노블, 그리고 인터체인 모델을 평가하는 방법을 알아보세요.
TON 생태계, 텔레그램 미니 앱, 지갑, 결제, DeFi 및 위험 요소를 살펴보고, 2026년 톤코인이 그램으로 개명되는 의미에 대해서도 알아보세요.
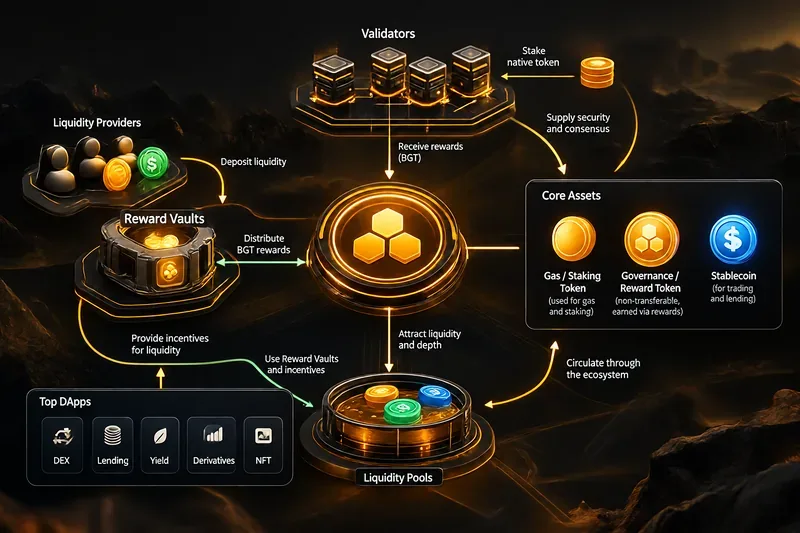
베라체인의 유동성 증명 모델, BERA, BGT, HONEY, 리워드 볼트, 그리고 BEX, Bend, Infrared, Kodiak, Dolomite, BeraBorrow 등 주목할 만한 DApp들을 살펴보세요.
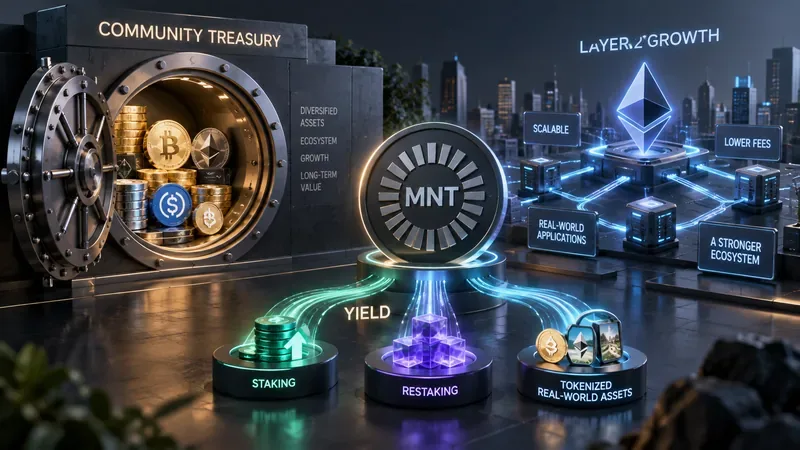
Mantle의 MNT 기반 생태계, 재무 구조, 수익률 계층, L2 아키텍처, 성장 신호 및 투자자들이 2026년에 주목해야 할 위험 요소를 이해하십시오.
모나드의 병렬 EVM, 생태계 성장세, 개발자 고려 사항, 그리고 이더리움, SEI, MegaETH와의 비교를 2026년을 기준으로 실질적으로 평가합니다.
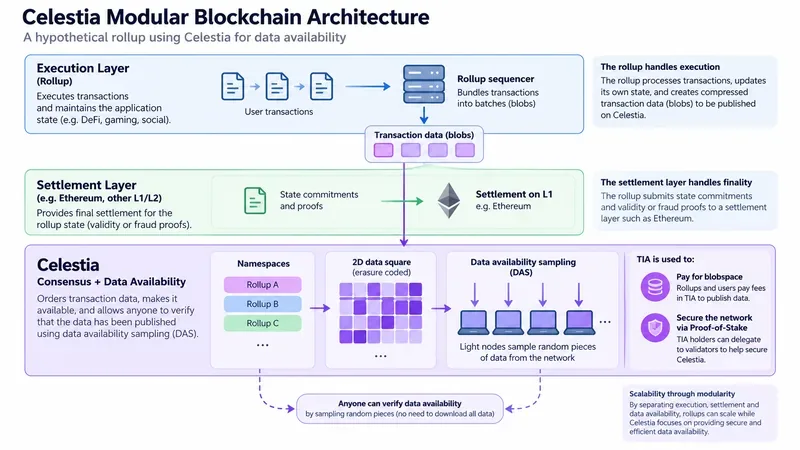
모듈형 블록체인, 데이터 가용성 샘플링, 네임스페이스, 블롭스트림, TIA 유틸리티, 그리고 롤업이 내재하는 장단점에 대해 설명하는 실용적인 셀레스티아 심층 분석입니다.
Aerodrome과 Morpho부터 Aave, Uniswap, Virtuals, Zora, Moonwell, 그리고 x402 에이전트 결제에 이르기까지 2026년 Base 생태계를 살펴보세요.
Fantom의 Sonic 전환, FTM에서 S로의 마이그레이션, Sonic의 아키텍처, 토큰 경제, 개발자 인센티브, 생태계 영향 및 2026년에도 여전히 중요한 위험 요소를 분석합니다.