Home
» Kennis
»
Top 5 gratis tools om cryptotokens te controleren op oplichting en kwetsbaarheden
Top 5 gratis tools om cryptotokens te controleren op oplichting en kwetsbaarheden
Het kan spannend zijn om een nieuwe token te vinden voordat deze algemeen bekend wordt, maar een grafiek en een drukke sociale mediafeed vertellen je vrijwel niets over de veiligheid van het contract. Een nuttige eerste stap is om de token door verschillende onafhankelijke beveiligingstools te laten controleren en de resultaten te vergelijken.
Deze handleiding gebruikt één duidelijk gelabeld hypothetisch voorbeeld: stel je een fictief token voor genaamd HarborMoon (HBM) op Base, met een verzonnen contractadres zoals 0xABCD...1234. HarborMoon vertegenwoordigt geen echt project en de hieronder beschreven resultaten zijn slechts voorbeelden. Het zijn geen testresultaten, aanbevelingen of beweringen over een bestaand token.
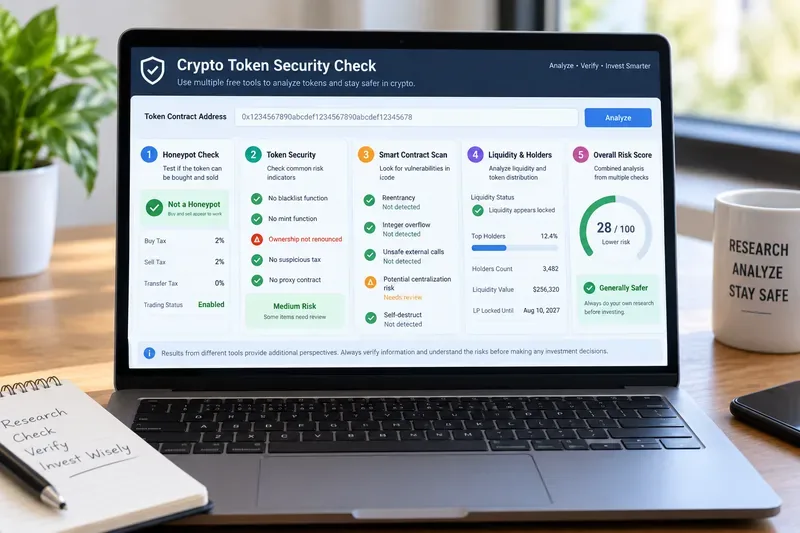
Een illustratief dashboard voor tokenrisico's, waarop te zien is welke soorten controles verschillende scanners kunnen uitvoeren voordat een gebruiker interactie heeft met een tokencontract.
Wat een goede controle op tokenfraude daadwerkelijk zou moeten opleveren
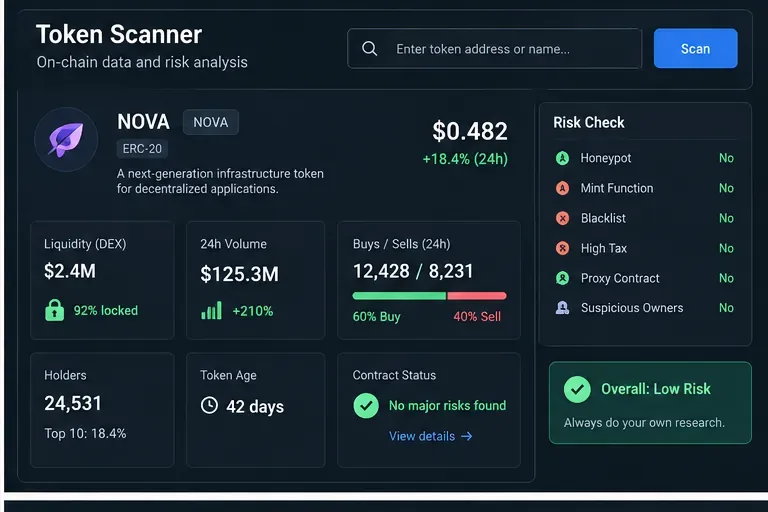
Het doel is niet om één geruststellende groene score te behalen. Het doel is om verschillende vragen te beantwoorden: Kan het token worden verkocht? Kan een eigenaar meer tokens aanmaken of transacties blokkeren? Is de broncode geverifieerd? Zijn er gevaarlijke, geprivilegieerde functies of bekende kwetsbaarheden? Is de liquiditeit ongebruikelijk fragiel? Is het eigendom geconcentreerd? Wijzen meerdere onafhankelijke tools op dezelfde problemen?
Een scanner kan de onzekerheid verminderen, maar kan niet bewijzen dat een token legitiem is. Geautomatiseerde tools kunnen nieuwe exploits, misbruik van governance, gecompromitteerde websites, gestolen privésleutels, kwaadwillige upgrade-paden of off-chain fraude missen. Een contract dat technisch in orde lijkt, kan nog steeds gekoppeld zijn aan een oneerlijk project. Omgekeerd kan een waarschuwing soms een bewuste ontwerpkeuze weerspiegelen in plaats van een exploit. Beschouw de output van een scanner als bewijsmateriaal voor onderzoek, niet als een veiligheidscertificaat.
Snelle vergelijking: vijf gratis tools voor tokenbeveiliging
De dekking is afhankelijk van de ondersteunde ketens, de geverifieerde code en het bereik van de scanner.
Beschikbaarheid en beperkingen kunnen wijzigen. De onderstaande beschrijvingen zijn gecontroleerd aan de hand van officiële product- of documentatiepagina's op 16 september 2026.
1. Token Sniffer: een snelle eerste screening op oplichting.
Token Sniffer , dat onderdeel uitmaakt van de technologie van Solidus Labs, omschrijft zichzelf als een gratis tool voor geautomatiseerde fraudedetectie, contractcontrole en risicoanalyse. Op de officiële website staat dat het momenteel 15 blockchains ondersteunt.
Voor de fictieve HarborMoon-token zou Token Sniffer een verstandig startpunt zijn, omdat het snel brede risico-indicatoren aan het licht kan brengen. Stel je voor dat het rapport aangeeft dat handel mogelijk is, maar een bevoorrechte eigendomsfunctie signaleert. Dat zou niet automatisch betekenen dat HarborMoon een oplichterij is. Het zou betekenen dat je nu een concrete vraag hebt: Wat kan de eigenaar nog veranderen, en onder welke voorwaarden?
Kwaliteitscontrole: beperk u niet tot de totale score. Open de individuele bevindingen en maak onderscheid tussen structurele waarschuwingssignalen en meldingen met een lagere ernstgraad. Als het contract niet geverifieerd is of de scanner belangrijke logica niet kan inspecteren, is de afwezigheid van waarschuwingen veel minder betekenisvol.
2. GoPlus Security: uitgebreide informatie over tokenrisico's.
GoPlus Security levert tokenbeveiligingsgegevens, samen met diensten voor het detecteren van kwaadwillende adressen, goedkeuringen, dApps, phishing en transactiesimulatie. Op de officiële prijspagina staat een gratis API-laag vermeld en in de documentatie wordt de Token Security API beschreven als een realtime, geautomatiseerde dienst voor beveiligingsdetectie.
In ons HarborMoon-voorbeeld, stel dat Token Sniffer een probleem met het eigendom signaleert. Een GoPlus-controle zou een tweede perspectief kunnen bieden op kenmerken zoals de status van de broncode, het minting- of blacklistgedrag, eigenaarsgerelateerde controles, overdrachtsbeperkingen en andere tokenspecifieke risicofactoren, indien beschikbaar. De praktische waarde zit hem niet in het feit dat GoPlus over het token "stemt", maar in de mogelijkheid om de gegevens te vergelijken met die van de eerste scanner.
Als twee tools onafhankelijk van elkaar aangeven dat de eigenaar belangrijk handelsgedrag kan wijzigen, verdient dat meer aandacht dan een cosmetische waarschuwing die slechts in één interface wordt weergegeven. Als de tools het niet met elkaar eens zijn, onderzoek dan waarom, in plaats van te kiezen voor het resultaat dat u het meest aanspreekt.
Ontwikkelaars kunnen het officiële GoPlus API-overzicht raadplegen voor de huidige eindpunten en ondersteunde beveiligingscategorieën.
3. Honeypot.is: bekijk de meest basale handelsval.
Een honeypot-token is ontworpen of geconfigureerd zodat gebruikers het wel kunnen kopen, maar niet succesvol kunnen verkopen, of omdat verkopen economisch onhaalbaar is. Honeypot.is biedt een openbare API en documentatie voor honeypot-controles. De officiële documentatie vermeldt dat API-authenticatie momenteel niet vereist is en beschrijft de output, waaronder de honeypot-status, belastingen, gas, contract, valutapaar en informatie over de grootste houder.
Terug naar HarborMoon. Stel je voor dat het token de honeypot-simulatie doorstaat en ogenschijnlijk normale koop- en verkoopkosten laat zien. Dat is nuttig, maar het beantwoordt slechts een beperkte vraag: het gesimuleerde handelspad gedroeg zich onder de gecontroleerde omstandigheden niet als een honeypot. Het bewijst niet dat de eigenaar later geen kosten kan wijzigen, adressen op een zwarte lijst kan plaatsen, een proxy kan upgraden, liquiditeit kan onttrekken of een andere, niet-gerelateerde kwetsbaarheid kan misbruiken.
Een goede uitkomst is hier dus niet "Honeypot.is zegt dat het veilig is." Een betere conclusie is: "Er is geen honeypot-gedrag gedetecteerd tijdens deze controle; ga verder met de contract- en controlerisicoanalyse."
4. De.Fi Scanner: inspecteer kwetsbaarheden en de contractstructuur
De.Fi Scanner is ontworpen om smart contracts te analyseren op meerdere ondersteunde blockchains. Volgens de documentatie controleert de scanner een breed scala aan exploit- en kwetsbaarheidspatronen, geeft een beveiligingsscore en toont gedetailleerde bevindingen. Voor tokencontracten kan de scanner, indien beschikbaar, ook een analyse van de houder of liquiditeit uitvoeren.
Stel dat HarborMoon de honeypot-test doorstaat, maar De.Fi een bevoorrechte functie identificeert die gebruikers wezenlijk zou kunnen beïnvloeden. Juist daarom is het belangrijk om meer dan één scanner te gebruiken. Succesvol handelen vandaag sluit de mogelijkheid van toekomstige administratieve acties niet uit.
Bij het beoordelen van DeFi-resultaten moet je verder kijken dan alleen de ernstaanduidingen. Vraag je af of de gemarkeerde functie bereikbaar is, wie er controle over heeft, of het contract kan worden geüpgraded en of er beveiligingsmaatregelen zoals een timelock of multisig aanwezig zijn. Deze vragen zijn vaak belangrijker dan een enkele numerieke score.
5. SolidityScan QuickScan: voeg een op code gerichte dreigingscontrole toe.
SolidityScan QuickScan wordt door de aanbieder gepresenteerd als een gratis dreigingsscanner en rugpull-detector. De service toont aparte scores voor beveiliging en dreigingen voor gescande contracten, terwijl het bredere SolidityScan-platform zich richt op het identificeren van kwetsbaarheden in smart contracts. Op de officiële prijspagina staat ook een proefversie met gratis scans van het uitgebreidere scanproduct vermeld.
Voor HarborMoon is dit een nuttige, geautomatiseerde eindcontrole. Stel je voor dat QuickScan een codepatroon signaleert dat de eerdere tools niet hebben opgemerkt. Je moet er niet van uitgaan dat de andere scanners fout zijn; verschillende producten gebruiken verschillende detectoren, heuristieken, gegevensbronnen en scoresystemen. Lees de bevinding, bepaal of deze van toepassing is op het geïmplementeerde contract en vergelijk deze met de geverifieerde bron van het contract en eventuele onafhankelijke audits.
Hoe combineer je de vijf tools zonder jezelf voor de gek te houden?
Het fictieve voorbeeld van HarborMoon illustreert een praktische workflow: begin met een brede scan op oplichting, controleer de verhandelbaarheid, inspecteer de specifieke privileges van het token en onderzoek vervolgens de code en de liquiditeits- of houderrisico's. De waarde zit hem in overeenstemming en uitleg , niet in het verzamelen van vijf groene badges.
Controleer eerst het exacte contractadres. Tokennamen en tickers zijn eenvoudig te kopiëren. Verkrijg het adres van een bron die u onafhankelijk hebt geverifieerd en bevestig vervolgens de blockchain voordat u gaat scannen.
Maak onderscheid tussen "nu handel mogelijk" en "later gevaarlijk kunnen worden". Honeypot-simulaties en actuele belastinggegevens zijn momentopnamen. Eigendomsrechten, proxy-upgrades, het aanmaken van nieuwe cryptovaluta, zwarte lijsten en liquiditeitscontroles kunnen toekomstige risico's creëren.
Lees de bevindingen, niet alleen de score. Twee instrumenten kunnen heel verschillende scores toekennen, terwijl ze hetzelfde onderliggende probleem detecteren.
Let op het concentratierisico. Een technisch zuiver contract kan nog steeds kwetsbaar zijn doordat een klein aantal wallets de voorraad of liquiditeit controleert.
Versnel de procedure wanneer het risico groter wordt. Voor een klein speculatief bedrag kunnen geautomatiseerde scanners deel uitmaken van een snelle screening. Voor aanzienlijk kapitaal is het raadzaam om te kijken naar een geverifieerde broncontrole, betrouwbare onafhankelijke audits, de geschiedenis van de investeerder, governancecontroles, de herkomst van de liquiditeit en transactiesimulaties alvorens te tekenen.
Wanneer moet je weggaan?
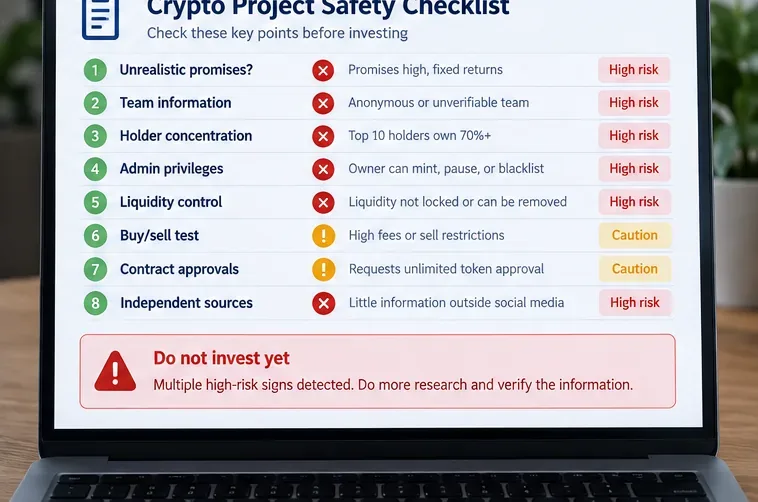
Er bestaat geen universele regel, maar sommige bevindingen zouden de drempel voor verdere actie moeten verhogen. Voorbeelden hiervan zijn: onmogelijkheid tot verkoop, ongeverifieerde of ontoegankelijke contractlogica, onverklaarde mintbevoegdheid, willekeurige blacklists of overdrachtsbeperkingen, eigenaarsbevoegdheden die de kosten drastisch kunnen veranderen, upgradebaarheid die door één enkele wallet wordt beheerd, ernstige kwetsbaarheden of liquiditeit die onmiddellijk kan verdwijnen.
Als u een belangrijke waarschuwing niet in begrijpelijke taal kunt uitleggen, is de juiste volgende stap doorgaans verder onderzoek in plaats van aan te nemen dat deze onschadelijk is. Hetzelfde geldt wanneer de projectdocumentatie niet overeenkomt met wat de contractscanners laten zien.
Wat deze tools je niet kunnen vertellen
Geautomatiseerde tokenscanners analyseren voornamelijk code, on-chain configuratie, bekende gedragspatronen en beschikbare markt- of houdergegevens. Ze kunnen over het algemeen niet verifiëren of de beweringen van een team waarheidsgetrouw zijn, of een socialmedia-account is gehackt, of een front-end later zal worden vervangen door kwaadaardige code, of dat privésleutels zullen worden gestolen. Ze kunnen ook niet garanderen dat elke nieuw ontdekte kwetsbaarheid is gemodelleerd.
Die beperking is belangrijk omdat "geen probleem gedetecteerd" niet hetzelfde is als "er bestaat geen probleem". De beveiliging is het sterkst wanneer geautomatiseerd scannen wordt gecombineerd met contractverificatie, onafhankelijke audits waar nodig, zorgvuldig beheer van digitale portemonnees, voorzichtige goedkeuringen en scepsis ten opzichte van marketingcampagnes die op urgentie gebaseerd zijn.
Kortom
Voor een gratis screeningpakket vóór de handel is Token Sniffer handig voor een snelle, brede controle, GoPlus voegt gedetailleerde informatie over tokenrisico's toe, Honeypot.is richt zich op verhandelbaarheid en honeypot-gedrag, De.Fi Scanner biedt context over contracten en kwetsbaarheden, en SolidityScan QuickScan geeft een ander, op code gericht dreigingsperspectief. De overlap tussen deze tools is een voordeel, geen verspilde moeite.
Als onze fictieve HarborMoon-token alle scanners zou doorstaan, zou de juiste conclusie nog steeds bescheiden zijn: de geautomatiseerde controles hebben bepaalde bekende risico's op het moment van uitvoering niet geïdentificeerd. Dat is veel beter te verdedigen dan de token "veilig" te noemen. Gebruik de tools om te bepalen wat u vervolgens moet onderzoeken en verdiep uw due diligence naarmate het risico toeneemt.