Aktualizacja: 14 września 2026 r. Audyt inteligentnych kontraktów może stanowić przydatny dowód, ale nie jest certyfikatem bezpieczeństwa. Najważniejsze pytanie brzmi nie: „Czy ten projekt został poddany audytowi?”, lecz: „Co dokładnie zostało poddane audytowi, która wersja została sprawdzona, co pozostało nierozwiązane i czy wdrożony kod nadal odpowiada sprawdzonemu systemowi?”.
Wytyczne dotyczące bezpieczeństwa Ethereum wyraźnie ostrzegają, że audyty nie są rozwiązaniem idealnym i nie są w stanie wykryć wszystkich błędów. Proces audytu OpenZeppelin traktuje zakres, ustalenia, wagę, status naprawy i przegląd poprawek jako oddzielne elementy obrazu bezpieczeństwa. Praktycznym celem dla kupującego jest zatem traktowanie raportu jak dokumentu dotyczącego ryzyka, a nie jak identyfikatora marketingowego.
Szybka lista kontrolna czerwonej flagi
| Co sprawdzić |
Sygnał niższego ryzyka |
Czerwona flaga |
| Zakres |
Podano dokładne repozytoria, pliki, kontrakty, sieci i wykluczenia. |
Określenie „zbadano” jest używane bez wyraźnego określenia zakresu. |
| Wersja |
Zidentyfikowano hash zatwierdzenia, tag lub dokładną wersję kodu. |
Brak zatwierdzenia lub zmiana wdrożonego kodu po audycie. |
| Krytyczne/wysokie ustalenia |
Rozwiązano i ponownie niezależnie sprawdzono. |
Otwarte, częściowo rozwiązane, zaakceptowane bez przekonującego rozwiązania lub bez przeglądu rozwiązania. |
| Uprawnienia administratora |
Role są dokumentowane i chronione za pomocą multisig/timelock, jeśli jest to stosowne. |
Jeden portfel może natychmiast tworzyć, wstrzymywać, opróżniać, aktualizować lub zmieniać parametry. |
| Możliwość aktualizacji |
Model proxy i uprawnienia do aktualizacji są objęte zakresem i jasno udokumentowane. |
Wdrożenie objęte audytem można zastąpić bez znaczącej zwłoki lub przeglądu po przeprowadzeniu audytu. |
| Zależności i wyrocznie |
Zidentyfikowano założenia dotyczące zaufania i systemy zewnętrzne. |
Raport nie obejmuje komponentu kontrolującego ceny, opiekę, mosty i zachowanie protokołu podstawowego. |
| Wiek audytu |
Wystarczająco świeże dla obecnej bazy kodu, z późniejszymi przeglądami po wprowadzeniu większych zmian. |
Stary audyt wykorzystany ponownie jako dowód istnienia zupełnie innego produktu. |
Krok 1: Potwierdź, że raport jest prawdziwy i pochodzi od audytora
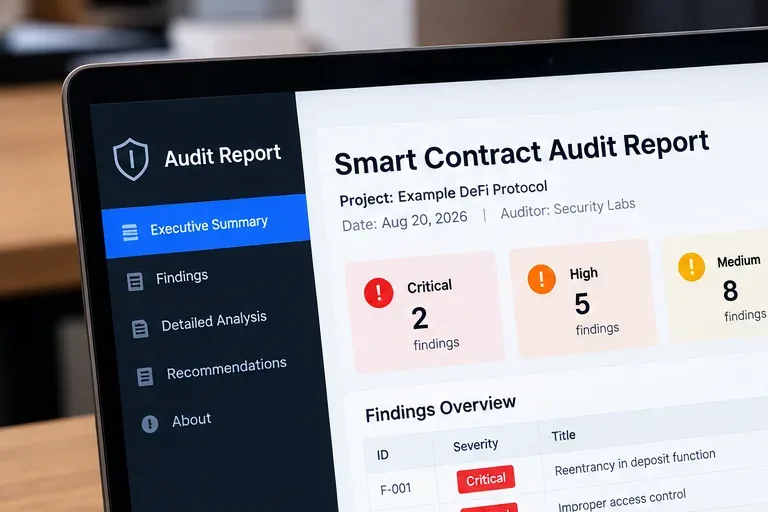
Podpis: Przed przeczytaniem poszczególnych ustaleń należy zapoznać się z tożsamością raportu, datą, audytorem i podsumowaniem ważności.
Zweryfikowane: wiarygodne raporty z audytu zazwyczaj identyfikują projekt, okres oceny, audytora i sprawdzany kod. Publikowane raporty OpenZeppelin i raporty Consensys Diligence zazwyczaj zawierają sekcję zakresu i rewizję kodu. Na przykład raport USDKG Consensys identyfikuje dokładny hash sprawdzanego zatwierdzenia, podczas gdy raporty OpenZeppelin rutynowo określają repozytorium oraz commit lub pull request w zakresie.
Błędne przekonanie: plik PDF przesłany przez projekt jest automatycznie wiarygodny, ponieważ zawiera logo audytora. To nie wystarczy. Pliki mogą być nieaktualne, zmodyfikowane lub oderwane od oryginalnego kontekstu.
Działanie: w miarę możliwości wyszukaj raport na stronie lub w repozytorium audytora. Porównaj nazwę projektu, datę raportu, adres URL i szczegóły wersji z kopią udostępnioną przez zespół ds. tokenów.
Główne źródła: dokumentacja audytu OpenZeppelin i audyt Consensys Diligence USDKG .
Krok 2: Przeczytaj zakres przed ustaleniem wyników
Podpis: Odznaka audytu ma mniejsze znaczenie niż zakres: należy dokładnie określić, które umowy i komponenty zostały sprawdzone.
Audyt obejmuje tylko to, co mieści się w zakresie. Raport może zawierać przegląd kontraktu tokena, ale wykluczać staking, mosty, skarbce, zarządzanie, infrastrukturę front-end, zależności zewnętrzne ani późniejszą aktualizację.
Zweryfikowano: Audyt Panoptic firmy OpenZeppelin określa zakres audytu i odnotowuje, że poprawki były rozproszone w różnych repozytoriach. Inny raport OpenZeppelin dotyczący emulatora EVM wyraźnie stwierdza, że audytowi poddano tylko zmiany w konkretnym żądaniu ściągnięcia, a nie całe pliki. Te przykłady pokazują, dlaczego stwierdzenie, że „projekt został audytowany”, może być zbyt daleko idącym wnioskiem.
Błędne przekonanie: jeśli audytowi poddano jeden kontrakt w ekosystemie, cały protokół został objęty audytem. Tak nie jest.
Działanie: wypisz każdy komponent, który może przechowywać środki, przenosić środki, ustalać ceny, zmieniać uprawnienia, generować tokeny lub aktualizować kontrakty. Następnie zaznacz, czy każdy z nich znajduje się w zakresie audytu. Wszelkie ważne puste pola stanowią pytanie uzupełniające.
Przykładowe referencje: Audyt OpenZeppelin Panoptic i Audyt emulatora OpenZeppelin EVM .
Krok 3: Dopasuj skrót zatwierdzenia do kodu, który został faktycznie wdrożony
Podpis: Raport jest powiązany z wersją kodu; sprawdź, czy zweryfikowana wersja nadal odpowiada wdrożonym kontraktom.
To jedna z najczęściej pomijanych kontroli. Audyt mógł być doskonały, ale projekt mógł później wprowadzić zmiany w kodzie.
Zweryfikowano: Dokumentacja Code Inspector serwisu OpenZeppelin podaje, że raporty są powiązane z konkretnym zatwierdzeniem, a wskazówki dotyczące weryfikacji kontraktów Ethereum wyjaśniają, że zweryfikowany kod źródłowy pomaga użytkownikom ustalić, czy opublikowane źródło odpowiada wdrożonemu kodowi bajtowemu.
Błędne przekonanie: „audytowany w zeszłym miesiącu” oznacza, że umowa, która została dziś wdrożona, jest umową audytowaną. Sam czas tego nie dowodzi.
Działanie: znajdź hash zatwierdzenia, tag lub żądanie ściągnięcia w raporcie. Następnie sprawdź dokumentację wdrożenia projektu i zweryfikowane źródło w odpowiednim eksploratorze bloków. Jeśli wdrożona implementacja jest nowsza, poszukaj kolejnego audytu lub udokumentowanego przeglądu różnic.
Główne źródła: dokumentacja OpenZeppelin Code Inspector i przewodnik weryfikacji kontraktów Ethereum.org .
Krok 4: Traktuj znalezienie statusu tak samo poważnie, jak powagę
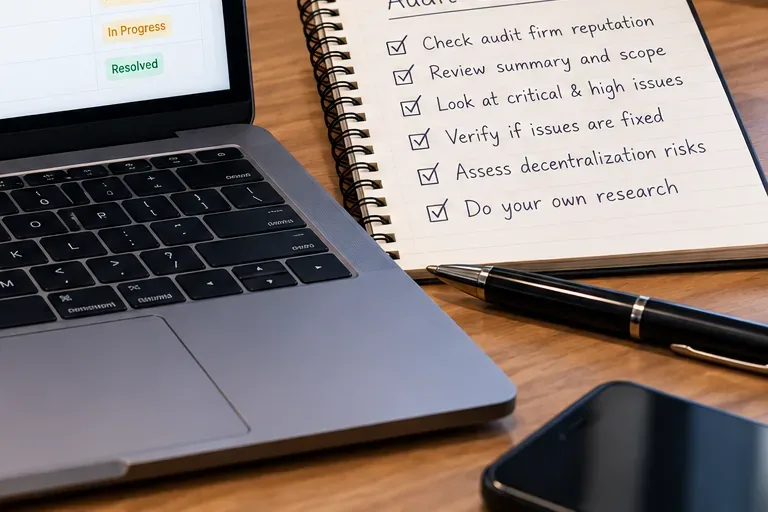
Podpis: „Krytyczny”, „Wysoki” lub „Średni” to tylko połowa historii; sprawdź, czy każdy problem został rozwiązany, częściowo rozwiązany, czy nadal otwarty.
Poważność informuje o potencjalnym znaczeniu ustalenia. Status informuje o tym, co wydarzyło się później. Narzędzia audytu OpenZeppelin rozróżniają statusy takie jak: rozwiązany, częściowo rozwiązany, potwierdzony jako nierozwiązany i brak odpowiedzi.
Błędne przekonanie: określenie „audyt zakończony” oznacza, że projekt naprawił wszystko. Tak nie jest. Audyt może być zakończony, a ustalenia pozostają otwarte.
Działanie: stwórz krótką listę wszystkich problemów o znaczeniu krytycznym i wysokim, a następnie zapisz ich ostateczny status i dowody z przeglądu poprawek. W przypadku ustaleń o znaczeniu średnim zwróć szczególną uwagę, gdy kilka problemów wskazuje na tę samą słabość projektu, taką jak kontrola dostępu, manipulacja cenami lub błędy księgowe.
Nie należy również automatycznie odrzucać ustaleń o niższej wadze. Ich znaczenie zależy od kontekstu systemu, powiązań z innymi problemami oraz sposobu, w jaki uprzywilejowani aktorzy mogą korzystać z danej funkcjonalności.
Krok 5: Przeczytaj informacje o znalezieniu, wpływie, warunkach wstępnych i rozwiązaniu — nie tylko tytuł
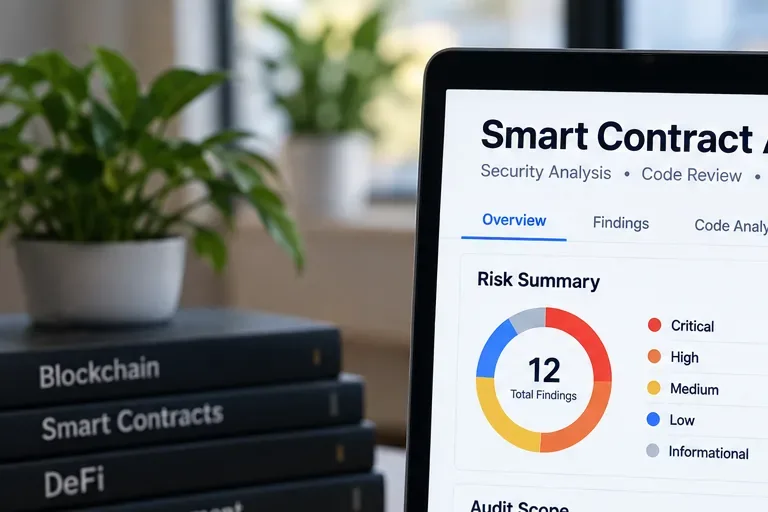
Podpis: Etykiety ważności stanowią punkt wyjścia; należy zrozumieć warunki wykorzystania luk, zagrożone zasoby i rozumowanie audytora.
Przydatny wynik zazwyczaj wyjaśnia, co może pójść nie tak, dlaczego to ma znaczenie, wskazuje odpowiednią ścieżkę kodu, warunki wstępne i rekomendację. Wynik „wysoki”, który wymaga skompromitowanego administratora, może stanowić inne praktyczne ryzyko niż eksploit bez uprawnień, który może uruchomić dowolny użytkownik.
Zweryfikowano: OpenZeppelin opisuje wagę problemu jako odzwierciedlającą czynniki takie jak wpływ, prawdopodobieństwo i trudność wykorzystania luk. Analiza 246 wyników inteligentnych kontraktów przeprowadzona przez Trail of Bits wykazała również, że poważne problemy występują w wielu kategoriach – nie tylko w znanych klasach błędów, takich jak reentrancja. Ich zbiór danych wskazał kontrolę dostępu, uwierzytelnianie, synchronizację, wartości numeryczne, walidację i inne klasy jako istotne źródła ryzyka.
Błędne przekonanie: reentrancy to jedyny błąd w inteligentnych kontraktach, którym warto się martwić. Nieprawda. Logika biznesowa, kontrola dostępu, walidacja, projektowanie wyroczni i księgowość mogą być równie ważne.
Działanie: dla każdego poważnego odkrycia odpowiedz na cztery pytania: Kto może je wywołać? Co mogą zyskać lub zepsuć? Jakie założenia są wymagane? Czy dokładnie przeanalizowano rozwiązanie?
Główne odniesienia: model problemów audytu OpenZeppelin , analiza wyników audytu Trail of Bits i zagadnienia bezpieczeństwa Solidity .
Krok 6: Sprawdź role uprzywilejowane, klucze administratora, wstrzymywanie, tworzenie kopii zapasowych i uprawnienia do aktualizacji
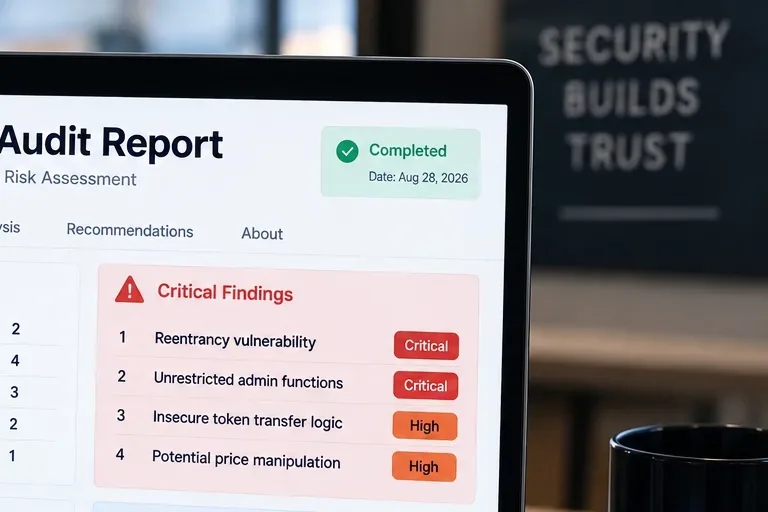
Podpis: Funkcje uprzywilejowane zasługują na szczególną uwagę, ponieważ bezpieczna ścieżka kodu może nadal wiązać się z ryzykiem związanym z zarządzaniem lub kluczami.
Wiele protokołów celowo uwzględnia role uprzywilejowane. Nie oznacza to automatycznie, że są one niebezpieczne, ale zmienia model zaufania.
Zweryfikowano: Wskazówki dotyczące bezpieczeństwa inteligentnych kontraktów Ethereum ostrzegają, że pojedynczy właściciel może stać się centralnym punktem awarii. Opisują one kontrolę dostępu opartą na rolach i kontrolę wielopodpisową jako sposoby na ograniczenie tego ryzyka. Dokumentacja blokady czasowej OpenZeppelin wyjaśnia, że opóźnione wykonanie może dać użytkownikom czas na przejrzenie działań konserwacyjnych i wyjście w odpowiednim momencie.
Błędne przekonanie: „brak krytycznych luk” oznacza, że administratorzy nie mogą zaszkodzić użytkownikom. Powaga audytu i uprawnienia nadzorcze to dwie różne kwestie.
Działanie: wyszukaj w raporcie takie terminy jak owner, admin, role, multisig, timelock, pause, mint, upgrade, blacklist, i withdraw. Następnie określ, kto obecnie pełni każdą funkcję i jak szybko może działać osoba na tym stanowisku.
Główne źródła: wskazówki dotyczące bezpieczeństwa inteligentnych kontraktów Ethereum i dokumentacja kontroli dostępu OpenZeppelin .
Krok 7: Sprawdź możliwości aktualizacji, wyrocznie, mosty i inne zewnętrzne założenia dotyczące zaufania
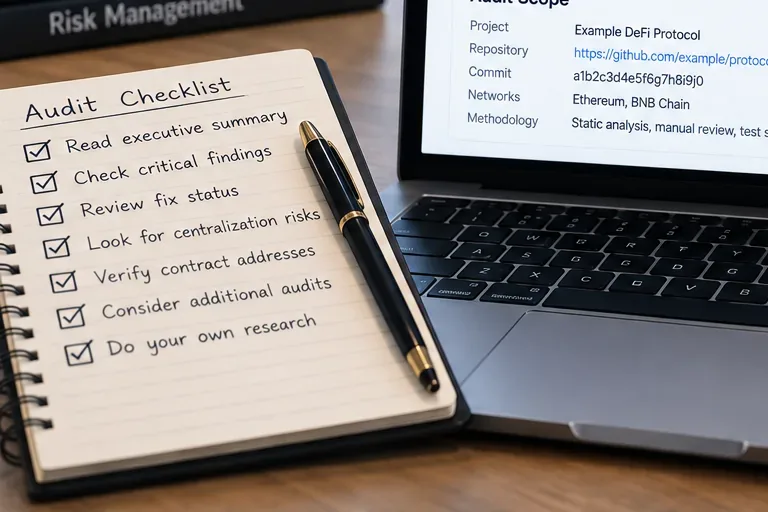
Podpis: Przeprowadź audyt granic zaufania, nie tylko plików Solidity — serwery proxy, wyrocznie, mosty i zależności zewnętrzne mogą zmieniać rzeczywiste ryzyko.
Aktualizowalny serwer proxy może zachować ten sam adres publiczny, zmieniając jednocześnie logikę implementacji. Oracle mogą wprowadzać ceny, które determinują likwidację. Mosty mogą wprowadzać oddzielne założenia dotyczące opieki lub walidacji. Zewnętrzne biblioteki i protokoły mogą ulegać awariom niezależnie.
Zweryfikowano: OpenZeppelin dokumentuje, że systemy oparte na proxy oddzielają stabilny adres proxy od zmiennego kodu implementacji. Dokumentacja ostrzega również, że możliwość aktualizacji wymaga starannej autoryzacji. Przewodnik bezpieczeństwa Ethereum wyjaśnia ryzyko manipulacji wyroczniami i zauważa, że nieprawidłowe dane wejściowe dotyczące cen mogą spowodować wykonanie kontraktów na podstawie błędnych danych.
Błędne przekonanie: zweryfikowany kod źródłowy na adresie proxy dowodzi, że przyszłe zachowanie nie może się zmienić. W przypadku systemów z możliwością aktualizacji niekoniecznie jest to prawdą.
Działanie: określ, czy umowa podlega aktualizacji, kto autoryzuje aktualizacje, czy aktualizacje są opóźnione i czy bieżąca implementacja została zweryfikowana. Następnie wymień wszystkie systemy zewnętrzne, których awaria mogłaby wpłynąć na środki użytkowników.
Główne źródła: dokumentacja serwera proxy OpenZeppelin i wskazówki dotyczące bezpieczeństwa inteligentnych kontraktów Ethereum .
Krok 8: Dokonaj zakupu / Unikaj / Zbadaj decyzję w oparciu o ryzyko resztkowe
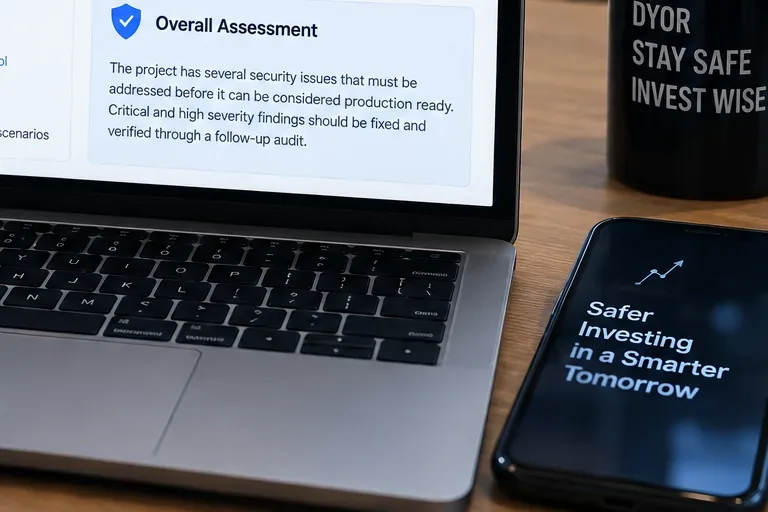
Podpis: Ostateczna decyzja powinna odzwierciedlać ryzyko, które pozostaje po wprowadzeniu poprawek, a nie istnienie identyfikatora audytu.
Nawet po wprowadzeniu poprawek ryzyko pozostaje. OpenZeppelin wyraźnie stwierdził w opublikowanych audytach, że ograniczone czasowo przeglądy nie gwarantują wykrycia wszystkich błędów i zagrożeń. Na przykład, podczas audytu Audius, audytorzy zalecili testy beta, program nagród za błędy i ponowny audyt po wykryciu wielu poważnych błędów. W audycie Panoptic zalecono dodatkowy monitoring i kolejny audyt po wprowadzeniu istotnych zmian w kodzie.
Błędne przekonanie: wielokrotne audyty redukują ryzyko związane z inteligentnymi kontraktami do zera. Tak nie jest. Poprawiają one zapewnienie bezpieczeństwa, ale bezpieczeństwo zależy również od dokładności wdrożenia, operacji, bezpieczeństwa kluczy administratora, monitorowania, reagowania na incydenty, założeń ekonomicznych i przyszłych aktualizacji.
Działanie: zaklasyfikować projekt do jednej z trzech grup:
- Kup/kontynuuj badania: aktualnie wdrożony kod jest zgodny z zakresem przeglądu; poważne ustalenia zostały rozwiązane i ponownie sprawdzone; uprawnienia uprzywilejowane są akceptowalne i przejrzyste; zależności zewnętrzne są zrozumiane.
- Przeprowadź dalsze dochodzenie: brakuje kluczowych informacji, audyt przeprowadzono przed wprowadzeniem większych aktualizacji lub niektóre problemy o średnim/wysokim stopniu zaawansowania zostały rozwiązane lub potwierdzone tylko częściowo.
- Na razie należy unikać: problemów krytycznych/wysokiego ryzyka, które pozostają nierozwiązane, wdrożenie nie jest zgodne ze zweryfikowaną wersją, podstawowe umowy wykraczają poza zakres lub administratorzy mają słabo ujawnioną jednostronną kontrolę nad środkami użytkowników.
Jak interpretować popularne zwroty stosowane w audycie
| Wyrażenie |
Co to zwykle oznacza |
Twoja następna akcja |
| „Nie znaleziono żadnych krytycznych problemów” |
Przegląd nie wykazał żadnego istotnego ustalenia w ramach jego zakresu i harmonogramu. |
Nadal czytaj o założeniach dotyczących wysokiego, średniego, zaufania, wykluczeniach i uprawnieniach administratora. |
| "Rozwiązany" |
W ramach projektu zmieniono kod, a audytor zaakceptował poprawkę zawartą w sprawdzonym zestawie poprawek. |
Sprawdź, czy poprawka jest częścią wdrożonego kodu. |
| „Potwierdzono” |
Zespół akceptuje lub rozpoznaje problem, ale być może nie zmienił kodu. |
Przeczytaj uzasadnienie; nie traktuj tego jako równoznacznego ze stałą. |
| „Częściowo rozwiązane” |
Ograniczenie ryzyka zmniejsza je, lecz nie eliminuje całkowicie tego zjawiska. |
Zrozum pozostałą ścieżkę lub założenie wykorzystania luki. |
| „Poza zakresem” |
Audytor nie dokonał oceny tego składnika. |
Nie należy wyciągać wniosków na temat bezpieczeństwa na podstawie raportu dla tego komponentu. |
| „Zakładano, że jest zaufany” |
Model audytu opiera się na poprawnym zachowaniu danego aktora lub zależności. |
Zdecyduj, czy jesteś gotowy zaakceptować to założenie dotyczące zaufania. |
Pięć czerwonych flag, które zasługują na natychmiastowe zatrzymanie
- Projekt nie może pokazać oryginalnego raportu hostowanego przez audytora. Zrzut ekranu lub logo nie wystarczą.
- Raport nie ma powtarzalnego zakresu ani wersji. Bez zatwierdzenia, tagu lub konkretnych plików trudno stwierdzić, co zostało sprawdzone.
- Krytyczne lub poważne problemy pozostają otwarte, mimo braku solidnego, udokumentowanego uzasadnienia.
- Protokół można uaktualniać, ale w raporcie prawie nie wspomina się o uprawnieniach do uaktualniania ani o uprzywilejowanych rolach.
- Po audycie rozmieszczenie uległo istotnej zmianie i nie ma żadnych dalszych analiz.
Jeśli pojawi się którykolwiek z tych czynników, najbezpieczniejszym kolejnym krokiem jest nie racjonalizowanie go. Wstrzymaj decyzję inwestycyjną i poproś o aktualne dowody.
10-minutowa rutyna audytu przed zakupem
- Otwórz raport na oficjalnej stronie audytora.
- Zapisz datę raportu, repozytorium, zakres i skrót zatwierdzenia.
- Potwierdź wdrożone umowy i adresy wdrożenia.
- Przeczytaj wszystkie ustalenia krytyczne i wysokie.
- Sprawdź ostateczny status każdego poważnego problemu.
- Szukaj uprzywilejowanych ról i uprawnień nadzwyczajnych.
- Zidentyfikuj uaktualnienia proxy i dowiedz się, kto je kontroluje.
- Identyfikuj wyrocznie, mosty, systemy opieki i zależności zewnętrzne.
- Sprawdź zmiany wprowadzone po zatwierdzeniu audytu.
- Zanim dokonasz zakupu, zastanów się, jakie ryzyko resztkowe jesteś w stanie zaakceptować.
Podsumowanie
Audyt inteligentnych kontraktów to dowód przeglądu, a nie dowód bezpieczeństwa. Najsilniejszym sygnałem nie jest logo audytora, ale łańcuch dowodów łączący jasno zdefiniowany zakres, dokładną rewizję kodu, istotne ustalenia, zweryfikowane poprawki, wdrożony kod bajtowy i przejrzyste kontrole operacyjne.
Najniebezpieczniejszym błędem w interpretacji jest zatrzymanie się na „audycie”. Bardziej przydatne pytanie brzmi: Co może jeszcze pójść nie tak po tym audycie? Jeśli potrafisz na to jasno odpowiedzieć – i akceptujesz pozostałe ryzyko – podejmujesz bardziej świadomą decyzję. Jeśli zakres, status naprawy, uprawnienia administratora lub wdrożona wersja są niejasne, właściwym działaniem jest zbadanie sprawy przed zakupem.
Źródła pierwotne
Niniejszy artykuł ma charakter wyłącznie informacyjny i nie stanowi porady finansowej. Audyt nie jest w stanie wyeliminować ryzyka związanego z inteligentnymi kontraktami, zarządzaniem, wyrocznią, gospodarką, operacjami ani rynkiem.









