Strona główna
» Aktualności
»
Jak bezpiecznie uczestniczyć w zrzutach kryptowalut bez narażania swojego portfela
Jak bezpiecznie uczestniczyć w zrzutach kryptowalut bez narażania swojego portfela
Airdropy kryptowalut mogą być legalnymi programami dystrybucji, ale słowo „airdrop” jest również rutynowo używane jako przynęta do phishingu, złośliwych akceptacji tokenów, fałszywych podpisów i fałszywego wsparcia. Najbezpieczniejszym sposobem myślenia nie jest pytanie: „Jak mogę zgłosić roszczenie do wszystkiego?”, ale: „Jakie uprawnienia oddaję w zamian za to roszczenie?”.
Niniejszy przewodnik odzwierciedla dokumentację dotyczącą bezpieczeństwa portfela, sprawdzoną 15 września 2026 r. Skupia się on na praktykach, które pozostają przydatne w różnych projektach, zamiast twierdzić, że konkretny airdrop jest bezpieczny. Projekt może zmienić swoją stronę internetową, umowy, zasady kwalifikowalności lub proces zgłaszania po opublikowaniu tego artykułu, dlatego aktualne źródła pierwotne zawsze mają priorytet.
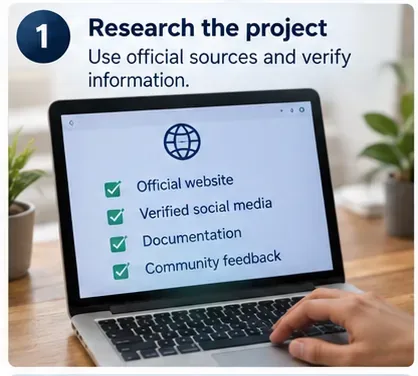
1. Zbadaj projekt przed podłączeniem portfela
Powszechne błędne przekonanie: jeśli zrzut pojawia się w portfelu lub eksploratorze bloków, musi być legalny. To nieprawda. Każdy może wysłać wiele rodzajów tokenów na adres publiczny, a niechciane tokeny mogą być wykorzystywane do zwabiania posiadaczy na złośliwe strony. Dokumentacja bezpieczeństwa Ledgera wyraźnie ostrzega, że oszukańcze zrzuty tokenów mogą pojawiać się w legalnych eksploratorach, a następnie kierować użytkowników na fałszywe strony z roszczeniami lub transakcjami.
Co jest weryfikowane: pojawienie się tokena w łańcuchu bloków dowodzi, że transfer tokena nastąpił; nie dowodzi to wiarygodności nadawcy, strony internetowej ani obiecanej wartości. Co zależy od okoliczności: niektóre rzeczywiste projekty dystrybuują tokeny bez konieczności wcześniejszego zgłoszenia, podczas gdy inne korzystają z oficjalnych umów o roszczeniach. Co pozostaje nieznane: legalności nieznanego tokena nie można ustalić wyłącznie na podstawie jego nazwy, logo ani wyświetlania w portfelu.
Działanie: zacznij od znanej oficjalnej strony internetowej lub dokumentacji projektu i sprawdź, czy zrzut został tam faktycznie ogłoszony. Nie używaj jako punktu wyjścia adresu URL osadzonego w niechcianym tokenie, NFT, e-mailu, wiadomości bezpośredniej, odpowiedzi ani reklamie w wyszukiwarce. Wskazówki Ledgera dotyczące oszustw związanych z zrzutami zawierają przykłady tego schematu ataku.
Zacznij od głównych źródeł projektu i niezależnie sprawdź, czy zrzut istnieje, zanim podłączysz portfel.
2. Oddziel działania związane z airdropem od swoich głównych zasobów
Powszechne nieporozumienie: portfel sprzętowy sprawia, że każda interakcja z dapp jest nieszkodliwa. Sprzętowy podpisujący chroni klucze prywatne przed prostym wydobyciem przez stronę internetową, ale nadal możesz samodzielnie autoryzować szkodliwą transakcję lub zatwierdzenie tokena. Podpisujący stanowi granicę bezpieczeństwa, a nie zezwolenie na zaprzestanie odczytywania szczegółów transakcji.
Co jest weryfikowane: MetaMask zaleca rozważenie portfela sprzętowego dla aktywów o wysokiej wartości, podczas gdy Ledger kładzie nacisk na czytelną weryfikację transakcji zamiast ślepego podpisu. Co zależy od okoliczności: to, czy potrzebujesz osobnego portfela, zależy od Twojego narażenia, częstotliwości transakcji, dyscypliny operacyjnej i wartości zagrożonej.
Działanie: trzymaj aktywa długoterminowe lub o wysokiej wartości oddzielnie od portfela używanego do eksperymentalnych aplikacji zdecentralizowanych i zgłoszeń airdrop. Zasilaj portfel aktywności tylko aktywami i gazem, których rozsądnie potrzebujesz. Ogranicza to kwotę, która zostanie ujawniona w przypadku udzielenia negatywnej zgody lub podpisu, choć nie gwarantuje bezpieczeństwa samego portfela aktywności.
Separacja portfela zmniejsza wartość narażoną na interakcję airdrop, ale nie zastępuje weryfikacji transakcji.
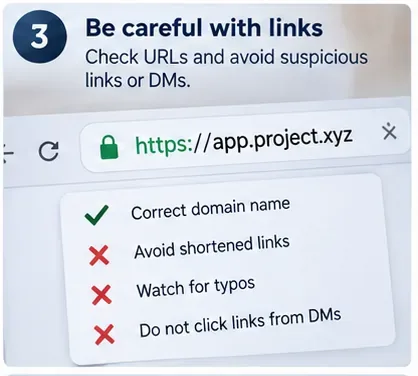
3. Traktuj linki jako niewiarygodne, dopóki nie zostaną niezależnie zweryfikowane
Powszechne błędne przekonanie: znane logo, dopracowany interfejs, kłódka HTTPS lub niemal identyczna domena świadczą o autentyczności. Żaden z tych sygnałów nie dowodzi, że strona należy do zamierzonego projektu. Strony phishingowe mogą kopiować branding i używać ważnych certyfikatów HTTPS.
Co jest weryfikowane: dostawcy portfeli wielokrotnie ostrzegają użytkowników przed phishingiem i podszywaniem się. MetaMask oświadcza, że jego wsparcie nigdy nie poprosi o podanie hasła odzyskiwania (Secret Recovery Phrase) i zaleca użytkownikom korzystanie z oficjalnych kanałów wsparcia. Co zależy od okoliczności: projekty mogą zgłaszać roszczenia za pośrednictwem stron internetowych, forów zarządzania, kont społecznościowych lub dokumentacji, więc nie ma uniwersalnego, prawidłowego wzorca adresu URL.
Działanie: korzystaj ze źródła, któremu już ufasz, dokładnie porównaj całą domenę i sprawdź ogłoszenie o roszczeniu w co najmniej jednym innym oficjalnym kanale projektu. Dodaj do zakładek zweryfikowane strony, aby móc z nich korzystać wielokrotnie, zamiast za każdym razem polegać na wynikach wyszukiwania. Zapoznaj się z oficjalnymi wskazówkami MetaMask dotyczącymi wsparcia .
Sprawdź całą domenę i wejdź na strony z roszczeniami z oficjalnych źródeł projektu, a nie na niezamawiane linki.
4. Nigdy nie podawaj frazy startowej ani klucza prywatnego w celu odebrania zrzutu
To jedna z najjaśniejszych zasad w zakresie samodzielnego zarządzania. MetaMask stanowi, że każdy, kto zna Twoją tajną frazę odzyskiwania, może kontrolować konta z niej pochodzące i że fraza ta nie może być udostępniana. Standardowe połączenie z aplikacją zdecentralizowaną (DAPP) lub żądanie on-chain nie wymaga wpisywania frazy odzyskiwania portfela na stronie internetowej.
Powszechne nieporozumienie: formularz „weryfikacji portfela”, „synchronizacji” lub „aktywacji” może wymagać podania frazy odzyskiwania. W przypadku zwykłego udziału w airdropie nie jest to wymagane. Portfel może poprosić o podanie frazy odzyskiwania, gdy celowo przywracasz portfel w legalnym oprogramowaniu portfela, co różni się od żądania tokena.
Działanie: jeśli strona z żądaniem, agent wsparcia, formularz, bot lub wiadomość bezpośrednia poprosi o podanie frazy początkowej lub klucza prywatnego, przerwij. Zamknij stronę i zweryfikuj sytuację za pomocą portfela lub oficjalnej ścieżki wsparcia projektu. Dokumentacja bezpieczeństwa frazy odzyskiwania MetaMask wyraźnie ostrzega, aby nigdy jej nie udostępniać.
Uzasadnione roszczenie o airdrop nie powinno wiązać się z koniecznością ujawniania frazy startowej portfela ani klucza prywatnego.
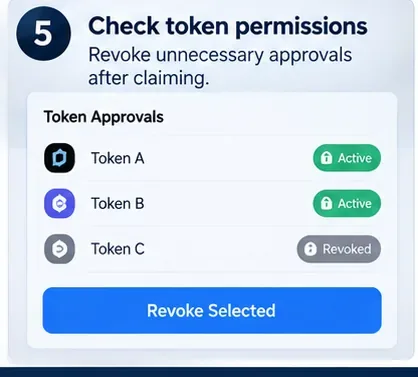
5. Zrozum zatwierdzenia: odłączenie nie jest tym samym, co ich cofnięcie
Powszechne nieporozumienie: odłączenie portfela od strony internetowej anuluje wszystkie uprawnienia przyznane wcześniej w łańcuchu bloków. Nie musi tak być. Limit tokenów to autoryzacja w łańcuchu bloków, która pozwala kontraktowi wydawcy na korzystanie z tokenów do zatwierdzonej kwoty. Dokumentacja portfela Coinbase odróżnia połączenia z aplikacjami zdecentralizowanymi od zatwierdzania tokenów i ostrzega, że złośliwe kontrakty mogą wykorzystywać szerokie limity.
Co jest weryfikowane: zatwierdzenia tokenów mogą obowiązywać do momentu ich odwołania lub innej zmiany, zgodnie z zachowaniem tokena i kontraktu. Odwołanie zatwierdzenia zazwyczaj wymaga transakcji w łańcuchu bloków i opłaty sieciowej. Co zależy od okoliczności: nie każde zgłoszenie airdropu wymaga zatwierdzenia ERC-20, a dokładne uprawnienia różnią się w zależności od łańcucha, standardu tokena i kontraktu.
Działanie: przed podpisaniem wniosku zapytaj, dlaczego w ogóle potrzebne jest upoważnienie do wydawania pieniędzy. Preferuj wąski zakres uprawnień, jeśli portfel i protokół je obsługują. Po zakończeniu sprawdź istniejące uprawnienia i cofnij uprawnienia, których już nie potrzebujesz. Coinbase udostępnia aktualne instrukcje w swoim przewodniku dotyczącym uprawnień aplikacji zdecentralizowanych i zatwierdzania tokenów .
Przejrzyj przyznane tokeny po zgłoszeniu roszczenia i cofnij uprawnienia, które nie są już potrzebne.
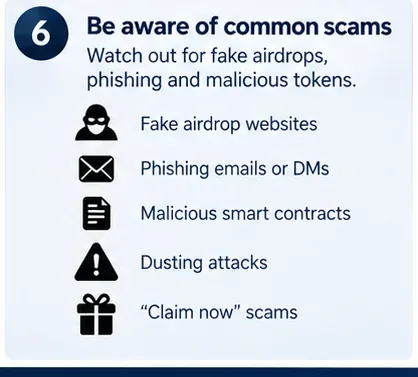
6. Poznaj schematy oszustw, nie zakładając, że każdy nietypowy zrzut jest oszustwem
Fałszywe strony z roszczeniami, podszywające się konta, pilne wiadomości bezpośrednie, złośliwe umowy i niechciane tokeny to utrwalone schematy oszustw. Jednak jedna podejrzana cecha sama w sobie nie dowodzi, że dany projekt jest oszustwem. Decyzje dotyczące bezpieczeństwa powinny opierać się na weryfikowalnych dowodach, a nie na plotkach.
Działanie: potraktuj pilność jako powód do zwolnienia tempa. Niezależnie potwierdź kwalifikowalność, termin zgłoszenia, adres w umowie i oficjalne instrukcje. Jeśli token niespodziewanie pojawi się w Twoim portfelu, nie postępuj zgodnie z instrukcjami zakodowanymi w jego nazwie, metadanych, notatce ani na powiązanej stronie internetowej. Nigdy nie płać niewyjaśnionej opłaty za „odblokowanie”, „weryfikację” lub „aktywację” tylko dlatego, że niechciana wiadomość obiecuje większą nagrodę.
Pilność, niechciane linki i nieoczekiwane tokeny powinny powodować weryfikację, a nie natychmiastową interakcję.
7. Czytaj to, co podpisujesz i jeśli to możliwe, unikaj składania podpisów w ciemno
Samo połączenie z portfelem zazwyczaj ujawnia informacje o koncie publicznym, a nie klucz prywatny. Niebezpieczny krok często pojawia się później: podpis, zatwierdzenie, zezwolenie lub transakcja kontraktowa. Dlatego „Połączyłem tylko portfel” i „Autoryzowałem transakcję” nie powinny być traktowane jako równoważne.
Firma Ledger definiuje Clear Signing jako prezentowanie intencji transakcji w formie czytelnej dla człowieka na bezpiecznym wyświetlaczu, z uwzględnieniem odpowiedniej akcji, odbiorcy i kwoty. Podpisywanie bez zgody oznacza zatwierdzanie danych, których nie można w sposób sensowny zinterpretować. Clear Signing nie gwarantuje, że projekt jest ekonomicznie uzasadniony, ale czytelna intencja daje większą szansę na wykrycie autoryzacji, której się nie spodziewano. Zapoznaj się z dokumentacją Clear Signing firmy Ledger .
Działanie: przed zatwierdzeniem zweryfikuj łańcuch, kontrakt, wydającego, aktywa, kwotę, miejsce docelowe i typ uprawnień. Jeśli portfel nie potrafi wyjaśnić, co robi podpis lub transakcja, a Ty nie możesz ich samodzielnie zdekodować, nie podpisuj tylko dlatego, że strona internetowa twierdzi, że działanie jest nieszkodliwe.
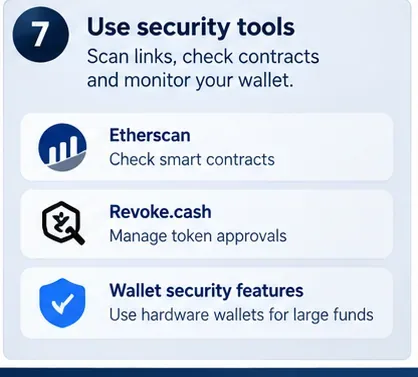
Użyj narzędzi bezpieczeństwa jako dodatkowej kontroli, ale ostateczną decyzję podejmij na podstawie faktycznych transakcji i szczegółów uprawnień, które autoryzujesz.
8. Zacznij od małych kwot, monitoruj stan portfela i posprzątaj po sobie
Powszechne błędne przekonanie: udana, mała transakcja dowodzi bezpieczeństwa kontraktu. Tak nie jest. Test może wykryć błędy związane z błędną siecią, adresem, gazem lub przepływem pracy, ale złośliwa logika może zachowywać się inaczej w zależności od uprawnień, zasobów, czasu lub późniejszych transakcji.
Działanie: jeśli to możliwe, przetestuj z ograniczoną wartością, a następnie zweryfikuj wynikową transakcję w odpowiednim eksploratorze bloków. Po zgłoszeniu roszczenia sprawdź salda i zatwierdzone tokeny, rozłącz sesje, których już nie używasz, i aktualizuj oprogramowanie portfela, przeglądarkę, system operacyjny i oprogramowanie sprzętowe portfela za pośrednictwem oficjalnych kanałów dystrybucji.
Mały test ogranicza narażenie operacyjne; po zakończeniu zrzutu z powietrza kwestiami kluczowymi są dalszy monitoring i oczyszczanie zezwoleń.
Praktyczna lista kontrolna przed złożeniem roszczenia
Pytanie
Bezpieczniejsza odpowiedź
Czy zrzut został potwierdzony przez projekt?
Zweryfikuj poprzez aktualną oficjalną stronę internetową/dokumentację i inny oficjalny kanał.
Czy strona prosi o podanie frazy początkowej lub klucza prywatnego?
Przestań. Nie podawaj tego.
Czy Twój główny portfel jest połączony?
Rozważ portfel z odizolowaną aktywnością i ograniczonymi środkami.
Czy roszczenie dotyczy zezwolenia na wydawanie tokenów?
Zrozum dlaczego, sprawdź wydatkowanie środków i w miarę możliwości ogranicz wydatki.
Czy rozumiesz podpis lub transakcję?
Nie podpisuj w ciemno niewyjaśnionych danych.
Czy zakończyłeś składanie reklamacji?
Weryfikuj potwierdzenia w łańcuchu, przeglądaj zatwierdzenia i cofaj uprawnienia, które nie są już potrzebne.
Jeśli podpisałeś już coś podejrzanego
Nie zakładaj, że sama zmiana hasła do portfela anuluje uprawnienia blockchain. Lokalne hasło do portfela zazwyczaj chroni dostęp do tego urządzenia; nie zmienia ono uprawnień on-chain. Prawidłowa odpowiedź zależy od tego, co zostało ujawnione.
Jeśli ujawniłeś/aś tajną frazę odzyskiwania lub klucz prywatny, potraktuj zagrożony portfel jako zagrożony i przenieś pozostałe zasoby do nowo utworzonego portfela, używając nowego tajnego klucza, o ile pozwoli na to Twoja bezpieczna sytuacja sieciowa. Jeśli udzieliłeś/aś podejrzanej zgody na token, ale nie ujawniłeś tajnego klucza portfela, sprawdź i cofnij odpowiednią zgodę. Jeśli podpisałeś/aś niejasną wiadomość, przed podjęciem dalszych działań ustal, jakie uprawnienia zostały przez nią utworzone.
Działanie: korzystaj z oficjalnej dokumentacji bezpieczeństwa i pomocy technicznej dostawcy portfela, a nie od osób, które kontaktują się z Tobą prywatnie, oferując „odzyskiwanie”. Wskazówki dotyczące bezpieczeństwa MetaMask podkreślają, że kluczy prywatnych i fraz odzyskiwania nigdy nie należy udostępniać.
Podsumowanie
Bezpieczny udział w airdropie nie polega na przewidywaniu, który token będzie wartościowy, a raczej na kontrolowaniu tego, co nieznana strona internetowa lub umowa może zrobić z Twoim portfelem. Weryfikuj ogłoszenia na podstawie źródeł pierwotnych, izoluj aktywność eksperymentalną od ważnych zasobów, nigdy nie ujawniaj tajnych informacji o odzyskiwaniu, zrozum każde zatwierdzenie, unikaj podpisywania w ciemno i usuwaj uprawnienia, których już nie potrzebujesz.
Żadna lista kontrolna nie jest w stanie udowodnić, że nowy inteligentny kontrakt jest wolny od luk w zabezpieczeniach ani że projekt pozostanie godny zaufania. Takie praktyki mogą ograniczyć ryzyko, którego można uniknąć, i sprawić, by każda autoryzacja była przemyślana. Jeśli nie możesz ustalić, co podpisujesz lub dlaczego roszczenie wymaga konkretnego uprawnienia, pominięcie zrzutu jest uzasadnioną decyzją bezpieczeństwa.