Strona główna
» Aktualności
»
Jak chronić portfel Web3 przed wyłudzaniem danych i złośliwymi zatwierdzeniami
Jak chronić portfel Web3 przed wyłudzaniem danych i złośliwymi zatwierdzeniami
Portfel Web3 może zostać opróżniony bez poznania przez atakującego frazy początkowej. To właśnie jest niewygodna część współczesnego phishingu: fałszywa strona internetowa może po prostu nakłonić Cię do autoryzacji atakującego do przeniesienia zasobów, nad którymi Twój portfel już sprawuje kontrolę. Zatwierdzenie lub podpis mogą wyglądać rutynowo, zwłaszcza gdy strona imituje znany protokół, zrzut, ment, portal pomocy technicznej lub żądanie tokena.
Niniejszy przewodnik został sprawdzony pod kątem zgodności z oficjalną dokumentacją portfela, protokołu i standardu Ethereum z dnia 16 września 2026 r. Dokładne ekrany ostrzegawcze i funkcje bezpieczeństwa różnią się w zależności od portfela, sieci i aplikacji, dlatego celem nie jest zapamiętanie jednego interfejsu. Chodzi o zrozumienie, co żądanie może autoryzować przed jego zatwierdzeniem.
Po pierwsze, zrozum, czego tak naprawdę potrzebuje osoba opróżniająca portfel
„Drenaż” to nie pojedyncza funkcja inteligentnego kontraktu. W praktyce kampanie phishingowe mogą próbować uzyskać kilka różnych rodzajów uprawnień: zezwolenie na token ERC-20, zgodę operatora NFT, podpisane zezwolenie, bezpośrednią transakcję transferu lub – w najpoważniejszym przypadku – hasło odzyskiwania (Secret Recovery Phrase) lub klucz prywatny użytkownika.
Ryzyko zależy od tego, co zostało autoryzowane. Zatwierdzenie ERC-20 zazwyczaj dotyczy konkretnego kontraktu tokena i wydawcy, podczas gdy setApprovalForAllautoryzacja ERC-721 może pozwolić operatorowi na zarządzanie wszystkimi NFT z danej kolekcji, które posiada właściciel. Specyfikacja ERC-721 dla Ethereum wyraźnie definiuje setApprovalForAllwłączenie lub wyłączenie operatora dla wszystkich aktywów osoby wywołującej w danym kontrakcie NFT. Zapoznaj się ze specyfikacją ERC-721 .
Działanie: gdy portfel prosi Cię o zatwierdzenie wydatków, operatora lub podpisu, traktuj to jako decyzję autoryzacyjną, a nie jako niegroźny krok „logowania”.
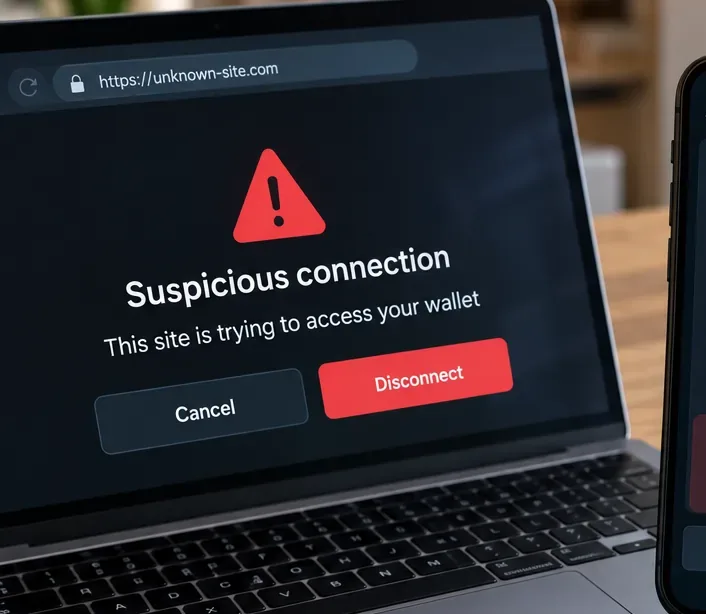
Zacznij od domeny: nieznany lub podobny adres powinien zatrzymać interakcję przed zatwierdzeniem jakiegokolwiek żądania dotyczącego portfela.
Mit 1: „Podłączenie mojego portfela pozwala stronie internetowej na przejęcie moich środków”
Zweryfikowano: samo podłączenie portfela i udzielenie aplikacji dostępu do adresu publicznego nie jest tym samym, co udzielenie limitu tokenów. Oficjalna dokumentacja MetaMask wyraźnie to rozróżnia: odłączenie aplikacji zdecentralizowanej (DAPP) powoduje zerwanie połączenia, a cofnięcie limitu uniemożliwia inteligentnemu kontraktowi dostęp do tokenów objętych tym limitem i ich przenoszenie. Zapoznaj się z wytycznymi MetaMask dotyczącymi cofania limitów .
Kontekst ma znaczenie: po połączeniu strona nadal może przedstawić prośbę o transakcję lub podpis. Niebezpieczny krok często pojawia się po początkowym połączeniu, więc „Połączyłem się tylko” jest bezpieczne tylko wtedy, gdy faktycznie nie podpisałeś ani nie zatwierdziłeś niczego innego.
Działanie: jeśli połączyłeś się z podejrzaną witryną, ale odrzuciłeś każdą transakcję i podpis, rozłącz się mimo to. Następnie sprawdź ostatnią aktywność i zatwierdzenia w portfelu, zamiast zakładać, że samo połączenie spowodowało transfer środków.
Mit 2: „Jeśli odłączę dapp, unieważnię zatwierdzenie jego tokena”
Zweryfikowano: to fałsz. Zatwierdzenie tokena to autoryzacja on-chain. Rozłączenie sesji witryny nie powoduje automatycznego usunięcia stanu blockchaina. MetaMask zauważa, że samo unieważnienie jest transakcją on-chain i dlatego zazwyczaj wymaga gazu sieciowego. MetaMask wyjaśnia różnicę tutaj .
Ma to znaczenie w przypadku phishingu, ponieważ ofiara może zamknąć przeglądarkę, rozłączyć aplikację i sądzić, że zagrożenie minęło, podczas gdy wcześniej zatwierdzona osoba wydająca pieniądze nadal zachowuje uprawnienia.
Działanie: jeśli zatwierdziłeś osobę, której już nie ufasz, skorzystaj z funkcji zarządzania zatwierdzeniami w swoim portfelu lub oficjalnego narzędzia do sprawdzania zatwierdzeń oferowanego przez odpowiedni eksplorator sieci i prześlij żądanie odwołania w łańcuchu.
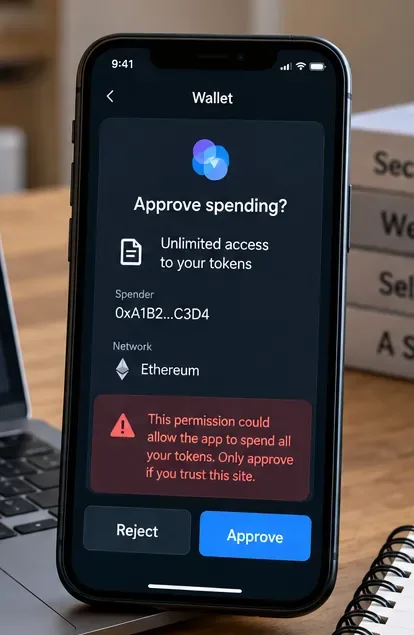
Wniosek o nieograniczone wydatki należy dokładnie przeanalizować: przed zatwierdzeniem sprawdź token, osobę wydającą, sieć i wnioskowaną kwotę.
Zmniejszenie promienia rażenia zatwierdzeń ERC-20
Limity ERC-20 są przydatne, ponieważ zdecentralizowana giełda lub inny kontrakt może potrzebować pozwolenia na transfer tokenów w Twoim imieniu. Z natury nie są one złośliwe. Problemem jest zakres. Jeśli przyznasz bardzo duży lub nieograniczony limit, a osoba wydająca tokeny działa w złej wierze — lub zaufany kontrakt stanie się później podatny na ataki — kwota ryzyka może być znacznie większa niż zamierzona transakcja.
MetaMask pozwala obecnie użytkownikom na ustawienie niestandardowego limitu wydatków dla obsługiwanych przepływów zatwierdzania. Dokumentacja bezpieczeństwa zaleca sprawdzanie żądań aplikacji zdecentralizowanej i ograniczanie dostępu w razie potrzeby. Zapoznaj się z wytycznymi MetaMask dotyczącymi limitu wydatków .
Działanie: gdy portfel oferuje niestandardowy limit, zatwierdzaj tylko kwotę, której natychmiastowe działanie racjonalnie wymaga. Jeśli strona chce nieograniczonego dostępu do jednorazowej wymiany lub roszczenia, zatrzymaj się i sprawdź, dlaczego.
Nie ignoruj podpisanych zezwoleń tylko dlatego, że nie ma na nich opłaty za gaz
Zweryfikowano: nie każda autoryzacja rozpoczyna się jako standardowa transakcja zatwierdzenia w łańcuchu. Wprowadzono standard ERC-2612 permit, który umożliwia ustawienie limitu ERC-20 za pomocą podpisanej wiadomości. Standard stanowi, że prawidłowy podpis może ustawić limit właściciela dla wydającego do określonej wartości i terminu. Przeczytaj standard ERC-2612 .
Oznacza to, że stwierdzenie „ten podpis nie kosztuje gazu” nie dowodzi jego nieszkodliwości. Podpis może zawierać autoryzację, którą inna strona później prześle w łańcuchu. To, czy dany podpis może przenosić zasoby, zależy od konkretnego standardu, kontraktu, pól i dalszego wykonania.
Działanie: odczytaj ustrukturyzowane dane wyświetlane przez portfel. Zwróć szczególną uwagę na domenę wydającego, tokena, wartości, terminu, łańcucha i kontraktu. Odrzucaj żądania, których nie da się wyjaśnić prostym językiem.
Portfel sprzętowy może odizolować zawartość klucza prywatnego, ale nie zapewni bezpieczeństwa złośliwemu zatwierdzeniu, jeśli użytkownik celowo je potwierdzi.
Mit 3: „Portfel sprzętowy automatycznie chroni mnie przed osobami wysysającymi pieniądze”
Częściowo prawda, ale niepełna: portfele sprzętowe mogą chronić klucze prywatne przed bezpośrednim narażeniem na działanie przeglądarki lub zwykłego złośliwego oprogramowania, co jest cenne. Jednak phishing często ma na celu wyłudzenie autoryzacji od użytkownika. Jeśli urządzenie wyświetla szkodliwą transakcję lub zatwierdzenie, a użytkownik je potwierdza, granica sprzętowa nie unieważnia magicznie autoryzacji.
Praktyczna korzyść jest największa, gdy urządzenie pozwala na weryfikację istotnych szczegółów transakcji na zaufanym ekranie. Ochrona jest słabsza, gdy żądanie jest niejasne lub gdy użytkownik potwierdza coś, czego nie rozumie.
Działanie: użyj portfela sprzętowego do aktywów o dużej wartości, ale nadal weryfikuj miejsce docelowe, kontrakt, kwotę, sieć i uprawnienia na urządzeniu podpisującym. Nigdy nie traktuj obecności portfela sprzętowego jako pozwolenia na podpisanie bez wiedzy użytkownika.
Śledź zatwierdzeń operatorów w całym NFT
W przypadku NFT, ta fraza setApprovalForAllzasługuje na szczególną uwagę. Zgodnie z ERC-721, ustawienie operatora na „zatwierdzony” pozwala mu zarządzać wszystkimi NFT z danego kontraktu, które posiadasz. To szerszy zakres niż zatwierdzanie jednego identyfikatora NFT. Sam standard Ethereum odróżnia zatwierdzanie pojedynczego tokena od zatwierdzania dla całego operatora. Zapoznaj się z funkcjami zatwierdzania w ERC-721 .
Nie oznacza to, że każde setApprovalForAllżądanie jest złośliwe; platformy NFT mogą zasadnie wymagać uprawnień operatora. Właściwe pytanie brzmi, czy operator i przypadek użycia odpowiadają zamierzonym celom.
Działanie: jeśli próbujesz jedynie odebrać zrzut powietrza lub zalogować się do witryny, nieoczekiwane żądanie kontroli operatora nad całym NFT należy traktować jako poważny sygnał ostrzegawczy.
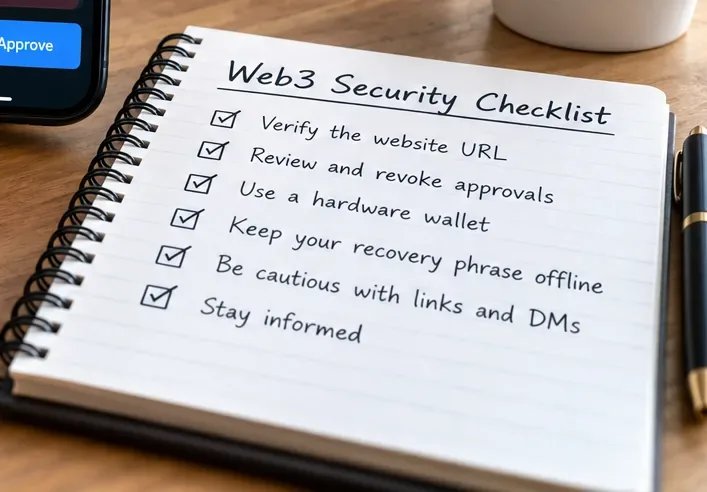
Powtarzalna lista kontrolna jest skuteczniejsza niż intuicja, gdy strona phishingowa ma na celu wywołanie poczucia pilności lub strachu przed przegapieniem czegoś.
Zweryfikuj witrynę przed potwierdzeniem transakcji
Ataki typu Drainer Phishing często kończą się sukcesem, ponieważ fałszywa strona internetowa wygląda na wystarczająco podobną do prawdziwej. Sponsorowany wynik wyszukiwania, odpowiedź w mediach społecznościowych, wiadomość bezpośrednia, fałszywe konto pomocy technicznej lub skopiowany interfejs użytkownika mogą kierować użytkowników do innej domeny, która wyświetla przekonujące komunikaty dotyczące portfela.
Systemy bezpieczeństwa portfeli mogą pomóc, ale nie są nieomylne. Na przykład interfejs API Verify usługi WalletConnect może poinformować uczestniczący portfel, czy domena jest zweryfikowana, niezgodna, nieznana lub oznaczona jako złośliwa. WalletConnect wyraźnie ostrzega, że to wykrywanie nie jest „niezawodne”. Zobacz dokumentację interfejsu API Verify usługi WalletConnect .
Podobnie MetaMask opisuje swoje alerty bezpieczeństwa jako sygnały informacyjne, a nie gwarancje, i zaznacza, że legalne witryny nie zawsze posiadają zweryfikowany wskaźnik. Zobacz Alerty bezpieczeństwa MetaMask .
Działanie: dotrzyj do ważnych aplikacji zdecentralizowanych za pomocą zakładki utworzonej z niezależnie zweryfikowanego oficjalnego źródła. Nie polegaj na pierwszym wyniku wyszukiwania, skróconym linku ani adresie URL podanym w niezamówionej wiadomości prywatnej.
Oddzielenie codziennej aktywności zdecentralizowanej aplikacji od długoterminowych zasobów może ograniczyć skalę narażenia, gdy jeden z portfeli podpisze błędne żądanie.
Oddziel swój „skarbiec” od portfela „dapp”
Jest to technika zarządzania ryzykiem, a nie reguła protokołu. Portfel używany do eksperymentowania z nowymi monetami, roszczeniami do tokenów, grami i nieznanymi aplikacjami zdecentralizowanymi (dapps) ma większą powierzchnię interakcji niż adres używany wyłącznie do przechowywania aktywów długoterminowych.
Separacja nie zapobiega phishingowi, a przenoszenie zasobów między portfelami stwarza własne obciążenie operacyjne. Może jednak ograniczyć wartość narażoną na błędną autoryzację, ponieważ portfel interakcyjny po prostu nie przechowuje większości Twoich zasobów.
Działanie: rozważ przechowywanie aktywów długoterminowych lub o dużej wartości w portfelu, który rzadko łączy się z aplikacjami zdecentralizowanymi, a jednocześnie użyj osobnego portfela z celowo ograniczonym saldem na potrzeby bardziej ryzykownej aktywności w sieci Web3.
Mit 4: „Zweryfikowana lub nieoznaczona witryna musi być bezpieczna”
Brak weryfikacji: brak ostrzeżenia nie jest dowodem bezpieczeństwa. Bazy danych zagrożeń mogą być opóźnione w stosunku do nowo utworzonych domen phishingowych, a nawet w przypadku legalnej aplikacji może występować luka w zabezpieczeniach front-endu lub podatna na ataki umowa. WalletConnect używa jawnego stanu „NIEZNANY” dla domen, których nie może zweryfikować, a w dokumentacji czytamy, że warstwa weryfikacji nie jest zaprojektowana jako nieomylna.
Działanie: traktuj ostrzeżenia bezpieczeństwa jako jedną warstwę. Niezależnie sprawdź domenę, oczekiwany kontrakt, żądane uprawnienia i czy działanie ma sens w kontekście tego, co próbujesz zrobić.
Ważne są dwa oddzielne sprawdzenia: sprawdzenie, skąd pochodzi wniosek, a następnie sprawdzenie, jakie uprawnienia wniosek przyznaje.
Przeprowadź audyt starych zatwierdzeń, zanim staną się problemem jutra
Zatwierdzenia mogą pozostać aktywne długo po zaprzestaniu korzystania z aplikacji zdecentralizowanej (dapp). MetaMask zaleca okresowe sprawdzanie zatwierdzeń tokenów i cofanie uprawnień, których już nie potrzebujesz. Ponieważ cofnięcie zmienia stan łańcucha, zazwyczaj wiąże się z opłatą za gaz. Zobacz oficjalny przewodnik dotyczący cofnięcia .
Częstotliwość audytu zależy od częstotliwości interakcji z aplikacjami zdecentralizowanymi i ilości przechowywanych w portfelu danych. Nie ma uniwersalnego, poprawnego harmonogramu.
Działanie: ustaw cykliczne przypomnienie w kalendarzu — na przykład co miesiąc, jeśli jesteś aktywnym użytkownikiem DeFi — aby sprawdzić wydatki, rozmiary limitów, operatorów NFT i stare uprawnienia dapp w łańcuchach, z których faktycznie korzystasz.
Przeglądanie umów i pozwoleń to bieżąca higiena portfela, a nie jednorazowa czynność konfiguracyjna.
Jeśli podpisałeś coś podejrzanego, określ, jakie naruszenie popełniłeś
Nie stosuj od razu tego samego rozwiązania w każdym przypadku. Reakcja zależy od tego, co się wydarzyło.
Co się stało
Co to może oznaczać
Natychmiastowy priorytet
Połączyłeś się tylko ze stroną
Strona dowiedziała się o Twoim adresie publicznym i nawiązała sesję, ale to samo w sobie nie jest tokenem
Odłącz się i przejrzyj aktywność; nie podpisuj próśb o kontynuację
Zatwierdziłeś wydatki ERC-20
Wyznaczony wydający może być w stanie przekazać zatwierdzoną kwotę tego tokena
Niezwłocznie odwołaj zasiłek
Zatwierdziłeś operatora NFT
Operator może być w stanie przenieść NFT objęte zatwierdzeniem tej kolekcji
Cofnij zatwierdzenie operatora
Podpisałeś pozwolenie lub inne upoważnienie strukturalne
Podpis może autoryzować późniejsze działania w łańcuchu, w zależności od jego zawartości
Określ dokładnie, co zostało podpisane i jeśli to możliwe, odwołaj lub przenieś aktywa, których to dotyczy
Udostępniłeś swoją frazę początkową/klucz prywatny
Klucze do portfela są zagrożone
Utwórz nowy portfel na podstawie nowej frazy odzyskiwania i przenieś zasoby
Oficjalne wytyczne MetaMask dotyczące reagowania na incydenty stanowią, że w przypadku naruszenia hasła odzyskiwania poufnego (Secret Recovery Phrase) użytkownicy powinni utworzyć nowy portfel z nową hasłem odzyskiwania, przenieść pozostałe zasoby i zaprzestać korzystania z kont utworzonych na podstawie tego hasła. Ostrzegają również, że transakcje w blockchainie są zazwyczaj nieodwracalne. Zapoznaj się z wytycznymi MetaMask dotyczącymi ataków hakerskich i oszustw .
Działanie: jeśli fraza źródłowa lub klucz prywatny zostały ujawnione, nie traktuj cofnięcia zgody jako wystarczającego. Sam podmiot podpisujący należy uznać za naruszony.
Nigdy nie wpisuj frazy odzyskiwania, aby „naprawić” problem z zatwierdzeniem
Tajna fraza odzyskiwania to główne dane uwierzytelniające dla kont z niej pochodzących. Oficjalna dokumentacja MetaMask stwierdza, że każdy, kto ją uzyska, może kontrolować portfel. Prawidłowe zarządzanie autoryzacją nie wymaga wprowadzania frazy odzyskiwania na losowej stronie internetowej. Zapoznaj się z wytycznymi MetaMask dotyczącymi bezpieczeństwa frazy odzyskiwania .
Działanie: zachowaj frazę offline i prywatnie. Jeśli strona internetowa, agent pomocy technicznej, formularz, bot lub „usługa odzyskiwania” poprosi o nią, przerwij.
Alerty bezpieczeństwa i silniejsze mechanizmy kontroli kont stanowią dodatkowe, przydatne elementy, jednak najlepiej sprawdzają się w połączeniu z dokładną analizą zatwierdzeń i oddzieleniem portfela.
Praktyczna lista kontrolna przed podpisaniem
Domena: Czy to jest dokładnie ta oficjalna domena, którą chciałeś odwiedzić?
Powód: Czy żądane uprawnienie ma sens w kontekście podjętej przez Ciebie czynności?
Sieć: Czy żądanie znajduje się w oczekiwanym łańcuchu?
Umowa lub nadawca: Czy adres odbiorcy lub adres autoryzacji jest oczekiwany?
Zakres: Czy jest to stała kwota, nieograniczony limit, jeden NFT czy zatwierdzenie operatora dla całej kolekcji?
Pola podpisu: Jeśli są to dane wprowadzane ręcznie, czy możesz zidentyfikować token, osobę wydającą, wartość, termin i domenę?
Ujawnienie portfela: Czy w portfelu znajduje się większa wartość, niż ta, którą możesz ujawnić w ramach tej interakcji?
Sygnały ostrzegawcze: Czy portfel zgłasza złośliwą, niedopasowaną, nieznaną lub w inny sposób podejrzaną domenę lub transakcję?
Jeśli jedno z tych sprawdzeń się nie powiedzie, odrzucenie wniosku jest zwykle tańsze niż późniejsza próba odzyskania zasobów.
Jak samodzielnie sprawdzić, czy Twoje mechanizmy obronne działają
Nie musisz czekać na atak, aby przetestować swoją konfigurację. Sprawdź, czy zakładki przeglądarki wskazują na prawidłowe domeny aplikacji zdecentralizowanych (DAP). Otwórz narzędzia do zarządzania zatwierdzaniem w portfelu i upewnij się, że rozpoznajesz aktywnych użytkowników. Sprawdź, czy Twój wartościowy portfel jest nadal odizolowany od rutynowych eksperymentów z aplikacjami zdecentralizowanymi (DAP). Upewnij się, że fraza odzyskiwania nie jest zapisana w wiadomościach e-mail, notatkach w chmurze, zrzutach ekranu, logach czatów ani w polu menedżera haseł na stronie internetowej. Upewnij się, że ostrzeżenia dotyczące bezpieczeństwa portfela są włączone, jeśli są one dostępne.
Następnie przetestuj swój własny proces decyzyjny: zanim podpiszesz kolejną prawdziwą prośbę Web3, wyjaśnij na głos, co ona autoryzuje. Jeśli nie potrafisz opisać efektu w jednym zdaniu, odrzuć ją i najpierw zbadaj.
Podsumowanie
Większość ataków typu drainer phishing opiera się na przekształceniu legalnej funkcjonalności Web3 – zatwierdzeń, uprawnień operatora, podpisów lub transakcji – w broń socjotechniczną. Najlepszą obroną nie jest jedno rozszerzenie, jedno urządzenie sprzętowe ani jedna lista zagrożeń. To proces wielowarstwowy: weryfikacja witryny, zrozumienie autoryzacji, minimalizacja jej zakresu, oddzielenie wartościowych zasobów od ryzykownych interakcji, przegląd starych uprawnień i rozpoznanie różnicy między złośliwym zatwierdzeniem a całkowicie skompromitowaną frazą odzyskiwania.
Narzędzia bezpieczeństwa mogą zmniejszyć ryzyko, ale żadne nie gwarantuje, że podpisane złośliwe żądanie będzie nieszkodliwe. W przypadku samoobsługi ostateczne potwierdzenie często stanowi granicę bezpieczeństwa. Niech to potwierdzenie będzie powolne, konkretne i przemyślane.