Strona główna
» Aktualności
»
LayerZero kontra Chainlink CCIP kontra Wormhole: czym tak naprawdę różni się interoperacyjność między łańcuchami
LayerZero kontra Chainlink CCIP kontra Wormhole: czym tak naprawdę różni się interoperacyjność między łańcuchami
Wyobraź sobie hipotetyczną aplikację DeFi o nazwie Atlas Treasury. Ten przykład jest fikcyjny i służy jedynie ułatwieniu zrozumienia architektury. Atlas przechowuje zabezpieczenia na Ethereum, chce uruchomić logikę strategii na innym blockchainie i czasami musi przenieść reprezentację tokena wraz z wiadomością. Jego twórcy rozważają trzy powszechnie stosowane stosy interoperacyjności: LayerZero, Chainlink CCIP i Wormhole.
Na pierwszy rzut oka wszystkie trzy wydają się rozwiązywać ten sam problem: przesyłanie informacji lub zasobów z jednego blockchaina do drugiego. W praktyce jednak ten opis jest zbyt płytki. Protokół międzyłańcuchowy musi odpowiedzieć na kilka różnych pytań: Kto obserwuje łańcuch źródłowy? Jakie dowody przekonują łańcuch docelowy o poprawności wiadomości? Kto płaci za jej dostarczenie i wykonanie? Jak reprezentowane są transfery tokenów? Co może skonfigurować aplikacja i jakie założenia bezpieczeństwa pozostają?
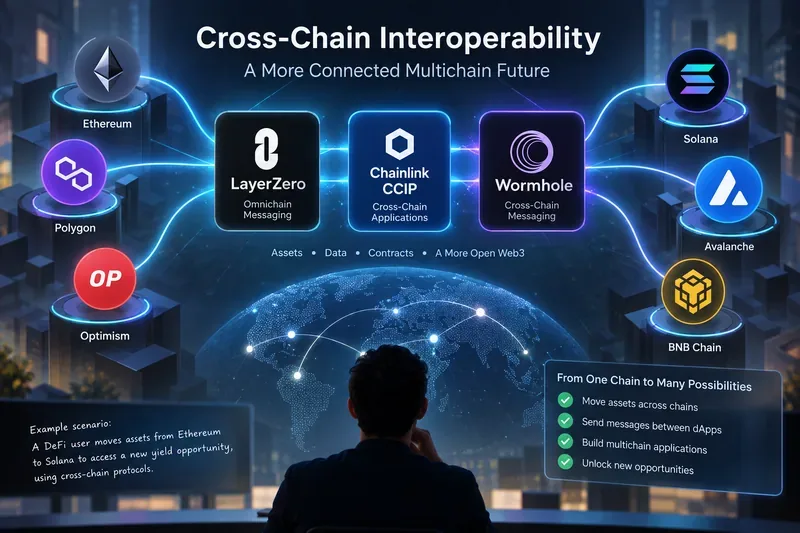
Koncepcyjny pogląd na trzy podejścia do interoperacyjności łączące aplikacje i zasoby w wielu środowiskach blockchain.
Zacznij od problemu, a nie od nazwy protokołu
Dla Atlas Treasury wymóg taki jak „obsługa wielu łańcuchów” nie jest wystarczająco precyzyjny. Zespół powinien najpierw podzielić swoje potrzeby na co najmniej trzy kategorie: dowolne komunikaty, ruch tokenów i realizacja łańcucha docelowego.
Dowolne komunikaty mogą oznaczać, że kontrakt Ethereum wysyła instrukcję „zaktualizuj limit pożyczkowy dla konta X”. Ruch tokenów jest inny: wartość musi zostać zablokowana, spalona, wybita, zwolniona lub w inny sposób rozliczona w łańcuchach. Realizacja dodaje kolejną warstwę, ponieważ transakcja docelowa wymaga gazu, reguł zamawiania, obsługi błędów i jasnej reguły określającej, kto może wywołać kontrakt odbiorczy.
To rozróżnienie ma znaczenie, ponieważ LayerZero, Chainlink CCIP i Wormhole nie są po prostu wymiennymi mostami. Każdy z nich stanowi szerszą platformę interoperacyjności z inną architekturą weryfikacji i dostarczania.
LayerZero: konfigurowalna weryfikacja i wykonywanie aplikacji
LayerZero V2 organizuje komunikację międzyłańcuchową wokół niezmiennych kontraktów punktów końcowych wdrożonych w obsługiwanych łańcuchach. Aplikacja wysyła dane przez źródłowy punkt końcowy, a docelowy punkt końcowy ostatecznie dostarcza zweryfikowaną wiadomość do aplikacji odbierającej. Oficjalny opis protokołu LayerZero V2 opisuje kanał pod kątem nadawcy, identyfikatora źródłowego punktu końcowego, identyfikatora docelowego punktu końcowego oraz odbiorcy.
Cechą charakterystyczną projektu jest oddzielenie weryfikacji od wykonania. LayerZero nazywa swoje niezależne usługi weryfikacji zdecentralizowanymi sieciami weryfikatorów (DVN). Aplikacja może skonfigurować wymagane i opcjonalne sieci DVN, w tym reguły progowe, podczas gdy moduły Executor obsługują dostarczanie wiadomości do miejsca docelowego po spełnieniu przez nią wymagań weryfikacyjnych. Oficjalna dokumentacja architektury opisuje to jako model weryfikacji X z Y z N z wtykowymi bibliotekami komunikatów, sieciami DVN i modułami Executor.
Jak to miałoby zastosowanie do Atlas Treasury
Załóżmy, że Atlas wymaga różnych polityk bezpieczeństwa dla różnych działań międzyłańcuchowych. Aktualizacja statusu o niskiej wartości może wykorzystywać jedną konfigurację, podczas gdy wiadomość, która może uwolnić istotne zabezpieczenia, może wymagać wielu niezależnych DVN. Ta elastyczność jest podstawową cechą LayerZero: aplikacja wybiera swój stos zabezpieczeń, zamiast dziedziczyć jeden uniwersalny zestaw weryfikatorów dla każdej ścieżki.
Elastyczność wiąże się również z odpowiedzialnością. Własna dokumentacja OApp firmy LayerZero stwierdza, że wdrożenia produkcyjne powinny korzystać z wielu wymaganych DVN od niezależnych operatorów, ponieważ konfiguracja z jedną DVN uzależnia ścieżkę od jednego weryfikatora. W związku z tym Atlas nie może traktować integracji protokołów jako jednorazowej decyzji dotyczącej API; wybór DVN, peerów, bibliotek komunikatów, ustawień executora, własności i procedur aktualizacji stają się częścią projektu bezpieczeństwa. Odpowiednie wskazówki znajdują się w dokumentacji OApp firmy LayerZero .
Gdyby Atlas chciał jedynie transferu tokenów zamiennych, a nie arbitralnej logiki biznesowej, LayerZero również udostępnia swój standard Omnichain Fungible Token. Należy to rozpatrywać oddzielnie od ogólnej integracji OApp, ponieważ semantyka transferu tokenów i komunikaty aplikacji nie stanowią tego samego problemu.
Chainlink CCIP: przesyłanie wiadomości oparte na DON z elementami sterującymi specyficznymi dla danego pasa ruchu
Chainlink CCIP wykorzystuje inny model. W CCIP „ścieżka” to jednokierunkowa ścieżka z jednego blockchaina do drugiego. Kierunek odwrotny to osobna ścieżka, a cechy charakterystyczne dla poszczególnych ścieżek mogą się różnić. Kluczowe koncepcje Chainlink CCIP wyjaśniają, że ostateczność ma znaczenie, ponieważ miejsce docelowe nie powinno działać na podstawie zdarzenia źródłowego, które nadal może zostać zreorganizowane.
Zgodnie z dokumentacją dla obecnej architektury CCIP v1.6, zdecentralizowana sieć Oracle Role (Role DON) uruchamia dwie wtyczki Offchain Reporting. Proces Commit OCR osiąga konsensus w zakresie komunikatów łańcucha źródłowego i zatwierdza korzenie Merkle'a w łańcuchu docelowym. Proces Executing OCR weryfikuje następnie oczekujące wykonania i realizuje komunikaty w łańcuchu docelowym. Oficjalna strona poświęcona architekturze offchain CCIP szczegółowo opisuje ten proces.
W dokumentacji z 2026 roku wprowadzono ważną zmianę, którą łatwo przeoczyć podczas czytania starszych materiałów. Chainlink informuje obecnie, że zautomatyzowana rola off-chain sieci zarządzania ryzykiem (Risk Management Network) nie jest już aktywna w obecnych wdrożeniach CCIP i oczekuje się jej powrotu jako opcjonalnej warstwy walidacji w przyszłych wersjach. Kontrakt sieci RMN on-chain pozostaje awaryjnym zabezpieczeniem dla niektórych funkcji, podczas gdy inne mechanizmy kontroli obejmują konfigurowalne limity przepustowości, atestacje tokenów i monitorowanie. Każdy artykuł opisujący starą sieć RMN off-chain jako zawsze aktywną niezależną sieć walidacji byłby zatem nieaktualny w przypadku obecnych wdrożeń.
Jak to miałoby zastosowanie do Atlas Treasury
Atlas mógłby używać CCIP do wysyłania dowolnych danych, tokenów lub programowalnych transferów tokenów, w zależności od obsługiwanej pary źródło-cel i integracji. Zamiast wybierać własną strukturę DVN, Atlas integrowałby się przede wszystkim z kontraktami CCIP i modelem bezpieczeństwa zapewnianym przez architekturę CCIP DON, a następnie przeprowadzał kontrole na poziomie aplikacji w zakresie zaufanych łańcuchów, nadawców, routerów i obsługi wiadomości.
Te kontrole nie są opcjonalne. Dokumentacja Chainlink dotycząca najlepszych praktyk CCIP EVM wyraźnie zaleca walidację łańcuchów docelowych przed wysłaniem, walidację łańcuchów źródłowych i nadawców podczas odbioru, weryfikację adresów routerów w razie potrzeby, oddzielenie odbioru wiadomości od podstawowej logiki biznesowej, testowanie w niekorzystnych warunkach oraz monitorowanie pod kątem nieprawidłowego działania.
CCIP zapewnia również wystawcom tokenów infrastrukturę tokenów międzyłańcuchowych opartą na pulach tokenów i regułach administracyjnych. Limity przepustowości można skonfigurować dla pul tokenów, dlatego Atlas powinien oceniać architekturę tokenów oddzielnie od zwykłego, dowolnego przesyłania komunikatów, zamiast zakładać, że jedna konfiguracja pasuje do obu.
Projekt przesyłania wiadomości w Wormhole opiera się na sieci Guardian i weryfikowalnych zatwierdzeniach działań (VAA). Kontrakt źródłowy emituje komunikat za pośrednictwem głównego kontraktu Wormhole. Strażnicy obserwują go i podpisują, a po osiągnięciu wymaganego kworum, wygenerowany komunikat VAA może zostać przesłany do łańcucha docelowego w celu weryfikacji.
Aktualna dokumentacja Wormhole Guardian opisuje kanoniczny zestaw 19 Guardianów i standardowy wielopodpisowy VAA 13 z 19. W niektórych łańcuchach delegowany podzbiór wykonuje bezpośrednią obserwację, ale kanoniczne Guardiany czekają na skonfigurowane kworum delegatów przed wygenerowaniem tego samego standardowego VAA 13 z 19.
Dostarczenie jest celowo oddzielone od ważności. Przegląd wiadomości w Wormhole wyjaśnia, że VAA jest transportowany do miejsca przeznaczenia i tam weryfikowany. Jego nowsza struktura Executor zapewnia bezuprawniony model żądania i oferty (ang. request-and-quote) do wykonywania wiadomości. Dokumentacja bezpieczeństwa zawiera również ważne rozróżnienie: przekaźnik może wpływać na dostępność lub czas, ale nie może sfałszować VAA, ponieważ ważność jest wymuszana przez podpisy Guardian.
Jak to miałoby zastosowanie do Atlas Treasury
Atlas może wysłać wiadomość Ethereum, oczekiwać na poświadczenie Guardian, a następnie zlecić przekaźnikowi lub Executorowi dostarczenie VAA do kontraktu docelowego. Odbiorca musiałby zweryfikować pochodzenie wiadomości i zaimplementować logikę aplikacji odporną na powtórzenia. Jeśli Atlas potrzebuje tokenów, a nie tylko wiadomości, Wormhole rozróżnia transfery tokenów natywnych od transferów tokenów opakowanych. Oficjalny przegląd transferów tokenów wyjaśnia, że NTT i WTT korzystają z warstwy komunikatów Guardian, ale różnią się sposobem reprezentacji i wydawania lub tworzenia tokenów.
Wsparcie dla Wormhole różni się w zależności od produktu i może ulec zmianie. Dokumentacja dotycząca obsługiwanych sieci jest zatem bardziej wiarygodna niż założenie, że każdy produkt Wormhole działa w każdym łańcuchu połączonym z Wormhole. W sierpniu 2026 roku Wormhole ogłosił również kolejne wycofania funkcji sieciowych, podkreślając konieczność sprawdzenia aktualnego wsparcia przed podjęciem decyzji o wyborze trasy.
LayerZero kontra CCIP kontra Wormhole: praktyczne różnice
Pytanie
Warstwa Zero V2
Chainlink CCIP
Tunel czasoprzestrzenny
Model weryfikacji rdzenia
Konfigurowalne przez aplikację DVN i progi
Konsensus DON w łańcuchu połączeń przy użyciu ról zatwierdzania i wykonywania OCR
Zaświadczenia opiekunów prawnych wystawiające VAA, zwykle 13 z 19
Dostawa do miejsca docelowego
Wykonawca lub inny wywołujący wykonuje zweryfikowaną wiadomość
Wykonanie procesu OCR powoduje wykonanie zatwierdzonych wiadomości
Przekaźnik lub wykonawca bez uprawnień przesyła zweryfikowany VAA
Dostosowywanie zabezpieczeń aplikacji
Wysokie: zestawy DVN, progi, biblioteki, rówieśnicy, ustawienia wykonywania
Przede wszystkim kontrole aplikacji, możliwości torów, parametry gazu/wykonania, limity szybkości i konfiguracja tokenów
Przede wszystkim walidacja odbiorcy/źródła, konfiguracja produktu, wybór spójności/ostateczności i logika aplikacji
Opcja skoncentrowana na tokenach
OFT
Infrastruktura tokenów międzyłańcuchowych i pule tokenów
NTT i WTT
Kluczowa odpowiedzialność za projekt
Wybierz i utrzymuj odpowiedni stos zabezpieczeń
Prawidłowo korzystaj z obsługiwanych torów i wdrażaj defensywną logikę odbiorcy
Sprawdź pochodzenie VAA i zaprojektuj bezpieczne wykonanie docelowe
Ta tabela stanowi porównanie architektury, a nie ranking bezpieczeństwa. Protokoły ujawniają różne pokrętła, stosują różne założenia weryfikacyjne i ewoluują w różnym tempie. Protokół z większą liczbą konfiguracji nie jest automatycznie bezpieczniejszy, a protokół z bardziej opiniotwórczym stosem weryfikacji nie jest automatycznie mniej elastyczny. Prawidłowe pytanie brzmi, czy model bezpieczeństwa jest zgodny z autoryzowaną akcją.
Co przykład Atlasu ujawnia na temat rzeczywistego ryzyka integracji
1. Bezpieczeństwo międzyłańcuchowe obejmuje oba łańcuchy
Jeśli Ethereum zakończy działanie poprawnie, ale łańcuch docelowy zatrzyma się, zreorganizuje lub zachowa się nieoczekiwanie, Atlas nadal będzie miał incydent międzyłańcuchowy. Każdy protokół ostatecznie zależy od właściwości sieci, z którymi się łączy. Chainlink wyraźnie zaleca programistom ocenę bezpieczeństwa i niezawodności używanych sieci, a ta sama zasada dotyczy integracji LayerZero i Wormhole.
2. Prawidłowa wiadomość może nadal wywołać niebezpieczną logikę aplikacji
Protokoły interoperacyjności dowodzą lub poświadczają, że wiadomość przeszła oczekiwaną ścieżką. Nie oznacza to jednak, że logika biznesowa Atlasa jest poprawna. W pełni poprawna instrukcja międzyłańcuchowa może nadal wykorzystywać błąd w kontrakcie odbiorczym, jeśli Atlas nie zweryfikuje nadawcy, kontekstu docelowego, ilości, wartości jednorazowej, stanu odtwarzania lub dozwolonej akcji.
3. Ruch tokenów wymaga osobnego modelu zagrożeń
Komunikat „Alice posiada 100 jednostek” to nie to samo, co przeniesienie 100 ekonomicznie istotnych tokenów. Atlas powinien dokumentować, czy zasób międzyłańcuchowy jest spalany i generowany, blokowany i uwalniany, przechowywany w depozycie, opakowany, czy też natywnie kontrolowany przez emitenta. Powinien również wskazywać, kto posiada uprawnienia do generowania, kto kontroluje limity stawek, jak działają przerwy awaryjne i co się stanie, jeśli jedna strona trasy stanie się niedostępna.
4. Niepowodzenie dostawy nie powinno stać się porażką księgową
Systemy międzyłańcuchowe są asynchroniczne. Skoki obciążenia, przeciążenie łańcucha, opóźnienia finalizacji, problemy z przekaźnikiem lub cofnięcia do miejsca docelowego mogą opóźnić ukończenie. Atlas powinien modelować stany „wysłane”, „zweryfikowane”, „dostarczone” i „zakończona logika biznesowa” jako odrębne stany, zamiast traktować transakcję w łańcuchu źródłowym jako ostateczny dowód powodzenia działania w miejscu docelowym.
Jak zespół powinien spośród nich wybierać
Atlas powinien unikać wybierania protokołu z listy kontrolnej funkcji na poziomie marki. Lepszym rozwiązaniem jest przetestowanie każdego kandydata pod kątem konkretnej trasy komunikatów i trybów awarii.
Wybierz dokładne sieci źródłowe i docelowe. Sprawdź aktualne wsparcie w oficjalnym katalogu protokołu, zamiast zakładać kompatybilność w całym ekosystemie.
Zdefiniuj, co przekracza granicę. Czy Atlas wysyła dowolne bajty, token, token z instrukcjami, działania zarządcze czy synchronizację stanu?
Zapisz założenie weryfikacji. W przypadku LayerZero obejmuje ono wybrane sieci DVN i próg. W przypadku CCIP obejmuje ono bieżącą architekturę DON i zachowanie toru. W przypadku Wormhole obejmuje ono kworum Guardian i wszelkie delegowane konfiguracje obserwacji istotne dla łańcucha.
Modeluj realizację zadań docelowych osobno. Określ, kto może dostarczyć, co się stanie w przypadku opóźnienia dostawy, w jaki sposób finansowany jest gaz i czy wiadomości muszą być przetwarzane w określonej kolejności.
Audyt autoryzacji na poziomie aplikacji. Ogranicz łańcuchy źródłowe, kontrakty nadawcy, kontrakty odbiorcy, role uprzywilejowane i administrację tokenami.
Zaplanuj zmiany operacyjne. Wsparcie sieciowe, wersje protokołów, limity usług i zalecana konfiguracja mogą ulec zmianie. Monitorowanie produkcji powinno zatem traktować aktualizacje i wycofywanie dokumentacji jako zdarzenia operacyjne.
Zanim Atlas przejdzie z sieci testowej do prawdziwej wartości, jego zespół powinien być w stanie odpowiedzieć na następujące pytania, bez polegania na marketingowych skrótach:
Które konkretne trasy źródłowo-docelowe są obecnie obsługiwane?
Kto lub co weryfikuje zdarzenie łańcucha źródłowego dla każdej trasy?
Jaki próg lub reguła konsensusu sprawia, że wiadomość jest akceptowalna?
Kto może dostarczyć lub wykonać transakcję docelową?
Czy firma kurierska może cenzurować lub opóźniać przesyłkę, a także czy może ją sfałszować?
Które kontrole po stronie odbiorcy odrzucają nieoczekiwany łańcuch, nadawcę, token lub działanie?
W jaki sposób obsługiwane są ponowne próby, duplikaty, wykonywanie poza kolejnością i przywracanie miejsc docelowych?
Jeśli tokeny się zmienią, jakie są założenia dotyczące ich wybicia, spalenia, zablokowania, wydania, ograniczenia stawki i administracji?
Jakie środki kontroli sytuacji awaryjnych są dostępne i kto je kontroluje?
W jaki sposób zespół będzie wykrywał zmiany w obsługiwanych sieciach lub konfiguracji protokołów?
Jeśli Atlas nie potrafi odpowiedzieć na te pytania, oznacza to, że nie porównał jeszcze protokołów interoperacyjności na poziomie, który ma znaczenie. LayerZero, Chainlink CCIP i Wormhole zapewniają dojrzałe metody koordynacji działań w łańcuchach bloków, ale w różny sposób dystrybuują weryfikację, dostarczanie, konfigurację i odpowiedzialność operacyjną. Praktyczny wybór nie polega zatem na pytaniu: „który protokół międzyłańcuchowy jest najlepszy?”, lecz na pytaniu: „który model bezpieczeństwa i wykonania najlepiej odpowiada konkretnemu działaniu międzyłańcuchowemu, które ta aplikacja jest gotowa autoryzować?”.