Strona główna
» Aktualności
»
Modułowe a monolityczne blockchainy: Celestia, EigenLayer i co dalej
Modułowe a monolityczne blockchainy: Celestia, EigenLayer i co dalej
Architektura blockchain odchodzi od prostej debaty „jeden łańcuch robi wszystko”. Bardziej sensownym pytaniem jest, które funkcje powinny pozostać połączone, które można rozdzielić i jakie nowe ryzyka pojawiają się wraz z modułowością systemu. Ma to znaczenie, ponieważ wykonywanie, rozliczanie, konsensus, dostępność danych, dowodzenie, sekwencjonowanie i współdzielone bezpieczeństwo można teraz łączyć na wiele różnych sposobów.
Według stanu na wrzesień 2026 roku nie ma uniwersalnego zwycięzcy. Łańcuchy monolityczne mogą oferować bardziej rygorystyczny model bezpieczeństwa i operacyjny, podczas gdy systemy modułowe mogą specjalizować poszczególne warstwy i niezależnie skalować różne zasoby. Celestia jest jednym z najwyraźniejszych przykładów wyspecjalizowanej sieci dostępności danych. EigenLayer odgrywa inną rolę: nie jest po prostu „kolejnym modułowym blockchainem”, ale platformą do ponownego stakowania i współdzielenia zasobów, która może pomóc dodatkowym usługom w budowaniu bezpieczeństwa ekonomicznego. Sam Ethereum coraz częściej funkcjonuje jako system L1 plus L2, zamiast idealnie wpasowywać się w czysto monolityczną etykietę.
Co właściwie oznaczają pojęcia „monolityczny kontra modułowy”?
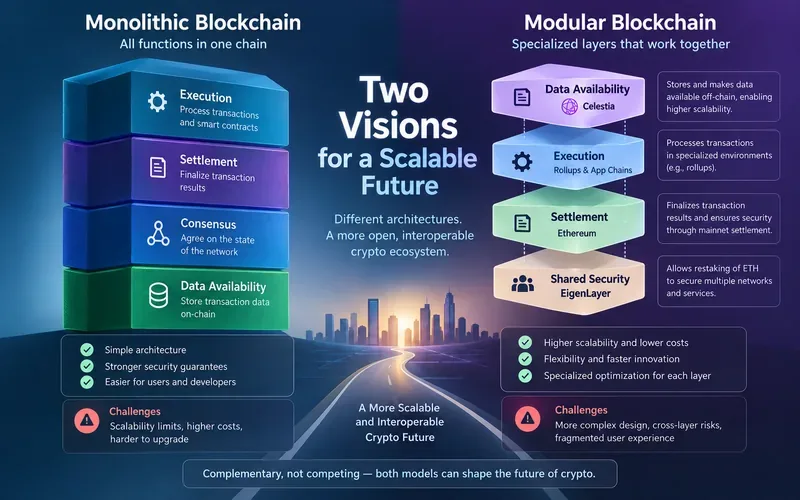
Monolityczny blockchain obsługuje główne funkcje protokołu w ramach jednego zintegrowanego systemu bazowego. Funkcje te zazwyczaj obejmują wykonywanie transakcji, rozliczanie, konsensus i dostępność danych. Architektura jest łatwiejsza do zrozumienia, ponieważ ten sam łańcuch definiuje reguły, porządkuje aktywność, weryfikuje przejścia między stanami i udostępnia dane transakcji.
Modułowa architektura blockchain dzieli niektóre z tych zadań na wyspecjalizowane warstwy. Jedna sieć może wykonywać transakcje, inna zapewniać dostępność danych, a jeszcze inna rozliczenia lub bezpieczeństwo. Dokumentacja Celestii opisuje model modułowy jako taki, w którym wykonywanie i rozliczenia mogą odbywać się ponad warstwą bazową skoncentrowaną na konsensusie i dostępności danych. Aktualna dokumentacja wyjaśnia również kwestię próbkowania dostępności danych (DAS), która pozwala lekkim węzłom sprawdzać, czy dane bloku zostały opublikowane bez pobierania każdego bajtu bloku. Zobacz dokumentację dotyczącą dostępności danych Celestii .
Porównanie koncepcyjne zintegrowanych i modułowych stosów blockchain. Diagram ma pokazać, jak można grupować lub rozdzielać obowiązki; rzeczywiste gwarancje bezpieczeństwa zależą od każdego protokołu i konfiguracji.
Czy rozwiązanie modułowe jest automatycznie lepsze od monolitycznego?
Nie. Modułowość to narzędzie projektowe, a nie gwarancja lepszej wydajności czy wyższego poziomu bezpieczeństwa. Rozdzielenie funkcji pozwala każdej warstwie zoptymalizować zadania pod kątem węższego zakresu, ale tworzy również interfejsy między warstwami. Interfejsy te wprowadzają dodatkowe założenia: mosty mogą zawodzić, sekwencery mogą cenzurować, dane mogą być niedostępne w razie potrzeby, dowody mogą być opóźnione, a aplikacja może być zależna od kilku systemów z różnymi modelami zaufania.
Projekty monolityczne redukują część tej międzywarstwowej złożoności, ponieważ ten sam zestaw walidatorów i reguły protokołu często regulują większą część stosu. Kompromisem jest to, że każdy pełny węzeł może wymagać więcej pracy, co może utrudniać zwiększenie przepustowości bez zwiększania wymagań sprzętowych lub przepustowości.
Wskazówka dla czytelników: porównując dwa łańcuchy, nie zatrzymuj się na liczbie transakcji na sekundę ani opłatach. Zapisz, gdzie następuje realizacja, gdzie publikowane są dane, gdzie następuje ostateczne rozliczenie, kto może zmienić kolejność transakcji i który komponent może spowodować zatrzymanie systemu lub utratę środków.
Jakie miejsce w modułowym stosie zajmuje Celestia?
Celestię najlepiej rozumieć jako wyspecjalizowaną sieć konsensusu i dostępności danych. Aplikacje i procesy zbiorcze mogą publikować dane w Celestii, jednocześnie wykonując je gdzie indziej. To rozwiązuje problem skalowania: zamiast prosić jeden łańcuch bazowy o wykonanie każdej transakcji aplikacji, Celestia koncentruje się na udostępnieniu i weryfikacji danych blokowych.
Kluczową techniką jest próbkowanie dostępności danych. Celestia wykorzystuje kody wymazujące do blokowania danych, a węzły lekkie próbkują niewielkie fragmenty tych danych wraz z dowodami. Udane próbkowanie daje pewność, że dostępne są pełne dane blokowe. Celestia wykorzystuje również drzewa Merkle'a z przestrzeniami nazw, dzięki czemu aplikacje mogą pobierać i udowadniać kompletność danych istotnych dla ich własnej przestrzeni nazw, zamiast pobierać dane z niepowiązanych aplikacji.
Nie oznacza to jednak, że „dostępność danych” to to samo, co trwałe przechowywanie. Własna dokumentacja Celestii wyraźnie rozróżnia udowodnienie, że nowe dane blokowe zostały opublikowane, od przechowywania danych historycznych na zawsze. Aktualna dokumentacja dotycząca możliwości odzyskiwania danych wskazuje, że próbkowanie węzłów lekkich wykorzystuje siedmiodniowe okno kroczące w obecnym modelu przycinania, więc programiści nadal potrzebują planu długoterminowego odzyskiwania danych historycznych. Zobacz dokumentację Celestii dotyczącą możliwości odzyskiwania danych i przycinania danych .
Działanie dla twórców: jeśli rozważasz użycie Celestii do wdrożenia w ramach łańcucha aplikacji lub pakietu, zdefiniuj strategię dotyczącą danych historycznych oddzielnie od strategii dotyczącej dostępności danych w czasie rzeczywistym.
Czy EigenLayer jest modułowym blockchainem, takim jak Celestia?
Nie w tym samym sensie. To częste uproszczenie, które warto poprawić. Główną ideą EigenLayer jest ponowne stakowanie: udziały związane z Ethereum mogą zostać włączone do dodatkowych obowiązków walidacyjnych dla usług zewnętrznych. Usługi te były historycznie nazywane Aktywnie Walidowanymi Usługami (AVS). Celem jest umożliwienie nowej infrastrukturze korzystania ze współdzielonych zabezpieczeń kryptoekonomicznych zamiast ciągłego tworzenia od podstaw całkowicie oddzielnej gospodarki walidatorów.
EigenLayer należy zatem do modułowej dyskusji jako prymitywny element bezpieczeństwa i koordynacji, a nie po prostu jako łańcuch dostępności danych. Eigen Labs opisało wdrożenie swojej sieci głównej w 2024 roku jako wprowadzenie protokołu ponownego zajmowania, mającego na celu zwiększenie bezpieczeństwa kryptoekonomicznego dla dodatkowych usług. Zobacz oficjalny raport EigenLayer 2024 Year in Review . Aktualna dokumentacja EigenCloud również przedstawia EigenLayer AVS jako sposób na budowanie weryfikowalnych usług za pomocą narzędzi deweloperskich; zobacz dokumentację EigenCloud .
EigenDA to użyteczny przykład tego, jak ten model współdzielonych zabezpieczeń może obsługiwać infrastrukturę modułową. Jest to usługa dostępności danych zbudowana w ekosystemie EigenLayer, podczas gdy sam EigenLayer stanowi szersze ramy do ponownego zajmowania zasobów i bezpieczeństwa. Starsze, ale wciąż przydatne oficjalne wyjaśnienie architektury Eigen Labs opisuje EigenDA jako magazyn dostępności danych zbudowany na EigenLayer i pokazuje, jak rollup może używać EigenDA do danych, jednocześnie wykorzystując Ethereum do innych części stosu. Zobacz oficjalne omówienie integracji EigenDA .
Działanie dla czytelników: oddzielcie „EigenLayer” od „EigenDA” w swoim modelu mentalnym. Jedno to szersze ramy współdzielonego bezpieczeństwa/ponownego zajmowania, drugie to konkretny system dostępności danych w tym ekosystemie.
Czym jest obecnie Ethereum: monolityczne czy modułowe?
Ethereum jest dobrym przykładem tego, dlaczego etykieta binarna staje się mniej użyteczna. Ethereum L1 nadal integruje wykonywanie, konsensus, rozliczenia i natywną dostępność danych w warstwie bazowej. Jednak strategia skalowania ekosystemu coraz częściej przenosi wykonywanie transakcji przez użytkowników do konsolidacji L2, podczas gdy Ethereum zapewnia rozliczenia, bezpieczeństwo i przepustowość danych.
Fundacja Ethereum jednoznacznie określiła Ethereum jako system L1 plus L2. W marcu 2026 roku napisała, że platformę należy rozumieć jako wzajemnie wzmacniającą się relację między L1 a zróżnicowaną siecią L2, jednocześnie przyznając, że fragmentacja jest poważną wadą środowiska wielołańcuchowego. Zobacz strategię Fundacji Ethereum dotyczącą platform L1 i L2 .
Jest to również widoczne w planie rozwoju danych Ethereum. EIP-4844 wprowadził przestrzeń blobów dla rollupów, co obniżyło koszty publikacji danych L2, bez traktowania każdego bajtu jak zwykłych danych wywołania. Oficjalna dokumentacja Ethereum wyjaśnia, że rollupy zależą od dostępności danych do niezależnej weryfikacji, a dane blobów są tymczasowe, a nie stanowią stałego, historycznego magazynu. Zobacz dokumentację dostępności danych na stronie Ethereum.org .
Jakie są największe różnice pomiędzy tymi dwoma podejściami?
Pytanie
Podejście monolityczne
Podejście modułowe
Gdzie obsługiwane są funkcje podstawowe?
Przeważnie w ramach jednego zintegrowanego protokołu bazowego.
Podział na wyspecjalizowane warstwy lub usługi.
Strategia skalowania
Zwiększenie pojemności systemu bazowego przy jednoczesnym zachowaniu spójności funkcji.
Niezależne skalowanie wykonania, dostępności danych, udowadniania i bezpieczeństwa.
Analiza bezpieczeństwa
Często mniej zewnętrznych zależności do audytu.
Należy przeanalizować najsłabszą warstwę i interfejsy między warstwami.
Elastyczność programisty
Większe ograniczenia wynikają z wyborów projektowych warstwy podstawowej.
Możliwość łączenia środowisk wykonawczych, systemów DA, warstw rozliczeniowych i usług bezpieczeństwa.
Doświadczenie użytkownika
Może być prościej, gdy zasoby i aplikacje pozostają w jednym łańcuchu.
Może tworzyć mosty, portfele, płynność i fragmentację międzyłańcuchową.
Ścieżka aktualizacji
Wprowadzenie zmian może wymagać koordynacji w ramach protokołu zintegrowanego.
Poszczególne moduły mogą rozwijać się niezależnie, ale kwestią priorytetową staje się kwestia kompatybilności.
Czy modułowość osłabia bezpieczeństwo?
Czasami, ale nie koniecznie. Istotną kwestią jest to, czy system modułowy zachowuje właściwości bezpieczeństwa, które użytkownicy uważają za dostępne. Pakiet, który publikuje dane w jednej sieci, gromadzi je w innej, korzysta ze scentralizowanego sekwencera i jest zależny od oddzielnego mostu, ma wiele domen awaryjnych. Błąd lub naruszenie zasad zarządzania w jednym krytycznym komponencie może mieć znaczenie, nawet jeśli sam łańcuch rozliczeniowy pozostaje bezpieczny.
Z drugiej strony, specjalizacja może poprawić bezpieczeństwo, gdy warstwa jest zaprojektowana specjalnie dla jednego zadania i udostępnia jasne reguły weryfikacji. Systemy współdzielonego bezpieczeństwa mogą również zmniejszyć potrzebę tworzenia całkowicie niezależnego zestawu walidatorów przez każdą nową usługę. Wynik zależy od implementacji, rozkładu udziałów, różnorodności operatorów, warunków cięcia, systemów dowodowych, projektu mostu, kluczy aktualizacji i decentralizacji operacyjnej.
Działania dla inwestorów i użytkowników: należy szukać opublikowanego modelu zagrożeń i jasnego opisu tego, kto może aktualizować kontrakty, wstrzymywać wypłaty, cenzurować transakcje lub zmieniać operatorów. „Zabezpieczone przez Ethereum”, „używa Celestii” lub „zbudowane na EigenLayer” same w sobie nie są wystarczająco szczegółowe.
Co pozostaje niepewne?
Kilka istotnych pytań wciąż pozostaje nierozwiązanych. Po pierwsze, nie jest jeszcze jasne, które usługi modułowe rozwiną trwałe rynki opłat. Technicznie wydajna warstwa nadal potrzebuje wystarczającego popytu, aby pokryć koszty operatorów, przepustowości, pamięci masowej, weryfikacji i ciągłego rozwoju.
Po drugie, doświadczenia użytkowników w zakresie międzyłańcuchowości i międzywarstwowości pozostają trudne. Strategia platformy Ethereum na rok 2026 wskazuje fragmentację jako główny problem. Lepsza interoperacyjność może ukryć znaczną część złożoności przed użytkownikami, ale ukrywanie złożoności nie jest tym samym, co odrzucenie założeń dotyczących zaufania.
Po trzecie, systemy modułowe mogą przesuwać centralizację, a nie ją eliminować. Wykonywanie zadań może być zdecentralizowane, a sekwencjonowanie skoncentrowane; dostępność danych może być zdecentralizowana, a generowanie dowodów skoncentrowane; lub bezpieczeństwo może być ekonomicznie łączone, a udział operatorów pozostaje skupiony.
Wreszcie, samo „modularność” obejmuje wiele architektur. Suwerenny rollup z wykorzystaniem Celestii nie jest tym samym, co przesyłanie blobów do Ethereum L2, ani tym samym, co system AVS wykorzystujący zabezpieczenia EigenLayer. Twierdzenia dotyczące modułowych blockchainów należy zatem oceniać oddzielnie dla każdego stosu.
Jaką więc architekturę powinni wybrać deweloperzy?
Dokonaj wyboru na podstawie wąskiego gardła aplikacji i wymagań bezpieczeństwa, a nie etykiety. Aplikacja finansowa o dużej wartości może preferować ściśle powiązaną ścieżkę rozliczeń i dostępności danych, nawet jeśli będzie ona droższa. Aplikacja do gier lub mediów społecznościowych może bardziej cenić niskie koszty realizacji i wysoką przepustowość danych. Łańcuch aplikacji może wymagać niestandardowych reguł realizacji, jednocześnie zlecając dostępność i bezpieczeństwo danych na zewnątrz.
Przed wyborem stosu ocena praktyczna powinna odpowiedzieć na pięć pytań:
Co musi pozostać aktywne, aby użytkownicy mogli dokonywać transakcji i wypłacać środki?
Gdzie publikowane są dane dotyczące transakcji i jak długo można je pobrać?
Kto zarządza transakcjami i czy może je cenzurować lub zmieniać ich kolejność?
Jaki mechanizm kryptograficzny lub ekonomiczny weryfikuje poprawne zachowanie?
Które klucze zarządzania lub mechanizmy aktualizacji mogą zmienić te założenia?
Czy przyszłość kryptowalut będzie modułowa?
Najbardziej prawdopodobnym kierunkiem jest hybryda, a nie zasada „zwycięzca bierze wszystko”. Monolityczne łańcuchy raczej nie znikną, ponieważ zintegrowane wykonywanie i bezpieczeństwo mogą być cenne. Jednocześnie wyspecjalizowane sieci dostępności danych, konsolidacje, współdzielone usługi bezpieczeństwa, systemy dowodzenia i interoperacyjne warstwy wykonawcze dają deweloperom więcej sposobów na tworzenie infrastruktury blockchain.
Celestia ilustruje argumenty za specjalizacją dostępności danych. EigenLayer ilustruje argumenty za traktowaniem bezpieczeństwa ekonomicznego jako usługi, którą można ponownie wykorzystać w innych systemach. Ethereum pokazuje, jak łańcuch bazowy może pozostać zintegrowany, ewoluując jednocześnie w szerszą, modułową platformę L1 plus L2.
Istotną zmianą nie jest to, że każdy blockchain musi stać się modułowy. Chodzi o to, że deweloperzy nie muszą już akceptować jednej, ustalonej architektury. Kolejny etap kryptowalut prawdopodobnie będzie definiowany przez to, jak dobrze projekty łączą specjalizację z weryfikowalnym bezpieczeństwem, jasnymi granicami awarii, zrównoważoną ekonomią i doświadczeniem użytkownika, które nie wymaga od użytkowników zrozumienia każdej niższej warstwy.