Strona główna
» Aktualności
»
Przechowywanie na zimno a portfele gorące: jak zbudować odporny na uszkodzenia sejf wielosigowy
Przechowywanie na zimno a portfele gorące: jak zbudować odporny na uszkodzenia sejf wielosigowy
Najsilniejszy sejf multi-signature zazwyczaj nie jest tym z największą liczbą urządzeń ani najwyższym progiem. To taki, który usuwa pojedyncze punkty awarii, nie komplikując odzyskiwania danych na tyle, że można się zablokować.
Dla wielu zaawansowanych użytkowników starannie udokumentowana konfiguracja 2 z 3 stanowi praktyczny punkt wyjścia: dwóch niezależnych sygnatariuszy portfela sprzętowego przechowywanych w oddzielnych lokalizacjach oraz trzeci niezależny sygnatariusz używany do odzyskiwania lub zapewnienia elastyczności operacyjnej. W przypadku skarbca firmy z kilkoma osobami odpowiedzialnymi, konfiguracja 3 z 5 może być bardziej sensowna. Gorący portfel może odgrywać rolę w codziennych operacjach, ale nie należy go mylić z zimnym przechowywaniem i nie powinien stać się jedyną barierą między atakującym a długoterminowymi środkami.
W tym artykule oddzielamy to, co jest powszechnie znane, od tego, co zależy od konkretnych okoliczności. Koncentrujemy się na architekturze i dyscyplinie operacyjnej, zamiast obiecywać, że jedna marka portfela lub próg jest uniwersalnie najbezpieczniejszy.
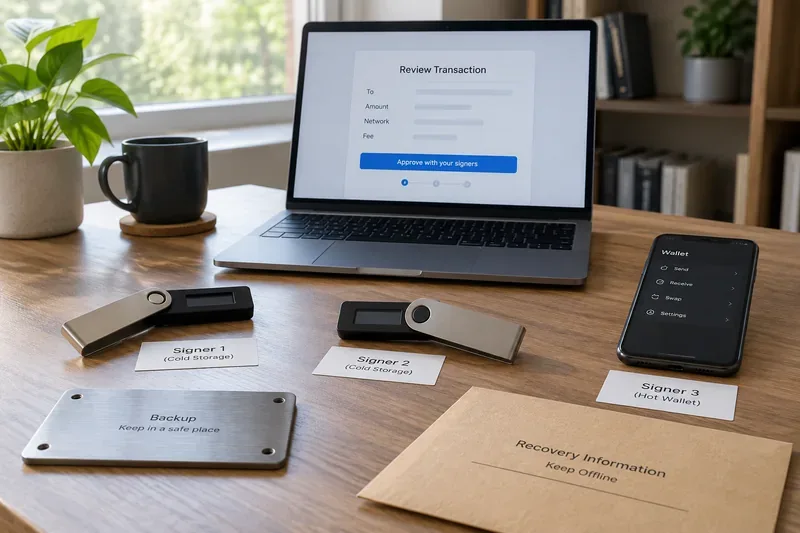
Rozwiązanie oparte na wielu podpisach umożliwia łączenie niezależnych sygnatariuszy, kopii zapasowych offline i osobnego urządzenia do przeglądu transakcji. Kluczem jest zapewnienie, że żadne naruszone urządzenie lub lokalizacja nie będzie w stanie samodzielnie autoryzować wydatków w sejfie.
Przechowywanie na zimno i portfele gorące rozwiązują różne problemy
Zweryfikowano: gorący portfel zachowuje możliwość podpisywania na telefonie z dostępem do internetu, rozszerzeniu przeglądarki, aplikacji komputerowej lub podobnym środowisku. To ułatwia sprawę, ale jednocześnie naraża podpisującego na szerszy obszar ataku. Zimne przechowywanie ma na celu odizolowanie materiałów do podpisywania kluczem prywatnym od systemów online ogólnego przeznaczenia, zazwyczaj poprzez użycie sprzętowego urządzenia podpisującego lub innego procesu offline.
To rozróżnienie ma znaczenie, ponieważ „multi-sig” nie oznacza automatycznie „cold”. Portfel 2-z-3, którego trzy klucze są przechowywane na laptopach online, nadal jest narażony na ataki online. Multi-sig zmniejsza zależność od jednego klucza; cold storage zmniejsza ryzyko ujawnienia poszczególnych kluczy. To uzupełniające się mechanizmy kontroli.
Działanie: sklasyfikuj każdego sygnatariusza według miejsca przechowywania jego klucza prywatnego i sposobu, w jaki podpisuje. Nie oznaczaj sygnatariusza jako „zimnego” tylko dlatego, że rzadko go używasz.
Błędne przekonanie: multi-sig zawsze zwiększa bezpieczeństwo portfela
Zweryfikowano: multipodpis może wyeliminować pojedynczy klucz prywatny jako jedyny punkt autoryzacji. Bitcoin obsługuje warunki multipodpisu n-m, a bezpieczne konta inteligentne (Safe Smart Accounts) w sieciach EVM pozwalają właścicielom zdefiniować próg potwierdzenia. Oficjalna dokumentacja Safe wyjaśnia, że próg ten to minimalna liczba właścicieli wymagana do potwierdzenia transakcji przed jej wykonaniem. Zobacz koncepcje dotyczące bezpiecznych kont inteligentnych .
Zweryfikowano również: dodatkowe klucze generują dodatkowe wymagania operacyjne. Dokumentacja Trezora dotycząca multisig ostrzega, że użytkownicy potrzebują publicznych danych portfela, niezbędnych do odtworzenia i korzystania z konfiguracji, a utrata ważnych danych konfiguracyjnych może uniemożliwić dostęp do środków, nawet jeśli wystarczająca liczba urządzeń podpisujących działa. Zobacz wskazówki Trezora dotyczące multisig .
Co zależy od okoliczności: czy odpowiednia jest polityka 2 z 3, 3 z 5, czy inna. Centrum pomocy Safe wyraźnie stwierdza, że nie ma jednej optymalnej liczby sygnatariuszy ani progu dla każdego przypadku użycia, jednocześnie zalecając próg powyżej jednego i poniżej całkowitej liczby sygnatariuszy. Zobacz wskazówki dotyczące konfiguracji Safe, ostatnia aktualizacja: 23 kwietnia 2026 r .
Działanie: wybierz najmniejszą strukturę, która przetrwa awarie, na których naprawdę Ci zależy. Złożoność powinna zasłużyć na swoje miejsce.
Praktyczna architektura skarbca
Przypadek użycia
Rozsądna architektura początkowa
Główna korzyść
Główny kompromis
Zaawansowany indywidualny
2 z 3 niezależnych sygnatariuszy sprzętowych
Zgubienie lub naruszenie klucza nie powoduje automatycznej utraty środków
Wymaga zdyscyplinowanych kopii zapasowych i rejestrów konfiguracji
Rodzina lub małe partnerstwo
2 z 3 z sygnatariuszami kontrolowanymi przez różne zaufane strony lub lokalizacje
Zmniejsza ryzyko związane z jedną osobą i jedną lokalizacją
Procedury odzyskiwania i dziedziczenia muszą być jasne
Skarbowość przedsiębiorstw
3 z 5 z podziałem ról
Wspiera współdzielone zatwierdzanie i ciągłość
Więcej urządzeń, ludzi, zasad i testów
Wydatki operacyjne
Oddzielny portfel gorący o niskim saldzie lub ściśle ograniczona ścieżka sygnatariusza
Szybki dostęp rutynowy bez narażania skarbca
Fundusze w gorących portfelach pozostają bardziej narażone
Najważniejszą zasadą projektowania jest separacja. Jeśli dwa urządzenia są przechowywane w tym samym sejfie, tworzone są kopie zapasowe w tej samej szufladzie, inicjowane na tym samym zainfekowanym komputerze lub administrowane przez to samo konto w menedżerze haseł, projekt i tak może zawieść w jednym incydencie.
Działanie: narysuj na papierze obszary awarii: awaria urządzenia, pożar domu, kradzież, złośliwe oprogramowanie, wymuszenie, przejęcie konta w chmurze i utrata jednej zaufanej osoby. Upewnij się, że żadne pojedyncze zdarzenie nie może jednocześnie przekroczyć progu podpisu i uniemożliwić odzyskania danych.
Czy jeden z sygnatariuszy powinien mieć gorący portfel?
Zależnie od warunków: osoba podpisująca na gorąco może być akceptowalna jako klucz ułatwiający podpisywanie, jeśli próg nadal wymaga niezależnego sygnatariusza na zimno. Na przykład, w projekcie 2 z 3, osoba podpisująca telefonicznie i dwóch sygnatariuszy sprzętowych może ułatwić rutynowe podpisywanie, jednocześnie wymagając urządzenia sprzętowego do każdego wydatku.
Nie jest to jednak równoznaczne z całkowicie zimnym sejfem 2 z 3. Zhakowany telefon udzielił już atakującemu jednej z dwóch wymaganych zgód. Pozostały margines bezpieczeństwa jest wówczas skoncentrowany w jednym zimnym sygnatariuszu.
Aby oszczędzać długoterminowo, wielu użytkowników woli przechowywać każdego sygnatariusza skarbca na dedykowanym sprzęcie i korzystać z całkowicie oddzielnego portfela gorącego na niewielkie wydatki. To tworzy jasną granicę: portfel gorący odpowiada za wygodę, a skarbiec za przechowywanie.
Działanie: jeśli uwzględnisz osobę podpisującą na gorąco, modeluj ją jako już naruszoną. Zapytaj, czy pozostałe zabezpieczenia są nadal wystarczająco silne.
Kluczowe oddzielenie jest ważniejsze niż sama różnorodność marki
Korzystanie z wielu marek portfeli sprzętowych może zmniejszyć zależność od jednej implementacji, ale różnorodność marek to nie magia. Jeśli wszystkie pliki seed, urządzenia i kopie zapasowe są przechowywane razem, to samo włamanie lub pożar nadal mogą spowodować uszkodzenie systemu. Z drugiej strony, trzy identyczne urządzenia w rzeczywiście odrębnych domenach awaryjnych mogą być bardziej odporne niż „różnorodna” konfiguracja przechowywana w jednym miejscu.
Działanie: przed zakupem dodatkowych marek wyłącznie ze względu na różnorodność należy nadać priorytet niezależnym lokalizacjom, niezależnym kopiom zapasowym i niezależnej kontroli dostępu.
Kopia zapasowa to coś więcej niż tylko słowa-nasiona
To jedno z najniebezpieczniejszych nieporozumień w zakresie przechowywania danych z wieloma podpisami. Portfel z jednym podpisem często można zrekonstruować na podstawie założeń dotyczących jego źródła i pochodzenia. Portfel z wieloma podpisami opiera się również na polityce portfela i metadanych klucza publicznego, które informują oprogramowanie o tym, jak sygnatariusze do siebie pasują.
W przypadku przepływów pracy opartych na deskryptorach Bitcoin, Bitcoin Core udostępnia deskryptory portfela i dokumentuje je jako informacje skryptowe wykorzystywane przez portfele deskryptorów. Aktualna dokumentacja zawiera instrukcję obsługi listdescriptors RPC z Bitcoin Core 30.0 . Starsza dokumentacja multisig RPC pokazuje również, że adres multisig jest definiowany przez liczbę wymaganych podpisów plus klucze uczestniczące. Zobacz dokumentację funkcji addmultisigaddress w Bitcoin Core .
Działanie: Zachowaj politykę portfela, odciski palców sygnatariuszy lub równoważne identyfikatory, ścieżki pochodne, deskryptory lub konfigurację konta, sieć, używane oprogramowanie portfela oraz jasne instrukcje odzyskiwania. Utrzymuj metadane odzyskiwania dostępne dla upoważnionych osób, bez konieczności umieszczania wszystkich prywatnych sekretów w jednym miejscu.
Weryfikuj adresy i szczegóły transakcji na zaufanych wyświetlaczach
Multi-sig nie uratuje Cię, jeśli każdy sygnatariusz bezkrytycznie zatwierdzi tę samą szkodliwą transakcję. Warstwa ludzka nadal ma znaczenie. Zhakowany komputer koordynatora może wskazać niewłaściwy adres docelowy, złośliwe wywołanie umowy lub nieoczekiwaną kwotę. Sprzętowe podpisy są najbardziej przydatne, gdy weryfikujesz krytyczne dane na samym urządzeniu, a nie ufasz tylko ekranowi komputera.
W przypadku kont opartych na inteligentnych kontraktach model ryzyka jest szerszy niż pytanie „gdzie są klucze?”. Safe dokumentuje moduły i zabezpieczenia, które mogą rozszerzać zachowanie, ale ostrzega również, że moduły i zabezpieczenia są krytyczne dla bezpieczeństwa. Złamane zabezpieczenie może nawet zablokować wykonanie transakcji. Zobacz ostrzeżenie bezpieczeństwa setGuard Safe .
Działanie: przed podpisaniem umowy zweryfikuj miejsce docelowe, kwotę, sieć, opłatę oraz – w przypadku interakcji z umowami – faktyczną autoryzowaną operację. Potraktuj nowy moduł, ochronę, dodatek lub zmianę polisy jako transakcję wysokiego ryzyka.
Nie ustalaj progu równego dla każdego sygnatariusza, chyba że naprawdę potrzebujesz jednomyślności
Portfel 3 z 3 brzmi lepiej niż 2 z 3, ponieważ każda transakcja wymaga każdego klucza. Oznacza to również, że jeden trwale zgubiony klucz może zamrozić środki. Dla wielu użytkowników jest to słaby kompromis w kwestii odporności.
Oficjalne wytyczne dotyczące konfiguracji Safe zalecają rozważenie progu niższego niż całkowita liczba sygnatariuszy, aby jeden niedostępny sygnatariusz nie blokował automatycznie konta. Nie jest to uniwersalna zasada – niektóre sytuacje związane z zarządzaniem celowo wymagają jednomyślności – ale jest to przydatne ustawienie domyślne w przypadku depozytów osobistych i wielu operacyjnych skarbców.
Działanie: zdecyduj, czy większym ryzykiem jest nieautoryzowane wydatki, czy trwała utrata dostępu. Ustaw próg dopiero po udzieleniu odpowiedzi na to pytanie.
Ćwiczenia regeneracyjne są częścią skarbca
Sprawdzona zasada: kopia zapasowa, która nigdy nie została przetestowana, to tylko założenie. Najbardziej solidna konstrukcja obejmuje bezpieczny sposób weryfikacji, czy podpisy, rekordy konfiguracji i instrukcje odzyskiwania nadal działają.
Ćwiczenie odzyskiwania nie wymaga przeniesienia całego salda. Możesz sprawdzić, czy oprogramowanie nowego portfela rozpoznaje zamierzoną politykę, czy każdy sygnatariusz może podpisać, czy adresy odbiorcze są identyczne i czy osoby odpowiedzialne wiedzą, gdzie znajdują się wymagane informacje. W przypadku firmy udokumentuj, co się dzieje, gdy pracownik odchodzi, sygnatariusz się gubi, model urządzenia zostaje wycofany z użytku lub istnieje podejrzenie naruszenia klucza.
Działanie: zaplanuj okresowy przegląd odzyskiwania i przeprowadź małą, kontrolowaną transakcję testową po każdej większej zmianie portfela, oprogramowania sprzętowego, sygnatariusza lub personelu.
Przechowuj codzienny portfel poza sejfem
Najlepszy projekt magazynu chłodniczego często poprawia użyteczność, przyznając, że nie każda transakcja wymaga ceremonii w sejfie. Niewielkie saldo w portfelu gorącym może obsługiwać rutynowe płatności, zdecentralizowane aplikacje lub depozyty giełdowe, podczas gdy sejf multi-sig pozostaje celowo niewygodny.
To rozdzielenie ogranicza promień rażenia. Jeśli gorący portfel padnie ofiarą phishingu lub zostanie naruszony, atakujący otrzyma saldo operacyjne, a nie skarbiec. Uzupełnij go z sejfu zgodnie z ustaloną kwotą lub harmonogramem, zamiast zamieniać sejf w często używany portfel w przeglądarce.
Działanie: ustal maksymalne saldo portfela gorącego na podstawie tego, ile możesz stracić bez narażania swoich długoterminowych aktywów.
Krótki plan odpornego, wielosigowego sejfu
Użyj progu większego niż jeden, aby pojedynczy klucz nie mógł wyczerpać zapasów w sejfie.
Utrzymuj próg poniżej całkowitej liczby sygnatariuszy, chyba że jednomyślność jest wymogiem celowym.
Oddzielne osoby podpisujące i kopie zapasowe dla rzeczywistych domen awarii, a nie tylko dla różnych szuflad.
W przypadku kluczy do długoterminowego przechowywania kluczy do sejfów należy wybrać dedykowane urządzenia sygnatariuszy.
Jeśli korzystasz z usług sygnatariusza „gorącego”, upewnij się, że nie może on autoryzować wydatków bez niezależnego sygnatariusza „zimnego”.
Utwórz kopię zapasową konfiguracji portfela i publicznych metadanych, a także prywatnych materiałów do odzyskiwania.
W miarę możliwości weryfikuj szczegóły transakcji na wyświetlaczach zaufanych sygnatariuszy.
Przechowuj bieżące wydatki poza skarbcem.
Testowanie odzyskiwania i wymiany osoby podpisującej przed sytuacją awaryjną zmusza do uczenia się pod presją.
Czego nie można jednoznacznie określić
Żadne źródło nie poda „idealnego” progu, liczby sygnatariuszy, lokalizacji przechowywania ani stosu portfela bez znajomości modelu zagrożeń, planu majątkowego, umiejętności technicznych, jurysdykcji i osób, które muszą być w stanie odzyskać środki. Samodzielny posiadacz chroniący oszczędności emerytalne ma inne potrzeby niż pięcioosobowy skarbnik, a organizacja może potrzebować kontroli wewnętrznych wykraczających poza oprogramowanie portfela.
Cel nie polega zatem na maksymalnej złożoności. Chodzi o projekt, w którym żadne pojedyncze urządzenie, osoba, konto ani lokalizacja fizyczna nie będzie w stanie autoryzować skarbca ani usunąć opcji odzyskiwania.
Ostateczne działanie: zapisz projekt, przetestuj go na małej kwocie, przećwicz odzyskanie, a dopiero potem przelej większą część środków do skarbca.