Dekodowanie ataków na Alpha i Cream - Kiedy współpraca z DeFi zostaje wystawiona na próbę. Artykuł opowiada o ostatnim włamaniu i lekcjach dotyczących przestrzeni DeFi.
W ciągu 10 minut cena CREAM czasami spadała o ponad 30%, cena ALPHA również gwałtownie spadła!
Niedawny atak Cream jest uważany za jeden z najbardziej złożonych ataków w historii DeFi. To dobra opowieść o testowaniu współpracy w DeFi, lekcja, którą każdy projekt czy inwestor powinien wziąć pod uwagę.
Poniższy artykuł jest przywoływany z wielu źródeł, aby przesłać ci postępy ataku, przeanalizować to wydarzenie i wnioski wyciągnięte z rozwoju przestrzeni DeFi, aby stać się coraz lepszym.
Zacznijmy!
Rozwój
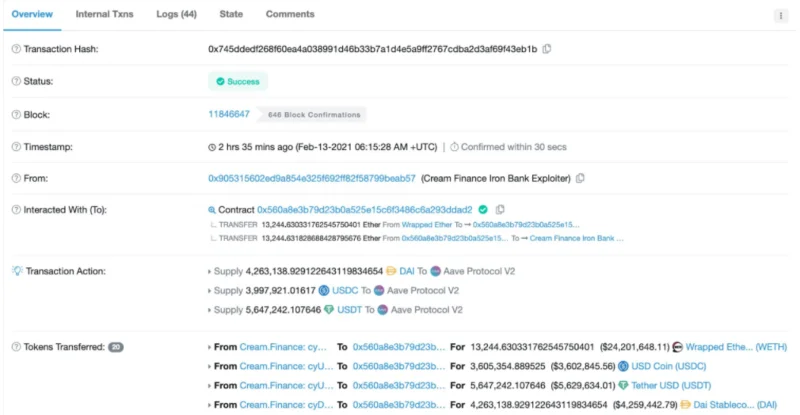
Poniżej znajduje się umowa włamania: https://etherscan.io/tx/0x745ddedf268f60ea4a038991d46b33b7a1d4e5a9ff2767cdba2d3af69f43eb1b
Zhakowany został IronBank należący do firmy Cream, powodując szkody w wysokości 37,5 miliona dolarów.
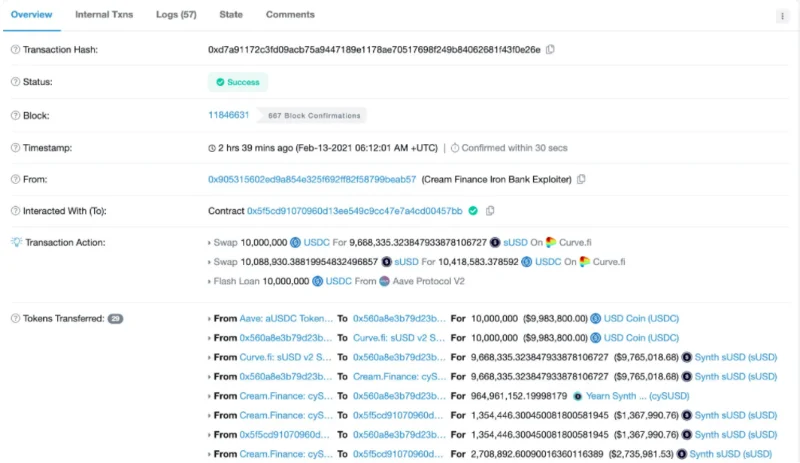
Na podstawie informacji o transakcji atakujący używa Alpha Homora i pożycza sUSD od IronBank, za każdym razem dwa razy więcej.
Uwaga : Iron Bank to nowy produkt Cream, dzięki projektom z białej listy Iron Bank będzie można pożyczać aktywa od Cream BEZ zabezpieczenia.
Szczegóły znajdziesz tutaj.
Atakujący najpierw dokonuje 2 transakcji i wysyła aktywa do IronBank, aby otrzymać cySUSD. Następnie, korzystając z Flashloan z Aave v2, przystąpił do konwersji USDC na sUSD za pośrednictwem Curve.
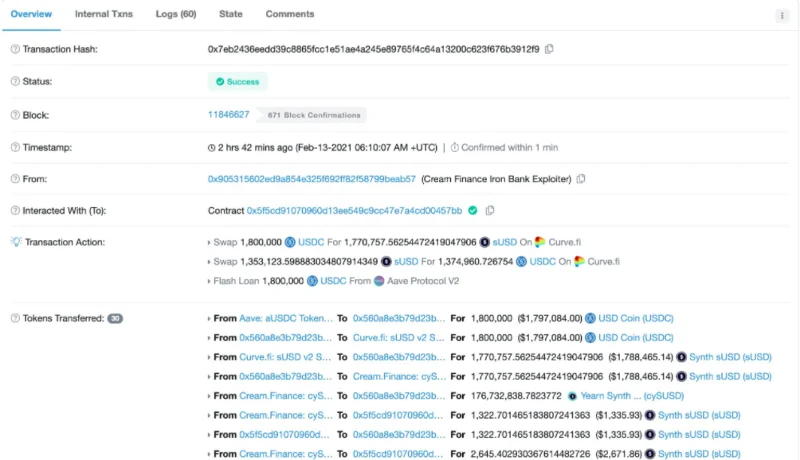
Atakujący wysyła następnie sUSD do IronBank, co pozwala mu na kontynuowanie pożyczania i otrzymywania cySUSD (część sUSD służy do opłacania opłat transakcyjnych). Ponadto za pomocą pożyczek flash pożyczono 10 mln USD , które nadal służyły do zwiększania kwoty cySUSD.
W końcu atakujący posiadał tyle cySUSD, że był w stanie pożyczyć cokolwiek od Ironbanku.

W tym momencie atakujący pożycza:
- 13,2 tys
- 3,6 mln USDC
- 5,6 MILIONÓW USD
- 4,2 M DŁUGOŚCI

Wreszcie on:
- Wpłać stablecoiny do Aave V2.
- Organizacja charytatywna 1k ETH: Powrót do IronBank i Homora.
- Pranie brudnych pieniędzy (220 ETH) przez Tornado Cash.
- A pozostałe około 11 000 ETH znajduje się w adresie portfela atakującego.

Rozpoczyna się dramat!!
Atak spowodował wiele szkód dla Cream Finance, ale wkrótce projekt napisał na Twitterze, że ich protokół działa poprawnie i nie został zhakowany.
Jeśli Cream nie był ofiarą, to kto został zaatakowany? Wszystkie oczy zaczęły skupiać się na Alpha Finance, ale projekt miał szybkie etapy przetwarzania i w pełni zaktualizowane informacje dla użytkowników już po kilku godzinach.
Przegląd raportów o incydentach z Alpha
- Atakujący pożycza ETH z Ironbank firmy Cream, używając jako zabezpieczenia sUSD.
- Atakujący spłaca pożyczkę w sUSD. Jednak ze względu na błąd w produkcie Alpha, atakujący może na tym zarobić niewielką ilość pieniędzy.
- Powtarzaj, aż ta liczba przekroczy 7 liczb.
- W tym czasie Alpha Homora miała ogromny dług w IronBanku, ale oczywiście dłużnik już uciekał.
- Wyprał pieniądze przez Tornado Cash i oddał 1000 ETH Alpha i Cream.
Uwaga : nie powoduje to, że pożyczkodawcy Cream bezpośrednio tracą swoje aktywa, zamiast tego zaciągają ogromny dług od Alpha Homora.
Kim jest ofiara?
Cream i Alpha, więc kto jest ofiarą?
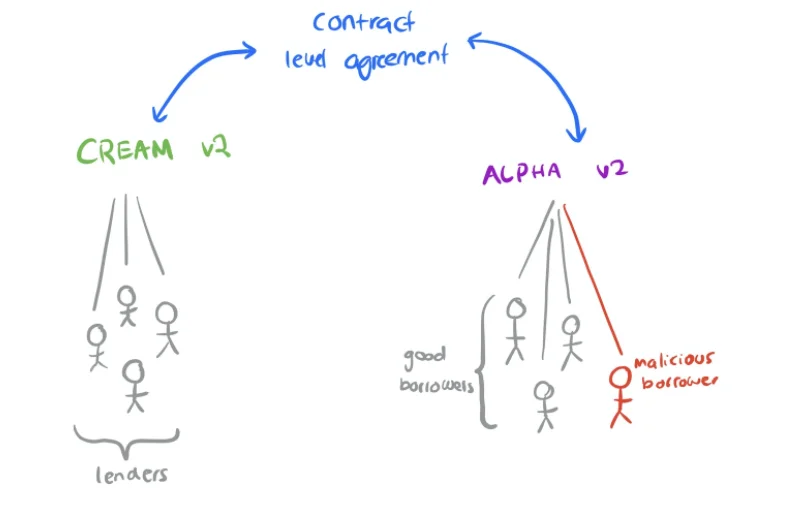
Strony zaangażowane w atak to:
- Cream v2 : Zgodziłem się na intensywną integrację na poziomie umowy z Alpha Homora v2.
- Alpha Homora v2 : Zgódź się na poziomie umowy, aby pożyczyć aktywa od Cream v2 bez zabezpieczenia.
- Pożyczkodawca na Cream : Kiedy społeczność zgadza się na porozumienie w sprawie intensywnej współpracy pomiędzy Cream i Alpha, oznacza to, że pożyczkodawca nie tylko pożycza pieniądze użytkownikom Cream, ale także użytkownikom Alpha Homora v2.
- Pożyczkobiorca na Alpha : Podobny do pożyczkobiorcy na Alpha, nie tylko pożycza z Alpha, ale także z Cream v2. Atakujący należy do tej grupy i jest klasyfikowany jako pożyczkobiorca o złych intencjach.

Już teraz:
- Na podstawowym poziomie : Alpha Homora zawdzięcza Cream v2.
- Patrząc głębiej : aktywa od pożyczkodawców na Cream są pożyczane przez stronę o złych intencjach.
Przy powyższej analizie Alpha powinna być stroną, która zrekompensuje obrażenia Cream. Jednak z technicznego punktu widzenia stroną odpowiedzialną za zabezpieczenie aktywów pożyczkodawcy jest Cream. Alpha może więc całkowicie zrzec się odpowiedzialności i anulować współpracę, pozostawiając ten nieściągalny dług użytkownikom Cream.
Oczywiście, biorąc pod uwagę reputację i sukces teraźniejszości, zdolność Alpha do tego jest bardzo niska. Jednak atak ujawnił istniejący problem ze współpracą między projektami w DeFi.
Konsekwencja
Następną ciekawostką jest to, że chociaż atak został przeprowadzony za pośrednictwem kontraktu Alfy, bardziej ucierpiała Cream. AUM firmy Cream (aktywa pod zarządzaniem) spadło z 700 milionów do 200 milionów w ciągu zaledwie jednego dnia, a cena tokena spadła o 30%. W przeciwieństwie do tego, AUM Alpha spadło tylko o 10%, a wyprzedaż tokenów była nieznaczna.
Przyczyną tego paradoksu mogą być:
- Jako pierwszy wyszedł na jaw krem, więc panika sprzedaży miała na nich duży wpływ.
- Pożyczkodawcy Cream zdali sobie sprawę, że to oni ucierpieli najbardziej (poza spadkiem cen tokenów użytkownicy Alpha prawie nic nie ucierpieli).
Pożyczanie na rynek z dźwignią x9 było zbyt ryzykowne nawet przed atakiem, a pożyczkodawcy Cream stają się coraz bardziej tego świadomi.
Lekcja
Ataki te dowiodły, że DeFi jest obecnie wciąż bardzo młoda, a ryzyko dla użytkowników jest duże. Audyt jest bardzo czasochłonny i kosztowny i nawet po przeprowadzeniu audytu, jeśli produkt nie będzie pasował do smaku, wszystko się zawiedzie.
Alpha dwukrotnie skontrolowała i nadal została zhakowana, atak był tak złożony, że zrozumienie natury problemu zajęło programistom i badaczom wiele godzin.
W zeszłym tygodniu zhakowano yDAI (1 Yearn's Vault), zespół programistów wymyślił rozwiązanie, aby otworzyć skarbiec, aby zrekompensować wszystkim szkody. Jednak w przypadku Alpha rynek, który akceptuje ich tokeny jako dług, jest zbyt mały, więc jeśli Alpha chce to zrekompensować, będzie musiała zawrzeć osobną umowę z pożyczkodawcami.
Z powyższych ataków potrzebnych będzie wiele rozwiązań zapewniających bezpieczeństwo i bezpieczeństwo zarówno projektów, jak i użytkowników. Kilka sugestii to:
- Wykonuj testy automatyczne i stale porównuj i zapewniaj poprawność algorytmu.
- Skala TVL powoli zapewnia bezpieczeństwo na każdym etapie, aby zminimalizować uszkodzenia na jak najniższym poziomie.
Epilog
Granica między ryzykiem a skutecznością będzie coraz częściej testowana, a każdy atak jest lekcją dla DeFi, aby dojrzała.
Dla samych inwestorów, przed przystąpieniem do projektu, warunkiem wstępnym jest odpowiednia alokacja kapitału i poświęcenie czasu na zrozumienie systemu. Ponadto obserwowanie decyzji i działań związanych z projektem po zaatakowaniu jest również dobrym testem, aby sprawdzić, czy zespół programistów naprawdę pasjonuje się swoim produktem.
„Zwroty idą w parze z ryzykiem”
Link referencyjny: https://defiweekly.substack.com/p/efab8b4a-5b1d-4d87-8a64-913070ec328f