Strona główna
» Wiedza
»
How to Verify Crypto Founder and Developer Identities Without Doxxing Anyone
How to Verify Crypto Founder and Developer Identities Without Doxxing Anyone
Verifying a crypto founder or developer should mean checking whether public claims are consistent, attributable, and supported by independent evidence. It should not mean publishing a home address, exposing family members, buying leaked data, or trying to force a pseudonymous person into public view. In its strict sense, doxxing is the disclosure of private identifying information without consent. Responsible due diligence stays inside the boundary of information the person or organization has intentionally made public, and it records conclusions without amplifying sensitive details.
The practical goal is modest: decide whether a project has enough identity and accountability evidence for your risk level. A strong result does not guarantee that a team is honest, that a token will succeed, or that a wallet will be safe. It means you can explain what was verified, what remains unverified, and when you should pause instead of relying on a confident biography.
Scope note: This guide uses public-source checks and official documentation available in September 2026. Social platforms, repositories, company registers, and wallet interfaces can change. Never ask a founder or developer for a seed phrase, private key, password, one-time code, or a transfer of funds as proof of identity.
Start by defining the identity claim
“The founder is real” is too vague to verify. Break the claim into smaller questions. Is the person claiming to be the same public individual named on the project website? Do they control the developer account that commits to the project? Is the company named in a pitch actually registered? Does the person control the public wallet said to belong to the treasury or team? These are different claims and require different evidence.
Write the claim down before searching. This reduces confirmation bias, where attractive evidence receives more weight than contradictory information. Also record the date, exact handle, repository URL, company number, wallet address, and the source where each claim appeared. Use public identifiers rather than copying personal data into notes.
What a useful outcome looks like
Identity consistency: the same name, role, handle, or organization is linked across several public sources.
Control evidence: the person or team can demonstrate control of a public account, code-signing key, or wallet without exposing secrets.
Accountability evidence: there is a public legal entity, governance process, security contact, or other route for raising concerns.
Limit awareness: you can state what the evidence does not prove.
Biografia w mediach społecznościowych, zdjęcie z konferencji czy dopracowana strona internetowa mogą potwierdzać twierdzenia, ale same w sobie nie są rozstrzygające. Investor.gov ostrzega, że oszuści mogą kopiować nazwiska, pseudonimy, logo i strony internetowe, podszywając się pod legalnych specjalistów. Dlatego punktem wyjścia powinno być źródło kontrolowane przez projekt, a następnie niezależne weryfikacje, a nie pojedynczy profil.
Faza pierwsza: łączenie kont publicznych bez ujawniania danych prywatnych
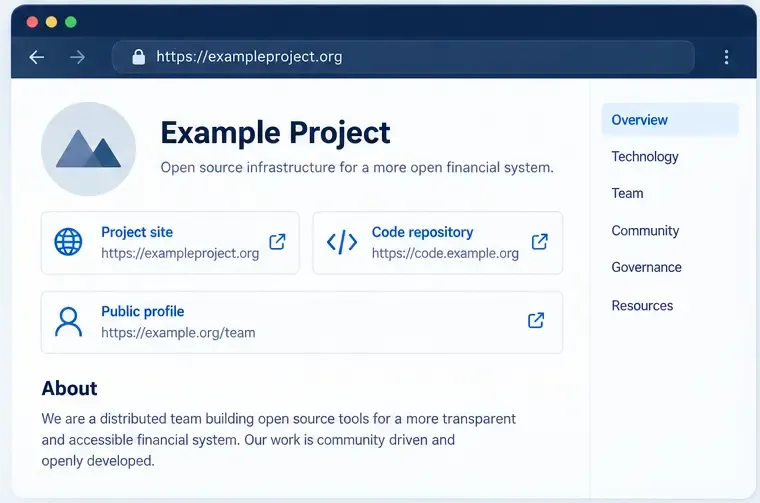
Otwórz oficjalną stronę internetową projektu, dokumentację, repozytorium i publiczną stronę zespołu za pomocą linków opublikowanych przez sam projekt. Następnie sprawdź, czy ten sam publiczny identyfikator, rola i opis projektu pojawiają się na powiązanych kontach. Prawdziwy link krzyżowy jest bardziej przydatny niż zrzut ekranu dostarczony na czacie, ponieważ pozwala sprawdzić miejsce docelowe i jego historię.
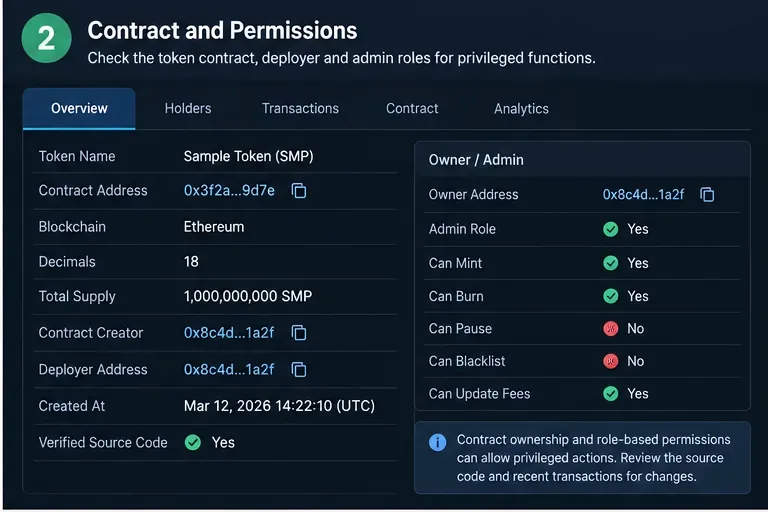
Ilustracja schematycznego interfejsu: porównuj tylko łącza publiczne, które publikuje sam projekt i które można sprawdzić niezależnie.
Sprawdź drobne nieścisłości: inną pisownię nazwy, nowo utworzone konto, repozytorium, które nie jest powiązane z dokumentacją projektu, lub profil, który deklaruje rolę, o której organizacja nigdy nie wspomina. To są zachęty do dalszych kontroli, a nie dowód oszustwa. Ludzie zmieniają pracodawców, nazwy użytkowników i afiliacje, a współtwórcy oprogramowania open source mogą używać pseudonimów ze względów bezpieczeństwa.
Nie wdawaj się w polowanie na dane osobowe. Unikaj wyszukiwania prywatnych adresów, krewnych, prywatnych numerów telefonów, prywatnych kont w mediach społecznościowych, wyciekłych baz danych ani raportów brokerów danych. Nie publikuj podejrzanego imienia i nazwiska tylko dlatego, że pojawia się ono w starym dokumencie. Jeśli zespół zdecyduje się na model pseudonimowy, oceń zabezpieczenia techniczne i zarządcze projektu, zamiast traktować anonimowość wyłącznie jako przestępstwo.
Faza druga: weryfikacja historii pracy i atrybucji kodu
Przejrzyj historię repozytorium pod kątem trwałych, przypisywalnych działań: istotnych zatwierdzeń, dyskusji o problemach, notatek o wydaniach, żądań ściągnięcia, poprawek bezpieczeństwa i spójnej roli technicznej. Sprawdź, czy deklarowany programista faktycznie pojawia się w historii projektu na przestrzeni czasu, a nie opiera się na zdjęciu profilowym lub liście znanych doradców.
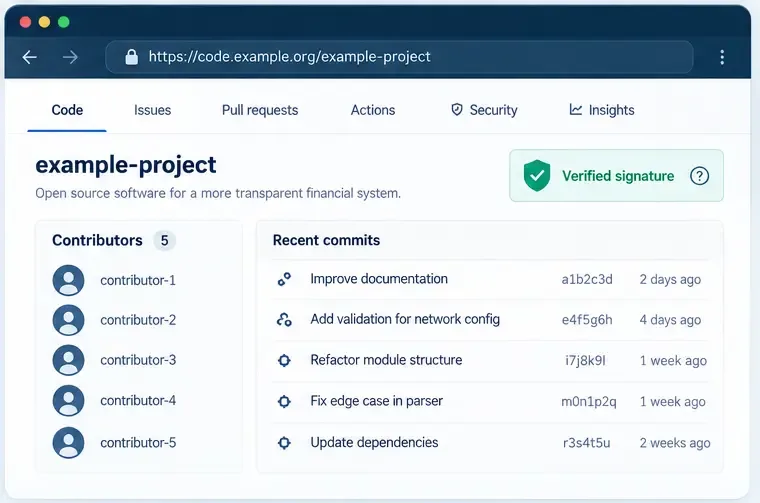
Schematyczna ilustracja interfejsu: zweryfikowany podpis zatwierdzenia jest dowodem klucza podpisu i zatwierdzenia, a nie automatycznym dowodem prawnej tożsamości danej osoby.
GitHub dokumentuje weryfikację podpisów commitów GPG, SSH i S/MIME. Status weryfikacji może wskazywać, że commit został podpisany kluczem rozpoznanym w procesie weryfikacji GitHub. Stanowi to cenny dowód na związek między kluczem a commitem. Sam w sobie nie stanowi dowodu, że klucz należy do konkretnej osoby prawnej wymienionej w poście marketingowym, ani nie dowodzi bezpieczeństwa kodu.
Użyj tego rozróżnienia przy ocenie dowodów. Długa historia podpisanych commitów na koncie stabilnym jest silniejsza niż jedno niezweryfikowane commit, ale nadal stanowi techniczne potwierdzenie autorstwa, a nie dowód tożsamości wydany przez organ rządowy. Przeczytaj faktyczne zmiany, tagi wydań, odpowiedzi na zgłoszenia i oświadczenia dotyczące bezpieczeństwa. Programista może być autentyczny, a mimo to dostarczać wadliwy kod; dopracowane repozytorium może być również utrzymywane przez osobę inną niż ta, za którą się podaje.
Pytania, które poprawiają wynik
Czy projekt zawiera odnośnik do repozytorium na oficjalnej stronie dokumentacji?
Czy autorzy commitów, osoby je utrzymujące oraz notatki dotyczące wydania przedstawiają spójną historię?
Czy zgłoszenia dotyczące bezpieczeństwa są potwierdzane za pośrednictwem kanału publicznego?
Czy informacje o zatrudnieniu lub historia udostępniania źródeł otwartych pojawiają się w źródłach kontrolowanych przez odpowiednią organizację?
Czy mylisz skopiowany wykres wkładu lub zweryfikowaną odznakę z dowodem tożsamości?
Faza trzecia: sprawdzenie podmiotu prawnego i śladu odpowiedzialności publicznej
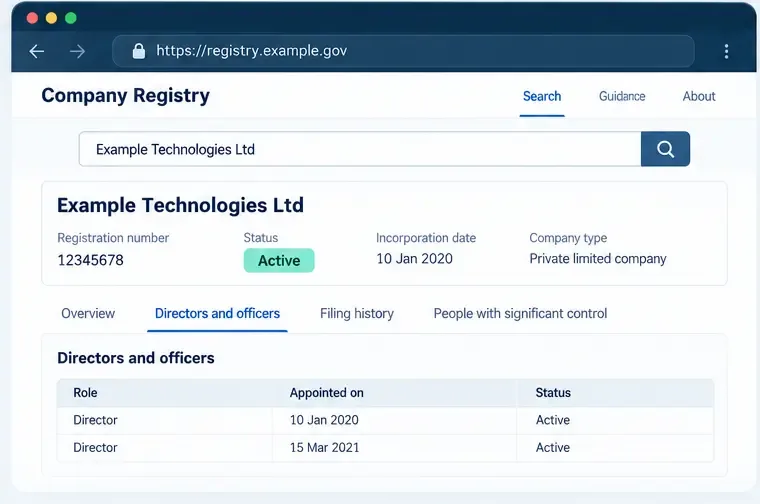
Jeśli projekt deklaruje działanie za pośrednictwem firmy, należy uzyskać nazwę prawną i numer rejestracyjny z publicznego źródła. Następnie samodzielnie wyszukaj odpowiedni rejestr rządowy. Na przykład system EDGAR Komisji Papierów Wartościowych i Giełd (SEC) zapewnia publiczny dostęp do dokumentów firm podlegających jego systemowi raportowania, podczas gdy rejestr Companies House w Wielkiej Brytanii udostępnia informacje o firmie, historię dokumentów, członków zarządu i inne dokumenty. To tylko przykłady, a nie uniwersalny dowód dla każdej jurysdykcji lub projektu kryptograficznego.
Schematyczna ilustracja interfejsu: oficjalny rejestr może potwierdzić istnienie zapisu o firmie, ale zgłoszenie nadal musi zostać dopasowane do roszczeń projektu.
Porównaj wpis w rejestrze z opublikowanymi oświadczeniami projektu: nazwą prawną, jurysdykcją, statusem, dyrektorami lub członkami zarządu, datami złożenia wniosku oraz rodzajem opisanej działalności. Aktywny rejestr firmy dowodzi jej istnienia; nie dowodzi jednak, że firma posiada licencję na oferowanie określonego produktu finansowego, że wszystkie oświadczenia na stronie internetowej są prawdziwe ani że konto internetowe prowadzi członek zarządu notowany na giełdzie.
Uważaj na adresy. Adres siedziby może być adresem usługowym i nie stanowi powodu do ponownego wpisania adresu zamieszkania danej osoby. Zapisz tylko minimalne informacje niezbędne do oceny projektu. Jeśli projekt wymaga licencji, przeszukaj rejestr organu regulacyjnego i sprawdź dokładną nazwę prawną, zakres i status. Rejestracja firmy i autoryzacja regulacyjna to odrębne kwestie.
Faza czwarta: testowanie kontroli kluczy publicznych bez tworzenia zagrożenia bezpieczeństwa
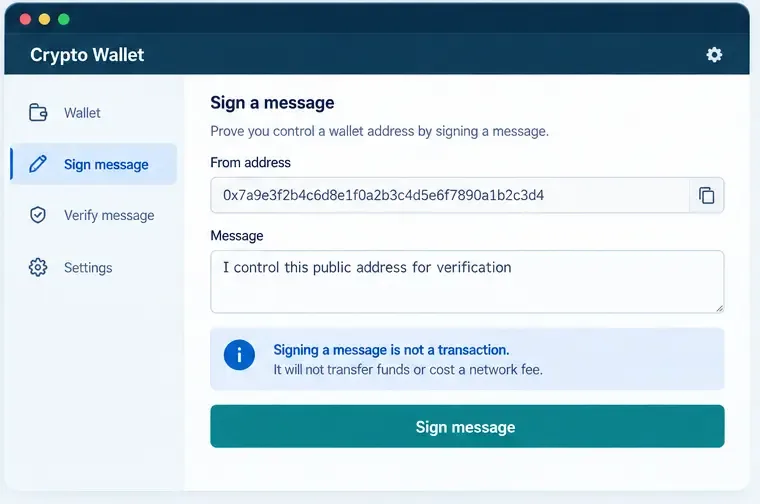
Założyciel może rościć sobie prawo do kontroli nad portfelem skarbowym, wdrożeniowym lub darowizn. Najczystszym testem publicznym jest wąsko sformułowana wiadomość podpisana przez deklarowany adres, a następnie niezależna weryfikacja podpisu. Standard ERC-191 Ethereum opisuje format podpisywanych danych, a portfele lub narzędzia weryfikacyjne mogą implementować podpisywanie wiadomości na różne sposoby. Użyj dobrze zrozumiałej wiadomości i potwierdź dokładnie to, o co prosi Cię portfel.
Schematyczna ilustracja interfejsu: wąsko sformułowana wiadomość może posłużyć do przetestowania kontroli nad publicznym adresem portfela bez konieczności żądania frazy początkowej, klucza prywatnego lub przelewu środków.
Bezpieczna wiadomość testowa powinna określać swój cel i unikać instrukcji, zatwierdzeń, zezwoleń ani dowolnych, niejasnych danych, które przypominają transakcje. Na przykład: „Kontroluję adres publiczny 0x… w celu weryfikacji tożsamości projektu w dniu 16.09.2026”. Adres powinien być podany w pełnym brzmieniu w rzeczywistym rekordzie weryfikacji, a nie skrócony w sposób, który mógłby wprowadzać niejednoznaczność. Podpis może potwierdzić kontrolę nad portfelem w tym momencie. Nie potwierdza on jednak imienia i nazwiska osoby, źródła środków, bezpieczeństwa umowy ani braku nieujawnionych konfliktów.
Nigdy nie proś nikogo o przesłanie środków, ujawnienie frazy początkowej, eksport klucza prywatnego, wyłączenie zabezpieczeń ani podpisanie transakcji, która przenosi aktywa. Jeśli monit portfela jest niejasny, odrzuć go. Investor.gov ostrzega, że oszuści kryptowalutowi mogą podszywać się pod inne osoby, wykorzystywać media społecznościowe, fałszywe platformy i żądać dodatkowych opłat. Weryfikacja tożsamości powinna zmniejszyć ryzyko, a nie stwarzać nową okazję do zatwierdzenia złośliwej transakcji.
Jak ważyć dowody
Dowód
Co obsługuje
Czego to nie dowodzi
Oficjalne linki do projektu publicznego
Powiązanie i spójność kont
Tożsamość prawna lub uczciwość
Długa, przypisywalna historia repozytorium
Zaangażowanie techniczne w czasie
Jakość kodu czy tożsamość osobista
Zweryfikowany podpis zatwierdzenia
Kontrola klucza podpisu dla zatwierdzenia
Kto kontroluje klucz w realnym świecie
Rekord firmy rządowej
Istnienie zarejestrowanego podmiotu prawnego
Zatwierdzenie regulacyjne lub stabilne finanse
Podpis wiadomości portfela
Kontrola publicznego adresu portfela
Posiadanie tożsamości prawnej lub bezpiecznych intencji
Użyj progu decyzyjnego zamiast etykiety binarnej. W przypadku niewielkiej straty, którą możesz sobie pozwolić, publiczne linki krzyżowe i spójna historia techniczna mogą wystarczyć do kontynuowania badań. W przypadku znaczącej inwestycji, umowy o powiernictwo, sprzedaży tokenów lub roli dostawcy usług, wymagane są mocniejsze dowody: jasno określony podmiot prawny, niezależnie weryfikowalny status regulacyjny (w stosownych przypadkach), przejrzyste zarządzanie, udokumentowane praktyki bezpieczeństwa oraz kanał komunikacji, który nie jest kontrolowany przez jedno anonimowe konto.
Kiedy zatrzymać się i zmienić podejście
Zatrzymaj proces, jeśli osoba naciska na szybkie działanie, upiera się, że krytyka jest zabroniona, odsyła do prywatnego czatu w celu „wyłącznej” weryfikacji, żąda opłaty przed wypłatą lub przedstawia zrzuty ekranu zamiast niezależnie weryfikowalnych danych. Takie sygnały nie dowodzą konkretnego przestępstwa, ale pogarszają oczekiwaną wartość dalszego zaangażowania. Przejdź od badania tożsamości do unikania ryzyka: nie podłączaj portfela, nie podpisuj wiadomości, nie przelewaj środków ani nie udostępniaj dokumentów osobistych.
Zmień również swoje podejście, gdy dowody są sprzeczne. Nie wypełniaj luk domysłami ani oskarżeniami opartymi na crowdsourcingu. Oznacz roszczenie jako niezweryfikowane, poproś projekt o publiczne wyjaśnienie za pośrednictwem oficjalnego kanału i zachowaj neutralne uwagi. Jeśli pieniądze mogą być już zagrożone, skontaktuj się z odpowiednią giełdą, bankiem, organem regulacyjnym lub służbami zgłaszania przestępstw za pośrednictwem ich oficjalnej strony internetowej. Nie konfrontuj się z podejrzaną osobą ani nie ujawniaj jej online.
Podsumowanie
Odpowiedzialna weryfikacja tożsamości kryptograficznej to wielowarstwowa kontrola źródeł publicznych: zdefiniuj roszczenie, połącz celowo działające konta publiczne, sprawdź ciągłą pracę techniczną, weryfikuj deklarowaną firmę lub licencję w oficjalnym rejestrze i używaj podpisów portfela wyłącznie do testowania kontroli nad adresem publicznym. Rezultatem powinna być udokumentowana decyzja o ryzyku, a nie dokument publiczny.
Granica ma znaczenie. Żadna publiczna lista kontrolna nie zagwarantuje, że założyciel jest godny zaufania, deweloper jest kompetentny ani że projekt nie zakończy się porażką. Jeśli projekt wymaga pewności, jednocześnie unikając zwykłej odpowiedzialności, właściwym wnioskiem nie jest bardziej agresywne dochodzenie. Należy raczej ograniczyć ryzyko lub zrezygnować.