Strona główna
» Wiedza
»
5 najlepszych darmowych narzędzi do sprawdzania kryptotokenów pod kątem oszustw i luk w zabezpieczeniach
5 najlepszych darmowych narzędzi do sprawdzania kryptotokenów pod kątem oszustw i luk w zabezpieczeniach
Znalezienie nowego tokena, zanim stanie się powszechnie znany, może być ekscytujące, ale wykres i aktywny kanał społecznościowy nie powiedzą prawie nic na temat tego, czy kontrakt jest bezpieczny do interakcji. Przydatną pierwszą linią obrony jest sprawdzenie tokena przez kilka niezależnych narzędzi bezpieczeństwa i porównanie ich wykrytych błędów.
W niniejszym przewodniku wykorzystano jeden, wyraźnie oznaczony, hipotetyczny przykład: wyobraź sobie fikcyjny token o nazwie HarborMoon (HBM) na platformie Base, z wymyślonym adresem kontraktu, takim jak 0xABCD...1234. HarborMoon nie reprezentuje prawdziwego projektu, a opisane poniżej wyniki są jedynie przykładami. Nie są to wyniki testów, rekomendacje ani twierdzenia dotyczące żadnego rzeczywistego tokena.
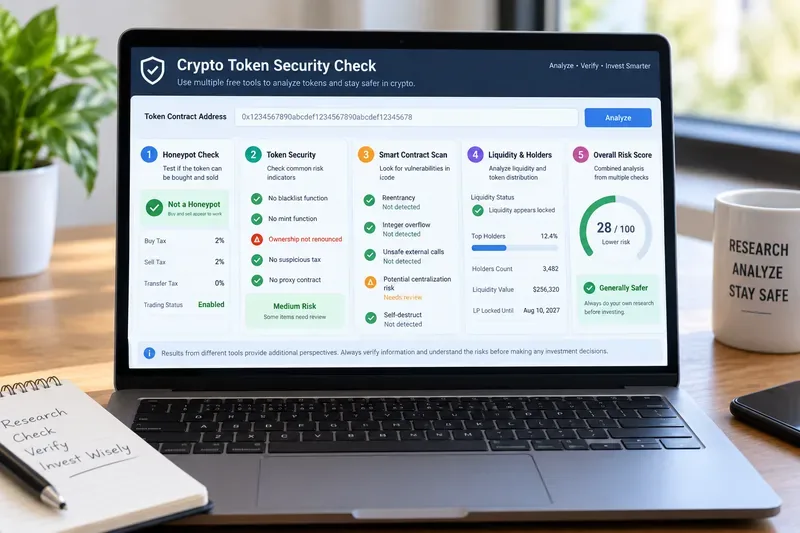
Ilustrujący pulpit nawigacyjny dotyczący ryzyka związanego z tokenem, pokazujący rodzaje kontroli, jakie mogą przeprowadzać różne skanery przed interakcją użytkownika z kontraktem tokena.
Co tak naprawdę powinna osiągnąć dobra kontrola oszustw związanych z tokenami
Celem nie jest uzyskanie jednego, uspokajającego zielonego wyniku. Celem jest udzielenie odpowiedzi na kilka różnych pytań: Czy token można sprzedać? Czy właściciel może wybić więcej podaży lub transferów bloków? Czy kod źródłowy jest zweryfikowany? Czy występują niebezpieczne funkcje uprzywilejowane lub znane wzorce podatności? Czy płynność jest wyjątkowo krucha? Czy własność jest skoncentrowana? Czy wiele niezależnych narzędzi wskazuje na ten sam problem?
Skaner może zmniejszyć niepewność, ale nie może udowodnić legalności tokena. Zautomatyzowane narzędzia mogą przeoczyć nowo wynalezione exploity, nadużycia w zarządzaniu, zainfekowane strony internetowe, skradzione klucze prywatne, złośliwe ścieżki aktualizacji lub oszustwa poza łańcuchem. Kontrakt, który wygląda na technicznie czysty, nadal może być powiązany z nieuczciwym projektem. Z drugiej strony, ostrzeżenie może czasami odzwierciedlać celowy wybór projektowy, a nie exploit. Wyniki skanowania należy traktować jako dowód do zbadania, a nie jako certyfikat bezpieczeństwa.
Szybkie porównanie: pięć darmowych narzędzi do zabezpieczania tokenów
Jego liczne pola mogą wydawać się przytłaczające bez kontekstu
Honeypot.is
Testowanie możliwości kupna i sprzedaży tokena
Kontrole honeypotów, podatki, szacunki zużycia gazu, dane dotyczące par i posiadaczy
Zaliczenie symulacji honeypot nie gwarantuje ogólnego bezpieczeństwa projektu
Skaner De.Fi
Przegląd podatności na zagrożenia inteligentnych kontraktów
Ocena bezpieczeństwa, ustalenia dotyczące luk w zabezpieczeniach, analiza posiadacza tokena i płynności
Automatyczna analiza nie może zastąpić pełnego, ręcznego audytu
SolidityScan Szybkie skanowanie
Zagrożenia na poziomie kodu i przesiewanie dywaników
Wynik bezpieczeństwa, wynik zagrożenia, wykrywanie luk w zabezpieczeniach
Zakres zależy od obsługiwanych łańcuchów, zweryfikowanego kodu i zakresu skanera
Dostępność i limity mogą ulec zmianie. Poniższe opisy zostały sprawdzone na oficjalnych stronach produktu lub dokumentacji 16 września 2026 r.
1. Token Sniffer: szybki skaner oszustw typu „first-pass”
Token Sniffer , działający w ramach technologii Solidus Labs, określa się jako darmowe narzędzie do automatycznego wykrywania oszustw, audytu umów i analizy ryzyka. Na oficjalnej stronie internetowej podano, że obsługuje obecnie 15 sieci.
W przypadku fikcyjnego tokena HarborMoon, Token Sniffer byłby rozsądnym punktem wyjścia, ponieważ może szybko ujawnić ogólne wskaźniki ryzyka. Wyobraź sobie, że raport pokazuje, że handel jest możliwy, ale sygnalizuje funkcję uprzywilejowanego właściciela. Nie oznaczałoby to automatycznie, że HarborMoon jest oszustwem. Oznaczałoby to, że teraz masz konkretne pytanie: co właściciel może jeszcze zmienić i na jakich warunkach?
Kontrola jakości: nie poprzestawaj na ocenie ogólnej. Otwórz poszczególne ustalenia i rozróżnij strukturalne sygnały ostrzegawcze od powiadomień o niższej wadze. Jeśli umowa nie została zweryfikowana lub skaner nie może zbadać istotnej logiki, brak ostrzeżeń jest znacznie mniej znaczący.
2. Bezpieczeństwo GoPlus: szeroka wiedza na temat ryzyka związanego z tokenami
GoPlus Security oferuje dane dotyczące bezpieczeństwa tokenów, a także usługi wykrywania adresów złośliwych, zatwierdzania, deApp, phishingu i symulacji transakcji. Oficjalna strona cenowa firmy zawiera listę darmowych poziomów API, a dokumentacja opisuje API Token Security jako zautomatyzowaną usługę wykrywania zagrożeń w czasie rzeczywistym.
W naszym przykładzie z HarborMoon załóżmy, że Token Sniffer zgłosił problem z własnością. Weryfikacja GoPlus mogłaby zapewnić drugą perspektywę w zakresie takich cech, jak status kodu źródłowego, zachowanie związane z tworzeniem tokenów lub czarną listą, kontrole związane z właścicielem, ograniczenia transferu i inne pola ryzyka specyficzne dla tokena, o ile są dostępne. Praktyczna wartość nie polega na tym, że GoPlus „głosuje” nad tokenem. Chodzi o to, że można porównać jego dane z pierwszym skanerem.
Jeśli dwa narzędzia niezależnie wskazują, że właściciel może zmienić istotne zachowania handlowe, zasługuje to na większą uwagę niż kosmetyczne ostrzeżenie widoczne tylko w jednym interfejsie. Jeśli narzędzia się nie zgadzają, należy zbadać przyczynę, zamiast wybierać preferowany wynik.
Token honeypot jest zaprojektowany lub skonfigurowany tak, aby użytkownicy mogli kupować, ale nie mogli skutecznie sprzedawać, lub sprzedaż jest ekonomicznie nieopłacalna. Honeypot.is oferuje publiczne API i dokumentację do sprawdzania honeypotów. Oficjalna dokumentacja informuje, że uwierzytelnianie API nie jest obecnie wymagane i opisuje dane wyjściowe, takie jak status honeypotu, podatki, gaz, kontrakt, para i informacje o posiadaczu.
Wróć do HarborMoon. Wyobraź sobie, że token przechodzi symulację honeypotu i wyświetla zwyczajnie wyglądające podatki od kupna i sprzedaży. To przydatne, ale odpowiada tylko na jedno, wąskie pytanie: symulowana ścieżka transakcyjna nie zachowywała się jak honeypot w sprawdzanych warunkach. Nie dowodzi to , że właściciel nie może później zmienić opłat, zablokować adresów, zaktualizować proxy, usunąć płynności ani wykorzystać jakiejś niezwiązanej z tym luki.
W tym przypadku dobrym wynikiem nie jest zatem stwierdzenie: „Honeypot.is jest bezpieczny”. Lepszym wnioskiem jest: „Podczas tej kontroli nie wykryto żadnego zachowania honeypot; kontynuuj analizę kontraktów i ryzyka kontroli”.
4. Skaner De.Fi: sprawdź luki w zabezpieczeniach i strukturę kontraktów
De.Fi Scanner został zaprojektowany do analizy inteligentnych kontraktów w wielu obsługiwanych blockchainach. W dokumentacji skanera czytamy, że sprawdza on szeroki zakres wzorców exploitów i podatności, ocenia poziom bezpieczeństwa i przedstawia szczegółowe wyniki. W przypadku kontraktów tokenowych, w miarę dostępności danych, może on również zapewnić analizę posiadacza lub płynności.
Załóżmy, że HarborMoon przeszedł test honeypot, ale De.Fi identyfikuje uprzywilejowaną funkcję, która może mieć istotny wpływ na użytkowników. Właśnie dlatego ważne jest korzystanie z więcej niż jednego skanera. Skuteczny handel dzisiaj nie wyklucza możliwości przyszłych działań administracyjnych.
Analizując wyniki De.Fi, nie ograniczaj się do etykiet ważności. Zapytaj, czy oznaczona funkcja jest osiągalna, kto ją kontroluje, czy kontrakt można zaktualizować i czy istnieją zabezpieczenia, takie jak blokada czasowa lub multisig. Te pytania często mają większe znaczenie niż pojedyncza wartość liczbowa.
5. SolidityScan QuickScan: dodaj kontrolę zagrożeń skupioną na kodzie
SolidityScan QuickScan jest prezentowany przez dostawcę jako darmowy skaner zagrożeń i detektor podatności na ataki. Usługa wyświetla oddzielne oceny bezpieczeństwa i zagrożenia dla przeskanowanych kontraktów, podczas gdy szersza platforma SolidityScan koncentruje się na identyfikacji luk w zabezpieczeniach inteligentnych kontraktów. Oficjalna strona cenowa zawiera również wersję próbną z darmowymi skanami dla bardziej rozbudowanego produktu do skanowania.
Dla HarborMoon jest to użyteczna, końcowa, automatyczna kontrola krzyżowa. Wyobraź sobie, że QuickScan sygnalizuje wzorzec kodu, którego wcześniejsze narzędzia nie uwzględniały. Nie należy zakładać, że inne skanery są błędne; różne produkty używają różnych detektorów, heurystyk, źródeł danych i systemów punktacji. Przeczytaj wynik, określ, czy ma on zastosowanie do wdrożonego kontraktu i porównaj go ze zweryfikowanym źródłem kontraktu oraz dowolnym niezależnym audytem.
Jak połączyć pięć narzędzi, nie oszukując się
Fikcyjny przykład HarborMoon ilustruje praktyczny schemat działania: zacznij od szerokiego skanowania w poszukiwaniu oszustw, zweryfikuj możliwość handlu, sprawdź uprawnienia specyficzne dla tokena, a następnie zbadaj głębszy kod oraz ryzyko płynności lub posiadacza. Wartość wynika z umowy i wyjaśnień , a nie ze zdobycia pięciu zielonych odznak.
Najpierw zweryfikuj dokładny adres kontraktu. Nazwy tokenów i tickery są łatwe do skopiowania. Uzyskaj adres z niezależnie zweryfikowanego źródła, a następnie potwierdź blockchain przed skanowaniem.
Oddziel „może handlować teraz” od „może stać się niebezpieczne później”. Symulacja honeypotu i bieżące dane podatkowe to migawki. Uprawnienia właściciela, aktualizacje proxy, tworzenie monet, czarne listy i kontrola płynności mogą generować przyszłe ryzyko.
Czytaj wyniki, a nie tylko ocenę. Dwa narzędzia mogą przypisywać bardzo różne oceny, wykrywając ten sam problem.
Zwróć uwagę na ryzyko koncentracji. Technicznie czysty kontrakt może nadal być podatny na ryzyko związane z niewielką liczbą portfeli kontrolujących podaż lub płynność.
Zwiększaj skalę ryzyka, gdy ryzyko rośnie. W przypadku niewielkiej, spekulacyjnej kwoty, automatyczne skanery mogą być częścią szybkiej kontroli. Aby uzyskać znaczący kapitał, rozważ weryfikację zweryfikowanych źródeł, renomowane, niezależne audyty, historię wdrożeniowców, mechanizmy zarządzania, pochodzenie płynności i symulację transakcji przed podpisaniem umowy.
Kiedy należy odejść?
Nie ma uniwersalnej reguły, ale niektóre ustalenia powinny podnieść próg wszczęcia postępowania. Przykładami są: brak możliwości sprzedaży, niezweryfikowana lub niedostępna logika kontraktu, niewyjaśnione uprawnienia mennicy, arbitralne czarne listy lub kontrole transferów, uprawnienia właściciela, które mogą drastycznie zmieniać opłaty, możliwość aktualizacji kontrolowana przez jeden portfel, poważne wykrycia luk w zabezpieczeniach lub natychmiastowa utrata płynności.
Jeśli nie potrafisz wyjaśnić krytycznego ostrzeżenia prostym językiem, właściwym następnym krokiem jest zazwyczaj dalsze badanie, zamiast zakładania, że jest ono nieszkodliwe. To samo dotyczy sytuacji, gdy dokumentacja projektu jest sprzeczna z tym, co pokazują skanery kontraktów.
Czego te narzędzia nie mogą ci powiedzieć
Zautomatyzowane skanery tokenów analizują głównie kod, konfigurację on-chain, znane wzorce zachowań oraz dostępne dane rynkowe lub dotyczące posiadaczy. Zazwyczaj nie są w stanie zweryfikować, czy twierdzenia zespołu są prawdziwe, czy konto w mediach społecznościowych zostało naruszone, czy interfejs użytkownika zostanie później zastąpiony złośliwym kodem, ani czy klucze prywatne nie zostaną skradzione. Nie mogą również zagwarantować, że każda nowo odkryta luka w zabezpieczeniach została zamodelowana.
To ograniczenie ma znaczenie, ponieważ stwierdzenie „nie wykryto problemu” nie jest tym samym, co stwierdzenie „problem nie istnieje”. Bezpieczeństwo jest największe, gdy automatyczne skanowanie jest połączone z weryfikacją umów, niezależnymi audytami (w stosownych przypadkach), higieną portfela, ostrożnymi zatwierdzeniami i sceptycyzmem wobec marketingu opartego na pilności.
Podsumowanie
Token Sniffer to darmowy zestaw narzędzi do szybkiego i szerokiego sprawdzania przed transakcją, GoPlus oferuje szczegółową analizę ryzyka związanego z tokenami, Honeypot.is koncentruje się na możliwościach handlu i zachowaniu honeypotów, De.Fi Scanner dodaje kontekst kontraktów i podatności, a SolidityScan QuickScan oferuje kolejną perspektywę zagrożeń skupioną na kodzie. Ich wspólne funkcje to funkcja, a nie marnotrawstwo.
Nawet gdyby nasz fikcyjny token HarborMoon przeszedł wszystkie skanery, słuszny wniosek i tak byłby skromny: automatyczne kontrole nie zidentyfikowały pewnych znanych zagrożeń w momencie ich uruchomienia. To o wiele bardziej uzasadnione niż nazwanie tokena „bezpiecznym”. Skorzystaj z narzędzi, aby zdecydować, co zbadać w następnej kolejności i zwiększaj szczegółowość analizy due diligence wraz ze wzrostem kwoty ryzyka.