Strona główna
» Wiedza
»
Oszustwa phishingowe w sieci Web3: Jak chronić swój portfel kryptowalutowy bez polegania na domysłach
Oszustwa phishingowe w sieci Web3: Jak chronić swój portfel kryptowalutowy bez polegania na domysłach
Ataki phishingowe Web3 są niebezpieczne, ponieważ oszust nie zawsze potrzebuje Twojego hasła. W przypadku portfela z własnym zabezpieczeniem, atakujący może zamiast tego próbować uzyskać Twój Secret Recovery Phrase, nakłonić Cię do połączenia z fałszywą zdecentralizowaną aplikacją (dapp) lub nakłonić do zatwierdzenia transakcji lub przydzielenia tokena, co umożliwi złośliwemu kontraktowi dostęp do Twoich zasobów.
Celem dobrego zabezpieczenia portfela nie jest zatem zapamiętywanie każdego oszustwa. Chodzi o zbudowanie procesu, który przyniesie lepsze rezultaty, nawet jeśli wiadomość, strona internetowa lub transakcja wyglądają przekonująco. Praktycznym standardem jest: zanim cokolwiek podpiszesz, powinieneś wiedzieć, z kim wchodzisz w interakcję, co autoryzuje żądanie dostępu do portfela, jaka kwota jest ujawniana i co zrobisz, jeśli coś będzie wyglądać nie tak.
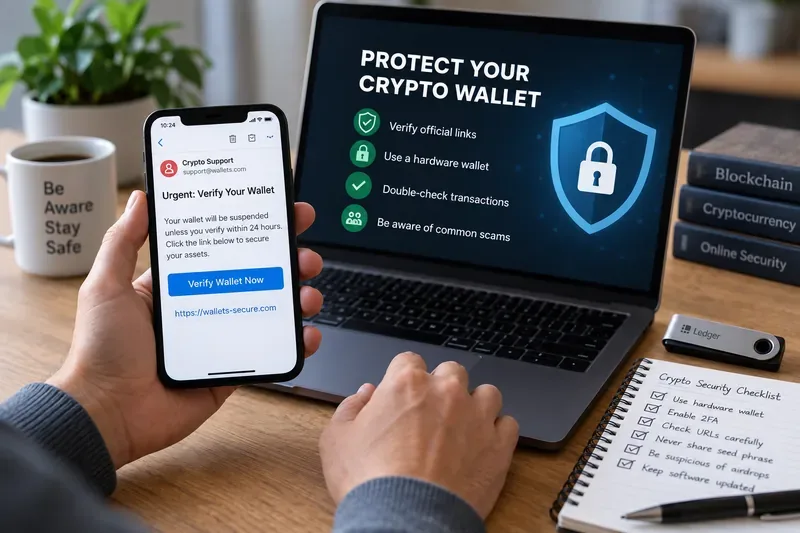
Podejrzany komunikat „zweryfikuj swój portfel” powinien być powodem, aby zatrzymać działanie urządzenia i niezależnie zweryfikować źródło przed nawiązaniem połączenia, podpisaniem lub wprowadzeniem informacji odzyskiwania.
Do czego próbuje Cię zmusić phishing Web3
Phishing to atak socjotechniczny: oszust tworzy wiarygodny powód, dla którego użytkownik podejmie działanie, które przyniesie mu korzyści. W Web3 takie działanie może mieć poważniejsze konsekwencje niż kliknięcie nieprawidłowego linku. Fałszywa strona internetowa może poprosić o podanie frazy odzyskiwania, podpisanie wiadomości, zatwierdzenie przydziału tokenów lub autoryzację transakcji transferującej aktywa.
Coinbase ostrzega, że strony phishingowe mogą podszywać się pod legalne usługi i mogą być rozpowszechniane za pośrednictwem poczty e-mail, SMS-ów, mediów społecznościowych i reklam w wyszukiwarkach. Wskazówki dotyczące portfela Coinbase podkreślają również, że należy sprawdzać dokładny adres URL aplikacji zdecentralizowanej (DAP) i nigdy nie udostępniać frazy odzyskiwania. Zapoznaj się z wytycznymi dotyczącymi portfela Coinbase, aby uniknąć oszustw związanych z kryptowalutami .
MetaMask podobnie opisuje ataki typu spoofing, w których fałszywe konta pomocy technicznej podszywają się pod oficjalny personel i proszą użytkowników o podanie hasła odzyskiwania (Secret Recovery Phrase). Hasło odzyskiwania może przywrócić portfel i ujawnić powiązane klucze prywatne, więc przekazanie go innej osobie lub stronie internetowej może dać jej kontrolę nad portfelem. Zapoznaj się z poradnikiem MetaMask dotyczącym oszustw typu spoofing .
Cztery rezultaty, które powinien osiągnąć Twój proces bezpieczeństwa
1. Twoja fraza powrotu do zdrowia nigdy nie wymyka się spod Twojej kontroli
Fraza odzyskiwania, czasami nazywana frazą początkową lub frazą odzyskiwania sekretu, to zapasowy klucz tajny, który może przywrócić portfel z własnym depozytem. Najważniejszy test jest prosty: żaden agent wsparcia, strona internetowa, formularz, chatbot, strona airdrop ani proces weryfikacji portfela nie powinien go otrzymać.
Jeśli ktoś o to poprosi, poprawnym rezultatem nie będzie stwierdzenie: „Sprawdziłem logo i wyglądało autentycznie”. Poprawnym rezultatem będzie odmowa podania hasła i samodzielne przejście do oficjalnej strony pomocy technicznej dostawcy. MetaMask oświadcza, że jego przedstawiciele nigdy nie poproszą o podanie hasła odzyskiwania hasła, a Coinbase oświadcza, że wsparcie techniczne nie poprosi o hasło początkowe. Zapoznaj się z oficjalnymi wskazówkami pomocy technicznej MetaMask i wskazówkami Coinbase dotyczącymi phishingu .
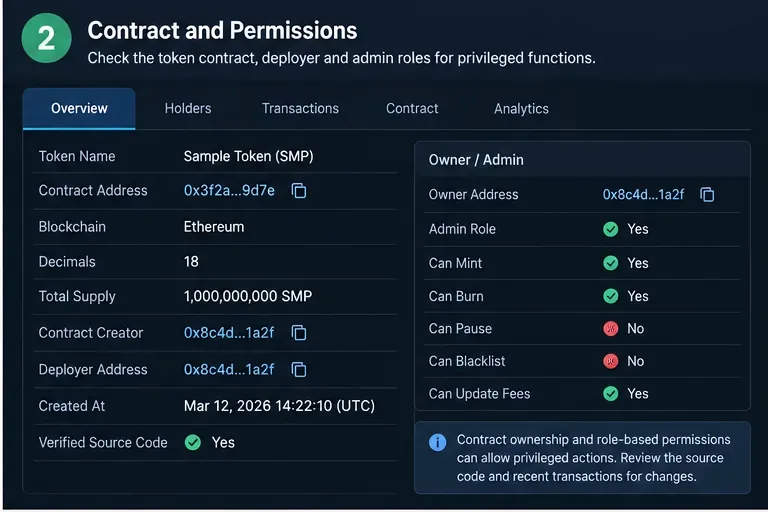
2. Przed podpisaniem umowy weryfikujesz miejsce docelowe i zamiar
Portfel sprzętowy może chronić klucze prywatne przed bezpośrednim ujawnieniem komputerowi, ale nie może zdecydować, czy transakcja jest dla Ciebie ekonomicznie bezpieczna. Jeśli zatwierdzisz szkodliwą transakcję, urządzenie może wiernie podpisać dokładnie to, co mu kazałeś.
Właśnie dlatego czytelne informacje o transakcjach są tak ważne. W Ledgerze „czytelne podpisywanie” oznacza prezentowanie szczegółów transakcji, takich jak czynność, odbiorca i kwota, w formie czytelnej dla człowieka przed zatwierdzeniem. Korzyści z bezpieczeństwa wynikają z porównania tych szczegółów z zamierzonym działaniem. Zobacz wyjaśnienie Ledgera dotyczące jasnego podpisywania .
Przydatnym testem typu „zaliczony/niezaliczony” przed podpisaniem jest: czy potrafisz wyjaśnić prostym językiem, co spowoduje żądanie? Jeśli portfel pokazuje nieznaną umowę, nieograniczony dostęp do wydatków, nieoczekiwanego odbiorcę lub niejasne dane, których nie można w sposób wiarygodny zweryfikować, bezpieczniejszym rozwiązaniem jest przerwanie procesu niż traktowanie ekranu potwierdzenia jako formalności.
3. Zhakowana aplikacja zdecentralizowana nie może automatycznie uzyskać dostępu do wszystkiego
Zatwierdzenia tokenów to uprawnienia, które pozwalają inteligentnemu kontraktowi wydać określony token w Twoim imieniu. Są one często niezbędne w przypadku zdecentralizowanych giełd, aplikacji stakingowych i innych aplikacji zdecentralizowanych (dapps), ale zbyt szerokie zatwierdzenia zwiększają ryzyko ujawnienia, jeśli kontrakt lub strona okaże się złośliwa.
MetaMask wyjaśnia, że odłączenie portfela od aplikacji zdecentralizowanej (DAPP) nie jest tym samym, co cofnięcie zatwierdzenia tokena. Odłączenie może pozbawić witrynę dostępu do informacji o portfelu, ale istniejące zatwierdzenie w łańcuchu bloków może pozostać aktywne. Dokumentacja zaleca przegląd zatwierdzeń i cofnięcie niechcianych zatwierdzeń. Zobacz przewodnik MetaMask dotyczący cofania zatwierdzeń tokena .
Mierzalnym rezultatem jest mniejszy promień rażenia. Jeśli rzadko korzystasz z aplikacji zdecentralizowanej, stare, nieograniczone uprawnienia nie powinny pozostać tylko dlatego, że o nich zapomniałeś. Regularnie sprawdzaj zatwierdzenia i usuwaj uprawnienia, których już nie potrzebujesz. Jeśli portfel lub aplikacja zdecentralizowana obsługuje limit wydatków, użyj najmniejszego możliwego limitu zamiast domyślnie ustawiać nieograniczony dostęp.
4. Możesz szybko ograniczyć szkody
Żadna procedura bezpieczeństwa nie eliminuje wszystkich zagrożeń. Potrzebujesz planu na wypadek incydentów, zanim cokolwiek się wydarzy. Jeśli zauważysz nieautoryzowaną transakcję, złośliwe zatwierdzenie lub dowód na ujawnienie Twojej frazy odzyskiwania, priorytet zmienia się z zapobiegania na ograniczanie.
Wskazówki MetaMask dotyczące portfeli z naruszeniem bezpieczeństwa informują, że nieautoryzowane transakcje mogą wskazywać na naruszenie bezpieczeństwa portfela i zalecają przeniesienie pozostałych środków do bezpiecznego portfela, zaprzestanie korzystania z niego oraz zgłoszenie oszustwa. Wskazują również na istotne ograniczenie samoobsługi: dostawcy portfela zazwyczaj nie mogą cofnąć transakcji blockchain. Zobacz wskazówki MetaMask dotyczące portfeli z naruszeniem bezpieczeństwa .
Praktyczna kontrola pod kątem phishingu przed połączeniem lub podpisaniem umowy
Poniższa lista kontrolna służy jako bramka decyzyjna, a nie gwarancja sukcesu. Zaliczenie każdego punktu zmniejsza oczywiste ryzyko, ale strona internetowa lub umowa wyglądająca na legalną nadal może zostać naruszona.
Sprawdzać
Dobry znak
Powód do zatrzymania
Źródło
Dotarłeś do witryny z zapisanej oficjalnej zakładki lub zweryfikowanego kanału projektu
Trafiłeś do nas za pośrednictwem niezamówionej wiadomości prywatnej, linku e-mail, reklamy lub odpowiedzi „wsparcia”
Domena
Dokładna domena odpowiada oficjalnej domenie projektu
Błąd ortograficzny, dodatkowe słowo, nietypowa subdomena lub skrócony link
Fraza odzyskiwania
Nie ma o to prośby
Wszelkie prośby o wpisanie, przesłanie, „synchronizację” lub sprawdzenie
Żądanie portfela
Działanie jest zgodne z tym, co celowo zainicjowałeś
Nieoczekiwany podpis, zatwierdzenie, przełączenie łańcucha lub transakcja
Odbiorca i kwota
Dopasowują się do planowanej transakcji
Nieznany odbiorca lub kwota
Dostęp do tokena
Dopłata jest ograniczona do tego, czego wymaga działanie
Nieograniczona lub niewyjaśniona zgoda
Ciśnienie
Masz czas na samodzielną weryfikację
Groźby, odliczanie, pilne „zawieszenie konta” lub gwarantowana nagroda
Dlaczego „adres URL wygląda poprawnie” nie wystarczy
Sprawdzenie domeny jest niezbędne, ale to tylko jeden z poziomów zabezpieczeń. Atakujący mogą włamać się na konta w mediach społecznościowych, kupić reklamy w wyszukiwarkach, podszywać się pod pracowników pomocy technicznej lub kierować użytkowników na strony wyglądające profesjonalnie. Strona, która wygląda poprawnie, może również zawierać złośliwą lub zainfekowaną interakcję inteligentnego kontraktu.
W przypadku transakcji o wyższej wartości należy stosować dwie niezależne kontrole. Na przykład, otwórz projekt z zapisanej zakładki i osobno zweryfikuj umowę lub ogłoszenie za pośrednictwem oficjalnego kanału projektu. Nie używaj dwóch linków z tej samej podejrzanej wiadomości i nie nazywaj tego niezależną weryfikacją.
Alerty bezpieczeństwa portfela mogą pomóc, ale nie dają gwarancji. MetaMask wyraźnie stwierdza, że sygnały zaufania i alerty bezpieczeństwa mają charakter informacyjny i nie gwarantują bezpieczeństwa. Jeśli adres lub witryna zostanie oznaczona jako szkodliwa, nie należy się łączyć ani podpisywać. Jeśli nie pojawi się żadne ostrzeżenie, nadal należy samodzielnie zweryfikować interakcję. Zapoznaj się z dokumentacją alertów bezpieczeństwa MetaMask .
Kiedy zmienić podejście
Proces bezpieczeństwa powinien być bardziej rygorystyczny w miarę wzrostu potencjalnych strat. Portfel przechowujący niewielką kwotę na eksperymenty z aplikacjami zdecentralizowanymi (dapps) nie musi mieć takiego samego modelu operacyjnego jak portfel przechowujący długoterminowe oszczędności.
Używaj osobnego portfela interakcyjnego , gdy regularnie testujesz nowe zdecentralizowane aplikacje, tworzysz NFT, odbierasz airdropy lub podpisujesz nieznane wiadomości. Przechowuj tylko kwotę potrzebną do tych działań.
Przenieś długoterminowe zasoby z częstej aktywności zdecentralizowanych aplikacji, jeśli jedno naruszone zatwierdzenie może narazić Cię na utratę kwoty, której nie chcesz stracić.
Użyj sygnatury sprzętowej i zweryfikuj jej ekran, gdy wartość transakcji uzasadnia dodatkowe tarcie. Korzyści zależą od przeglądania wyświetlanych szczegółów, a nie tylko od samego posiadania urządzenia.
Cofnij stare zatwierdzenia, gdy przestaniesz używać aplikacji zdecentralizowanej, zwłaszcza gdy ich zakres jest szeroki lub nieograniczony.
Porzuć portfel i przenieś go, jeśli jego fraza odzyskiwania lub klucz prywatny zostały ujawnione. Zmiana hasła do aplikacji portfela nie sprawi, że ujawniony klucz będzie ponownie bezpieczny.
Niektóre sygnały są na tyle silne, że dalsza interakcja jest zbędna. Zatrzymaj się, jeśli domniemany agent pomocy technicznej poprosi o podanie frazy odzyskiwania, hasła, kodu uwierzytelniania dwuskładnikowego, oprogramowania do zdalnego dostępu lub przelewu na „bezpieczny” portfel. Coinbase wyraźnie wymienia te zachowania jako rzeczy, o które agenci obsługi klienta nie będą prosić.
Zatrzymaj się również, gdy wiadomość tworzy sztuczną potrzebę, obiecuje nietypowo wysoką nagrodę lub prosi o podpisanie czegoś niezwiązanego z podjętą przez Ciebie czynnością. Powszechną zaletą phishingu jest szybkość: atakujący chce, abyś wykonał działanie, zanim dokonasz weryfikacji.
Co zrobić, jeśli już kliknąłeś lub podpisałeś
Kliknięcie linku nie jest automatycznie równoznaczne z utratą środków. Liczy się to, co wydarzyło się później. Jeśli tylko otworzyłeś stronę i nie wpisałeś frazy odzyskiwania, nie zainstalowałeś oprogramowania, nie podłączyłeś portfela, nie podpisałeś wiadomości, nie zatwierdziłeś przydziału tokenów ani nie autoryzowałeś transakcji, Twoje ryzyko może być niższe. Zamknij stronę, sprawdź zabezpieczenia przeglądarki i urządzenia, a następnie wróć do usługi za pośrednictwem niezależnie zweryfikowanego adresu URL.
Jeśli podłączyłeś portfel, sprawdź aktywne uprawnienia. Jeśli zatwierdziłeś wydawanie tokenów, przejrzyj i anuluj podejrzane uprawnienia. Jeśli podpisałeś transakcję, sprawdź ją w odpowiednim eksploratorze bloków, aby dowiedzieć się, co zostało autoryzowane. Jeśli Twoja fraza odzyskiwania lub klucz prywatny zostały ujawnione, potraktuj portfel jako zagrożony i przenieś pozostałe zasoby do nowo zabezpieczonego portfela tak szybko, jak to możliwe.
Nie oczekuj, że dostawca portfela cofnie transfer on-chain. Samodzielne zarządzanie oznacza, że kontrolujesz klucze, ale oznacza również, że dostawcy zazwyczaj nie mogą cofnąć prawidłowej transakcji blockchain po jej potwierdzeniu.
Jak sprawdzić, czy bezpieczeństwo Twojego portfela się poprawia
Nie potrzebujesz skomplikowanego wyniku. Śledź kilka obserwowalnych rezultatów:
Możesz znaleźć oficjalną ścieżkę do każdej aplikacji zdecentralizowanej, z której regularnie korzystasz, bez polegania na reklamach w wyszukiwarce i niechcianych linkach.
Twoja fraza odzyskiwania jest przechowywana w trybie offline i nigdy nie została wprowadzona na żadnej stronie internetowej ani wysłana do innej osoby.
Każdą transakcję lub zatwierdzenie możesz wyjaśnić przed jej podpisaniem.
Twój wartościowy portfel nie jest rutynowo łączony z eksperymentalnymi aplikacjami zdecentralizowanymi.
Twoja lista zatwierdzonych uprawnień nie zawiera niepotrzebnych, starych uprawnień.
Posiadasz pisemny plan reagowania na naruszone hasło, złośliwe zatwierdzenie lub nieautoryzowaną transakcję.
Jeśli nie możesz osiągnąć któregoś z tych rezultatów, udoskonal tę konkretną kontrolę zamiast losowo dodawać kolejne narzędzia bezpieczeństwa.
Ograniczenia: brak skonfigurowanego portfela może uniemożliwić phishing
Narzędzia bezpieczeństwa zmniejszają ryzyko, ale nie eliminują konieczności zachowania ostrożności. Portfel sprzętowy może chronić klucze prywatne, ale nie powstrzyma Cię przed celowym podpisaniem szkodliwej transakcji. Ostrzeżenie przeglądarki może pominąć nową domenę phishingową. Legalna aplikacja zdecentralizowana może paść ofiarą ataku hakerów. Znane konto społecznościowe może zostać przejęte. Zatwierdzenia tokenów mogą pozostać ważne po rozłączeniu się z witryną.
Szersze zagrożenie pozostaje znaczące. W kwietniu 2026 roku FBI poinformowało, że skargi związane z kryptowalutami w raporcie „2025 Internet Crime Report” stanowiły ponad 11 miliardów dolarów strat, a phishing i spoofing należały do najczęściej zgłaszanych rodzajów skarg. Dane te obejmują szersze kategorie i nie należy ich interpretować jako strat związanych wyłącznie z phishingiem, ale pokazują, dlaczego weryfikacja i gotowość na incydenty są tak ważne. Zobacz komunikat FBI z 6 kwietnia 2026 roku dotyczący raportu „2025 Internet Crime Report” .
Bezpieczniejsza domyślna wersja do codziennego użytku Web3
Najsilniejszym nawykiem dnia codziennego nie jest zasada „nigdy niczego nie klikaj”. Chodzi o oddzielenie odkrywania od autoryzacji. Możesz odkryć projekt za pośrednictwem mediów społecznościowych, wyników wyszukiwania lub wiadomości, ale nie autoryzuj działania portfela z tej samej niezweryfikowanej ścieżki. Niezależnie przejdź do oficjalnego projektu, zweryfikuj domenę, sprawdź żądanie portfela, ogranicz uprawnienia i podpisuj tylko wtedy, gdy transakcja jest zgodna z Twoimi intencjami.
Jeśli proces wydaje się pospieszny lub niejasny, jego zatrzymanie jest dobrym rozwiązaniem zapewniającym bezpieczeństwo. W Web3 odrzucenie jednej transakcji kosztuje znacznie mniej niż zatwierdzenie niewłaściwej.