Início
» Notícia
»
Provas de conhecimento zero no quarto trimestre de 2026: a escalabilidade está amadurecendo e a privacidade está se tornando prática.
Provas de conhecimento zero no quarto trimestre de 2026: a escalabilidade está amadurecendo e a privacidade está se tornando prática.
A principal conclusão para o quarto trimestre de 2026 é que as provas de conhecimento zero (ZK) deixaram de ser apenas uma técnica especializada de escalabilidade da Camada 2. Elas estão se tornando uma camada de verificação mais abrangente para sistemas no estilo Ethereum, enquanto os usos focados em privacidade estão se aproximando de aplicações práticas. Para desenvolvedores e investidores, isso significa que a pergunta está mudando de "O conhecimento zero funcionará?" para "Qual arquitetura de conhecimento zero resolve este problema específico com custo, latência e modelo de confiança aceitáveis?".
Em termos de escalabilidade, o roteiro do Ethereum agora trata o trabalho com a zkEVM como um caminho para verificar a execução da Camada 1 em si, e não apenas os rollups. No que diz respeito à privacidade, os roteiros atuais enfatizam cada vez mais a comprovação privada e a divulgação seletiva em vez do anonimato total. Esses são casos de uso distintos que compartilham a tecnologia de comprovação, mas têm requisitos de produto diferentes.
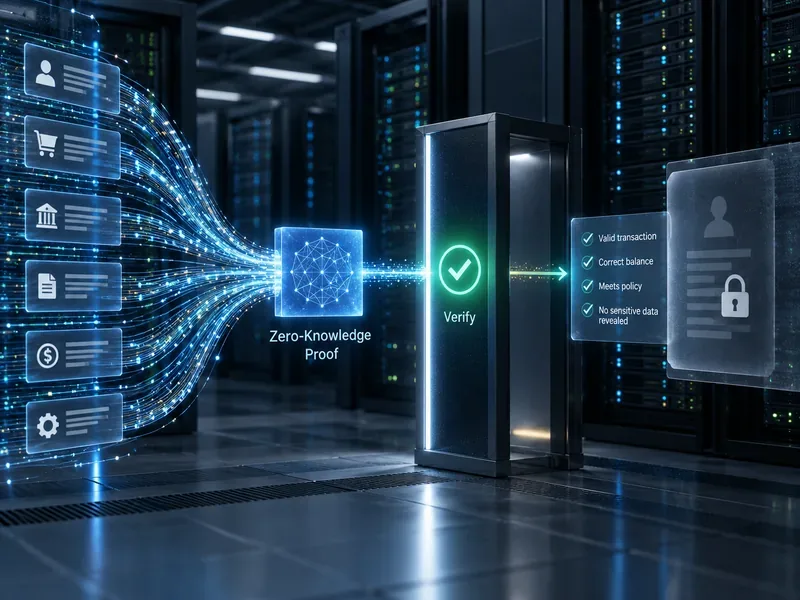
Uma prova de conhecimento zero permite que um verificador confirme que uma regra foi satisfeita sem receber os dados privados subjacentes; a mesma ideia de compressão de provas também pode reduzir a quantidade de cálculos que precisam ser repetidos pelos verificadores de blockchain.
Por que o quarto trimestre de 2026 é importante para provas de conhecimento zero?
A tendência mais clara é a expansão do espaço de design do ZK. O roteiro oficial do zkEVM do Ethereum descreve um futuro no qual um provador especializado executa um bloco do Ethereum e cria uma prova concisa, permitindo que os nós verifiquem essa prova em vez de reexecutar cada transação. A página, atualizada em 24 de junho de 2026, identifica a comprovação em tempo real, a integração com o cliente de execução e a economia sustentável do provador como caminhos ativos. Veja o roteiro do zkEVM do Ethereum .
Isso não significa que os validadores do Ethereum já tenham parado de reexecutar blocos. Significa que o ZK está sendo desenvolvido como uma possível infraestrutura central. A distinção é importante: os rollups do ZK em produção hoje e as provas de execução de camada 1 de amanhã resolvem problemas relacionados, mas diferentes.
Para o planejamento do quarto trimestre, a conclusão útil é direta: a escalabilidade do ZK está se tornando mais infraestrutural, enquanto a privacidade está se tornando mais específica da aplicação.
Tendência 1: O escalonamento do ZK está migrando de rollups para verificação na Camada 1.
Os rollups de conhecimento zero (ZK rollups) continuam sendo um dos usos mais consolidados de provas de validade. Eles executam transações fora da blockchain, agrupam-nas e enviam uma prova de que a transição de estado resultante está correta. A documentação do Ethereum explica que isso pode reduzir cálculos repetidos e melhorar a eficiência do capital, pois os saques não exigem um período de desafio otimista. Consulte a documentação sobre rollups de conhecimento zero do Ethereum .
O desenvolvimento mais recente é o incentivo ao uso de zkEVMs para a própria verificação de blocos do Ethereum. A Fundação Ethereum relatou no final de 2025 que os sistemas participantes haviam ultrapassado um importante limite de comprovação em tempo real, com as principais zkVMs capazes de comprovar a grande maioria dos blocos em um único slot do Ethereum no hardware alvo. A Fundação então mudou o foco para segurança, tamanho da prova e integração, em vez de apenas velocidade bruta. Suas prioridades de protocolo atuais para 2026 continuam a descrever a zkEVM como um caminho gradual, desde provas de execução opcionais até provas que se tornam esperadas e, eventualmente, obrigatórias. Veja as prioridades de protocolo da Fundação Ethereum de setembro de 2026 .
Quem deve se importar? Equipes de infraestrutura, desenvolvedores de rollup, implementadores de nós e projetos que desenvolvem computação verificável devem acompanhar isso de perto. Um aplicativo de consumo que precisa apenas de transações mais baratas não precisa ser projetado considerando a futura comprovação de camada 1 hoje.
Tendência 2: A prova recursiva está se tornando uma primitiva de escalabilidade prática.
As provas recursivas permitem que uma prova ateste a correção de outras provas. Em vez de verificar muitas provas independentes na blockchain, um sistema pode agregá-las em um número menor de provas finais. Isso é valioso quando a capacidade de processamento aumenta, pois a sobrecarga de verificação pode ser amortizada em vários lotes, blockchains ou cálculos de aplicativos.
A Starknet utiliza provas STARK recursivas em produção há anos, e seu roteiro para 2026 continua a tratar sistemas de prova como um mecanismo central de escalabilidade. Mais recentemente, as notas de pré-lançamento da versão 0.14.4 da Starknet, de setembro de 2026, descrevem o suporte para provar uma única transação do tamanho de um bloco por meio do fluxo de prova do lado do cliente SNIP-36, sujeito a restrições de execução específicas. A data planejada para a mainnet é 5 de outubro de 2026, sujeita à aprovação da governança. Como essa data ainda é condicional na data deste artigo, ela não deve ser considerada como uma atualização da mainnet concluída. Consulte as notas de pré-lançamento da versão 0.14.4 da Starknet .
Quando a recursão é adequada? Ela é vantajosa quando muitas provas precisam, em última instância, ser submetidas ao mesmo verificador, ou quando cálculos dispendiosos podem ser divididos em tarefas de prova paralelas e compactados posteriormente. Sua eficácia é menor quando a carga de trabalho é pequena o suficiente para que a execução direta seja mais barata e operacionalmente mais simples.
Tendência 3: A privacidade está passando da fase de "esconder tudo" para a divulgação seletiva.
A privacidade é frequentemente discutida como se uma aplicação blockchain tivesse que escolher entre transparência total e anonimato total. O modelo emergente é mais complexo. O roteiro de privacidade do Ethereum, atualizado em 24 de agosto de 2026, identifica leituras privadas, gravações privadas e provas privadas como problemas distintos. Ele define explicitamente a privacidade como divulgação seletiva: provar um fato sem revelar todos os dados subjacentes. Veja o roteiro de privacidade do Ethereum .
Um exemplo prático é a verificação de idade ou elegibilidade. Um aplicativo pode precisar saber se um usuário tem idade superior à exigida, pertence a um grupo aprovado ou atende a um limite de saldo. Uma prova ZK pode potencialmente verificar essa condição sem publicar data de nascimento, documento de identidade, conjunto completo de credenciais ou histórico da conta.
Essa abordagem é especialmente relevante para questões de identidade, pagamentos, finanças institucionais, jogos com informações ocultas e aplicações em que o Estado público revelaria comportamentos comercialmente sensíveis.
Limitação importante: sucinto nem sempre significa privado
Um dos erros mais comuns é assumir que toda zkVM oculta automaticamente as entradas. A documentação de privacidade do Ethereum alerta que muitos sistemas comumente chamados de zkVMs são principalmente sucintos: eles produzem provas compactas e baratas de verificar, mas não necessariamente fornecem a propriedade de ocultação necessária para aplicações de privacidade. Os desenvolvedores precisam verificar as propriedades reais de conhecimento zero do sistema de prova e sua implementação, em vez de confiar apenas no rótulo "zk".
Tendência 4: Os contratos inteligentes privados estão cada vez mais próximos de aplicações utilizáveis.
A Aztec fornece um exemplo concreto da abordagem que prioriza a privacidade. Sua atualização Alpha V5, anunciada em 21 de julho de 2026, afirma que o tempo de comprovação de transações privadas foi reduzido em mais de duas vezes em comparação com a versão anterior e que o custo de uma transação totalmente privada foi reduzido em aproximadamente metade. O mesmo comunicado descreve aplicações iniciais de preservação de privacidade em execução na rede. Veja Aztec Alpha V5 .
O design mais abrangente do Aztec combina execução privada e pública, permitindo que os desenvolvedores decidam quais dados e lógica devem ser públicos e quais podem permanecer privados. Ele também enfatiza a divulgação seletiva para casos como conformidade, relatórios fiscais e permissões delegadas. Veja A Pilha Aztec .
Para quem é isso? Para aplicações que realmente perdem valor quando todo o estado é público. Se um contrato inteligente público normal já atende aos requisitos do produto, adicionar estado privado introduz complexidades de comprovação, gerenciamento de chaves, carteira, depuração e conformidade que podem não ser justificadas.
Tendência 5: O desempenho do provador não é mais o único parâmetro de avaliação relevante.
A velocidade bruta de geração de provas continua sendo importante, mas a avaliação do quarto trimestre deve incluir premissas de segurança, concentração de hardware, tamanho da prova, custo do verificador, distribuição de latência e se o sistema depende de uma configuração confiável. O trabalho de prova em tempo real da Fundação Ethereum tem enfatizado cada vez mais os requisitos de segurança e a análise criptográfica verificada por máquina após ganhos significativos de desempenho.
Isso muda a forma como as equipes devem comparar as stacks ZK. Um provador mais rápido não é automaticamente a melhor escolha para produção se exigir hardware extremo, tiver premissas de segurança mais fracas, produzir provas superdimensionadas ou não atender aos requisitos de privacidade da aplicação.
Caso de uso
O que ZK está fazendo
Ideal para quando
Fique atento a
Escalonamento L2
Demonstra transições de estado em lotes
Você precisa de custos de transação mais baixos e liquidação em Ethereum.
Centralização do sequenciador, disponibilidade de dados, custo de comprovação
Verificação de execução L1
Comprova a execução correta do bloco.
Você está construindo infraestrutura essencial ou sistemas de execução verificáveis.
Segurança, maturidade de integração, economia de provas
Identidade privada ou credenciais
Comprova um fato sem revelar a fonte dos dados.
Você precisa de divulgação seletiva.
Confiança em credenciais, revogação, vazamento de metadados
contratos inteligentes privados
Oculta o estado ou cálculo selecionado enquanto demonstra a sua correção.
O Estado público exporia atividades sensíveis de usuários ou empresas.
Prova de experiência do usuário (UX), recuperação de chaves, depuração e conformidade com o cliente.
Agregação de provas
Comprime muitas demonstrações em menos demonstrações.
Você distribui várias cargas de trabalho de produção de provas para um verificador compartilhado.
Adicionou-se arquitetura de provador e complexidade de latência
Como decidir se o ZK é a solução certa
Comece pelo problema, e não pela criptografia. A criptografia de zeros (ZK) é uma ótima opção se você precisar de uma destas três coisas: verificação sem reexecução, verificação sem revelar entradas privadas ou agregação de vários cálculos comprovados independentemente. Se você não precisa de nenhuma dessas propriedades, a execução convencional, assinaturas, controle de acesso ou privacidade de banco de dados podem ser mais simples.
Escolha um rollup ZK quando a segurança da liquidação for mais importante do que operar sua própria blockchain.
Se o seu produto necessita principalmente de uma execução mais barata com liquidação em Ethereum, um rollup consolidado pode ser mais apropriado do que projetar um sistema de prova personalizado. O aplicativo herda um sequenciador, uma ponte, um provador e um ambiente de desenvolvimento já existentes, em vez de possuir toda a infraestrutura.
Escolha a comprovação privada em nível de aplicação quando a divulgação for o problema real.
Se o requisito principal for "provar que este usuário se qualifica sem expor suas informações pessoais", não mova automaticamente toda a aplicação para um ambiente de execução privado. Uma prova com escopo restrito pode reduzir a complexidade da arquitetura e facilitar as auditorias.
Escolha um ambiente de execução privado quando o estado oculto for fundamental para o produto.
Saldos privados, licitações fechadas, lógica de negociação confidencial, ações de governança privada e jogos de informação oculta podem exigir mais de uma prova isolada. Nesses casos, uma rede ou estrutura projetada em torno de estado privado pode ser mais adequada do que adicionar circuitos isolados a uma aplicação pública.
O que observar até o quarto trimestre de 2026
Integração do zkEVM na camada 1 do Ethereum: o desempenho avançou rapidamente, mas segurança, integração com o cliente, incentivos e agendamento do protocolo continuam sendo os principais fatores limitantes.
Comprovação no lado do cliente: uma melhor comprovação local pode fazer com que a identidade privada e as ações do aplicativo se pareçam mais com interações comuns de carteira, mas a variabilidade do hardware continua sendo uma limitação real.
Divulgação seletiva: isso provavelmente será mais relevante para aplicações convencionais do que mensagens genéricas de "blockchain anônima", pois está diretamente relacionado aos requisitos de conformidade e identidade.
Agregação de provas: a recursão e a infraestrutura de provas compartilhada podem melhorar a viabilidade econômica à medida que mais cadeias e aplicações produzem provas.
Pesquisa em segurança pós-quântica: sistemas de prova baseados em hash estão recebendo mais atenção à medida que a pesquisa do Ethereum conecta a infraestrutura ZK com agilidade criptográfica de longo prazo e objetivos pós-quânticos. O trabalho da Fundação Ethereum, previsto para agosto de 2026, sobre limites de segurança verificados por máquina para SNARKs baseados em hash é um exemplo: Desafio Better Codes .
Resumindo
Para o quarto trimestre de 2026, a tendência mais forte em Zero Knowledge (ZK) é a convergência: escalabilidade, computação verificável, privacidade e identidade estão utilizando cada vez mais infraestrutura de provas relacionadas, mas não estão se tornando um mercado idêntico. Os rollups de ZK otimizam a execução do blockchain; a pesquisa em zkEVM de camada 1 visa a verificação de validadores; os sistemas de privacidade se concentram em ocultar entradas e estado; aplicações de divulgação seletiva comprovam apenas os fatos que um verificador precisa.
A implementação correta, portanto, depende da propriedade que seu produto não pode comprometer. Se for a taxa de transferência, avalie o custo de comprovação, a latência e a disponibilidade dos dados. Se for a privacidade, verifique se o sistema fornece conhecimento zero genuíno, em vez de apenas provas sucintas. Se for a adoção institucional, avalie a divulgação seletiva, a auditabilidade e o controle operacional. A tecnologia de conhecimento zero está se tornando mais capaz nessas três áreas, mas escolher o modelo correto de confiança e privacidade continua sendo mais importante do que escolher a pilha de comprovação mais moderna.