Acasă
» Cunoştinţe
»
Ați pierdut autentificatorul 2FA? Cum să resetați setările de securitate pe principalele exchange-uri
Ați pierdut autentificatorul 2FA? Cum să resetați setările de securitate pe principalele exchange-uri
Dacă aplicația ta de autentificare dispare, cea mai importantă întrebare nu este „Ce cod ar trebui să introduc?”, ci „Ce altceva ar putea controla un atacator acum?”. Un telefon pierdut poate expune o sesiune activă, notificări prin e-mail sau mesaje de recuperare, în timp ce o aplicație de autentificare ștearsă poate însemna pur și simplu că ai nevoie de o verificare a recuperării contului. Tratați incidentul ca pe un eveniment de securitate până când verificați contrariul.
Această referință practică acoperă Coinbase, Binance, Kraken și OKX. Serviciile nu utilizează un singur proces universal de resetare. Numele meniurilor, verificările de identitate, perioadele de așteptare și restricțiile de retragere pot varia în funcție de țară, starea contului și versiunea aplicației. Linkurile de schimb de mai jos au fost verificate pe 16 septembrie 2026; utilizați pagina oficială de asistență pentru formularea actuală înainte de a trimite o solicitare.
Primele cinci minute: limitarea riscului
Securizați-vă contul de e-mail. De pe un dispozitiv de încredere, schimbați-i parola, verificați sesiunile active și asigurați-vă că funcționează propria autentificare cu doi factori. Contul de e-mail primește adesea alerte Exchange și linkuri de recuperare.
Securizează telefonul pierdut. Dacă a fost pierdut sau furat, folosește serviciul de localizare a dispozitivelor al sistemului de operare pentru a-l bloca și contactează operatorul tău de telefonie mobilă dacă numărul sau cartela SIM ar putea fi expuse. Nu aștepta resetarea schimbului înainte de a proteja dispozitivul.
Nu mai împărtăși secrete. Nu trimiteți niciodată o parolă, un cod de autentificare, un cod de rezervă, o frază inițială sau o sesiune de acces la distanță cuiva care pretinde că este suporter. Ghidul oficial Coinbase privind escrocheriile avertizează în mod specific că suporterul nu va solicita aceste elemente și nici nu vă va solicita să transferați fonduri.
Folosește doar aplicația sau domeniul oficial de schimb. Introdu adresa personal sau folosește un marcaj verificat anterior. Anunțurile și mesajele din căutare pot duce la pagini de conectare asemănătoare.
Notează pierderea exactă. Înregistrează dacă ai pierdut doar autentificatorul, întregul telefon, accesul la e-mail, numărul de telefon, parola sau pe toate. Această clasificare determină cea mai sigură cale de recuperare.
Află ce acreditări lipsesc
Autentificarea cu doi factori (2FA) adaugă o a doua dovadă a identității după parolă. O aplicație de autentificare creează în mod normal o parolă unică bazată pe timp, adesea numită cod TOTP. Un cod de rezervă este un cod de recuperare de unică folosință salvat atunci când 2FA a fost activat. O cheie de configurare este secretul care poate recrea manual intrarea de autentificare. O cheie de acces sau o cheie de securitate hardware este o metodă de autentificare diferită și poate oferi o altă modalitate de accesare a unui cont.
Acești termeni sunt corelați, dar nu interschimbabili. Un cod de rezervă vă poate permite să treceți de o verificare de conectare; nu restabilește automat fiecare setări de securitate Exchange. O cheie de configurare poate recrea o intrare TOTP, dar este la fel de sensibilă ca o parolă și nu trebuie lipită în chat sau trimisă la asistență. Dacă telefonul a fost furat, presupuneți că orice este stocat vizibil pe acesta ar putea fi expus.
Ce s-a întâmplat
Cea mai bună primă mișcare
La ce să te aștepți
Aplicația de autentificare a fost ștearsă, adresa de e-mail și parola încă funcționează
Încercați un cod de rezervă salvat, o cheie de acces, o cheie de securitate sau fluxul metodei indisponibile al exchange-ului.
Este posibil să puteți reseta 2FA după o verificare a identității.
Telefon pierdut sau furat
Blochează telefonul și securizează e-mailul înainte de a încerca recuperarea.
Recuperarea accesului poate declanșa o blocare temporară a retragerii.
De asemenea, adresa de e-mail sau numărul de telefon nu sunt disponibile
Folosește procesul formal de recuperare a contului oferit de bursa.
Așteptați-vă la verificări de identitate mai puternice și la o evaluare mai lungă.
Autentificare, retragere, cheie API sau dispozitiv necunoscute
Securizați-vă e-mailul, schimbați parola Exchange dacă este posibil și contactați asistența oficială prin intermediul fluxului de securitate al contului.
Prioritizați izolarea situației în detrimentul restabilirii confortului.
Recuperați accesul în cea mai sigură ordine
1. Încercați o alternativă legitimă
Pe ecranul de conectare la Exchange, căutați texte precum „Încercați altă metodă”, „Metoda de autentificare nu este disponibilă”, „Verificarea securității nu este disponibilă?” sau „Recuperați contul”. Folosiți doar o opțiune care apare în aplicația sau domeniul oficial. Un cod de rezervă, o cheie de acces, o cheie de securitate sau o sesiune deja de încredere vă pot permite să accesați setările de securitate fără a deschide imediat un caz de asistență manuală.
Nu ghiciți încontinuu coduri bazate pe timp. Dacă aplicația este încă disponibilă, dar codurile sunt respinse, activați mai întâi data și ora automate pe dispozitiv. OKX listează sincronizarea ceasului ca un pas inițial de depanare. Dacă telefonul a dispărut, săriți peste această verificare și utilizați recuperarea în schimb.
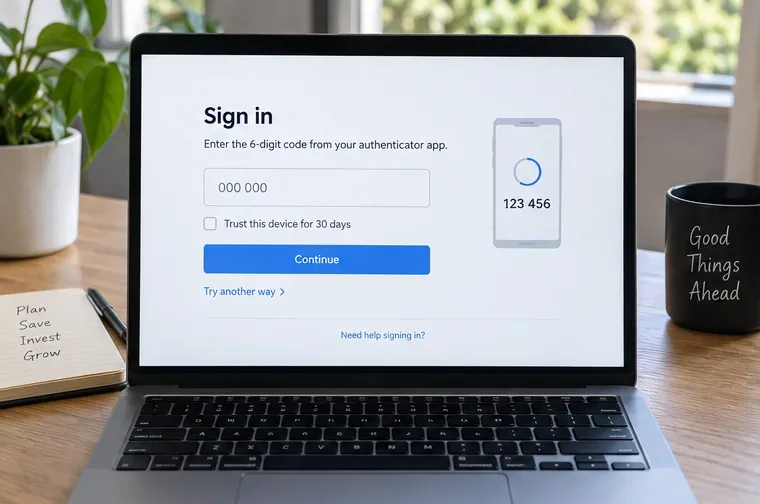
Ecran ilustrativ de recuperare a conectării cu un câmp de cod de șase cifre și un link „Încercați altă metodă”; etichetele reale ale exchange-urilor și metodele disponibile variază.
2. Dacă sunteți deja conectat(ă), modificați setările de securitate înainte de a vă deconecta
O sesiune de încredere existentă poate fi valoroasă, dar nu este o dovadă că respectivul cont este în siguranță. Deschideți centrul de securitate al exchange-ului, verificați metoda 2FA actuală și urmați opțiunea de a schimba sau înlocui autentificatorul. Coinbase direcționează utilizatorii conectați către setările de verificare în doi pași și apoi către „Ați pierdut accesul la verificarea în doi pași?” înainte de verificarea identității. OKX plasează în mod similar resetarea în Centrul de Securitate și oferă o rută pentru metoda indisponibilă.
Înainte de a închide sesiunea, salvați referința de recuperare sau numărul cazului, confirmați adresa de e-mail din cont și verificați dacă bursa avertizează despre un blocaj temporar de retragere. Nu eliminați singurul factor funcțional până când înlocuitorul nu este gata, cu excepția cazului în care fluxul oficial o impune.
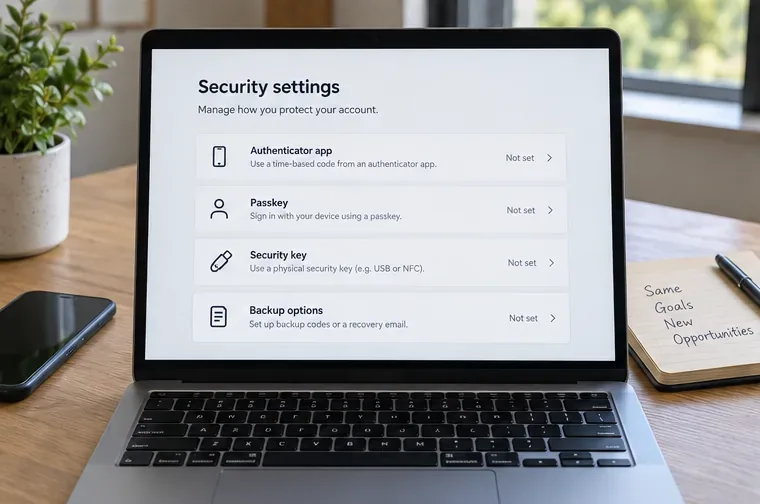
Panou ilustrativ cu setări de securitate care prezintă mai multe metode de autentificare și opțiuni de backup; este o referință vizuală, nu o captură de ecran oficială a exchange-ului.
3. Urmați ruta specifică bursei
Rutele de mai jos prezintă diferențele practice care contează. Începeți cu rândul pentru schimbul dvs. și apoi deschideți instrucțiunile oficiale la care se face trimitere. Dacă etichetele de pe ecran diferă, nu improvizați pe baza unui tutorial terț; reveniți la centrul de ajutor oficial și căutați mesajul de eroare exact.
Schimb
Ruta oficială de recuperare
Verificări și restricții documentate de bursă
Coinbase
Dacă o altă metodă 2FA funcționează, folosește-o. Dacă nu, folosește recuperarea contului Coinbase. Un utilizator conectat poate deschide setările de verificare în doi pași și poate alege opțiunea de pierdere a accesului.
Verificarea identității poate fi necesară. Materialele de asistență ale Coinbase nu stabilesc o singură reținere universală a retragerilor pentru fiecare caz de recuperare, așadar urmați avertismentul afișat în contul dvs.
Binance
Alegeți metoda de verificare indisponibilă la conectare, apoi „Verificarea securității nu este disponibilă?” și urmați fluxul de resetare a verificării securității. Selectați opțiunea dispozitivului 2FA pierdut și finalizați verificările rămase.
Binance spune că o cerere de resetare poate fi revizuită timp de până la 24 de ore. Retragerile, vânzările P2P, transferurile interne și serviciile de plată pot fi dezactivate timp de până la 48 de ore după o resetare 2FA a dispozitivului.
Kraken
Folosește o Cheie Master sau codul de rezervă, dacă ai configurat unul. Dacă niciunul nu este disponibil, folosește calea de recuperare a contului sau de asistență oferită de Kraken; dacă dispozitivul pierdut ar putea expune contul, securizează mai întâi adresa de e-mail și parola.
Kraken recomandă schimbarea 2FA imediat ce accesul este redobândit. O cheie principală ar trebui stocată separat de dispozitivul de conectare.
OKX
Folosește ruta self-service „Resetare 2FA”. Pe web, folosește Profil, Securitate, Centru de securitate, apoi opțiunea de modificare relevantă și „Metoda de autentificare nu este disponibilă?”.
OKX poate solicita un act de identitate și recunoaștere facială. Conform instrucțiunilor sale, retragerile sau tranzacționarea P2P pot fi dezactivate timp de 24 de ore după resetarea autentificatorului.
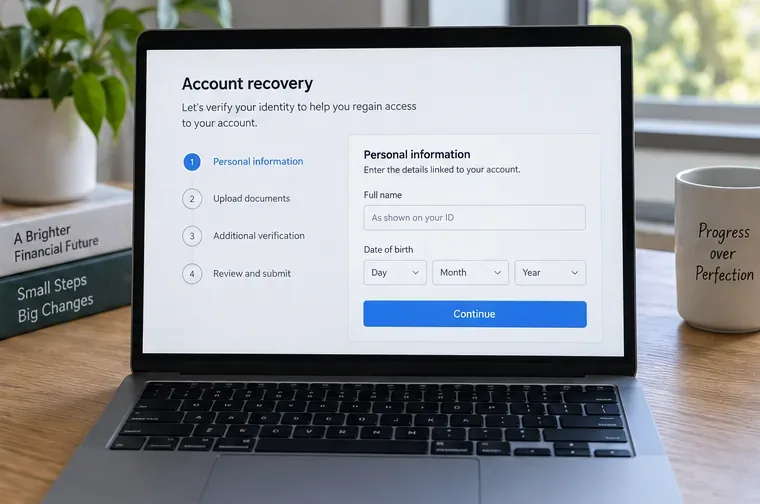
Ecran ilustrativ de recuperare a contului care prezintă detaliile de identitate, încărcarea documentelor și etapele de revizuire; verificările necesare depind de bursă și de cont.
4. Finalizați cu atenție verificările de identitate
O resetare este o decizie de securitate, așadar platforma de schimb poate solicita informații deja asociate contului, un act de identitate, un selfie sau o verificare facială, un număr de telefon nou sau o recenzie video. Folosește un mediu bine luminat, trimite documente lizibile prin intermediul fluxului oficial și asigură-te că detaliile corespund înregistrărilor contului tău. Nu trimite documente de identitate prin e-mail la o adresă copiată dintr-un chat sau un mesaj de pe rețelele sociale.
Faceți o captură de ecran sau salvați referința cazului fără a expune numerele documentelor într-un folder nesecurizat. Apoi așteptați fereastra de revizuire indicată. Deschiderea repetată a unor cazuri noi, modificarea detaliilor sau trimiterea de explicații contradictorii pot îngreuna rezolvarea unei revizuiri manuale.
5. Reînregistrați autentificatorul și stocați în siguranță materialele de recuperare
Când platforma de schimb aprobă resetarea, instalați aplicația de autentificare din magazinul oficial de aplicații al dispozitivului și adăugați noua intrare folosind codul QR sau cheia de configurare afișate. Introduceți codul curent de șase cifre pentru a confirma înscrierea. Generați coduri de rezervă dacă serviciul le oferă și stocați-le offline sau într-un manager de parole de încredere. Păstrați cheia de configurare separat de telefon; oricine o deține poate recrea codurile bazate pe timp.
Nu presupuneți că reinstalarea unei aplicații de autentificare restaurează conturile vechi. Acest lucru funcționează doar atunci când propria copie de rezervă sau sincronizare a aplicației a fost activată și contul a fost restaurat corect. Verificați noul cod la o a doua conectare de încredere înainte de a vă baza pe el, dar nu dezactivați prematur vechea metodă dacă exchange-ul o listează încă ca activă.
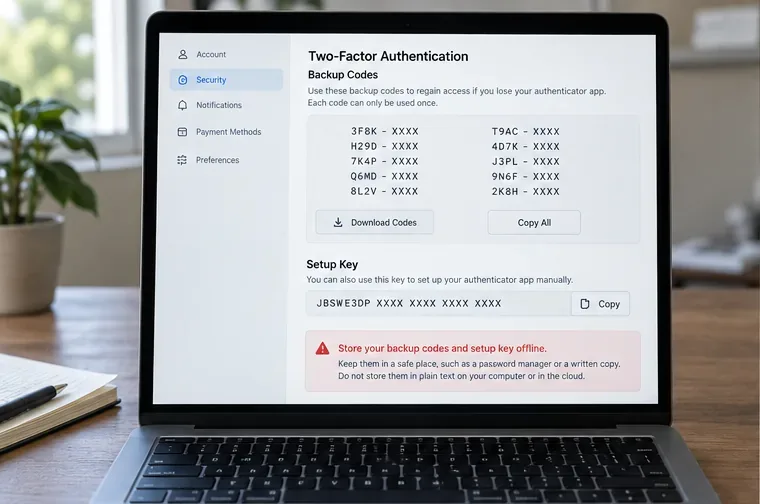
Pagină ilustrativă cu codurile de rezervă care prezintă coduri unice și o cheie de configurare cu un avertisment privind stocarea offline; nu partajați niciodată materiale de recuperare reale într-un mesaj.Ecran ilustrativ de înregistrare a autentificatorului cu un pătrat în stil QR, o cheie de configurare manuală și un câmp de verificare din șase cifre; utilizați valorile afișate numai în sesiunea oficială de schimb.
6. Securizați conturile adiacente
După ce platforma de schimb acceptă noul factor, verificați sesiunile active, dispozitivele, cheile API, adresele de retragere, adresele de e-mail conectate, numerele de telefon și cheile de acces. Deconectați sesiunile necunoscute. Dezactivați cheile API necunoscute și eliminați adresele de retragere pe care nu le-ați adăugat. Schimbați parola platformei de schimb dacă telefonul a fost furat sau dacă suspectați reutilizarea acesteia în altă parte. Apoi, securizați din nou contul de e-mail și verificați regulile de redirecționare și metodele de recuperare.
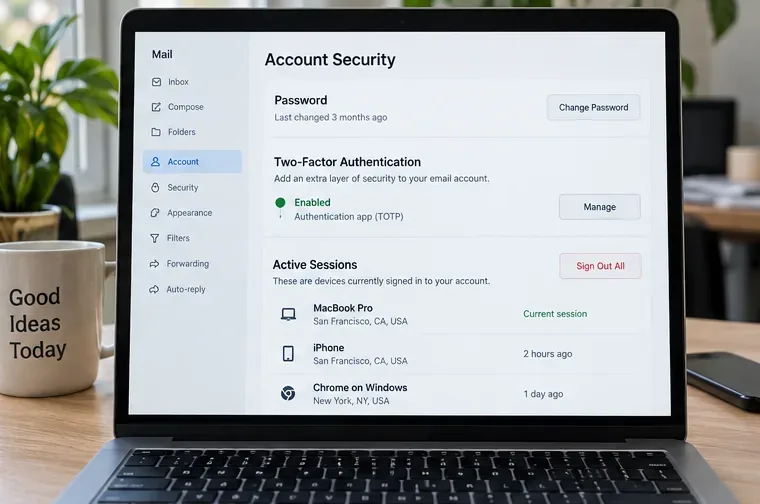
Pagină ilustrativă de securitate a e-mailului cu parolă, 2FA pentru e-mail și controale pentru sesiunea activă; securizați acest cont deoarece poate primi mesaje de recuperare Exchange.
Ce înseamnă perioada de așteptare
O blocare a retragerilor este o restricție de protecție, nu neapărat o dovadă că resetarea a eșuat. Binance documentează până la 48 de ore pentru mai multe servicii după o resetare a dispozitivului 2FA, în timp ce OKX documentează o restricție de 24 de ore pentru retrageri sau tranzacționare P2P după o resetare a autentificatorului. Contul dvs. poate afișa un cronometru sau un domeniu de aplicare diferit. Nu creați un al doilea cont, nu anulați o recenzie legitimă și nu plătiți pe nimeni pentru a „elibera” fonduri.
În timpul așteptării, verificați alertele de conectare și activitatea contului, confirmați că adresa de e-mail și numărul de telefon sunt corecte și salvați referința oficială a cazului. Dacă cronometrul trece fără o actualizare, utilizați același flux oficial de asistență pentru cazuri sau din centrul de ajutor în loc de o nouă persoană de contact pe rețelele sociale.
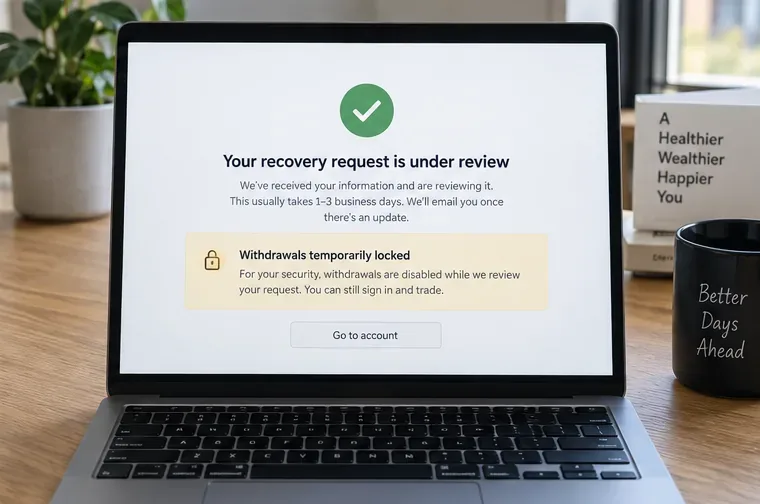
Ecran ilustrativ de confirmare a recuperării care arată că o solicitare este în curs de examinare și că retragerile sunt blocate temporar; durata și serviciile afectate variază în funcție de bursă.
Greșeli frecvente de evitat
Folosește un rezultat al căutării sau un mesaj direct ca suport. Navighează din domeniul sau aplicația oficială a bursei.
Oferirea unui cod de unică folosință. Un agent de asistență nu are nevoie de codul dvs. 2FA actual pentru a vă „verifica”.
Încărcarea documentelor într-un formular neverificat. Opriți dacă adresa URL este scrisă greșit, aplicația este neoficială sau solicitarea sosește printr-un chat.
Resetarea înainte de securizarea e-mailului. Un atacator care controlează e-mailul poate intercepta mesajele de recuperare.
Presupunând că o resetare elimină toate sesiunile vechi. Verificați personal sesiunile și dispozitivele după ce accesul revine.
Ignorarea accesului API. O cheie API compromisă poate permite tranzacționarea sau acțiunile în cont chiar și atunci când parola este schimbată.
Confuzia unui cod de rezervă cu o cheie de configurare. Tratați ambele ca secrete, dar așteptați-vă la un comportament diferit și la limite de utilizare unică.
Autoverificare finală înainte de a considera incidentul închis
Folosește această listă de verificare numai după ce bursa confirmă resetarea sau noul autentificator este activ:
Te poți conecta de pe un dispozitiv de încredere cu noua metodă 2FA?
Ai stocat codurile de rezervă și cheia de configurare în locații separate, protejate?
Contul tău de e-mail are o parolă nouă, 2FA funcțional și nicio regulă de sesiune sau de redirecționare necunoscută?
Sunt familiare toate sesiunile și dispozitivele de schimb?
Ați eliminat cheile API, parolele, numerele de telefon și adresele de retragere necunoscute?
Înțelegeți orice retragere activă sau blocare P2P și ora de încheiere indicată?
Ai salvat numărul oficial al cazului de asistență și data resetării?
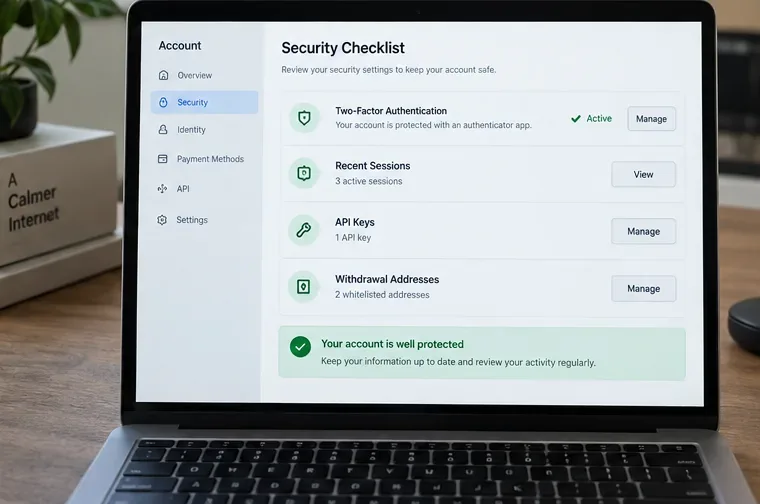
Listă de verificare finală ilustrativă care prezintă 2FA activ alături de sesiunile recente, cheile API și adresele de retragere - elementele de verificat înainte de închiderea incidentului.
Dacă vreun răspuns este „nu”, păstrați cazul deschis și reveniți la fluxul de lucru oficial de securitate al exchange-ului. Scopul nu este doar de a genera un nou cod de autentificare; ci de a restabili un lanț de control cunoscut de la e-mailul și dispozitivul dvs. la contul exchange și permisiunile sale de retragere.