Acasă
» Cunoştinţe
»
Top 5 instrumente gratuite pentru a verifica token-urile cripto pentru escrocherii și vulnerabilități
Top 5 instrumente gratuite pentru a verifica token-urile cripto pentru escrocherii și vulnerabilități
Găsirea unui nou token înainte ca acesta să devină cunoscut pe scară largă poate fi interesantă, dar un grafic și un flux social aglomerat nu spun aproape nimic despre siguranța interacțiunii cu contractul. O primă linie de apărare utilă este să rulați tokenul prin mai multe instrumente de securitate independente și să comparați ceea ce detectează acestea.
Acest ghid folosește un exemplu ipotetic clar etichetat: imaginați-vă un token fictiv numit HarborMoon (HBM) pe Base, cu o adresă contractuală fictivă, cum ar fi 0xABCD...1234. HarborMoon nu reprezintă un proiect real, iar rezultatele descrise mai jos sunt doar exemple. Acestea nu sunt rezultate ale testelor, aprobări sau afirmații despre niciun token real.
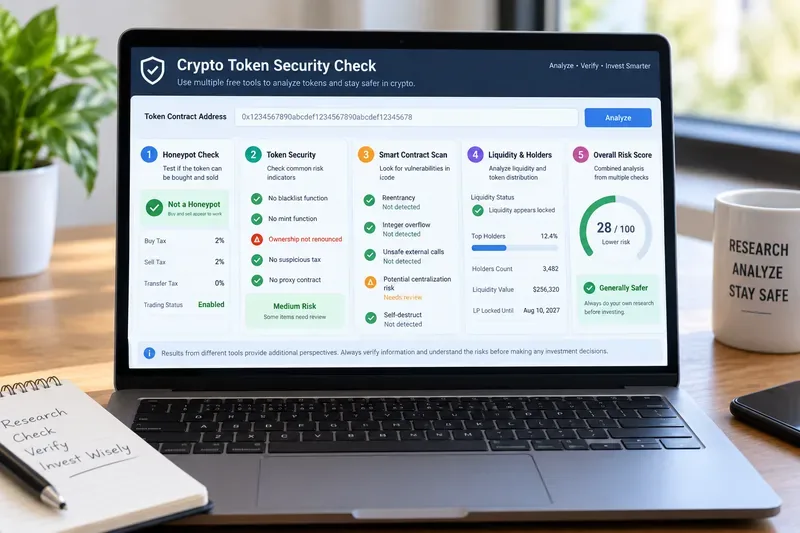
Un tablou de bord ilustrativ privind riscul token-urilor, care arată tipurile de verificări pe care diferite scanere le pot efectua înainte ca un utilizator să interacționeze cu un contract de token.
Ce ar trebui să realizeze de fapt o verificare bună a fraudei cu tokenuri
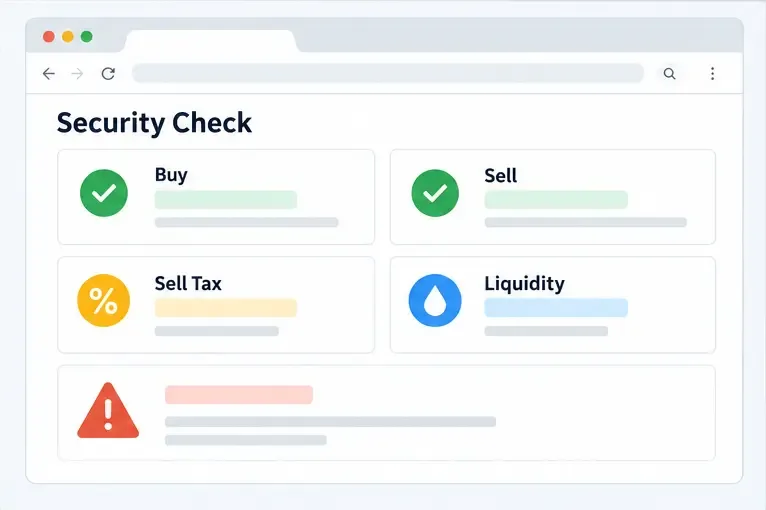
Scopul nu este obținerea unui singur scor verde liniștitor. Scopul este de a răspunde la mai multe întrebări diferite: Poate fi vândut tokenul? Poate un proprietar să genereze mai multă ofertă sau să blocheze transferuri? Este codul sursă verificat? Există funcții privilegiate periculoase sau modele de vulnerabilitate cunoscute? Este lichiditatea neobișnuit de fragilă? Este proprietatea concentrată? Indică mai multe instrumente independente aceeași preocupare?
Un scaner poate reduce incertitudinea, dar nu poate dovedi că un token este legitim. Instrumentele automate pot rata exploit-uri nou inventate, abuzuri de guvernanță, site-uri web compromise, chei private furate, căi de actualizare rău intenționate sau fraude în afara lanțului de acțiuni. Un contract care pare curat din punct de vedere tehnic poate fi totuși atașat unui proiect necinstit. În schimb, un avertisment poate reflecta uneori o alegere intenționată de design, mai degrabă decât un exploit. Tratați rezultatul scanerului ca o dovadă de investigat, nu ca un certificat de siguranță.
Comparație rapidă: cinci instrumente gratuite de securitate a tokenurilor
Instrument
Cel mai bun pentru
Semnale utile
Principala limitare
Sniffer de jetoane
Screening rapid la prima trecere a escrocheriei
Detectarea automată a escrocheriilor, auditarea contractelor, analiza riscurilor
Un scor în sine nu ar trebui să înlocuiască revizuirea avertismentelor subiacente
GoPlus Security
Date detaliate privind riscul tokenurilor și acces API
Scor de securitate, constatări de vulnerabilități, deținător de token și analiză a lichidității
Analiza automată nu poate înlocui un audit manual complet
SolidityScan QuickScan
Amenințări la nivel de cod și screening de tip „rug pull”
Scor de securitate, scor de amenințări, detectarea vulnerabilităților
Acoperirea depinde de lanțurile acceptate, codul verificat și domeniul de aplicare al scanerului
Disponibilitatea și limitele se pot modifica. Descrierile de mai jos au fost verificate cu paginile oficiale ale produsului sau ale documentației la 16 septembrie 2026.
1. Token Sniffer: un ecran rapid de tip „first-pass” pentru înșelătorii
Token Sniffer , operat ca parte a tehnologiei Solidus Labs, se descrie ca un instrument gratuit pentru detectarea automată a escrocheriilor, auditarea contractelor și analiza riscurilor. Site-ul său oficial precizează în prezent că acceptă 15 lanțuri.
Pentru tokenul fictiv HarborMoon, Token Sniffer ar fi un punct de plecare inteligent, deoarece poate scoate la iveală rapid indicatori generali de risc. Imaginați-vă că raportul arată că tranzacționarea este posibilă, dar semnalează o funcție de proprietate privilegiată. Asta nu ar însemna automat că HarborMoon este o înșelătorie. Ar însemna că acum aveți o întrebare concretă: Ce poate schimba proprietarul în continuare și în ce condiții?
Verificarea calității: nu vă opriți la scorul general. Deschideți constatările individuale și faceți distincția între semnalele de alarmă structurale și notificările de severitate mai mică. Dacă contractul nu este verificat sau scanerul nu poate inspecta logica importantă, absența avertismentelor este mult mai puțin semnificativă.
2. GoPlus Security: informații extinse privind riscul token-urilor
GoPlus Security oferă date de securitate pentru token-uri, împreună cu servicii de adrese rău intenționate, aprobare, dApp, phishing și simulare a tranzacțiilor. Pagina sa oficială de prețuri listează un nivel API gratuit, iar documentația descrie API-ul Token Security ca un serviciu automat de detectare a securității în timp real.
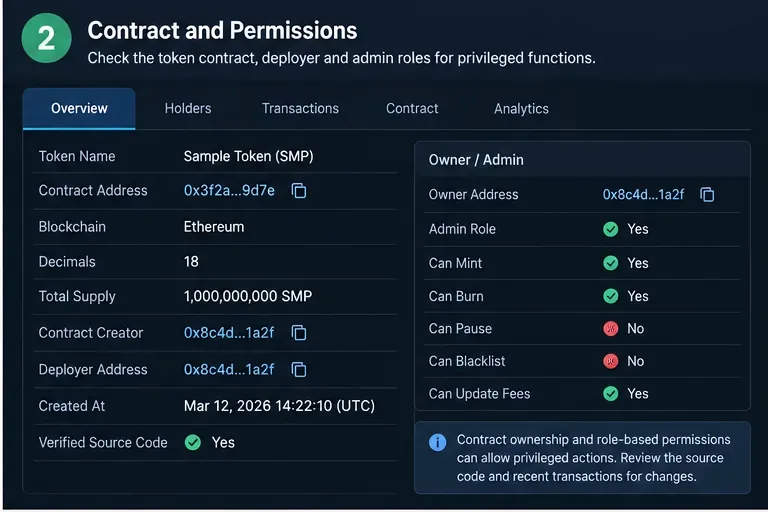
În exemplul nostru HarborMoon, să presupunem că Token Sniffer a ridicat o problemă legată de proprietate. O verificare GoPlus ar putea oferi o a doua perspectivă asupra unor caracteristici precum starea codului sursă, comportamentul de creare sau de includere pe lista neagră, controalele legate de proprietar, restricțiile de transfer și alte câmpuri de risc specifice token-urilor, acolo unde sunt disponibile. Valoarea practică nu constă în faptul că GoPlus „votează” token-ul. Ci în faptul că puteți compara datele sale cu primul scaner.
Dacă două instrumente indică independent că proprietarul poate schimba un comportament de tranzacționare important, acest lucru merită mai multă atenție decât un avertisment cosmetic văzut într-o singură interfață. Dacă instrumentele nu sunt de acord, investigați motivul, în loc să alegeți rezultatul preferat.
3. Honeypot.is: verifică cea mai elementară capcană de tranzacționare
Un token honeypot este conceput sau configurat astfel încât utilizatorii să poată cumpăra, dar să nu poată vinde cu succes sau vânzarea devine impracticabilă din punct de vedere economic. Honeypot.is oferă o API publică și documentație pentru verificările honeypot. Documentele sale oficiale precizează că autentificarea API nu este necesară în prezent și descriu rezultatele, inclusiv starea honeypot-ului, taxele, gazul, contractul, perechea și informațiile despre deținătorul principal.
Reveniți la HarborMoon. Imaginați-vă că tokenul trece simularea honeypot-ului și arată taxe de cumpărare și vânzare obișnuite. Acest lucru este util, dar răspunde doar la o întrebare restrânsă: calea de tranzacționare simulată nu s-a comportat ca un honeypot în condițiile verificate. Nu dovedește că proprietarul nu poate modifica ulterior taxele, include adrese pe lista neagră, actualiza un proxy, elimina lichiditatea sau exploata o eroare fără legătură.
Prin urmare, un rezultat bun aici nu este „Honeypot.is spune că este sigur”. O concluzie mai bună este: „Nu a fost detectat niciun comportament de honeypot în această verificare; continuați cu analiza contractuală și de control al riscului”.
4. Scaner De.Fi: inspectează vulnerabilitățile și structura contractului
Scanerul De.Fi este conceput pentru a analiza contractele inteligente pe mai multe blockchain-uri acceptate. Documentația sa precizează că scanerul verifică o gamă largă de modele de exploit-uri și vulnerabilități, oferă un scor de securitate și listează constatările detaliate. Pentru contractele cu token-uri, poate oferi și analize ale deținătorului sau ale lichidității atunci când datele sunt disponibile.
Să presupunem că HarborMoon a trecut testul honeypot, dar De.Fi identifică o funcție privilegiată care ar putea afecta semnificativ utilizatorii. Tocmai de aceea este importantă utilizarea mai multor scanere. Tranzacționarea cu succes astăzi nu elimină posibilitatea unor acțiuni administrative viitoare.
Când analizați rezultatele De.Fi, priviți dincolo de etichetele de severitate. Întrebați dacă funcția semnalizată este accesibilă, cine o controlează, dacă contractul poate fi actualizat și dacă există controale de protecție, cum ar fi un timelock sau o semnătură multiplă. Aceste întrebări contează adesea mai mult decât un singur scor numeric.
5. SolidityScan QuickScan: adăugați o verificare a amenințărilor axată pe cod
SolidityScan QuickScan este prezentat de furnizorul său ca un scaner gratuit de amenințări și un detector de vulnerabilități. Serviciul afișează scoruri separate de securitate și orientate spre amenințări pentru contractele scanate, în timp ce platforma mai largă SolidityScan se concentrează pe identificarea vulnerabilităților contractelor inteligente. Pagina oficială de prețuri listează, de asemenea, o versiune de probă cu scanări gratuite pentru produsul de scanare mai extinsă.
Pentru HarborMoon, aceasta este o verificare încrucișată automată finală utilă. Imaginați-vă că QuickScan semnalează un model de cod pe care instrumentele anterioare nu l-au evidențiat. Nu ar trebui să presupuneți că celelalte scanere sunt greșite; produse diferite utilizează detectoare, euristici, surse de date și sisteme de notare diferite. Citiți constatarea, stabiliți dacă se aplică contractului implementat și comparați-o cu sursa verificată a contractului și cu orice audit independent.
Cum să combini cele cinci instrumente fără să te păcălești
Exemplul fictiv HarborMoon ilustrează un flux de lucru practic: începeți cu o scanare amplă a escrocheriilor, verificați tranzacționabilitatea, inspectați privilegiile specifice token-urilor, apoi examinați codul mai detaliat și riscurile de lichiditate sau deținătorilor. Valoarea provine din acord și explicații , nu din colectarea a cinci insigne verzi.
Verificați mai întâi adresa exactă a contractului. Numele tokenurilor și simbolurile sunt ușor de copiat. Obțineți adresa dintr-o sursă pe care ați verificat-o independent, apoi confirmați blockchain-ul înainte de scanare.
Separați „se poate tranzacționa acum” de „poate deveni periculos mai târziu”. Simularea honeypot-ului și datele fiscale actuale sunt instantanee. Privilegiile proprietarului, upgrade-urile proxy, crearea de monede virtuale, listele negre și controalele lichidității pot crea riscuri viitoare.
Citește rezultatele, nu doar scorul. Două instrumente pot atribui scoruri foarte diferite în timp ce detectează aceeași problemă fundamentală.
Fiți atenți la riscul de concentrare. Un contract tehnic curat poate fi totuși vulnerabil la un număr mic de portofele care controlează oferta sau lichiditatea.
Escalați atunci când banii expuși riscului cresc. Pentru o sumă speculativă mică, scanerele automate pot face parte dintr-o verificare rapidă. Pentru un capital semnificativ, luați în considerare revizuirea surselor verificate, audituri independente reputate, istoricul implementatorului, controalele de guvernanță, proveniența lichidității și simularea tranzacțiilor înainte de semnare.
Când ar trebui să pleci?
Nu există o regulă universală, dar unele constatări ar trebui să ridice pragul pentru a continua. Exemplele includ incapacitatea de a vinde, logica contractuală neverificată sau inaccesibilă, autoritatea monetăriei inexplicabilă, controale arbitrare pe liste negre sau transferuri, puteri ale proprietarului care pot modifica dramatic comisioanele, posibilitatea de upgrade controlată de un singur portofel, descoperiri de vulnerabilități severe sau lichiditate care poate dispărea imediat.
Dacă nu poți explica un avertisment critic într-un limbaj simplu, următorul pas potrivit este de obicei mai multă cercetare, în loc să presupui că este inofensiv. Același lucru este valabil și atunci când documentația unui proiect intră în conflict cu ceea ce arată scanerele contractuale.
Ceea ce aceste instrumente nu vă pot spune
Scanerele automate de tokenuri analizează în principal codul, configurația on-chain, modelele de comportament cunoscute și datele disponibile despre piață sau despre deținători. În general, acestea nu pot verifica dacă afirmațiile unei echipe sunt adevărate, dacă un cont de socializare este compromis, dacă un front-end va fi ulterior înlocuit cu cod malițios sau dacă cheile private vor fi furate. De asemenea, nu pot garanta că fiecare vulnerabilitate nou descoperită a fost modelată.
Această limitare este importantă deoarece „nu s-a detectat nicio problemă” nu este aceeași afirmație cu „nu există nicio problemă”. Securitatea este cea mai puternică atunci când scanarea automată este combinată cu verificarea contractelor, audituri independente, acolo unde este cazul, igiena portofelului, aprobări prudente și scepticism față de marketingul bazat pe urgență.
Concluzie
Pentru o stivă gratuită de screening pre-tranzacționare, Token Sniffer este util pentru o verificare rapidă și amplă, GoPlus adaugă informații detaliate despre riscurile token-urilor, Honeypot.is se concentrează pe tranzacționabilități și comportamentul honeypot-ului, De.Fi Scanner adaugă contextul contractual și al vulnerabilităților, iar SolidityScan QuickScan oferă o altă perspectivă asupra amenințărilor, axată pe cod. Suprapunerea lor este o caracteristică, nu un efort irosit.
Chiar dacă tokenul nostru fictiv HarborMoon ar trece de fiecare scanare, concluzia corectă ar fi tot modestă: verificările automate nu au identificat anumite riscuri cunoscute în momentul în care au fost executate. Acest lucru este mult mai justificabil decât să declari tokenul „sigur”. Folosește instrumentele pentru a decide ce să investighezi în continuare și mărește profunzimea diligenței tale necesare pe măsură ce crește suma expusă riscului.