Главная
» Знания
»
Как подтвердить личности основателей и разработчиков криптопроектов, не раскрывая личных данных.
Как подтвердить личности основателей и разработчиков криптопроектов, не раскрывая личных данных.
Проверка личности основателя или разработчика криптовалюты должна означать проверку того, насколько публичные заявления соответствуют действительности, подтверждаются ли они независимыми доказательствами и имеют ли под собой основания. Она не должна подразумевать публикацию домашнего адреса, разглашение информации о членах семьи, покупку утечек данных или попытку выставить на всеобщее обозрение человека, скрывающего свою личность. В строгом смысле слова, доксинг — это разглашение частной идентификационной информации без согласия. Ответственная проверка должна оставаться в рамках информации, которую человек или организация намеренно сделали общедоступной, и фиксировать выводы, не разглашая конфиденциальные детали.
Практическая цель скромна: определить, достаточно ли у проекта доказательств подлинности и подотчетности для вашего уровня риска. Убедительный результат не гарантирует честность команды, успех токена или безопасность кошелька. Он означает, что вы можете объяснить, что было проверено, что осталось непроверенным и когда следует сделать паузу, вместо того чтобы полагаться на самоуверенную биографию.
Примечание: В данном руководстве используются общедоступные данные и официальная документация, доступная по состоянию на сентябрь 2026 года. Социальные платформы, репозитории, реестры компаний и интерфейсы кошельков могут меняться. Никогда не запрашивайте у основателя или разработчика сид-фразу, закрытый ключ, пароль, одноразовый код или перевод средств в качестве подтверждения личности.
Начните с определения идентичности.
Утверждение «Основатель реален» слишком расплывчато, чтобы его проверить. Разбейте это утверждение на более мелкие вопросы. Действительно ли человек, выдающий себя за того же человека, что и на сайте проекта? Контролирует ли он аккаунт разработчика, который участвует в проекте? Зарегистрирована ли компания, упомянутая в презентации? Контролирует ли этот человек публичный кошелек, который, как утверждается, принадлежит казначейству или команде? Это разные утверждения, и для них требуются разные доказательства.
Запишите утверждение перед поиском. Это уменьшит предвзятость подтверждения, когда убедительные доказательства имеют больший вес, чем противоречащая информация. Также запишите дату, точный никнейм, URL репозитория, номер компании, адрес кошелька и источник, где появилось каждое утверждение. Используйте общедоступные идентификаторы, а не копируйте личные данные в заметки.
Как выглядит полезный результат
Согласованность идентичности: одно и то же имя, должность, никнейм или организация связаны между собой в нескольких общедоступных источниках.
Доказательства контроля: человек или группа могут продемонстрировать контроль над публичным аккаунтом, ключом подписи кода или кошельком, не раскрывая секретов.
Доказательства подотчетности: наличие публичного юридического лица, процесса управления, контактного лица по вопросам безопасности или иного способа выражения обеспокоенности.
Ограничьте осведомленность: вы можете указать на то, что доказательства не доказывают.
Биография в социальных сетях, фотография с конференции или хорошо оформленный веб-сайт могут подтвердить утверждение, но ни один из них сам по себе не является окончательным доказательством. Investor.gov предупреждает, что мошенники могут копировать имена, ники, логотипы и веб-сайты, чтобы выдавать себя за законных профессионалов. Именно поэтому отправной точкой должен быть контролируемый проектом источник, а затем независимые перекрестные проверки, а не отдельный профиль.
Этап первый: создание связей между общедоступными аккаунтами без раскрытия личных данных.
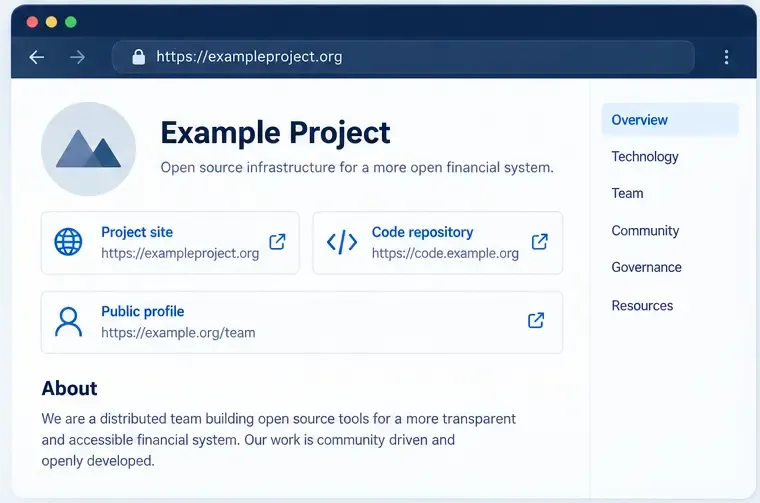
Откройте официальный сайт проекта, документацию, репозиторий и публичную страницу команды по ссылкам, опубликованным самим проектом. Затем сравните, совпадают ли никнейм, роль и описание проекта в связанных аккаунтах. Подлинная перекрестная ссылка полезнее, чем скриншот, предоставленный в чате, поскольку вы можете проверить целевую страницу и ее историю.
Схематическое изображение интерфейса: сравнивайте только общедоступные ссылки, которые публикует сам проект и которые можно проверить независимо.
Проверьте наличие мелких несоответствий: другое написание имени, недавно созданная учетная запись, репозиторий, на который нет ссылки в документации проекта, или профиль, в котором указана роль, никогда не упоминаемая организацией. Это поводы для дополнительной проверки, а не доказательство мошенничества. Люди меняют работодателей, имена пользователей и принадлежность к организациям, а участники проектов с открытым исходным кодом могут использовать псевдонимы по законным соображениям безопасности.
Не следует переходить к поиску личных данных. Избегайте поиска частных адресов, родственников, личных номеров телефонов, закрытых аккаунтов в социальных сетях, утечек баз данных или отчетов брокеров данных. Не публикуйте сомнительное юридическое имя только потому, что оно встречается в старом документе. Если команда выбирает псевдонимную модель, оцените технические и управленческие меры защиты проекта, а не рассматривайте саму анонимность как преступление.
Второй этап: проверка трудового стажа и авторства кода.
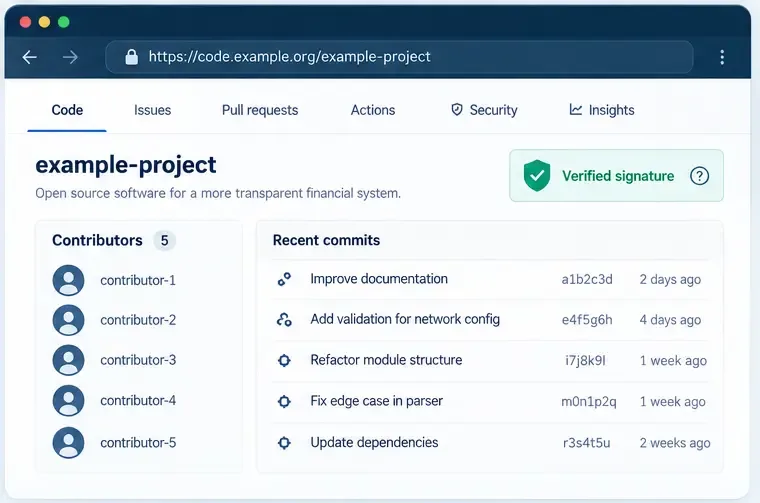
Просмотрите историю репозитория, чтобы выявить последовательную и заслуживающую внимания работу: значимые коммиты, обсуждения проблем, примечания к релизам, запросы на слияние, исправления безопасности и неизменную техническую роль. Убедитесь, что заявленный разработчик действительно фигурирует в истории проекта с течением времени, а не полагается на фотографию профиля или список известных советников.
Схематическое изображение интерфейса: проверенная подпись коммита является свидетельством наличия ключа подписи и самого коммита, а не автоматическим подтверждением юридической личности человека.
GitHub документирует проверку подписей коммитов GPG, SSH и S/MIME. Статус «проверено» может указывать на то, что коммит был подписан признанным ключом в рамках процесса проверки GitHub. Это ценное доказательство связи между ключом и коммитом. Само по себе это не является доказательством того, что ключ принадлежит конкретному юридическому лицу, указанному в рекламном сообщении, и не доказывает безопасность кода.
Используйте это различие при оценке доказательств. Длительная история подписанных коммитов под стабильной учетной записью сильнее, чем один неподтвержденный коммит, но это все равно техническое подтверждение авторства, а не удостоверение личности, выданное государством. Читайте фактические изменения, теги релизов, ответы на вопросы и информацию о безопасности. Разработчик может быть настоящим и при этом выпускать код с ошибками; а отполированный репозиторий может поддерживаться кем-то другим, а не тем, за кого себя выдает.
Вопросы, улучшающие результат
Есть ли ссылка на репозиторий проекта на официальной странице документации?
Содержат ли авторы коммитов, сопровождающие репозитории и примечания к релизам согласованную картину происходящего?
Принимаются ли сообщения о нарушениях безопасности через общедоступный канал?
Содержится ли заявленная информация о трудовой деятельности или данные из открытых источников в источниках, контролируемых соответствующей организацией?
Вы ошибочно принимаете скопированный график пожертвований или подтвержденный значок за подтверждение личности?
Третий этап: проверка юридического лица и подотчетности перед общественностью.
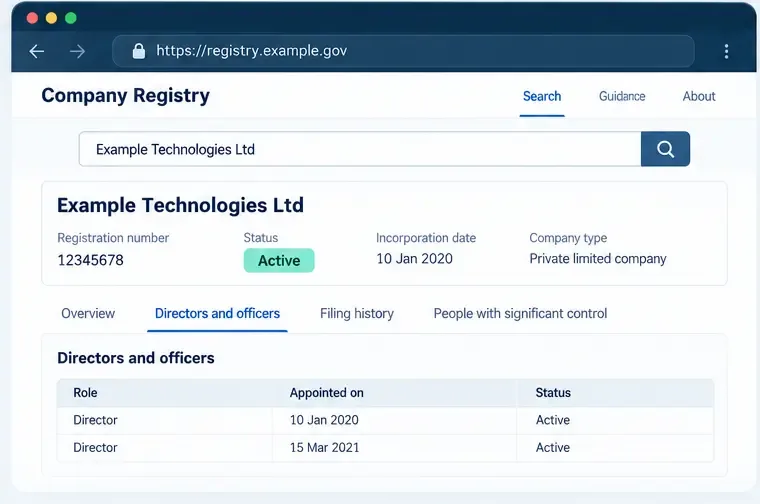
Если проект заявляет о работе через компанию, получите её официальное название и регистрационный номер из общедоступного источника. Затем самостоятельно проверьте соответствующий государственный реестр. Например, система EDGAR Комиссии по ценным бумагам и биржам (SEC) предоставляет публичный доступ к документам компаний, подпадающих под её систему отчетности, а реестр Companies House Великобритании содержит информацию о компаниях, историю подачи документов, должностных лицах и другие записи. Это лишь примеры, а не универсальное подтверждение для каждой юрисдикции или криптопроекта.
Схематическое изображение интерфейса: официальный реестр может подтвердить существование записи о компании, но заявку все равно необходимо сопоставить с собственными заявлениями проекта.
Сопоставьте запись в реестре с опубликованными данными проекта: юридическое название, юрисдикция, статус, директора или должностные лица, даты подачи документов и вид описываемой деятельности. Наличие действующей записи о компании подтверждает ее существование; это не доказывает, что компания имеет лицензию на предоставление конкретного финансового продукта, что все утверждения на веб-сайте точны или что указанный директор лично управляет онлайн-счетом.
Будьте осторожны с адресами. Адрес зарегистрированного офиса может быть служебным адресом и не является основанием для повторной публикации адреса проживания человека. Записывайте только минимальную информацию, необходимую для оценки проекта. Если проект претендует на получение лицензии, проверьте реестр регулирующего органа и выясните точное юридическое лицо, сферу деятельности и статус. Регистрация компании и получение разрешения регулирующего органа — это отдельные вопросы.
Четвертый этап: проверка контроля над открытыми ключами без создания угрозы безопасности.
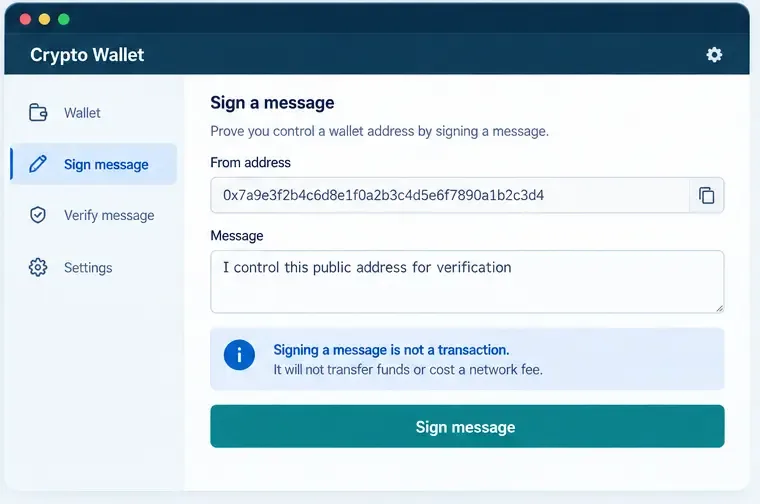
Основатель может заявить о контроле над казначейским, развертываемым или пожертвованным кошельком. Наиболее простой публичный тест — это сообщение с четко сформулированной подписью, подписанное с заявленного адреса, с последующей независимой проверкой подписи. Стандарт ERC-191 сети Ethereum описывает формат для подписанных данных, и кошельки или инструменты проверки могут реализовывать подписание сообщений различными способами. Используйте понятное сообщение и точно подтвердите, что именно кошелек просит вас подписать.
Схематическое изображение интерфейса: короткое сообщение может проверить контроль над публичным адресом кошелька без запроса сид-фразы, закрытого ключа или перевода средств.
Безопасное тестовое сообщение должно четко определять свою цель и избегать инструкций, согласований, разрешений или произвольных непрозрачных данных, характерных для транзакций. Например: «Я контролирую публичный адрес 0x… для проверки личности проекта 16.09.2026». Адрес должен быть указан полностью в фактической записи проверки, а не сокращен таким образом, чтобы создать двусмысленность. Подпись может подтвердить контроль над кошельком в данный момент. Она не подтверждает законное имя человека, источник средств, безопасность контракта или отсутствие скрытых конфликтов.
Никогда не просите никого отправлять средства, раскрывать сид-фразу, экспортировать закрытый ключ, отключать средства безопасности или подписывать транзакции, перемещающие активы. Если запрос в кошельке неясен, отклоните его. Investor.gov предупреждает, что криптомошенники могут использовать подделку личности, социальные сети, фейковые платформы и требовать дополнительные комиссии. Подтверждение личности должно снизить ваши риски, а не создавать новые возможности для одобрения злонамеренных транзакций.
Как взвесить доказательства
Доказательство
Что это поддерживает
Что это не доказывает
Официальные ссылки проекта ведут на публичный профиль.
Связь учетных записей и их согласованность
Правовая идентичность или честность
Длительная, достоверная история репозитория
Техническое участие с течением времени
Качество кода или личная идентификация
Подтверждена подпись коммита.
Управление ключом подписи для коммита
Кто контролирует ключ в реальном мире?
Государственный реестр компаний
Наличие зарегистрированного юридического лица.
Получение разрешения регулирующих органов или стабильное финансовое положение.
Подпись сообщения кошелька
Контроль над публичным адресом кошелька
Обладание юридическим лицом или благими намерениями
Используйте пороговое значение для принятия решения, а не бинарную метку. Для небольшой суммы, которую вы можете позволить себе потерять, общедоступных перекрестных ссылок и последовательной технической истории может быть достаточно для продолжения исследования. Для крупных инвестиций, соглашений о хранении, продажи токенов или роли поставщика услуг потребуйте более веских доказательств: четко определенное юридическое лицо, независимо проверяемый регуляторный статус (где это применимо), прозрачное управление, документированные методы обеспечения безопасности и канал связи, не контролируемый одним анонимным аккаунтом.
Когда следует остановиться и изменить свой подход
Прекратите процесс, если человек оказывает на вас давление, требуя быстрых действий, настаивает на запрете критики, отправляет вас в личный чат для «эксклюзивной» проверки, требует комиссию перед выводом средств или предоставляет скриншоты вместо самостоятельно проверяемых записей. Эти сигналы не доказывают конкретное преступление, но снижают ожидаемую ценность дальнейшего взаимодействия. Перейдите от проверки личности к избеганию рисков: не подключайте кошелек, не подписывайте сообщения, не переводите средства и не делитесь личными документами.
Также меняйте свой подход, когда доказательства противоречат друг другу. Не заполняйте пробелы догадками или обвинениями, собранными с помощью краудсорсинга. Помечайте утверждение как неподтвержденное, запрашивайте у проекта публичное объяснение по официальному каналу и сохраняйте нейтральные заметки. Если деньги уже могут быть под угрозой, свяжитесь с соответствующей биржей, банком, регулирующим органом или правоохранительной службой через их официальный сайт. Не вступайте в конфронтацию и не разоблачайте подозреваемого в интернете.
Итог
Ответственная проверка подлинности криптовалюты — это многоуровневая проверка на основе общедоступных источников: определение заявленных характеристик, сопоставление намеренно созданных публичных учетных записей, проверка длительной технической работы, подтверждение заявленной компании или лицензии в официальном реестре и использование подписей кошельков только для проверки контроля над публичным адресом. Результатом должно быть документированное решение по оценке риска, а не публичное досье.
Границы имеют значение. Никакой общедоступный контрольный список не может гарантировать, что основатель заслуживает доверия, что разработчик компетентен или что проект не потерпит неудачу. Если проект требует определенности, отказываясь при этом от обычной ответственности, правильным выводом будет не проводить более агрессивное расследование, а уменьшить риски или отказаться от проекта.