Главная
» Знания
»
Топ-5 бесплатных инструментов для проверки криптотокенов на наличие мошенничества и уязвимостей.
Топ-5 бесплатных инструментов для проверки криптотокенов на наличие мошенничества и уязвимостей.
Обнаружение нового токена до того, как он станет широко известен, может быть захватывающим, но график и активная лента в социальных сетях практически ничего не говорят о том, безопасно ли взаимодействовать с контрактом. Полезной первой линией защиты является проверка токена с помощью нескольких независимых инструментов безопасности и сравнение результатов их работы.
В этом руководстве используется один четко обозначенный гипотетический пример: представьте себе вымышленный токен под названием HarborMoon (HBM) на платформе Base с вымышленным адресом контракта, например 0xABCD...1234, . HarborMoon не представляет собой реальный проект, и описанные ниже результаты являются лишь примерами. Они не являются результатами тестирования, одобрениями или заявлениями в отношении какого-либо реального токена.
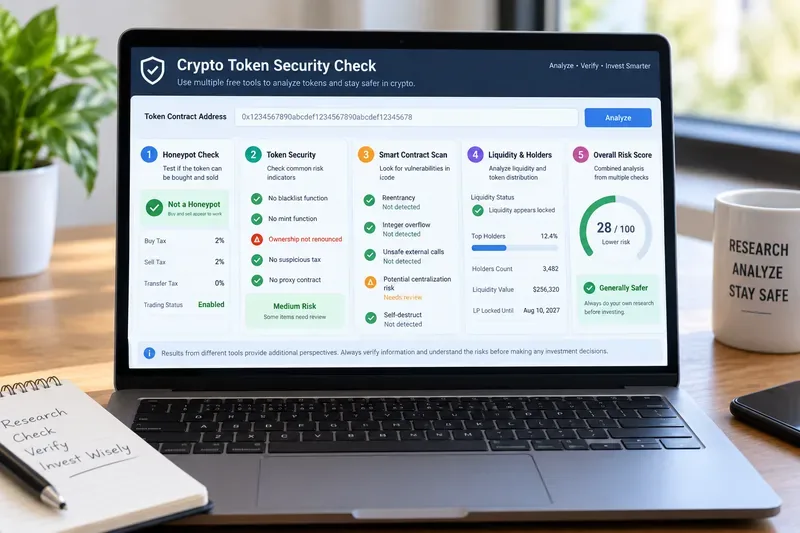
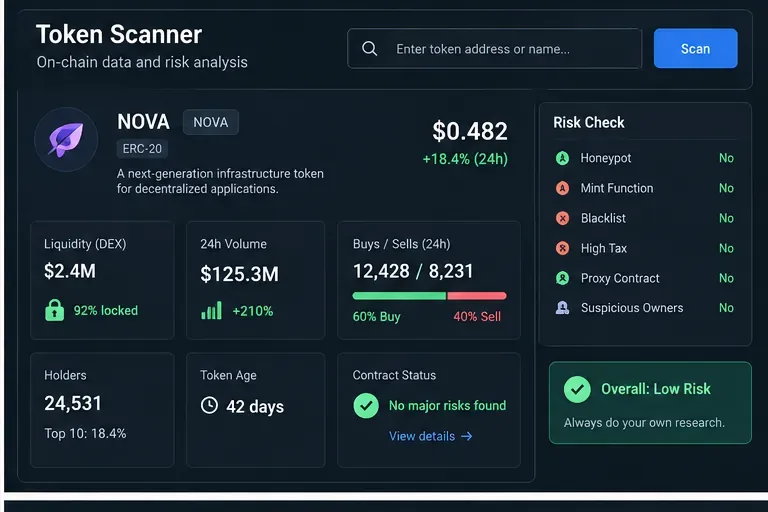
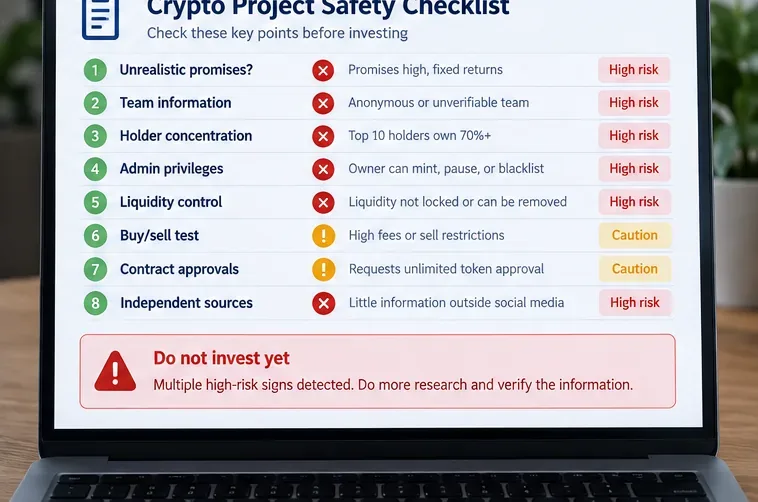
Наглядная панель мониторинга рисков, связанных с токенами, демонстрирующая виды проверок, которые могут проводить различные сканеры, прежде чем пользователь начнет взаимодействовать с контрактом токена.
Что на самом деле должна давать качественная проверка на мошенничество с токенами?
Цель состоит не в получении одного обнадеживающего зеленого результата. Цель состоит в том, чтобы ответить на несколько разных вопросов: Можно ли продать токен? Может ли владелец увеличить объем предложения или количество переводов блоков? Проверен ли исходный код? Есть ли опасные привилегированные функции или известные уязвимости? Является ли ликвидность необычайно нестабильной? Концентрирована ли собственность? Указывают ли несколько независимых инструментов на одну и ту же проблему?
Сканер может уменьшить неопределенность, но он не может доказать легитимность токена. Автоматизированные инструменты могут пропустить недавно изобретенные уязвимости, злоупотребления в управлении, скомпрометированные веб-сайты, украденные закрытые ключи, вредоносные пути обновления или мошенничество вне блокчейна. Контракт, который выглядит технически чистым, все еще может быть привязан к недобросовестному проекту. И наоборот, предупреждение иногда может отражать преднамеренное проектное решение, а не уязвимость. Рассматривайте результаты сканирования как доказательство для расследования, а не как сертификат безопасности.
Краткое сравнение: пять бесплатных инструментов для обеспечения безопасности токенов.
Инструмент
Лучше всего подходит для
Полезные сигналы
Основное ограничение
Токен-нюхач
Быстрая первичная проверка на мошенничество
Автоматизированное выявление мошенничества, аудит контрактов, анализ рисков.
Оценка сама по себе не должна заменять анализ лежащих в её основе предупреждений.
GoPlus Security
Подробные данные о рисках, связанных с токенами, и доступ к API.
Покрытие зависит от поддерживаемых цепочек, проверенного кода и области действия сканера.
Доступность и ограничения могут меняться. Приведенные ниже описания были проверены по официальным страницам продукта или документации 16 сентября 2026 года.
1. Token Sniffer: быстрая первичная проверка на мошенничество.
Token Sniffer , разработанный компанией Solidus Labs, позиционирует себя как бесплатный инструмент для автоматического обнаружения мошенничества, аудита контрактов и анализа рисков. На официальном сайте указано, что он поддерживает 15 блокчейнов.
Для вымышленного токена HarborMoon разумным отправным пунктом был бы Token Sniffer, поскольку он может быстро выявлять общие индикаторы риска. Представьте, что отчет показывает, что торговля возможна, но указывает на привилегированную функцию владения. Это не будет автоматически означать, что HarborMoon — мошенничество. Это будет означать, что у вас теперь есть конкретный вопрос: что владелец все еще может изменить и при каких условиях?
Проверка качества: не ограничивайтесь общим баллом. Изучите отдельные замечания и выделите структурные тревожные сигналы и уведомления меньшей степени серьезности. Если договор не подтвержден или сканер не может проверить важную логику, отсутствие предупреждений имеет гораздо меньшее значение.
2. GoPlus Security: всесторонний анализ рисков, связанных с токенами.
GoPlus Security предоставляет данные о безопасности токенов, а также услуги по обнаружению вредоносных адресов, подтверждению транзакций, анализу децентрализованных приложений, фишингу и имитации транзакций. На официальной странице с ценами указан бесплатный уровень API, а в документации API безопасности токенов описывается как автоматизированная служба обнаружения угроз безопасности в режиме реального времени.
В нашем примере с HarborMoon предположим, что Token Sniffer выявил проблемы с правом собственности. Проверка GoPlus могла бы предоставить дополнительную информацию о таких характеристиках, как статус исходного кода, поведение при выпуске токенов или внесении их в черный список, контроль, связанный с владельцем, ограничения на передачу и другие поля риска, специфичные для токена, если таковые имеются. Практическая ценность заключается не в том, что GoPlus «голосует» за токен, а в том, что вы можете сравнить его данные с данными первого сканера.
Если два инструмента независимо друг от друга указывают на то, что владелец может изменить важные торговые действия, это заслуживает большего внимания, чем простое предупреждение, отображаемое только в одном интерфейсе. Если результаты работы инструментов расходятся, следует выяснить причину, а не выбирать тот результат, который вам больше нравится.
Разработчики могут ознакомиться с официальным обзором API GoPlus, чтобы узнать о текущих конечных точках и поддерживаемых категориях безопасности.
Токен-ловушка (honeypot) разработан или настроен таким образом, что пользователи могут купить его, но не могут успешно продать, или продажа становится экономически нецелесообразной. Honeypot.is предлагает публичный API и документацию для проверки токенов-ловушек. В официальной документации указано, что аутентификация API в настоящее время не требуется, и описываются выходные данные, включая статус токенов-ловушек, налоги, газ, контракт, пару и информацию о ведущем держателе.
Вернемся к HarborMoon. Представьте, что токен проходит симуляцию ловушки и показывает обычные на вид налоги на покупку и продажу. Это полезно, но отвечает лишь на узкий вопрос: смоделированный путь сделки не вел себя как ловушка при проверенных условиях. Это не доказывает , что владелец не может впоследствии изменить комиссии, внести адреса в черный список, обновить прокси, удалить ликвидность или использовать какую-либо несвязанную уязвимость.
Таким образом, хорошим результатом в данном случае будет не «Honeypot.is утверждает, что все в порядке». Лучшим выводом будет: «В ходе этой проверки не было обнаружено никакого поведения, используемого в качестве ловушки для хакеров; продолжайте анализ рисков, связанных с контрактами и контролем».
4. Сканер De.Fi: проверка уязвимостей и структуры контрактов.
De.Fi Scanner предназначен для анализа смарт-контрактов в нескольких поддерживаемых блокчейнах. В документации указано, что сканер проверяет широкий спектр уязвимостей и эксплойтов, выдает оценку безопасности и приводит подробные результаты. Для контрактов токенов он также может предоставлять анализ держателей или ликвидности, если данные доступны.
Предположим, HarborMoon успешно прошёл тест на уязвимость типа «ловушка», но De.Fi обнаружил привилегированную функцию, которая может существенно повлиять на пользователей. Именно поэтому важно использовать более одного сканера. Успешная торговля сегодня не исключает возможности будущих административных мер.
При анализе результатов DeFi обращайте внимание не только на метки серьезности. Спросите, доступна ли отмеченная функция, кто ею управляет, можно ли обновить контракт и существуют ли защитные механизмы, такие как временная блокировка или мультиподпись. Зачастую эти вопросы важнее, чем один числовой показатель.
5. SolidityScan QuickScan: добавление проверки угроз, ориентированной на код.
SolidityScan QuickScan позиционируется поставщиком как бесплатный сканер угроз и детектор поддельных контрактов. Сервис отображает отдельные оценки безопасности и угроз для сканируемых контрактов, в то время как более широкая платформа SolidityScan фокусируется на выявлении уязвимостей смарт-контрактов. На официальной странице с ценами также указана пробная версия с бесплатным сканированием для более расширенного продукта.
Для HarborMoon это полезная заключительная автоматизированная перекрестная проверка. Представьте, что QuickScan выявляет шаблон кода, на который предыдущие инструменты не обращали внимания. Не следует предполагать, что другие сканеры ошибаются; разные продукты используют разные детекторы, эвристики, источники данных и системы оценки. Ознакомьтесь с результатами проверки, определите, применимы ли они к используемому контракту, и сравните их с проверенным источником контракта и любым независимым аудитом.
Как комбинировать эти пять инструментов, не обманывая себя.
Вымышленный пример HarborMoon иллюстрирует практический рабочий процесс: начнем с общего сканирования на предмет мошенничества, проверим возможность торговли, изучим привилегии, специфичные для каждого токена, а затем проведем более глубокое изучение кода и рисков ликвидности или рисков для держателей. Ценность заключается в согласии и объяснении , а не в получении пяти зеленых значков.
Сначала проверьте точный адрес контракта. Названия токенов и тикеры легко скопировать. Получите адрес из источника, который вы проверили самостоятельно, затем подтвердите блокчейн перед сканированием.
Разграничивайте понятия «можно торговать сейчас» и «может стать опасным позже». Моделирование с использованием «ловушек для инвесторов» и текущие налоговые данные — это лишь моментальные снимки. Привилегии владельцев, обновления прокси-серверов, выпуск криптовалюты, черные списки и контроль ликвидности могут создавать риски в будущем.
Внимательно изучите результаты, а не только оценку. Два инструмента могут присвоить совершенно разные оценки, выявляя при этом одну и ту же основную проблему.
Обратите внимание на риск концентрации. Даже технически чистый контракт может быть уязвим из-за того, что небольшое количество кошельков контролирует предложение или ликвидность.
При увеличении суммы риска следует повышать ставки. Для небольших спекулятивных сумм автоматизированные сканеры могут быть частью быстрой проверки. Для значительного капитала перед подписанием договора следует учитывать проверку источника, авторитетные независимые аудиты, историю использования средств, механизмы управления, происхождение ликвидности и моделирование транзакций.
Когда следует уйти?
Универсального правила нет, но некоторые обнаруженные нарушения должны повысить порог для дальнейших действий. Примерами могут служить невозможность продажи, непроверенная или недоступная логика контракта, необъяснимые полномочия по выпуску токенов, произвольные черные списки или ограничения на переводы, полномочия владельца, которые могут существенно изменять комиссии, возможность обновления, контролируемая одним кошельком, серьезные уязвимости или ликвидность, которая может исчезнуть мгновенно.
Если вы не можете объяснить критическое предупреждение простым языком, следующим шагом, как правило, является проведение дополнительных исследований, а не предположение, что оно безобидно. То же самое относится и к случаям, когда документация проекта противоречит тому, что показывают сканеры контрактов.
То, чего эти инструменты не могут вам рассказать.
Автоматизированные сканеры токенов в основном анализируют код, конфигурацию в блокчейне, известные модели поведения и доступные рыночные данные или данные держателей. Как правило, они не могут проверить правдивость заявлений команды, проверить, не был ли взломан аккаунт в социальных сетях, не будет ли впоследствии заменен вредоносный код на интерфейс или не будут ли украдены закрытые ключи. Они также не могут гарантировать, что каждая вновь обнаруженная уязвимость была смоделирована.
Это ограничение важно, потому что «проблемы не обнаружены» — это не то же самое, что «проблем не существует». Безопасность наиболее эффективна, когда автоматическое сканирование сочетается с проверкой контрактов, независимыми аудитами (где это необходимо), контролем за состоянием кошелька, осторожными процедурами утверждения и скептическим отношением к маркетингу, основанному на срочности.
Итог
Для бесплатного предварительного анализа перед совершением сделок полезен Token Sniffer, обеспечивающий быструю и общую проверку, GoPlus добавляет подробную информацию о рисках, связанных с токенами, Honeypot.is фокусируется на возможности торговли и поведении ловушки для инвесторов, De.Fi Scanner добавляет контекст контрактов и уязвимостей, а SolidityScan QuickScan предоставляет еще один ракурс анализа угроз, ориентированный на код. Их частичное совпадение является преимуществом, а не пустой тратой усилий.
Даже если бы наш вымышленный токен HarborMoon прошёл все проверки, правильный вывод всё равно был бы довольно скромным: автоматические проверки не выявили некоторые известные риски на момент их проведения. Это гораздо более обоснованно, чем называть токен «безопасным». Используйте инструменты, чтобы решить, что следует проверить дальше, и повышайте уровень своей комплексной проверки по мере роста суммы риска.