Главная
» Знания
»
Фишинговые атаки в Web3: как защитить свой криптокошелек, не полагаясь на догадки.
Фишинговые атаки в Web3: как защитить свой криптокошелек, не полагаясь на догадки.
Фишинг Web3 опасен, потому что мошеннику не всегда нужен ваш пароль. В кошельке с самостоятельным хранением злоумышленник может вместо этого попытаться получить вашу секретную фразу восстановления, обманом заставить вас подключиться к поддельному децентрализованному приложению (dapp) или убедить вас одобрить транзакцию или выделение токенов, что даст вредоносному контракту доступ к вашим активам.
Цель обеспечения надежной безопасности кошелька заключается не в запоминании всех мошеннических схем, а в создании процесса, который обеспечивает лучший результат даже в тех случаях, когда сообщение, веб-сайт или транзакция выглядят убедительно. Практический стандарт таков: прежде чем что-либо подписывать, вы должны знать, с кем вы взаимодействуете, что будет разрешено запросом на доступ к кошельку, какая сумма будет раскрыта и что вы будете делать, если что-то покажется подозрительным.
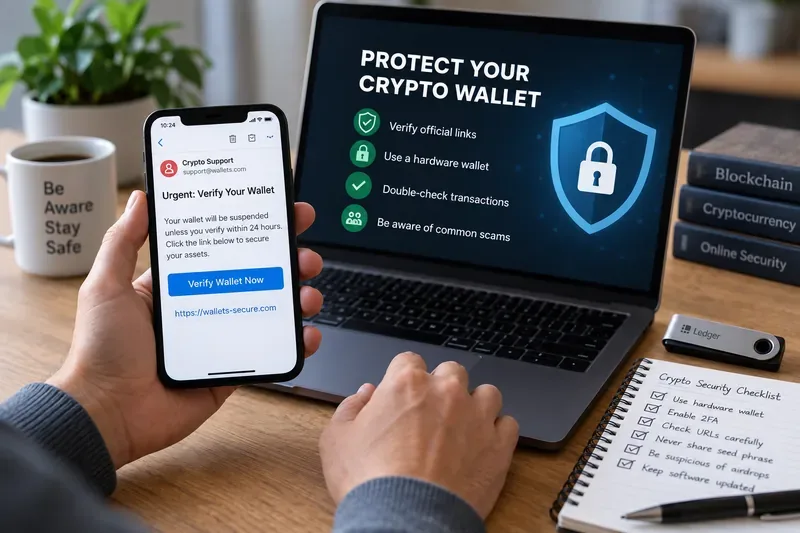
Подозрительное сообщение «подтвердите свой кошелек» — это повод остановиться и самостоятельно проверить источник, прежде чем подключаться, подписывать документы или вводить информацию для восстановления.
Что пытается заставить вас сделать фишинг Web3?
Фишинг — это атака с использованием методов социальной инженерии: мошенник создает убедительную причину для совершения вами действия, выгодного для него. В Web3 это действие может иметь более серьезные последствия, чем переход по вредоносной ссылке. Поддельный сайт может попросить вас раскрыть фразу восстановления, подписать сообщение, подтвердить выделение токенов или разрешить транзакцию по перемещению активов.
Coinbase предупреждает, что фишинговые сайты могут имитировать легитимные сервисы и распространяться по электронной почте, SMS, в социальных сетях и через рекламу в поисковых системах. В рекомендациях по использованию кошелька также подчеркивается необходимость проверки точного URL-адреса децентрализованного приложения и никогда не разглашать фразу восстановления. См. рекомендации Coinbase Wallet по предотвращению криптовалютных мошенничеств .
MetaMask аналогичным образом описывает атаки с подменой учетных записей, при которых фальшивые аккаунты службы поддержки имитируют официальных сотрудников и запрашивают у пользователей секретную фразу восстановления. Фраза восстановления может восстановить кошелек и раскрыть связанные с ним закрытые ключи, поэтому передача ее другому лицу или веб-сайту может дать им контроль над кошельком. См. руководство MetaMask по мошенническим схемам с подменой учетных записей .
Четыре результата, которых должен достичь ваш процесс обеспечения безопасности.
1. Ваша стратегия восстановления никогда не выходит из-под вашего контроля.
Ваша фраза восстановления, иногда называемая сид-фразой или секретной фразой восстановления, — это резервный секрет, который может восстановить кошелек с самостоятельным хранением средств. Самый важный тест прост: ни один агент службы поддержки, веб-сайт, форма, чат-бот, страница аирдропа или процесс «верификации кошелька» не должны ее получать.
Если кто-то запросит секретную фразу восстановления, правильный результат не будет таким: «Я проверил логотип, и он выглядит настоящим». Правильный результат — вы откажетесь предоставить её и самостоятельно перейдёте на официальный сайт поддержки поставщика. MetaMask заявляет, что его представители службы поддержки никогда не будут запрашивать секретную фразу восстановления, и Coinbase аналогично заявляет, что служба поддержки не будет запрашивать сид-фразу. См. официальные рекомендации службы поддержки MetaMask и рекомендации Coinbase по борьбе с фишингом .
2. Перед подписанием необходимо подтвердить место назначения и намерения.
Аппаратный кошелек может защитить закрытые ключи от прямого доступа компьютера, но он не может определить, является ли транзакция экономически безопасной для вас. Если вы одобрите вредоносную транзакцию, устройство может точно подписать то, что вы ему указали подписать.
Вот почему важна читаемая информация о транзакциях. Ledger описывает «прозрачную подпись» как представление деталей транзакции, таких как действие, получатель и сумма, в удобочитаемом виде до подтверждения. Преимущество в плане безопасности заключается в сравнении этих деталей с тем, что вы намеревались сделать. См. объяснение прозрачной подписи от Ledger .
Полезный тест перед подписанием: можете ли вы простыми словами объяснить, что именно будет делать запрос? Если в кошельке отображается незнакомый контракт, неограниченный доступ к средствам, неожиданный получатель или непрозрачные данные, которые вы не можете достоверно проверить, безопаснее будет остановить процесс, а не рассматривать экран подтверждения как формальность.
3. Взломанное децентрализованное приложение не может автоматически получить доступ ко всему.
Разрешения на использование токенов — это права, позволяющие смарт-контракту потратить указанный токен от вашего имени. Они часто необходимы для децентрализованных бирж, приложений для стейкинга и других децентрализованных приложений, но чрезмерно широкие разрешения увеличивают риск утечки средств, если контракт или сайт окажутся вредоносными.
MetaMask поясняет, что отключение кошелька от децентрализованного приложения не равнозначно отзыву разрешения на использование токенов. Отключение может лишить сайт доступа к информации о кошельке, но существующее разрешение в блокчейне может остаться активным. В документации рекомендуется пересмотреть разрешения и отозвать нежелательные. См. руководство MetaMask по отзыву разрешений на использование токенов .
Ощутимый результат здесь — меньший радиус поражения. Если вы редко используете децентрализованное приложение, старое неограниченное разрешение не должно оставаться просто потому, что вы о нем забыли. Периодически проверяйте разрешения и удаляйте те, которые вам больше не нужны. Если кошелек или децентрализованное приложение поддерживают ограниченную сумму расходов, используйте минимально возможный лимит вместо того, чтобы по умолчанию устанавливать неограниченный доступ.
4. Вы можете быстро локализовать ущерб.
Ни один план обеспечения безопасности не исключает всех рисков. Необходим план действий на случай инцидента, разработанный до того, как что-либо произойдет. Если вы обнаружите несанкционированную транзакцию, злонамеренное подтверждение или доказательства того, что ваша фраза восстановления была раскрыта, приоритет смещается с предотвращения на локализацию.
В рекомендациях MetaMask по скомпрометированным кошелькам говорится, что несанкционированные транзакции могут указывать на компрометацию кошелька, и рекомендуется перевести оставшиеся средства на безопасный кошелек, прекратить использование скомпрометированного кошелька и сообщить о мошенничестве. В них также отмечается жесткое ограничение самохранения: транзакции в блокчейне, как правило, не могут быть отменены поставщиком кошелька. См. рекомендации MetaMask по скомпрометированным кошелькам .
Практическая проверка на фишинг перед подключением или подписанием соглашения.
Используйте следующий контрольный список в качестве критерия принятия решения, а не как гарантию. Прохождение каждого пункта снижает очевидный риск, но даже сайт или договор, выглядящие вполне законными, могут быть скомпрометированы.
Проверять
Хороший знак
Причина остановиться
Источник
Вы попали на сайт через сохраненную официальную закладку или проверенный канал проекта.
Вы попали на сайт через незапрошенное личное сообщение, ссылку в электронном письме, рекламу или ответ в службу поддержки.
Домен
Домен точно соответствует официальному проекту.
Орфографическая ошибка, лишнее слово, необычный поддомен или сокращенная ссылка.
Фраза восстановления
Запроса на это нет.
Любой запрос на ввод, загрузку, «синхронизацию» или проверку чего-либо.
Запрос кошелька
Действие соответствует тому, что вы преднамеренно инициировали.
Неожиданная подпись, одобрение, переключение цепочки или транзакция
Получатель и сумма
Они соответствуют вашим намерениям относительно сделки.
Получатель или сумма неизвестны.
Доступ по токену
Выделенные средства ограничены тем, что требуется для выполнения действия.
Неограниченное или необъяснимое одобрение
Давление
У вас есть время, чтобы проверить это самостоятельно.
Угрозы, обратный отсчет, срочная «блокировка аккаунта» или гарантированное вознаграждение.
Доводов до того, что «URL-адрес выглядит правильно», недостаточно.
Проверка домена крайне важна, но это лишь один из уровней защиты. Злоумышленники могут взломать аккаунты в социальных сетях, покупать рекламу в поисковых системах, имитировать сотрудников службы поддержки или направлять пользователей на страницы, которые выглядят профессионально. Страница, выглядящая корректно, также может содержать вредоносное или скомпрометированное взаимодействие со смарт-контрактом.
Для транзакций с высокой стоимостью используйте две независимые проверки. Например, откройте проект из сохраненной закладки и отдельно проверьте контракт или объявление через официальный канал проекта. Не используйте две ссылки из одного и того же подозрительного сообщения и не называйте это независимой проверкой.
Уведомления о безопасности кошелька могут помочь, но не гарантируют полной безопасности. MetaMask прямо заявляет, что сигналы доверия и уведомления о безопасности носят информационный характер и не гарантируют полной безопасности. Если адрес или сайт помечены как вредоносные, не подключайтесь и не подписывайте соглашение. Если предупреждение не появляется, вам все равно необходимо самостоятельно проверить взаимодействие. См. документацию MetaMask по уведомлениям о безопасности .
Когда следует изменить свой подход
Процесс обеспечения безопасности должен становиться более строгим по мере увеличения потенциальных потерь. Кошелек, хранящий небольшую сумму для экспериментов с децентрализованными приложениями, не обязательно должен иметь ту же операционную модель, что и кошелек, хранящий долгосрочные сбережения.
Используйте отдельный кошелек для интерактивного взаимодействия, когда регулярно тестируете новые децентрализованные приложения, создаете NFT, получаете аирдропы или подписываете незнакомые сообщения. Храните только ту сумму, которая необходима для этих действий.
Переведите долгосрочные инвестиции подальше от мест с частой активностью в децентрализованных приложениях, поскольку одна скомпрометированная авторизация может привести к утечке средств, которые вы не хотите потерять.
Используйте аппаратный цифровой принтер и проверяйте его экран , когда объем транзакций оправдывает дополнительные сложности. Преимущество зависит от просмотра отображаемой информации, а не просто от владения устройством.
Отменяйте старые разрешения, когда перестаете использовать децентрализованное приложение, особенно если предоставленные разрешения являются широкими или неограниченными.
Если фраза восстановления или закрытый ключ кошелька были скомпрометированы , откажитесь от него и перейдите на другой . Изменение пароля приложения-кошелька не делает скомпрометированную сид-фразу снова безопасной.
Тревожные сигналы, которые оправдывают немедленную остановку.
Некоторые сигналы настолько сильны, что дальнейшее взаимодействие не требуется. Остановитесь, если предполагаемый сотрудник службы поддержки запрашивает вашу фразу восстановления, пароль, код двухфакторной аутентификации, программное обеспечение для удаленного доступа или перевод на «безопасный» кошелек. Coinbase прямо указывает, что сотрудники службы поддержки не будут запрашивать подобные действия.
Также следует остановиться, если сообщение создает искусственную срочность, обещает необычно большое вознаграждение или просит подписать что-то, не имеющее отношения к инициированному вами действию. Распространенное преимущество фишинга — скорость: злоумышленник хочет, чтобы вы предприняли действия до проверки.
Что делать, если вы уже нажали кнопку или подписались?
Переход по ссылке не означает автоматически потерю средств. Важно то, что произошло после. Если вы просто открыли страницу и не ввели фразу восстановления, не установили программное обеспечение, не подключили кошелек, не подписали сообщение, не одобрили выделение токенов и не авторизовали транзакцию, ваш риск может быть ниже. Закройте сайт, проверьте безопасность браузера и устройства и вернитесь к сервису через независимо проверенный URL-адрес.
Если вы подключили кошелек, проверьте активные разрешения. Если вы одобрили трату токенов, проверьте и отзовите подозрительные разрешения. Если вы подписали транзакцию, проверьте ее в соответствующем обозревателе блоков, чтобы понять, что было разрешено. Если ваша фраза восстановления или закрытый ключ были скомпрометированы, считайте кошелек скомпрометированным и как можно скорее переведите оставшиеся активы в новый защищенный кошелек.
Не стоит ожидать, что поставщик кошелька сможет отменить перевод в блокчейне. Самостоятельное хранение означает, что вы контролируете ключи, но это также означает, что поставщики, как правило, не могут отменить действительную транзакцию в блокчейне после ее подтверждения.
Как определить, улучшается ли безопасность вашего кошелька
Вам не нужна сложная система подсчета баллов. Отслеживайте несколько наблюдаемых результатов:
Вы можете определить официальный путь к каждому децентрализованному приложению, которым регулярно пользуетесь, не полагаясь на рекламу в поисковых системах или нежелательные ссылки.
Ваша фраза восстановления хранится в автономном режиме и никогда не вводилась на веб-сайт и не отправлялась другому лицу.
Перед подписанием каждой транзакции или соглашения вы можете дать их подробное описание.
Ваш кошелек для крупных сумм обычно не подключается к экспериментальным децентрализованным приложениям.
В вашем списке разрешений отсутствуют ненужные старые права доступа.
У вас есть письменный план действий на случай компрометации сид-фразы, злонамеренного одобрения или несанкционированной транзакции.
Если вам не удается достичь хотя бы одного из этих результатов, улучшите конкретный элемент контроля, вместо того чтобы добавлять новые инструменты безопасности случайным образом.
Ограничения: отсутствие настроек кошелька делает фишинг невозможным.
Инструменты безопасности снижают риски, но не устраняют необходимости в принятии решений. Аппаратный кошелек может защитить закрытые ключи, но не может предотвратить преднамеренное подписание вредоносной транзакции. Предупреждение браузера может пропустить новый фишинговый домен. Легитимное децентрализованное приложение может быть взломано. Знакомый аккаунт в социальной сети может быть взломан. Подтверждение токенов может оставаться действительным после отключения от сайта.
Более широкая угроза остается значительной. В апреле 2026 года ФБР сообщило, что жалобы, связанные с криптовалютами, в его отчете о преступлениях в интернете за 2025 год привели к убыткам на сумму более 11 миллиардов долларов, при этом фишинг и спуфинг были одними из наиболее часто регистрируемых типов жалоб в целом. Эти цифры охватывают более широкие категории и не должны рассматриваться как убытки от криптовалют только в результате фишинга, но они показывают, почему важны проверка и готовность к инцидентам. См. публикацию ФБР от 6 апреля 2026 года об отчете о преступлениях в интернете за 2025 год .
Более безопасный вариант по умолчанию для повседневного использования Web3.
Самая важная повседневная привычка — это не «никогда ничего не кликать». Речь идёт о разделении процесса поиска и авторизации. Вы можете найти проект через социальные сети, результаты поиска или сообщение, но не авторизуйте действие с кошельком, используя тот же непроверенный путь. Самостоятельно перейдите на официальный сайт проекта, проверьте домен, изучите запрос к кошельку, ограничьте права доступа и подписывайте транзакцию только тогда, когда она соответствует вашим намерениям.
Если процесс кажется поспешным или неясным, остановка является успешным решением с точки зрения безопасности. В Web3 отказ от одной транзакции обходится гораздо дешевле, чем одобрение неправильной транзакции.