Резюме 6 наиболее заметных эксплойтов (взломов) в первой половине 2021 года и список общего ущерба и решений проекта.
Привет ребята.
Сегодня я хотел бы поделиться с вами статьей, обобщающей самые популярные эксплойты (взломы) в первой половине 2021 года. При этом перечисляя проекты, которые были взломаны хакерами, общий ущерб от инцидента и их решение. Дополнительные сведения см. в следующей статье.
Обзор эксплойта
Эксплойт — это термин, используемый для обозначения атаки со стороны человека или группы людей (анонимно), которые намеренно используют ошибку или дыру в системе безопасности, чтобы использовать ее и получить прибыль. Этот термин применяется как к крипто, так и к не крипто.
Атаки обычно происходят в сетевых операционных системах, Dapps или любом программном коде. В некоторых случаях многие хакеры крадут данные в системе, такие как информация о пользователях, активы средств и т. д., или внедряют вирусы в программное обеспечение, чтобы уничтожить связанные узлы.
Общая классификация эксплойтов
Эксплойт хорошо известен в электронной промышленности, а также существует множество различных типов эксплойтов, чтобы вы лучше понимали, я классифицирую их следующим образом:
- Удаленный эксплойт : процесс удаленного использования ошибок в основной системе безопасности на другом компьютере/сети.
- Локальный эксплойт : форма использования ошибок в системе безопасности прямо в основной системе и постепенное обновление ее разрешений, взлом паролей, использование чужих данных,...
- Существует еще один тип эксплойта, который проникает в доступ администратора (административный уровень доступа / root) и оттуда выполняет действия для личной выгоды.
Эксплойт в крипто
В Crypto Exploit известен атаками на уязвимости в смарт-контрактах или часто обнаруживаемыми недостатками безопасности, такими как веб-сайт, Dapps, IoT, API, UI-UX,...
Часто программное обеспечение, которое только что было запрограммировано, может иметь ошибки во время выполнения, эти дыры в безопасности часто появляются в конфигурациях, приложениях (Dapps), коде термоусадочной пленки и операционной системе.
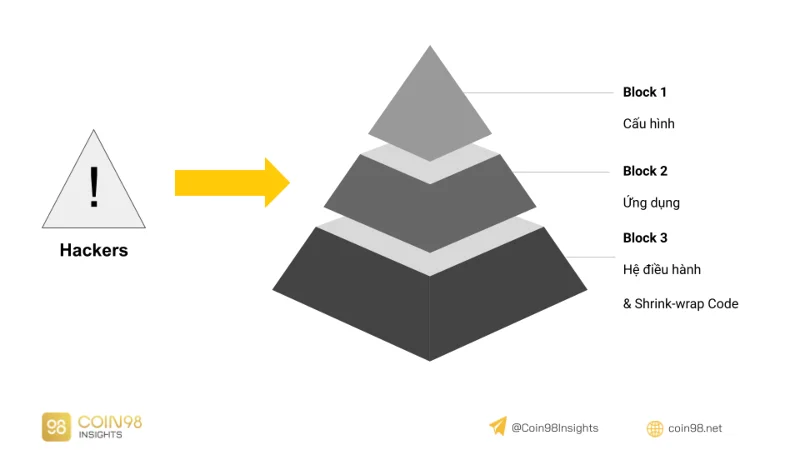
Технические уязвимости часто замечают хакеры
Атаки со стороны хакеров часто трудно обнаружить, пока не наступят последствия, поэтому блокчейн-проекты при запуске нового продукта часто проводят события Testnets, Devnets и Bug Bounty (получайте вознаграждения) для сообщества.
Bug bounty — это программа безопасности, часто применяемая проектами к своим Dapps, частично для изучения пользовательского опыта, а другая часть — для обнаружения дыр в безопасности (ошибок) в своих продуктах.
Вместо того, чтобы подвергнуться атаке хакеров и потерять тысячи миллионов долларов, наряду со многими другими юридическими проблемами, Bug Bounty несколько ограничит риски, которые могут возникнуть в будущем.
6 нерешенных дел об эксплойтах в 2021 году
Поли Сеть
Poly Network — это сеть, развернутая для многоцепочечного взаимодействия и построения интернет-инфраструктуры следующего поколения. Блокчейны могут подключаться к Poly Network через открытую сеть и механизм Transparent Admission (прозрачность) при доступе к информации, доверии и согласованности.
Кроме того, Poly Network также соединяет множество других блокчейнов и интегрирует множество платформ, таких как Bitcoin, Ethereum, Neo, Ontology, Elrond, Ziliqua, Binance Smart Chain, Switcheo и Huobi ECO Chain. До сих пор Poly Network не использовала токен в своем механизме управления.
Причина, по которой Poly Network входит в эту шестерку лидеров, заключается в том, что недавно, 10 августа, Twitter Poly Network подтвердил, что они подверглись атаке с использованием кроссчейна, и этот инцидент оценивается в 611 миллионов долларов. В частности, к повреждениям относятся:
- 273 миллиона долларов на Ethereum.
- 253 миллиона долларов на BSC.
- 85 миллионов долларов на Polygon.
Кроме того, частично затронута и O3 Swap — платформа, построенная на Poly Network, точных данных на этот случай пока нет.
Хотя Poly Network проверяется Certik , непредвиденные случаи, подобные описанным выше, неизбежны. В настоящее время проект расследует дело, конкретная информация будет обновлена, как только появится новое объявление от Poly Network.
Лаборатория Альфа Финанс
Alpha Finance Lab — это кроссчейн-платформа DeFi, построенная на экосистеме Binance Smart Chain, включая продукты и услуги кредитования и заимствования, поддерживающая пользователей на множестве различных блокчейнов.
ALPHA является представительным собственным токеном проекта, обеспечивающим управление в системе, поддерживающим добычу ликвидности при кредитовании или заимствовании, вы также можете делать ставки ALPHA для получения прибыли.
Причина, по которой Alpha Finance входит в топ-6 эксплойтов, заключается в том, что общий ущерб после атаки довольно велик — до 37,5 млн долларов США.
Краткое изложение событий
Утром 13 февраля 2021 года хакер атаковал протокол Alpha Homora V2 , после чего кредитные транзакции были остановлены для расследования. Говорят, что эта атака довольно сложна, потому что хакер предпринял много шагов, прежде чем лишить вышеуказанную сумму, а именно:
- Хакер создал виртуальный адрес, поменял ETH на UNI и добавил LP для пары ETH + UNI в Uniswap (для получения токенов LP). В той же транзакции он обменял ETH на sUSD и поместил sUSD в Cream Iron Bank.
- В Alpha Homora V2 хакеры заимствовали sUSD и Aave, чтобы увеличить запасы cySUSD. Оттуда хакер занял еще 13 244 доллара ETH; 4 263 139 долларов США в день; 3 997 921 долларов США и 5 647 242 долларов США.
- Затем внесите немного в Aave, 1000 ETH в Iron Bank и Alpha Homora V2, 320 ETH в Tornado.cash.
- На личном кошельке хакера после транзакции осталось 10 925 ETH (эквивалентно 20 миллионам долларов).
Уязвимости, возникшие в результате инцидента, были исследованы и исследованы Alpha Finance Lab, Andre Cronje и Cream Finance, включая 9 транзакций, 4 различных операции в этом взломе. Видно, что рынок DeFi все еще довольно новый и существует множество потенциальных рисков.
Последствие

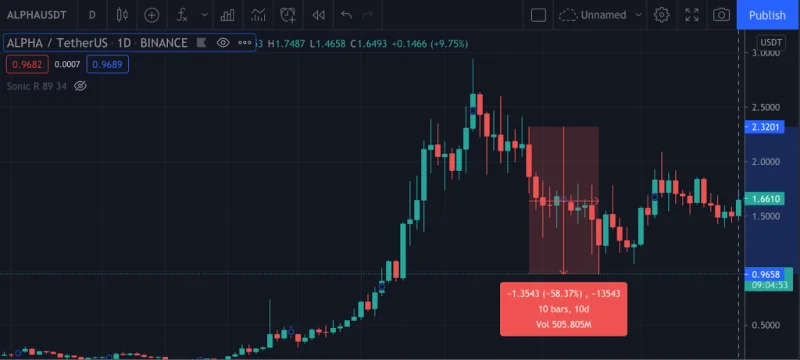
В дополнение к результату взлома, потеряв 37,5 млн долларов, Alpha Finance Lab также столкнулась с резким падением цены токена ALPHA после объявления от проекта, на момент объявления она составляла почти 22%, а общее количество в феврале снизилось. на 39,22%.
Рари Капитал
Rari Capital (RGT) известен как протокол автоматизированного выращивания доходности на платформе блокчейна Ethereum, помогающий привлекать ликвидность в DeFi Space, например, Compound, dYdX, yEarn,... Кроме того, цель, к которой стремится Rari Capital, — создать эффективная фермерская среда для пользователей.
С момента своего запуска до сих пор RGT испытал огромный рост цен с 0,2 доллара США (5 ноября 2020 г.) до 27,37 доллара США (15 апреля 2021 г.), видно, что платформа Rari Capital постоянно развивается, и это также «вкусный приманка» для хакеров.
Краткое изложение событий
8 мая Rari Capital пришлось сообщить, что хакер взломал систему и слил 2600 ETH, что на тот момент составило 60% (приблизительно 10 000 000 долларов США) от общей суммы средств пользователей. Кратко опишу инцидент следующим образом:
- Хакеры создали поддельные токены и объединили их в SushiSwap.
- Затем они воспользовались уязвимостью функций в Alpha Finance и получили доступ к Alpaca Homora, чтобы получить ibETH из контракта на пул Rari ETH.
- Наконец, хакер конвертировал ibETH в ETH в пуле Rari ETH.
Последствие

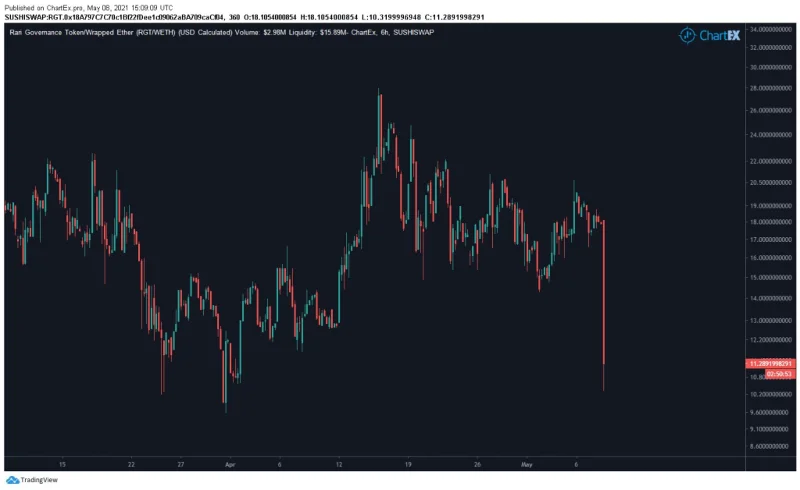
Источник изображения: Рект Капитал
После атаки цена RGT упала более чем на 40%. Стоит отметить, что хотя токен был проверен Quantstamp , эта уязвимость была проигнорирована и нанесла большой ущерб Rari Capital. Насколько я знаю, Rari пришлось вычесть 2 миллиона RGT, чтобы позже компенсировать пользователям.
Блинный Кролик Финансы
Если вы любите заниматься сельским хозяйством, наверняка имя Pancake Bunny (BUNNY) не является странным. Это агрегатор прибыли и инструмент оптимизации фермерского хозяйства на Binance Smart Chain. Как и Yearn Finance на Ethereum, Pancake Bunny Finance использует Pancake в качестве основной платформы Yield Farming.
Позволяет пользователям покупать ТОРТ и добавлять его в общий фонд, чтобы получать сложные проценты от фермерства. На Pancake также есть мост между ETH-BSC для увеличения количества пользователей на платформе. BUNNY — это нативный токен, представляющий проект, используемый для администрирования и в качестве комиссии на PancakeSwap.
Краткое изложение событий
В частности, 20 мая компания Pancake должна была сообщить об атаке эксплуататоров на флэш-кредит — форму кредита без залога. Воспользовавшись лазейкой в этой функции приложения, хакеры проникли и атаковали следующим образом:
- Они используют PancakeSwap для заимствования больших сумм BNB из пулов WBNB, включая восемь различных мгновенных кредитов (по данным банка Fortube).
- Хакеры внесли в пул 2,96 млн USDT и 7 886 WBNB и выпустили 144,45 тыс. токенов LP.
- Имея на руках большое количество токенов LP, они получили 6,97 миллиона вознаграждений BUNNY от Vault Flip To Flip и вызвали на рынке сильный выброс.
- Успешно продав все взломанные BUNNY, они вернулись, чтобы погасить BNB, взятые взаймы из предыдущего флэш-кредита.
Последствие

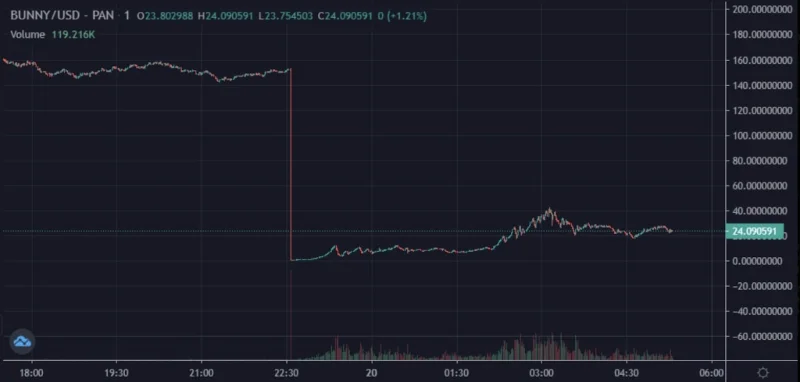
Источник изображения: Рект Капитал
Инцидент привел к тому, что цена BUNNY внезапно упала до 6 долларов, а в то время TVL Pancake Bunny составлял всего 1 миллиард долларов (деленное на 10 по сравнению с пиковым периодом).
Общий ущерб оценивается в 2,4 миллиона долларов, даже аудит, проведенный Haechi, не смог защитить Pancake Bunny от этой атаки.
ТОРЦепь
THORChain (RUNE) известен как проект Blockchain Protocol, создающий независимый от цепочки мостовой протокол, позволяющий подключаться и обмениваться ценностями между различными мультицепочками. THORChain также обеспечивает ликвидность уровня 1, мгновенный обмен активами и урегулирование колебаний цен в Crypto.
RUNE — это нативный токен на платформе THORChain, предназначенный для взимания комиссий за транзакции, ставок/голосования и в качестве вознаграждения для валидаторов.
THORChain также входит в топ-6 самых последних эксплойтов, всего за один месяц THORChain столкнулся с 2 хакерскими атаками с общим ущербом почти в 13 миллионов долларов.
Краткое изложение событий:
- Ранее, 15 июля, THORChain был взломан с целью кражи 2500 ETH (приблизительно 5 миллионов долларов США), эта атака на протокол Bifrost .
- А ближе к концу июля они потеряли еще 8 миллионов долларов из-за «белых хакеров» из-за ошибки, связанной с токеном ERC-777 (контракт маршрутизатора ETH).
- Хакер создал поддельный маршрутизатор и выполнил свои действия на маршрутизаторе Thorchain.
Последствие
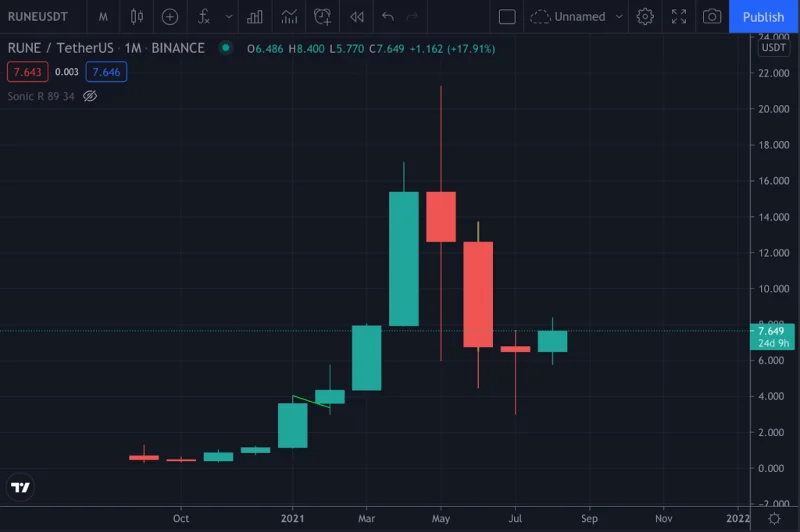
Цена RUNE упала на 25%. Хотя он был проверен престижной командой Certik, но после ошибок и частоты массового возникновения сообщество забеспокоилось и начало подавать признаки бегства. Вы можете увидеть паттерн июльской свечи, как показано ниже:

Эскимо Финансы
Позвольте мне кратко определить, что Popsicle Finance — это мультицепочная платформа для агрегации прибыли, помогающая обеспечивать ликвидность на многих различных платформах. Проект был создан и разработан с целью помочь пользователям обеспечить быструю ликвидность, снизить плату за газ, поддерживать множество AMM, таких как Uniswap, SushiSwap, Pancakeswap,...
Помимо того, что ICE является репрезентативным токеном проекта, в настоящее время команда не обновила функцию этого токена, скорее всего, в будущем ICE будет использоваться для голосования в качестве основной платы за конвертацию на платформе Popsicle.
Поскольку это новый проект, хотя он и проходит аудит Peckshield, Popsicle Finance не может избежать проблем с техническими дырами в своей системе. С начала года и до сих пор у Peckshield было 7 эксплойтов, махинаций и т. д., что является тревожным числом для команды Peckshield.
Краткое изложение событий
- Этот инцидент произошел только 4 августа, в частности, хакер создал 3 контракта A, B, C и повторил в последовательности: Перевод (A) ⇒ (B) и сбор комиссий ⇒ (C) Перевод ⇒ (A) и сбор комиссий ( повторить для 8 таких бассейнов).
- Проще говоря, они вносят деньги в контракт A, а затем переводят токены LP в B, полагаясь на механизм сбора комиссий Sorbetto для извлечения суммы для этой транзакции. Затем двигайтесь от B к C и так повторяйте для всех 8 пулов.
- Видно, что это запланированное повторение, они выдают 30 миллионов USDT, 13 000 WETH, 1 400 BTC, 30 миллионов DAI и 200 000 UNI от Aave для атаки на 8 вышеперечисленных пулов.
- На самом деле недостаток Popsicle довольно прост по сравнению с событиями в проектах выше. Основная причина этого взлома заключается в том, что плата не рассчитывается должным образом при передаче токенов LP.
Последствие

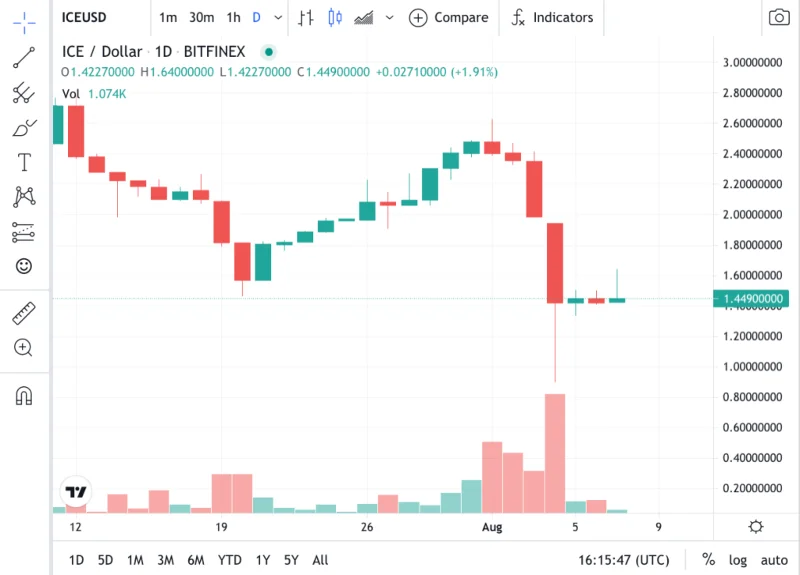
Popsicle Finance понесла убытки в размере до 25 миллионов долларов наряду с падением цены токенов ICE после объявления о крахе.
Вывод
С начала года на рынке Crypto произошло 42 случая Exploit, Rug-pull. Это также является важным фактором недавнего движения цен в некоторых проектах. DeFi Spaces — хорошая добыча для белых хакеров, особенно когда рынок постоянно развивается, как сегодня.
Будет ли решение в будущем, аудит будет более жестким и автоматизированным? Немедленно следите за новостным каналом Coin98 Insights , чтобы получать самые быстрые обновления всех новостей и выдающихся событий на рынке криптовалют!