การหลอกลวงแบบ Web3 นั้นอันตราย เพราะมิจฉาชีพไม่จำเป็นต้องใช้รหัสผ่านของคุณเสมอไป ในกระเป๋าเงินดิจิทัลแบบดูแลตนเอง ผู้โจมตีอาจพยายามขอรหัสกู้คืนลับของคุณ หลอกให้คุณเชื่อมต่อกับแอปพลิเคชันแบบกระจายศูนย์ (dapp) ปลอม หรือโน้มน้าวให้คุณอนุมัติธุรกรรมหรือการอนุญาตโทเค็นที่ทำให้สัญญาที่เป็นอันตรายเข้าถึงสินทรัพย์ของคุณได้
เป้าหมายของการรักษาความปลอดภัยกระเป๋าเงินดิจิทัลที่ดีจึงไม่ใช่การจดจำกลโกงทุกรูปแบบ แต่เป็นการสร้างกระบวนการที่ให้ผลลัพธ์ที่ดีกว่า แม้ว่าข้อความ เว็บไซต์ หรือธุรกรรมนั้นจะดูน่าเชื่อถือก็ตาม มาตรฐานที่ใช้ได้จริงคือ ก่อนที่คุณจะลงนามในเอกสารใดๆ คุณควรทราบว่าคุณกำลังติดต่อกับใคร คำขอเข้าถึงกระเป๋าเงินดิจิทัลนั้นจะอนุญาตอะไรบ้าง มูลค่าที่เกี่ยวข้องมีเท่าใด และคุณจะทำอย่างไรหากมีสิ่งผิดปกติเกิดขึ้น
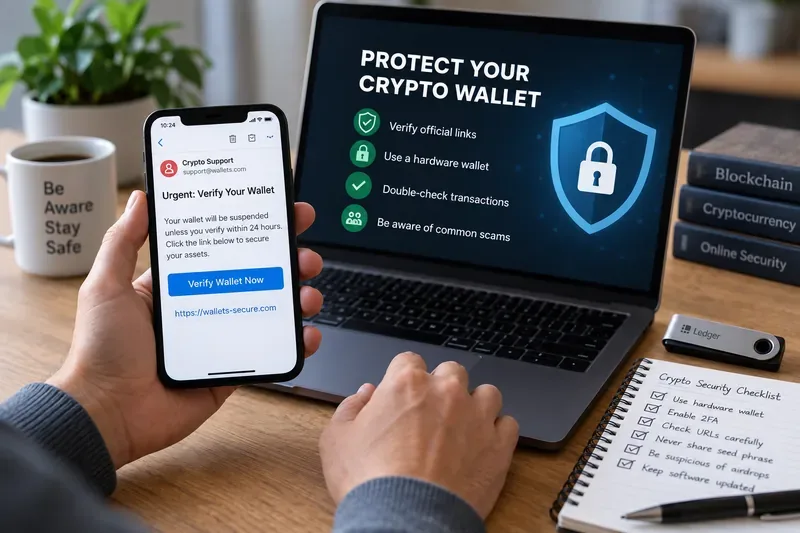 ข้อความ “ยืนยันกระเป๋าเงินของคุณ” ที่น่าสงสัย เป็นเหตุผลให้หยุดและตรวจสอบแหล่งที่มาอย่างอิสระก่อนที่จะเชื่อมต่อ ลงชื่อ หรือป้อนข้อมูลการกู้คืน
สิ่งที่การโจมตีฟิชชิ่ง Web3 พยายามทำให้คุณทำ
ฟิชชิงเป็นการโจมตีโดยใช้เทคนิคทางสังคม: มิจฉาชีพสร้างเหตุผลที่น่าเชื่อถือเพื่อให้คุณกระทำการบางอย่างซึ่งเป็นประโยชน์ต่อผู้โจมตี ในโลกของ Web3 การกระทำนั้นอาจร้ายแรงกว่าการคลิกลิงก์ที่ไม่ดี เว็บไซต์ปลอมอาจขอให้คุณเปิดเผยวลีกู้คืน ลงชื่อในข้อความ อนุมัติการอนุญาตโทเค็น หรืออนุมัติธุรกรรมที่เกี่ยวข้องกับการโอนย้ายสินทรัพย์
Coinbase เตือนว่าเว็บไซต์ฟิชชิ่งอาจเลียนแบบบริการที่ถูกต้องตามกฎหมาย และอาจเผยแพร่ผ่านทางอีเมล ข้อความ โซเชียลมีเดีย และโฆษณาบนเครื่องมือค้นหา คำแนะนำเกี่ยวกับกระเป๋าเงินดิจิทัลของ Coinbase ยังเน้นย้ำถึงการตรวจสอบ URL ของแอปพลิเคชันแบบกระจายศูนย์ (dapp) อย่างละเอียด และห้ามแชร์วลีการกู้คืนโดยเด็ดขาด ดูคำแนะนำเกี่ยวกับกระเป๋าเงินดิจิทัลของ Coinbase เพื่อหลีกเลี่ยงการหลอกลวงด้านคริปโตเคอร์เรนซี
MetaMask อธิบายถึงการโจมตีแบบปลอมแปลงบัญชีในลักษณะเดียวกัน โดยบัญชีสนับสนุนปลอมจะเลียนแบบเจ้าหน้าที่ทางการและขอให้ผู้ใช้ป้อนวลีกู้คืนลับ วลีกู้คืนนี้สามารถกู้คืนกระเป๋าเงินและเปิดเผยรหัสส่วนตัวที่เกี่ยวข้องได้ ดังนั้นการส่งต่อวลีนี้ให้กับบุคคลหรือเว็บไซต์อื่นอาจทำให้พวกเขาสามารถควบคุมกระเป๋าเงินได้ โปรดดูคำแนะนำของ MetaMask เกี่ยวกับการหลอกลวงแบบปลอมแปลงบัญชี
ผลลัพธ์สี่ประการที่กระบวนการรักษาความปลอดภัยของคุณควรบรรลุ
1. วลีกู้คืนของคุณจะยังคงอยู่ในการควบคุมของคุณเสมอ
วลีกู้คืนของคุณ ซึ่งบางครั้งเรียกว่าวลีเมล็ดพันธุ์หรือวลีกู้คืนลับ คือรหัสลับสำรองที่สามารถกู้คืนกระเป๋าเงินดิจิทัลแบบดูแลตนเองได้ การทดสอบที่สำคัญที่สุดนั้นง่ายมาก: ไม่ควรมีเจ้าหน้าที่ฝ่ายสนับสนุน เว็บไซต์ แบบฟอร์ม แชทบอท หน้าเพจแจกเหรียญ หรือกระบวนการ "ยืนยันกระเป๋าเงิน" ใดๆ ได้รับวลีนี้
หากมีคนขอรหัสกู้คืนลับ คำตอบที่ถูกต้องไม่ใช่ “ฉันตรวจสอบโลโก้แล้ว มันดูเหมือนของจริง” คำตอบที่ถูกต้องคือ คุณควรปฏิเสธที่จะให้ข้อมูลนั้น และเข้าไปที่เว็บไซต์ฝ่ายสนับสนุนอย่างเป็นทางการของผู้ให้บริการโดยตรง MetaMask ระบุว่าตัวแทนฝ่ายสนับสนุนของพวกเขาจะไม่ขอรหัสกู้คืนลับ และ Coinbase ก็ระบุเช่นเดียวกันว่าฝ่ายสนับสนุนจะไม่ขอรหัสกู้คืนลับ โปรดดูคำแนะนำการสนับสนุนอย่างเป็นทางการของ MetaMaskและคำแนะนำเกี่ยวกับการป้องกันการหลอกลวงของ Coinbase
2. คุณต้องตรวจสอบปลายทางและเจตนาของคุณก่อนลงนาม
กระเป๋าเงินฮาร์ดแวร์สามารถปกป้องกุญแจส่วนตัวจากการเปิดเผยโดยตรงต่อคอมพิวเตอร์ได้ แต่ไม่สามารถตัดสินได้ว่าธุรกรรมนั้นปลอดภัยทางเศรษฐกิจสำหรับคุณหรือไม่ หากคุณอนุมัติธุรกรรมที่เป็นอันตราย อุปกรณ์อาจลงนามตามที่คุณสั่งอย่างถูกต้องทุกประการ
นี่คือเหตุผลว่าทำไมข้อมูลธุรกรรมที่อ่านง่ายจึงมีความสำคัญ Ledger อธิบายว่า “การลงนามที่ชัดเจน” คือการแสดงรายละเอียดธุรกรรม เช่น การกระทำ ผู้รับ และจำนวนเงิน ในรูปแบบที่มนุษย์อ่านได้ก่อนการอนุมัติ ประโยชน์ด้านความปลอดภัยมาจากการเปรียบเทียบรายละเอียดเหล่านั้นกับสิ่งที่คุณตั้งใจจะทำ ดู คำอธิบายเกี่ยวกับการลง นามที่ชัดเจนของ Ledger
วิธีทดสอบผ่าน/ไม่ผ่านที่มีประโยชน์ก่อนลงนามคือ: คุณสามารถอธิบายด้วยภาษาที่เข้าใจง่ายได้หรือไม่ว่าคำขอของคุณจะทำอะไร? หากกระเป๋าเงินดิจิทัลแสดงสัญญาที่ไม่คุ้นเคย การเข้าถึงการใช้จ่ายแบบไม่จำกัด ผู้รับที่ไม่คาดคิด หรือข้อมูลที่ไม่ชัดเจนซึ่งคุณไม่สามารถตรวจสอบได้อย่างมีนัยสำคัญ วิธีที่ปลอดภัยกว่าคือหยุดการดำเนินการแทนที่จะถือว่าหน้าจอยืนยันเป็นเพียงพิธีการ
3. แอปพลิเคชันแบบกระจายศูนย์ (dapp) ที่ถูกบุกรุกจะไม่สามารถเข้าถึงทุกสิ่งได้โดยอัตโนมัติ
การอนุมัติโทเค็นคือการอนุญาตที่อนุญาตให้สัญญาอัจฉริยะใช้โทเค็นที่ระบุไว้ในนามของคุณ การอนุมัติโทเค็นมักจำเป็นสำหรับแพลตฟอร์มแลกเปลี่ยนแบบกระจายอำนาจ แอปพลิเคชันการวางเดิมพัน และแอปพลิเคชันแบบกระจายอำนาจอื่นๆ แต่การอนุมัติที่กว้างเกินไปจะเพิ่มความเสี่ยงหากพบว่าสัญญาหรือเว็บไซต์นั้นมีเจตนาร้าย
MetaMask อธิบายว่า การตัดการเชื่อมต่อกระเป๋าเงินจากแอปพลิเคชันแบบกระจายศูนย์ (dapp) ไม่เหมือนกับการเพิกถอนการอนุมัติโทเค็น การตัดการเชื่อมต่ออาจทำให้เว็บไซต์ไม่สามารถเข้าถึงข้อมูลกระเป๋าเงินได้ แต่การอนุญาตบนบล็อกเชนที่มีอยู่แล้วอาจยังคงใช้งานได้ เอกสารของ MetaMask แนะนำให้ตรวจสอบการอนุญาตและเพิกถอนการอนุมัติที่ไม่ต้องการ ดูคู่มือของ MetaMask เกี่ยวกับการเพิกถอนการอนุมัติโทเค็น
ผลลัพธ์ที่วัดได้ในที่นี้คือรัศมีของผลกระทบที่แคบลง หากคุณไม่ค่อยได้ใช้ dapp การอนุมัติแบบไม่จำกัดเก่าๆ ไม่ควรคงอยู่เพียงเพราะคุณลืมไป ตรวจสอบการอนุมัติเป็นระยะๆ และลบสิทธิ์ที่คุณไม่ต้องการอีกต่อไป เมื่อกระเป๋าเงินหรือ dapp รองรับวงเงินใช้จ่ายที่จำกัด ให้ใช้วงเงินที่น้อยที่สุดเท่าที่จะเป็นไปได้แทนที่จะตั้งค่าเริ่มต้นเป็นการเข้าถึงแบบไม่จำกัด
4. คุณสามารถควบคุมความเสียหายได้อย่างรวดเร็ว
ไม่มีขั้นตอนการรักษาความปลอดภัยใดที่สามารถกำจัดความเสี่ยงได้ทุกอย่าง คุณจำเป็นต้องมีแผนรับมือเหตุการณ์ก่อนที่จะเกิดเหตุการณ์ใดๆ ขึ้น หากคุณพบเห็นธุรกรรมที่ไม่ได้รับอนุญาต การอนุมัติที่เป็นอันตราย หรือหลักฐานที่บ่งชี้ว่าวลีกู้คืนของคุณถูกเปิดเผย ลำดับความสำคัญจะเปลี่ยนจากการป้องกันไปเป็นการควบคุมสถานการณ์
คำแนะนำของ MetaMask เกี่ยวกับกระเป๋าเงินดิจิทัลที่ถูกบุกรุกระบุว่า ธุรกรรมที่ไม่ได้รับอนุญาตอาจบ่งชี้ว่ากระเป๋าเงินดิจิทัลถูกบุกรุก และแนะนำให้โอนเงินที่เหลือไปยังกระเป๋าเงินดิจิทัลที่ปลอดภัย หยุดใช้กระเป๋าเงินดิจิทัลที่ถูกบุกรุก และรายงานการฉ้อโกง นอกจากนี้ยังระบุถึงข้อจำกัดที่สำคัญของการดูแลตนเอง: โดยทั่วไปแล้ว ธุรกรรมบนบล็อกเชนไม่สามารถย้อนกลับได้โดยผู้ให้บริการกระเป๋าเงินดิจิทัล ดูคำแนะนำของ MetaMask เกี่ยวกับกระเป๋าเงินดิจิทัลที่ถูกบุกรุก
วิธีตรวจสอบการหลอกลวงทางอีเมลอย่างเป็นระบบก่อนเชื่อมต่อหรือลงทะเบียน
ใช้รายการตรวจสอบต่อไปนี้เป็นด่านตัดสินใจ ไม่ใช่การรับประกัน การผ่านทุกรายการจะช่วยลดความเสี่ยงที่เห็นได้ชัด แต่เว็บไซต์หรือสัญญาที่ดูถูกต้องตามกฎหมายก็ยังอาจถูกบุกรุกได้
| ตรวจสอบ | สัญญาณที่ดี | เหตุผลที่จะหยุด |
|---|
| แหล่งที่มา | คุณเข้าชมเว็บไซต์นี้จากบุ๊กมาร์กอย่างเป็นทางการที่บันทึกไว้ หรือช่องทางโครงการที่ได้รับการตรวจสอบแล้ว | คุณเข้ามาจากข้อความส่วนตัวที่ไม่ได้รับการร้องขอ ลิงก์ในอีเมล โฆษณา หรือการตอบกลับ "ฝ่ายสนับสนุน" |
| โดเมน | โดเมนตรงกับโดเมนอย่างเป็นทางการของโครงการ | การสะกดผิด คำเกิน โดเมนย่อยที่ไม่ปกติ หรือลิงก์ย่อ |
| วลีการกู้คืน | ไม่มีการร้องขอ | คำขอใดๆ ในการพิมพ์ อัปโหลด "ซิงค์" หรือตรวจสอบข้อมูล |
| คำขอกระเป๋าเงิน | การกระทำนั้นสอดคล้องกับสิ่งที่คุณตั้งใจริเริ่ม | ลายเซ็น การอนุมัติ การสลับห่วงโซ่ หรือธุรกรรมที่ไม่คาดคิด |
| ผู้รับและจำนวนเงิน | ตรงกับธุรกรรมที่คุณต้องการ | ไม่ทราบผู้รับหรือจำนวนเงิน |
| การเข้าถึงโทเค็น | วงเงินที่อนุญาตจะจำกัดอยู่เพียงเท่าที่การดำเนินการนั้นต้องการ | การอนุมัติแบบไม่จำกัดหรือไม่สามารถอธิบายได้ |
| ความดัน | คุณมีเวลาตรวจสอบข้อมูลด้วยตนเองได้ | การข่มขู่ การนับถอยหลัง การ "ระงับบัญชี" อย่างเร่งด่วน หรือการรับประกันรางวัล |
เหตุใดการที่ “URL ดูถูกต้อง” จึงไม่เพียงพอ
การตรวจสอบโดเมนเป็นสิ่งสำคัญ แต่เป็นเพียงชั้นเดียวเท่านั้น ผู้โจมตีสามารถแฮ็กบัญชีโซเชียลมีเดีย ซื้อโฆษณาบนเครื่องมือค้นหา ปลอมตัวเป็นเจ้าหน้าที่ฝ่ายสนับสนุน หรือนำผู้ใช้ไปยังหน้าเว็บที่ดูเป็นมืออาชีพได้ หน้าเว็บที่ดูถูกต้องอาจซ่อนการทำงานร่วมกันของสัญญาอัจฉริยะที่เป็นอันตรายหรือถูกบุกรุกไว้ก็ได้
สำหรับธุรกรรมที่มีมูลค่าสูง ควรตรวจสอบด้วยวิธีอิสระสองวิธี ตัวอย่างเช่น เปิดโครงการจากบุ๊กมาร์กที่บันทึกไว้ และตรวจสอบสัญญาหรือประกาศผ่านช่องทางอย่างเป็นทางการของโครงการอีกครั้ง อย่าใช้ลิงก์สองลิงก์จากข้อความที่น่าสงสัยเดียวกันแล้วอ้างว่าเป็นการตรวจสอบอิสระ
การแจ้งเตือนด้านความปลอดภัยของกระเป๋าเงินดิจิทัลอาจช่วยได้ แต่ไม่ใช่การรับประกัน MetaMask ระบุไว้อย่างชัดเจนว่าสัญญาณความน่าเชื่อถือและการแจ้งเตือนด้านความปลอดภัยเป็นเพียงข้อมูลเท่านั้นและไม่รับประกันความปลอดภัย หากที่อยู่หรือเว็บไซต์ใดถูกระบุว่าเป็นอันตราย อย่าเชื่อมต่อหรือลงชื่อเข้าใช้ หากไม่มีคำเตือนปรากฏขึ้น คุณยังคงต้องตรวจสอบความถูกต้องของการโต้ตอบด้วยตนเอง โปรดดูเอกสารเกี่ยวกับการแจ้งเตือนด้านความปลอดภัยของ MetaMask
เมื่อใดควรเปลี่ยนวิธีการของคุณ
กระบวนการรักษาความปลอดภัยควรเข้มงวดมากขึ้นเมื่อความเสี่ยงต่อการสูญเสียเพิ่มขึ้น กระเป๋าเงินที่เก็บเงินจำนวนเล็กน้อยเพื่อทดลองใช้แอปพลิเคชันแบบกระจายศูนย์ (dapps) ไม่จำเป็นต้องมีรูปแบบการทำงานเหมือนกับกระเป๋าเงินที่เก็บเงินออมระยะยาว
- ใช้กระเป๋าเงินดิจิทัลแยกต่างหากเมื่อคุณทดสอบแอปพลิเคชันแบบกระจายศูนย์ (dapps) ใหม่ๆ สร้าง NFT รับของรางวัล (airdrops) หรือลงนามในข้อความที่ไม่คุ้นเคยเป็นประจำ เก็บเฉพาะจำนวนเงินที่จำเป็นสำหรับกิจกรรมเหล่านั้นเท่านั้น
- ควรโยกย้ายสินทรัพย์ระยะยาวออกจากสินทรัพย์ที่มีการใช้งานแอปพลิเคชันแบบกระจายศูนย์ (dapp) บ่อยๆ เพราะการอนุมัติเพียงครั้งเดียวอาจส่งผลกระทบต่อเงินจำนวนมากที่คุณไม่ต้องการสูญเสีย
- ใช้เครื่องลงนามฮาร์ดแวร์และตรวจสอบหน้าจอเมื่อมูลค่าธุรกรรมสูงพอที่จะคุ้มค่ากับความยุ่งยากที่เพิ่มขึ้น ประโยชน์ที่ได้รับขึ้นอยู่กับการตรวจสอบรายละเอียดที่แสดง ไม่ใช่เพียงแค่การเป็นเจ้าของอุปกรณ์เท่านั้น
- เมื่อคุณหยุดใช้แอปพลิเคชันแบบกระจายศูนย์ (dapp) ควรเพิกถอนการอนุมัติเก่า โดยเฉพาะอย่างยิ่งในกรณีที่การอนุญาตมีขอบเขตกว้างหรือไม่มีข้อจำกัด
- หากวลีกู้คืนหรือรหัสส่วนตัวของกระเป๋าเงินถูกเปิดเผยให้ทิ้งกระเป๋าเงินนั้นและย้ายไปใช้กระเป๋าเงินอื่น การเปลี่ยนรหัสผ่านแอปกระเป๋าเงินไม่ได้ทำให้รหัสกู้คืนที่ถูกเปิดเผยปลอดภัยอีกครั้ง
สัญญาณอันตรายที่บ่งบอกว่าควรหยุดรถทันที
สัญญาณบางอย่างชัดเจนมากพอแล้วจนไม่จำเป็นต้องมีการโต้ตอบเพิ่มเติม หยุดการสนทนาทันทีหากเจ้าหน้าที่ฝ่ายสนับสนุนขอวลีกู้คืน รหัสผ่าน รหัสยืนยันตัวตนสองขั้นตอน ซอฟต์แวร์การเข้าถึงระยะไกล หรือการโอนเงินไปยังกระเป๋าเงินที่ "ปลอดภัย" Coinbase ระบุอย่างชัดเจนว่าพฤติกรรมเหล่านี้เป็นสิ่งที่เจ้าหน้าที่ฝ่ายบริการลูกค้าจะไม่ร้องขอ
นอกจากนี้ ควรหยุดเมื่อได้รับข้อความที่สร้างความเร่งด่วนเทียม สัญญาว่าจะให้รางวัลจำนวนมากผิดปกติ หรือขอให้คุณลงนามในเอกสารที่ไม่เกี่ยวข้องกับการกระทำที่คุณเริ่มต้น ข้อได้เปรียบที่พบบ่อยของการหลอกลวงแบบฟิชชิ่งคือความเร็ว: ผู้โจมตีต้องการให้คุณดำเนินการก่อนที่คุณจะตรวจสอบยืนยันเสร็จสิ้น
ควรทำอย่างไรหากคุณได้คลิกหรือลงชื่อไปแล้ว
การคลิกลิงก์ไม่ได้หมายความว่าจะสูญเสียเงินเสมอไป สิ่งสำคัญคือสิ่งที่เกิดขึ้นหลังจากนั้น หากคุณเพียงแค่เปิดหน้าเว็บและไม่ได้ป้อนวลีกู้คืน ติดตั้งซอฟต์แวร์ เชื่อมต่อกระเป๋าเงิน ลงชื่อในข้อความ อนุมัติการอนุญาตโทเค็น หรืออนุมัติธุรกรรม ความเสี่ยงของคุณอาจต่ำกว่า ปิดเว็บไซต์ ตรวจสอบความปลอดภัยของเบราว์เซอร์และอุปกรณ์ของคุณ แล้วกลับเข้าใช้บริการผ่าน URL ที่ได้รับการตรวจสอบอย่างอิสระอีกครั้ง
หากคุณเชื่อมต่อกระเป๋าเงินแล้ว โปรดตรวจสอบสิทธิ์การใช้งาน หากคุณอนุมัติการใช้จ่ายโทเค็น โปรดตรวจสอบและยกเลิกสิทธิ์ที่น่าสงสัย หากคุณลงนามในธุรกรรม โปรดตรวจสอบธุรกรรมนั้นบนตัวสำรวจบล็อกที่เหมาะสมเพื่อทำความเข้าใจว่าอะไรได้รับอนุญาต หากวลีการกู้คืนหรือคีย์ส่วนตัวของคุณถูกเปิดเผย ให้ถือว่ากระเป๋าเงินนั้นถูกบุกรุกและย้ายสินทรัพย์ที่เหลือไปยังกระเป๋าเงินที่ปลอดภัยใหม่โดยเร็วที่สุด
อย่าคาดหวังว่าผู้ให้บริการกระเป๋าเงินดิจิทัลจะยกเลิกการโอนเงินบนบล็อกเชน การดูแลจัดการด้วยตนเองหมายความว่าคุณควบคุมกุญแจได้ แต่ก็หมายความว่าโดยทั่วไปแล้วผู้ให้บริการไม่สามารถยกเลิกธุรกรรมบล็อกเชนที่ถูกต้องหลังจากได้รับการยืนยันแล้วได้
วิธีสังเกตว่าความปลอดภัยของกระเป๋าเงินดิจิทัลของคุณดีขึ้นหรือไม่
คุณไม่จำเป็นต้องใช้ตัวชี้วัดที่ซับซ้อน เพียงแค่ติดตามผลลัพธ์ที่สังเกตได้เพียงไม่กี่อย่าง:
- คุณสามารถค้นหาเส้นทางอย่างเป็นทางการไปยังแอปพลิเคชันแบบกระจายศูนย์ (dapp) ทุกแอปที่คุณใช้งานเป็นประจำได้โดยไม่ต้องพึ่งโฆษณาค้นหาหรือลิงก์ที่ไม่พึงประสงค์
- วลีกู้คืนระบบของคุณถูกจัดเก็บแบบออฟไลน์และไม่เคยถูกป้อนลงในเว็บไซต์หรือส่งให้บุคคลอื่นใด
- คุณสามารถอธิบายรายละเอียดของแต่ละธุรกรรมหรือการอนุมัติก่อนลงนามได้
- กระเป๋าเงินดิจิทัลที่มีมูลค่าสูงของคุณไม่ได้เชื่อมต่อกับแอปพลิเคชันแบบกระจายศูนย์ (dapps) ที่อยู่ระหว่างการทดลองเป็นประจำ
- รายชื่อผู้ได้รับอนุมัติของคุณไม่มีสิทธิ์อนุญาตเก่าที่ไม่จำเป็น
- คุณมีแผนรับมือเป็นลายลักษณ์อักษรสำหรับกรณีที่ข้อมูลเริ่มต้นถูกบุกรุก การอนุมัติโดยเจตนาร้าย หรือการทำธุรกรรมที่ไม่ได้รับอนุญาต
หากคุณไม่สามารถบรรลุผลลัพธ์ข้อใดข้อหนึ่งได้ ให้ปรับปรุงการควบคุมเฉพาะส่วนนั้นแทนที่จะเพิ่มเครื่องมือรักษาความปลอดภัยแบบสุ่มสี่สุ่มห้า
ข้อจำกัด: การตั้งค่ากระเป๋าเงินดิจิทัลไม่สามารถป้องกันการหลอกลวงได้
เครื่องมือรักษาความปลอดภัยช่วยลดความเสี่ยง แต่ไม่ได้ขจัดความจำเป็นในการตัดสินใจ กระเป๋าเงินฮาร์ดแวร์สามารถปกป้องรหัสส่วนตัวได้ แต่ไม่สามารถหยุดคุณจากการลงนามในธุรกรรมที่เป็นอันตรายโดยเจตนาได้ คำเตือนของเบราว์เซอร์อาจพลาดโดเมนฟิชชิ่งใหม่ๆ แอปพลิเคชันแบบกระจายศูนย์ (dapp) ที่ถูกต้องอาจถูกบุกรุก บัญชีโซเชียลที่คุ้นเคยอาจถูกแฮ็ก การอนุมัติโทเค็นอาจยังคงใช้งานได้หลังจากที่คุณตัดการเชื่อมต่อจากเว็บไซต์แล้ว
ภัยคุกคามในวงกว้างยังคงมีอยู่มาก ในเดือนเมษายน 2026 FBI รายงานว่า ข้อร้องเรียนที่เกี่ยวข้องกับสกุลเงินดิจิทัลในรายงานอาชญากรรมทางอินเทอร์เน็ตปี 2025 คิดเป็นมูลค่าความเสียหายมากกว่า 11 พันล้านดอลลาร์สหรัฐ ในขณะที่การฟิชชิงและการปลอมแปลงข้อมูลเป็นประเภทข้อร้องเรียนที่ถูกรายงานบ่อยที่สุด ตัวเลขเหล่านี้ครอบคลุมหมวดหมู่ที่กว้างกว่า และไม่ควรตีความว่าเป็นเพียงความเสียหายจากฟิชชิงที่เกี่ยวข้องกับสกุลเงินดิจิทัลเท่านั้น แต่แสดงให้เห็นว่าเหตุใดการตรวจสอบและการเตรียมพร้อมรับมือกับเหตุการณ์จึงมีความสำคัญ ดู รายงานอาชญากรรมทางอินเทอร์เน็ตปี 2025 ของ FBI ที่เผยแพร่เมื่อวันที่ 6 เมษายน2026
ค่าเริ่มต้นที่ปลอดภัยกว่าสำหรับการใช้งาน Web3 ในชีวิตประจำวัน
นิสัยประจำวันที่แข็งแกร่งที่สุดไม่ใช่ “ห้ามคลิกอะไรเลย” แต่เป็นการแยกการค้นพบออกจากการอนุญาต คุณอาจค้นพบโครงการผ่านโซเชียลมีเดีย ผลการค้นหา หรือข้อความ แต่ห้ามอนุญาตการกระทำใดๆ ในกระเป๋าเงินจากเส้นทางที่ไม่ได้รับการตรวจสอบนั้น ให้เข้าไปที่เว็บไซต์อย่างเป็นทางการของโครงการ ตรวจสอบโดเมน ตรวจสอบคำขอในกระเป๋าเงิน จำกัดสิทธิ์ และลงชื่อเฉพาะเมื่อธุรกรรมตรงกับความตั้งใจของคุณเท่านั้น
หากกระบวนการดูเร่งรีบหรือไม่ชัดเจน การหยุดกระบวนการถือเป็นผลลัพธ์ด้านความปลอดภัยที่ดี ใน Web3 การปฏิเสธธุรกรรมหนึ่งรายการมีต้นทุนต่ำกว่าการอนุมัติธุรกรรมที่ผิดพลาดมาก