分析代幣分發:如何識別潛在的內部錢包
一個利用持有者集中度、部署者關係、資金模式、標籤和鏈上行為來識別潛在的與內部人員有關的加密錢包的實用框架。
代幣分佈能告訴你的遠不止某種加密貨幣是否擁有少數大額持有者。一個有用的分析會提出一個更複雜的問題:表面上看似獨立的錢包,實際上是否與專案團隊、部署者、資金庫、做市商、早期投資者或彼此之間有關聯?
關鍵在於「可能性」。區塊鏈位址具有匿名性,僅憑大額餘額並不能證明錢包屬於內部人員。交易所錢包、流動性池、橋接器、歸屬合約、託管人、銷毀地址和協議金庫都可能出現在最大的持有者名單中。因此,目標是建構一條有據可查的證據鏈,而不是僅憑一條線索就賦予某個地址一個確定的身份。
本文將聚焦在EVM風格的代幣分析,因為以太坊相容的瀏覽器會公開特別有用的合約和轉帳數據。同樣的道理也適用於其他區塊鏈及其原生瀏覽器和分析工具。
| 訊號 | 這可能表明什麼 | 它無法證明什麼 |
|---|---|---|
| 大量代幣分配 | 投票權集中、流動性風險或供應控制 | 持有者是團隊成員 |
| 部署方直接撥款 | 營運或經濟關係 | 共同所有權本身 |
| 上線初期收到的代幣 | 提前分配、資金轉移、歸屬或協調分配 | 不當行為 |
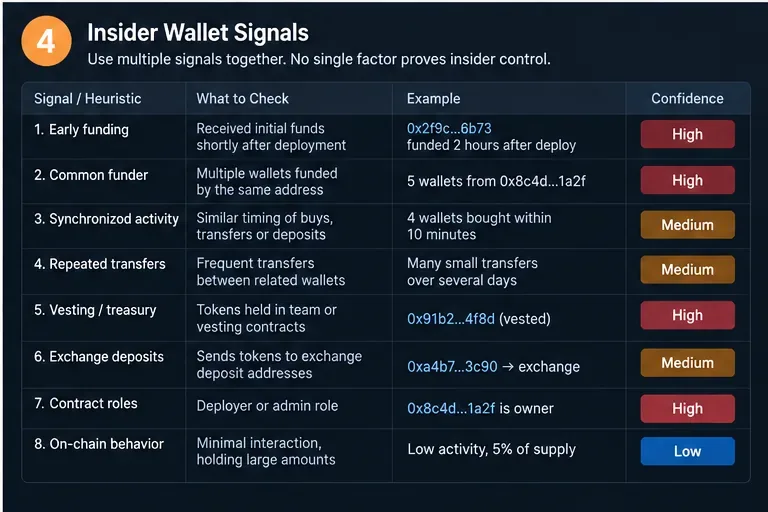
| 同一首筆捐款在不同錢包中都來自同一人。 | 可能的錢包集群或共享操作設置 | 每個錢包的受益所有人都是同一個人。 |
| 合約所有者/管理員角色 | 特權技術控制 | 相關合約持有的每個代幣的所有權 |
| 同步轉帳或交易 | 可能的協同行為 | 除非有其他證據支持,否則不應進行協調。 |
| 已驗證地址標籤 | 有用的身份或類別背景 | 永久或絕對可靠的歸屬 |
首先要找到代幣合約,而不是代幣代碼。從專案官方文件或其他權威來源複製合約地址,並確認鏈號正確。在以太坊和支援的 EVM 鏈上,Etherscan 的代幣持有者清單端點會傳回 ERC-20 合約的持有者地址和餘額。截至 2026 年 9 月,該端點已成為付費 API 功能。 Etherscan 的文檔指出,受 2026 年 7 月 1 日變更影響的免費層級端點每次請求最多返回 1000 條記錄;如果端點支援分頁,請使用所有需要的頁面,而不是將第一個回應視為完整的持有者集合。
接下來,將顯而易見的底層基礎設施進行分類。沒有標籤的持有量最高的代幣持有者表格可能會產生誤導,因為流動性池或交易所熱錢包持有的代幣數量可能超過任何個人。 Etherscan 解釋說,其公開的名稱標籤和識別可以添加諸如已知組織、項目或地址類別等上下文資訊。請將這些標籤視為需要審查的證據,而不是自動得出結論的依據。
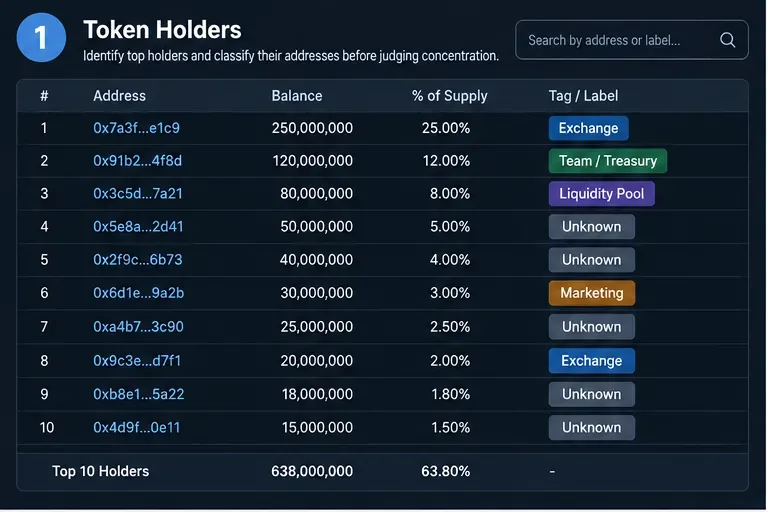
記錄前1、前5、前10和前20名股東所持股份。然後,在排除諸如銷毀地址、交易所託管和自動流動性合約等明確識別的基礎設施後,計算相同的數據。第二種方法通常更有利於評估自主控制權。
不要自動排除國庫或歸屬合約。即使代幣無法立即轉移,這些餘額也可能具有重要的經濟意義。相反,應將它們單獨分類,並檢查合約規則、解鎖時間表和控制地址。
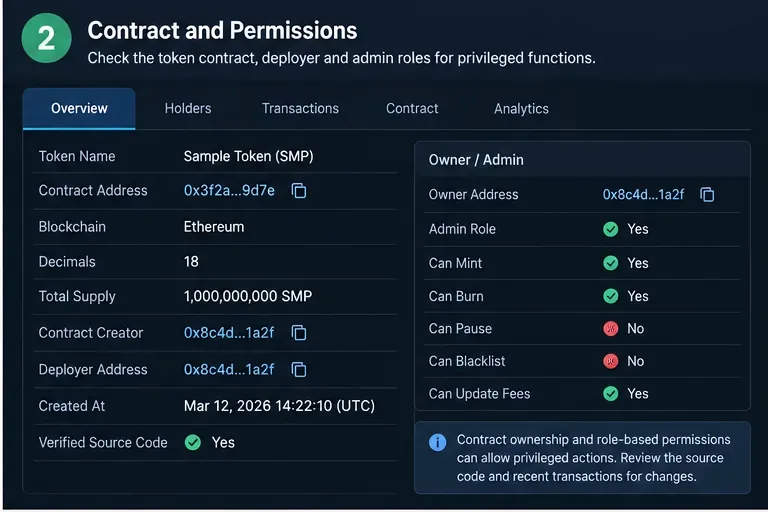
代幣的部署歷史為關係分析提供了重要的起點。 Etherscan 記錄了一個合約建立端點,該端點會傳回合約建立者和建立交易資訊。由此,可以檢查部署者是否也為早期錢包充值、接收代幣、與歸屬合約互動或控制流動性設定。
然後閱讀已驗證的合約並確定管理權限。 OpenZeppelin 目前的存取控製文件解釋了常見的基於所有權和角色的模式:所有者或角色持有者可以被允許執行受限功能,根據合約的不同,這些功能可能包括鑄造、暫停或其他管理操作。對於基於代理的系統,還應確定代理管理員、實現所有權、多重簽章、時間鎖以及任何存取控制角色,而不是假設部署者仍然擁有控制權。
具有管理員角色的錢包對於內部分析至關重要,因為它與協議之間存在明確的關聯。但即便如此,也無法證明錢包的實際所有者是誰。管理員可能是多重簽署者、安全委員會成員、服務提供者或治理執行者。
有了候選錢包位址後,建立一個簡單的關係圖。對於每個地址,記錄:
Etherscan 的ERC-20 轉帳端點可以按地址和代幣合約進行篩選,以重建代幣流向。常規交易歷史記錄對於原生代幣的資金籌集和合約調用也很有用。如果您使用商業分析服務,Nansen 的官方關聯錢包工作流程明確描述如何使用標籤、首輪出資人關係、簽署者或部署連結、交易對手以及其他行為關聯進行聚類。
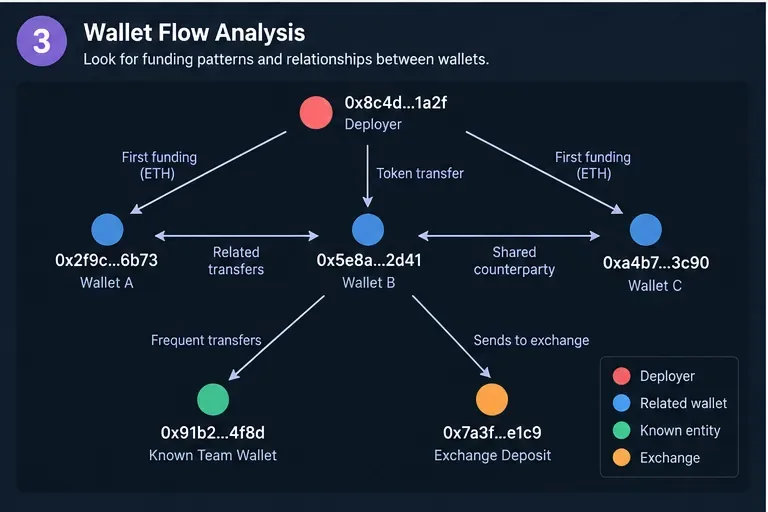
新創建的錢包需要使用原生貨幣來支付交易費用。如果五個新創建的錢包都從部署者那裡獲得了第一筆 gas 資金,並在不久後收到了專案代幣,這是一個有意義的關聯信號。但這仍然不能作為最終結論:中心化交易所、水龍頭、中繼器或共享維運錢包也可能出現同樣的模式。在得出結論之前,請務必查看資金提供者的標籤和交易記錄。
與內部人員關聯的錢包可能被故意拆分,從而使任何單一位址看起來都不占主導地位。行為分析有助於發現這種可能性。尋找那些在幾分鐘內相繼活躍起來、獲取相同或模式化的代幣數量、以相同順序與相同合約交互,或反覆相互發送代幣的錢包。
此外,還要比較它們在重要項目事件(例如代幣生成、解鎖、流動性增加、遷移或已宣布的分配)前後的行為。在記錄中使用區塊時間戳記和交易哈希值。除非有直接證據,否則不要斷言某個錢包使用了非公開資訊進行交易;鏈上時間只能顯示相關性,而不能反映個人的知情程度或意圖。
地址標籤可以節省大量時間,尤其是當錢包屬於大型交易所、做市商、基金、協議或公共機構時。 Nansen 的地址標籤文件描述了實體標籤和行為標籤,而其更廣泛的文件則解釋瞭如何使用專有研究和啟發式方法將相關地址分組到同一實體中。
這個限定詞很重要。第三方標籤並非區塊鏈上的原始事實。請儲存標籤、來源和您觀察到的日期,並盡可能獨立驗證重要的說法。隨著新證據的出現,標籤可能會改變。
僵化的數值評分可能會造成虛假的自信,因此應該使用證據分級。一個實用的方法是區分直接證據、強關聯和弱相關性。
| 證據層級 | 範例 | 如何使用它 |
|---|---|---|
| 直接的 | 項目公開標識錢包;錢包是合約所有者/管理員;已驗證的國庫或歸屬合約 | 記錄確切的來源和角色 |
| 強聯繫 | 直接部署者資金加提前分配;使用已知團隊錢包進行重複轉帳;共享首筆資金加匹配行為 | 描述為可能相關或屬於同一營運集群,但需注意以下事項 |
| 弱相關性 | 大筆資金、相近交易時間、相同交易所目的地、低交易筆數 | 暫且將此作為主要線索,直到出現更有力的證據。 |
把所有大戶都稱為內部人。大戶持有者可能是交易所、基金、做市商、質押或過橋合約持有者,或是早期公開買家。
將流動性池計入可自由支配的供應量。池餘額由池的機制和流動性提供者控制;它們應與單一錢包的自由支配餘額區分開來。
假設一次轉帳即可證明所有權。工資、撥款、場外交易、空投、做市庫存和日常財務操作都會產生直接轉帳。
忽略代理和多重簽章。部署者可能不再控制令牌。目前權限可能位於代理管理員、時間鎖、治理合約或多重簽章之後。
信任沒有時間戳記的標籤。標籤雖然提供有價值的上下文信息,但可能不完整、已被修改,或基於專有啟發式演算法。
強而有力的代幣分佈分析能夠區分事實與推論。例如:「錢包 A 持有 4.2% 的代幣供應量,從部署者處獲得了第一筆 gas 資金,在部署兩小時後從金庫獲得了代幣,並且多次與錢包 B 進行代幣轉移。這些事實支持將 A 和 B 視為一個潛在的關聯集群。但尚未驗證這兩個錢包的公開所有權。」
這種表述方式比簡單地將地址稱為「內部錢包」更有用。它告訴讀者哪些資訊是可觀察的,哪些關係是可以推斷的,以及哪些資訊仍然未知。在鏈上研究中,這種區別決定了分析結果的可重現性,而不只是停留在猜測的層面。
一個利用持有者集中度、部署者關係、資金模式、標籤和鏈上行為來識別潛在的與內部人員有關的加密錢包的實用框架。
學習如何在風險預算、代幣盡職調查、錢包安全、謹慎執行、退出規則和稅務記錄的框架下交易模因幣。
學習如何使用 KuCoin P2P 買賣加密貨幣、驗證付款、選擇報價、避免常見騙局以及安全地處理糾紛。
了解什麼是加密貨幣空投、資格規則如何運作、應該避免哪些誤解,以及如何在不冒錢包風險的情況下抓住重大機會。
了解如何透過修正文件、自拍、資料不符和帳戶問題來解決幣安、Bybit 和 OKX 上的 KYC 驗證失敗問題。
了解加密貨幣現貨交易和保證金交易的區別,包括所有權、槓桿、清算風險、成本、訂單類型和新手風險檢查。
了解蜜罐加密貨幣騙局如何阻止代幣銷售,如何在投入資金之前檢查銷售模擬、稅收、流動性和合約控制。
了解拉高出貨騙局的運作方式、需要注意的警告信號,以及保護您的資金免受操縱的股票和加密資產侵害的實用步驟。
學習如何安全地恢復被鎖定的加密貨幣交易所帳戶、準備驗證文件、完成安全檢查、避免詐騙以及應對審核延遲。
了解幣安雙重投資的運作方式,包括低買高賣、結算、年利率、流動性限制、市場風險和自動複利。