الرئيسية
» معرفة
»
عمليات الاحتيال الإلكتروني في Web3: كيفية حماية محفظة العملات الرقمية الخاصة بك دون الاعتماد على التخمين
عمليات الاحتيال الإلكتروني في Web3: كيفية حماية محفظة العملات الرقمية الخاصة بك دون الاعتماد على التخمين
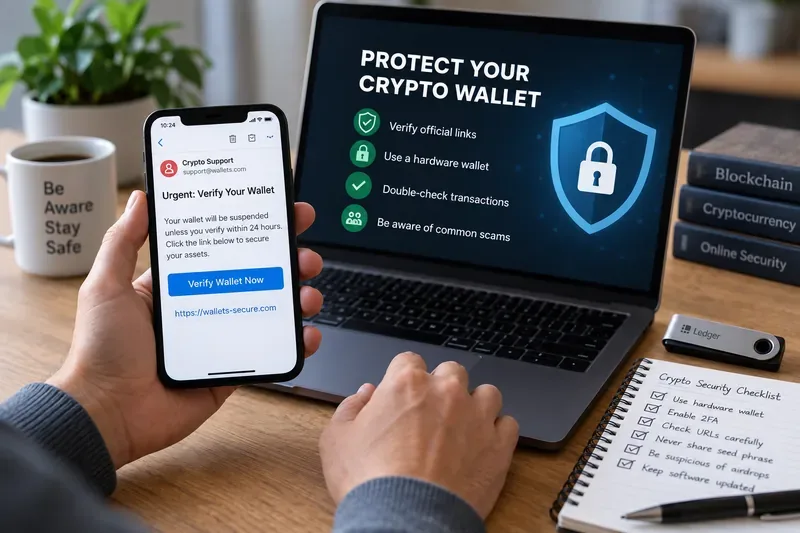
يُعدّ التصيّد الاحتيالي عبر Web3 خطيرًا لأنّ المحتال لا يحتاج دائمًا إلى كلمة مرورك. ففي محفظة ذاتية الحفظ، قد يحاول المهاجم الحصول على عبارة الاسترداد السرية الخاصة بك، أو خداعك للاتصال بتطبيق لامركزي مزيف، أو إقناعك بالموافقة على معاملة أو منح رمز مميز يتيح لعقد خبيث الوصول إلى أصولك.
لذا، لا يكمن الهدف من أمان المحفظة الإلكترونية الجيد في حفظ جميع عمليات الاحتيال، بل في بناء آلية تضمن نتائج أفضل حتى عندما تبدو الرسالة أو الموقع الإلكتروني أو المعاملة مقنعة. ويتمثل المعيار العملي في التالي: قبل التوقيع على أي شيء، يجب أن تعرف هوية الجهة التي تتعامل معها، وما الذي سيُصرّح به طلب المحفظة، ومقدار القيمة المُعرّضة للخطر، وما الذي ستفعله إذا بدا الأمر مريبًا.
إن رسالة "تحقق من محفظتك" المشبوهة هي سبب للتوقف والتحقق بشكل مستقل من المصدر قبل الاتصال أو التوقيع أو إدخال معلومات الاسترداد.
ما الذي تحاول عمليات التصيد الاحتيالي عبر Web3 إجبارك على فعله
التصيد الاحتيالي هو هجوم هندسة اجتماعية: حيث يخلق المحتال سببًا مقنعًا يدفعك إلى القيام بفعل يُفيد المهاجم. في بيئة الويب 3، قد يكون لهذا الفعل عواقب وخيمة تتجاوز مجرد النقر على رابط ضار. قد يطلب منك موقع مزيف الكشف عن عبارة استرداد، أو توقيع رسالة، أو الموافقة على منح رمز مميز، أو تفويض معاملة لتحويل أصول.
تحذر منصة Coinbase من أن مواقع التصيد الاحتيالي قد تنتحل صفة الخدمات الشرعية، وقد تنتشر عبر البريد الإلكتروني، والرسائل النصية، ووسائل التواصل الاجتماعي، وإعلانات محركات البحث. كما تؤكد إرشادات المحفظة على ضرورة التحقق من عنوان URL الخاص بالتطبيق اللامركزي (dapp) بدقة، وعدم مشاركة عبارة الاسترداد مطلقًا. راجع إرشادات محفظة Coinbase لتجنب عمليات الاحتيال في العملات الرقمية .
يصف MetaMask بالمثل هجمات انتحال الهوية التي تقوم فيها حسابات دعم مزيفة بانتحال صفة الموظفين الرسميين وتطلب من المستخدمين عبارة الاسترداد السرية الخاصة بهم. يمكن لعبارة الاسترداد استعادة المحفظة وكشف المفاتيح الخاصة المرتبطة بها، لذا فإن تسليمها لشخص آخر أو موقع ويب قد يمنحهم السيطرة على المحفظة. راجع إرشادات MetaMask حول عمليات الاحتيال بانتحال الهوية .
النتائج الأربع التي يجب أن تحققها عملية الأمن الخاصة بك
1. عبارة الاسترداد الخاصة بك لا تفلت من سيطرتك أبدًا
عبارة الاسترداد الخاصة بك، والتي تُسمى أحيانًا عبارة الاسترداد السرية، هي السر الاحتياطي الذي يُمكنك من استعادة محفظتك الرقمية ذاتية الحفظ. أهم اختبار بسيط هو: يجب ألا يستلمها أي وكيل دعم، أو موقع ويب، أو نموذج، أو روبوت محادثة، أو صفحة توزيع مجاني، أو عملية "التحقق من المحفظة".
إذا طلب أحدهم عبارة الاسترداد السرية، فليس من الصحيح أن تقول: "لقد تحققت من الشعار، ويبدو حقيقيًا". بل الصحيح هو رفض تقديمها والتوجه مباشرةً إلى موقع الدعم الرسمي لمزود الخدمة. تؤكد MetaMask أن ممثلي الدعم لديها لن يطلبوا عبارة الاسترداد السرية أبدًا، وكذلك Coinbase تؤكد أن الدعم لن يطلب عبارة الاسترداد. راجع إرشادات الدعم الرسمية لـ MetaMask وإرشادات Coinbase بشأن التصيد الاحتيالي .
2. عليك التحقق من الوجهة والغرض قبل التوقيع
يمكن لمحفظة الأجهزة حماية المفاتيح الخاصة من التعرض المباشر للحاسوب، لكنها لا تستطيع تحديد ما إذا كانت المعاملة آمنة اقتصاديًا بالنسبة لك. فإذا وافقت على معاملة مشبوهة، فقد يوقع الجهاز بدقة ما طلبت منه توقيعه.
لهذا السبب تُعدّ معلومات المعاملات المقروءة مهمة. تُعرّف شركة ليدجر "التوقيع الواضح" بأنه عرض تفاصيل المعاملة، مثل الإجراء والمستلم والمبلغ، بصيغة يسهل على الإنسان قراءتها قبل الموافقة. وتكمن الفائدة الأمنية في مقارنة هذه التفاصيل بما كنت تنوي القيام به. راجع شرح ليدجر للتوقيع الواضح .
يُعدّ اختبار النجاح/الفشل المفيد قبل التوقيع هو: هل يمكنك شرح ما سيفعله الطلب بلغة بسيطة؟ إذا عرضت المحفظة عقدًا غير مألوف، أو إمكانية إنفاق غير محدودة، أو مستلمًا غير متوقع، أو بيانات مبهمة لا يمكنك التحقق منها بشكل فعّال، فإن النتيجة الأكثر أمانًا هي التوقف بدلاً من التعامل مع شاشة التأكيد كإجراء شكلي.
3. لا يمكن للتطبيق اللامركزي المخترق الوصول تلقائيًا إلى كل شيء
تُعدّ الموافقات على الرموز أذونات تسمح للعقد الذكي بإنفاق رمز محدد نيابةً عنك. وهي ضرورية في كثير من الأحيان لمنصات التداول اللامركزية، وتطبيقات التخزين، وغيرها من التطبيقات اللامركزية، ولكنّ منح موافقات واسعة النطاق يزيد من حجم المخاطر التي قد تُكشف في حال تبيّن أن العقد أو الموقع خبيث.
توضح MetaMask أن فصل المحفظة عن التطبيق اللامركزي لا يُعدّ إلغاءً لموافقة الرمز المميز. قد يؤدي الفصل إلى إزالة وصول الموقع إلى معلومات المحفظة، ولكن قد يبقى الترخيص الموجود على السلسلة فعالاً. توصي وثائقها بمراجعة التراخيص وإلغاء الموافقات غير المرغوب فيها. راجع دليل MetaMask لإلغاء موافقات الرموز المميزة .
النتيجة الملموسة هنا هي تقليل نطاق التأثير. إذا كنت نادرًا ما تستخدم تطبيقًا لامركزيًا، فلا ينبغي الإبقاء على موافقة قديمة غير محدودة لمجرد نسيانك لها. راجع الموافقات دوريًا وأزل الأذونات التي لم تعد بحاجة إليها. عندما تدعم المحفظة أو التطبيق اللامركزي حدًا أقصى للإنفاق، استخدم أقل حد ممكن عمليًا بدلًا من الاعتماد على الوصول غير المحدود افتراضيًا.
4. يمكنك احتواء الضرر بسرعة
لا يوجد إجراء أمني يقضي على جميع المخاطر. أنت بحاجة إلى خطة استجابة للحوادث قبل وقوع أي شيء. إذا لاحظت معاملة غير مصرح بها، أو موافقة خبيثة، أو دليلاً على كشف عبارة الاسترداد الخاصة بك، فإن الأولوية تتغير من الوقاية إلى الاحتواء.
توضح إرشادات MetaMask بشأن المحافظ المخترقة أن المعاملات غير المصرح بها قد تشير إلى اختراق المحفظة، وتوصي بنقل الأموال المتبقية إلى محفظة آمنة، والتوقف عن استخدام المحفظة المخترقة، والإبلاغ عن عملية الاحتيال. كما تشير إلى قيدٍ أساسي في نظام الحفظ الذاتي: إذ لا يمكن لمُزوّد المحفظة عادةً عكس معاملات البلوك تشين. راجع إرشادات MetaMask بشأن المحافظ المخترقة .
فحص عملي للتصيد الاحتيالي قبل الاتصال أو التسجيل
استخدم قائمة التحقق التالية كآلية لاتخاذ القرار، وليس كضمانة. اجتياز جميع البنود يقلل من المخاطر الواضحة، ولكن قد يظل الموقع أو العقد الذي يبدو شرعياً عرضة للاختراق.
يفحص
علامة جيدة
سبب للتوقف
مصدر
لقد وصلت إلى الموقع من إشارة مرجعية رسمية محفوظة أو قناة مشروع موثقة
لقد وصلت إلينا عبر رسالة خاصة غير مرغوب فيها، أو رابط بريد إلكتروني، أو إعلان، أو رد "دعم".
اِختِصاص
يتطابق النطاق تمامًا مع المشروع الرسمي
خطأ إملائي، كلمة زائدة، نطاق فرعي غير معتاد، أو رابط مختصر
عبارة الاسترداد
لم يُطلب ذلك
أي طلب للكتابة أو التحميل أو "المزامنة" أو التحقق منه
طلب محفظة
يتطابق الإجراء مع ما بدأته عن قصد
توقيع أو موافقة أو تبديل سلسلة أو معاملة غير متوقعة
المستلم والمبلغ
إنها تتوافق مع معاملتك المقصودة
مستلم أو مبلغ غير معروف
الوصول بالرمز المميز
يقتصر البدل على ما يتطلبه الإجراء
موافقة غير محدودة أو غير مبررة
ضغط
لديك الوقت للتحقق بشكل مستقل
التهديدات، والعد التنازلي، و"تعليق الحساب" العاجل، أو المكافأة المضمونة
لماذا لا يكفي مجرد "أن عنوان URL يبدو صحيحًا"؟
يُعدّ فحص النطاق أمرًا بالغ الأهمية، ولكنه ليس سوى خطوة واحدة. إذ يُمكن للمهاجمين اختراق حسابات التواصل الاجتماعي، وشراء إعلانات البحث، وانتحال صفة موظفي الدعم، أو توجيه المستخدمين إلى صفحات تبدو احترافية. وقد تحتوي الصفحة التي تبدو سليمة أيضًا على تفاعل خبيث أو مخترق لعقد ذكي.
بالنسبة للمعاملات ذات القيمة العالية، استخدم طريقتين مستقلتين للتحقق. على سبيل المثال، افتح المشروع من إشارة مرجعية محفوظة، وتحقق بشكل منفصل من العقد أو الإعلان عبر قناة المشروع الرسمية. لا تستخدم رابطين من نفس الرسالة المشبوهة وتعتبر ذلك تحققًا مستقلاً.
قد تُساعد تنبيهات أمان المحفظة، لكنها ليست ضمانات. تُصرّح MetaMask صراحةً بأنّ إشارات الثقة وتنبيهات الأمان هي معلوماتية فقط ولا تضمن السلامة. إذا تمّ تصنيف عنوان أو موقع على أنه ضار، فلا تقم بالاتصال أو التوقيع. إذا لم يظهر أي تحذير، فلا يزال عليك التحقق من التفاعل بنفسك. راجع وثائق تنبيهات الأمان الخاصة بـ MetaMask .
متى يجب تغيير أسلوبك؟
ينبغي تشديد إجراءات الأمان كلما زادت احتمالية الخسارة. فالمحفظة التي تحتوي على مبلغ صغير لتجربة التطبيقات اللامركزية لا تحتاج إلى نفس نموذج التشغيل الخاص بالمحفظة التي تحتوي على مدخرات طويلة الأجل.
استخدم محفظة تفاعلية منفصلة عند اختبار التطبيقات اللامركزية الجديدة بانتظام، أو سكّ الرموز غير القابلة للاستبدال (NFTs)، أو المطالبة بالجوائز المجانية، أو توقيع رسائل غير مألوفة. احتفظ فقط بالمبلغ اللازم لهذه الأنشطة.
انقل الأصول طويلة الأجل بعيدًا عن نشاط التطبيقات اللامركزية المتكرر عندما قد يؤدي اختراق الموافقة إلى كشف مبلغ لا ترغب في خسارته.
استخدم جهاز توقيع إلكتروني وتحقق من شاشته عندما تبرر قيمة المعاملات الجهد الإضافي. تعتمد الفائدة على مراجعة التفاصيل المعروضة، وليس فقط على امتلاك الجهاز.
قم بإلغاء الموافقات القديمة عند التوقف عن استخدام تطبيق لامركزي، خاصةً عندما يكون السماح واسع النطاق أو غير محدود.
تخلَّ عن المحفظة وانقلها إلى محفظة أخرى إذا تم الكشف عن عبارة الاسترداد أو المفتاح الخاص بها. تغيير كلمة مرور تطبيق المحفظة لا يُعيد حماية عبارة الاسترداد المكشوفة.
مؤشرات تحذيرية تبرر التوقف الفوري
بعض الإشارات قوية بما يكفي لتجنب أي تفاعل إضافي. توقف فورًا إذا طلب منك أي شخص يدّعي أنه موظف دعم عبارة الاسترداد، أو كلمة المرور، أو رمز المصادقة الثنائية، أو برنامج الوصول عن بُعد، أو تحويل الأموال إلى محفظة "آمنة". تُصنّف Coinbase هذه السلوكيات صراحةً ضمن الأمور التي لن يطلبها موظفو خدمة العملاء لديها.
توقف أيضًا عندما تُثير رسالة ما شعورًا زائفًا بالإلحاح، أو تعد بمكافأة كبيرة بشكل غير معتاد، أو تطلب منك التوقيع على شيء لا علاقة له بالإجراء الذي بدأته. إحدى مزايا التصيد الاحتيالي الشائعة هي السرعة: فالمهاجم يريدك أن تتصرف قبل أن تتحقق من الأمر.
ماذا تفعل إذا كنت قد نقرت أو سجلت بالفعل؟
لا يعني النقر على رابط بالضرورة خسارة الأموال. المهم هو ما حدث بعد ذلك. إذا اقتصر الأمر على فتح صفحة دون إدخال عبارة استرداد، أو تثبيت برنامج، أو ربط محفظة، أو توقيع رسالة، أو الموافقة على منح رمز مميز، أو تفويض معاملة، فقد تكون المخاطر أقل. أغلق الموقع، وراجع إعدادات أمان المتصفح والجهاز، ثم عد إلى الخدمة عبر رابط تم التحقق منه بشكل مستقل.
إذا قمتَ بربط المحفظة، فتحقق من الأذونات النشطة. إذا وافقتَ على إنفاق الرموز، فراجع التصاريح المشبوهة وألغِها. إذا وقّعتَ على معاملة، فافحصها على مستكشف الكتل المناسب لفهم ما تمّت الموافقة عليه. إذا تمّ كشف عبارة الاسترداد أو المفتاح الخاص بك، فتعامل مع المحفظة على أنها مخترقة وانقل الأصول المتبقية إلى محفظة جديدة مؤمّنة في أسرع وقت ممكن.
لا تتوقع من مزود المحفظة إلغاء عملية تحويل على سلسلة الكتل. تعني الحفظ الذاتي أنك تتحكم في المفاتيح، ولكنها تعني أيضاً أن المزودين لا يستطيعون عموماً إلغاء معاملة صحيحة على سلسلة الكتل بعد تأكيدها.
كيف تعرف ما إذا كان أمان محفظتك الإلكترونية يتحسن
لست بحاجة إلى نتيجة معقدة. راقب بعض النتائج القابلة للملاحظة:
يمكنك تحديد المسار الرسمي لكل تطبيق لامركزي تستخدمه بانتظام دون الاعتماد على إعلانات البحث أو الروابط غير المرغوب فيها.
عبارة الاسترداد الخاصة بك مخزنة خارج الإنترنت ولم يتم إدخالها مطلقًا في موقع ويب أو إرسالها إلى شخص آخر.
يمكنك شرح كل معاملة أو موافقة قبل التوقيع عليها.
لا يتم ربط محفظتك ذات القيمة العالية بشكل روتيني بالتطبيقات اللامركزية التجريبية.
لا تحتوي قائمة الموافقات الخاصة بك على أذونات قديمة غير ضرورية.
لديك خطة استجابة مكتوبة في حالة اختراق البذرة، أو الموافقة الخبيثة، أو المعاملة غير المصرح بها.
إذا لم تتمكن من تحقيق إحدى تلك النتائج، فقم بتحسين عنصر التحكم المحدد بدلاً من إضافة المزيد من أدوات الأمان بشكل عشوائي.
القيود: لا يمكن لأي إعداد للمحفظة أن يجعل التصيد الاحتيالي مستحيلاً.
تُقلل أدوات الأمان من المخاطر، لكنها لا تُغني عن الحاجة إلى التقدير. يمكن لمحفظة الأجهزة حماية المفاتيح الخاصة، لكنها لا تمنعك من توقيع معاملة ضارة عن قصد. قد لا يكشف تحذير المتصفح عن نطاق تصيّد احتيالي جديد. قد يتعرض تطبيق لامركزي شرعي للاختراق. قد يتم اختراق حسابك على مواقع التواصل الاجتماعي. قد تبقى الموافقات على الرموز سارية حتى بعد قطع اتصالك بالموقع.
لا يزال التهديد الأوسع نطاقًا قائمًا. في أبريل 2026، أفاد مكتب التحقيقات الفيدرالي (FBI) أن الشكاوى المتعلقة بالعملات المشفرة في تقرير جرائم الإنترنت لعام 2025 تمثل خسائر مُبلغ عنها تتجاوز 11 مليار دولار، في حين كان التصيد الاحتيالي وانتحال الهوية من بين أكثر أنواع الشكاوى شيوعًا بشكل عام. تشمل هذه الأرقام فئات أوسع، ولا ينبغي اعتبارها خسائر العملات المشفرة الناتجة عن التصيد الاحتيالي فقط، ولكنها تُظهر أهمية التحقق والاستعداد لمواجهة الحوادث. راجع بيان مكتب التحقيقات الفيدرالي الصادر في 6 أبريل 2026 بشأن تقرير جرائم الإنترنت لعام 2025 .
إعداد افتراضي أكثر أمانًا للاستخدام اليومي لـ Web3
إنّ أهمّ عادة يومية ليست "عدم النقر على أيّ شيء"، بل هي الفصل بين اكتشاف المشروع والموافقة عليه. قد تكتشف مشروعًا ما عبر وسائل التواصل الاجتماعي، أو نتائج البحث، أو رسالة، ولكن لا تُصرّح بإجراء أيّ عملية على المحفظة من خلال هذا المسار غير المُوثّق. انتقل بشكل مستقل إلى الموقع الرسمي للمشروع، وتحقّق من النطاق، وافحص طلب المحفظة، وحدّد الأذونات، ووقّع فقط عندما تتوافق المعاملة مع غرضك.
إذا بدت العملية متسرعة أو غير واضحة، فإن إيقافها يُعدّ نتيجة أمنية ناجحة. في Web3، يُعدّ رفض معاملة واحدة أقل تكلفة بكثير من الموافقة على معاملة خاطئة.