الرئيسية
» معرفة
»
كيفية التحقق من هويات مؤسسي ومطوري العملات الرقمية دون فضح هوياتهم الشخصية.
كيفية التحقق من هويات مؤسسي ومطوري العملات الرقمية دون فضح هوياتهم الشخصية.
ينبغي أن يقتصر التحقق من مؤسس أو مطور العملات الرقمية على التأكد من اتساق ادعاءاته العلنية، وإمكانية نسبها إلى مصادر موثوقة، ودعمها بأدلة مستقلة. ولا يشمل ذلك نشر عنوان منزله، أو فضح أفراد عائلته، أو شراء بيانات مسربة، أو محاولة إجبار شخص مجهول الهوية على الظهور علنًا. وبالمعنى الدقيق، يُعدّ التشهير الإلكتروني (doxxing) الكشف عن معلومات تعريفية شخصية دون موافقة. أما العناية الواجبة المسؤولة فتقتصر على المعلومات التي نشرها الشخص أو المؤسسة عمدًا، وتسجل النتائج دون تضخيم التفاصيل الحساسة.
الهدف العملي بسيط: تحديد ما إذا كان المشروع يمتلك أدلة كافية على الهوية والمساءلة تتناسب مع مستوى المخاطرة لديك. لا تضمن النتائج القوية نزاهة الفريق، أو نجاح العملة الرقمية، أو أمان المحفظة. إنما تعني القدرة على توضيح ما تم التحقق منه، وما لم يتم التحقق منه، ومتى يجب التريث بدلاً من الاعتماد على سيرة ذاتية واثقة.
ملاحظة هامة: يعتمد هذا الدليل على عمليات التحقق من المصادر العامة والوثائق الرسمية المتاحة في سبتمبر 2026. قد تخضع منصات التواصل الاجتماعي والمستودعات وسجلات الشركات وواجهات المحافظ الرقمية للتغيير. لا تطلب أبدًا من المؤسس أو المطور عبارة استعادة أو مفتاحًا خاصًا أو كلمة مرور أو رمزًا لمرة واحدة أو تحويل أموال كإثبات للهوية.
ابدأ بتحديد ادعاء الهوية
إنّ عبارة "المؤسس حقيقي" مبهمة للغاية بحيث يصعب التحقق منها. لذا، قسّم الادعاء إلى أسئلة أصغر. هل الشخص الذي يدّعي أنه هو نفسه الشخص المذكور اسمه على موقع المشروع؟ هل يتحكّم بحساب المطور الذي يساهم في المشروع؟ هل الشركة المذكورة في العرض التقديمي مسجلة بالفعل؟ هل يتحكّم هذا الشخص بالمحفظة العامة التي يُزعم أنها تابعة للخزينة أو الفريق؟ هذه ادعاءات مختلفة وتتطلب أدلة مختلفة.
دوّن الادعاء قبل البحث. هذا يقلل من تحيز التأكيد، حيث تحظى الأدلة الجذابة بأهمية أكبر من المعلومات المتناقضة. سجّل أيضًا التاريخ، والمعرّف الدقيق، ورابط المستودع، ورقم الشركة، وعنوان المحفظة، والمصدر الذي ظهر فيه كل ادعاء. استخدم المعرّفات العامة بدلًا من نسخ البيانات الشخصية في الملاحظات.
هذا ما تبدو عليه النتيجة المفيدة
اتساق الهوية: يتم ربط نفس الاسم أو الدور أو المعرف أو المنظمة عبر العديد من المصادر العامة.
دليل التحكم: يمكن للشخص أو الفريق إثبات التحكم في حساب عام أو مفتاح توقيع رمز أو محفظة دون الكشف عن الأسرار.
دليل المساءلة: وجود كيان قانوني عام، أو عملية حوكمة، أو جهة اتصال أمنية، أو أي وسيلة أخرى لإثارة المخاوف.
الحد من الوعي: يمكنك ذكر ما لا تثبته الأدلة.
قد تدعم السيرة الذاتية على وسائل التواصل الاجتماعي، أو صورة من مؤتمر، أو موقع إلكتروني مُتقن، ادعاءً ما، لكن لا يُعد أي منها دليلاً قاطعاً بحد ذاته. يحذر موقع Investor.gov من أن المحتالين قد ينسخون الأسماء، وحسابات المستخدمين، والشعارات، والمواقع الإلكترونية لانتحال شخصيات محترفين شرعيين. لذا، ينبغي البدء بمصدر موثوق به، ثم إجراء عمليات تدقيق مستقلة، وليس الاعتماد على ملف تعريف واحد.
المرحلة الأولى: ربط الحسابات العامة دون الكشف عن البيانات الخاصة
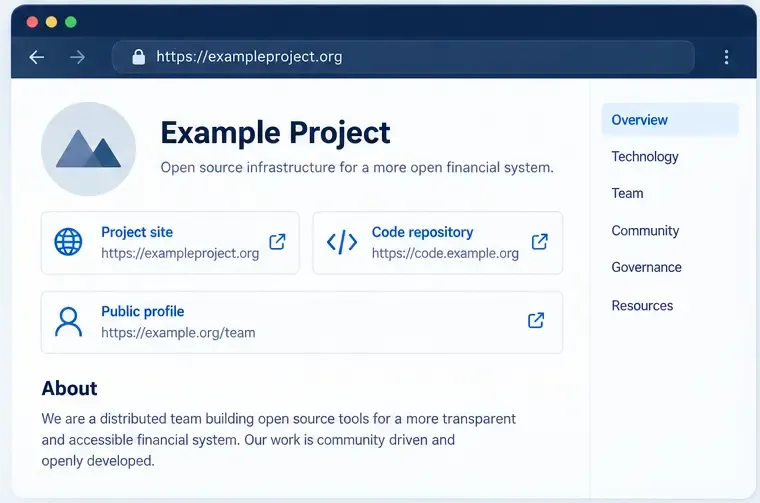
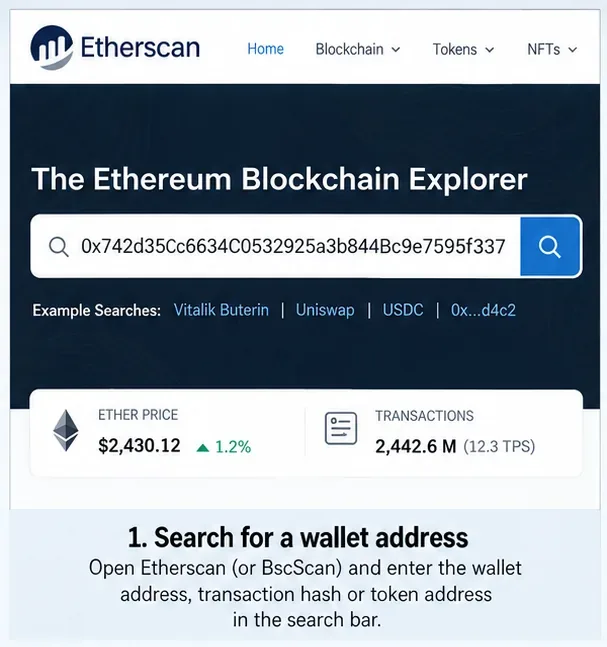
افتح الموقع الرسمي للمشروع، ووثائقه، ومستودعه، وصفحة فريق العمل العامة من خلال الروابط المنشورة من قِبل المشروع نفسه. ثم قارن ما إذا كان اسم المستخدم العام، والدور، ووصف المشروع نفسه يظهر في الحسابات المرتبطة. يُعدّ الرابط الداخلي الحقيقي أكثر فائدة من لقطة الشاشة المُرفقة في المحادثة، لأنه يُتيح لك فحص الوجهة وسجلّها.
رسم توضيحي تخطيطي للواجهة: قارن فقط الروابط العامة التي ينشرها المشروع نفسه والتي يمكن التحقق منها بشكل مستقل.
تحقق من وجود اختلافات طفيفة: مثل اختلاف تهجئة الاسم، أو حساب مُنشأ حديثًا، أو مستودع غير مُدرج في وثائق المشروع، أو ملف تعريف يدّعي دورًا لا تُشير إليه المؤسسة. هذه مجرد مؤشرات لمزيد من التدقيق، وليست دليلًا على الاحتيال. فالأشخاص يُغيّرون جهات عملهم، وأسماء المستخدمين، وانتماءاتهم، وقد يستخدم المساهمون في المشاريع مفتوحة المصدر أسماءً مستعارة لأسباب أمنية مشروعة.
لا تلجأ إلى البحث عن البيانات الشخصية. تجنب البحث عن العناوين الخاصة، أو الأقارب، أو أرقام الهواتف الشخصية، أو حسابات التواصل الاجتماعي الخاصة، أو قواعد البيانات المسربة، أو تقارير وسطاء البيانات. لا تنشر اسمًا قانونيًا مشتبهًا به لمجرد ظهوره في وثيقة قديمة. إذا اختار الفريق نموذجًا للأسماء المستعارة، فقيّم الضمانات التقنية والإدارية للمشروع بدلًا من اعتبار إخفاء الهوية جريمة بحد ذاته.
المرحلة الثانية: التحقق من سجل العمل ونسبة الكود
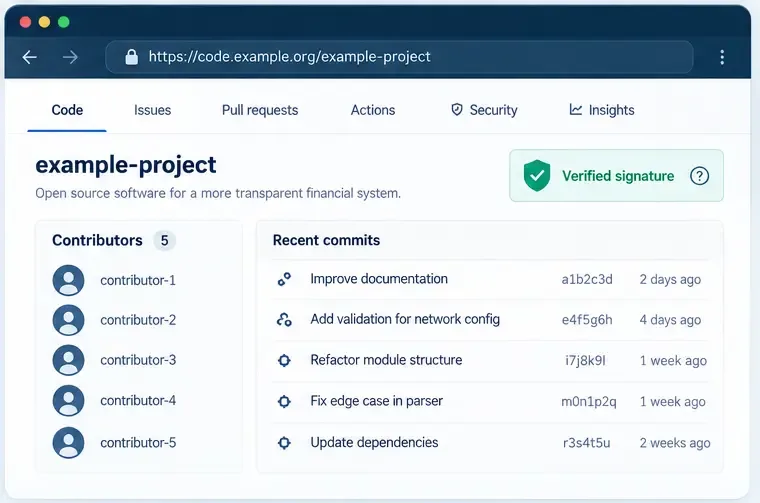
راجع سجل المستودع بحثًا عن أعمال مستدامة وقابلة للتحديد: عمليات إيداع مهمة، ومناقشات حول المشكلات، وملاحظات الإصدار، وطلبات السحب، وإصلاحات الثغرات الأمنية، ودور تقني ثابت. تأكد من ظهور المطور المزعوم فعليًا في سجل المشروع بمرور الوقت، بدلًا من الاعتماد على صورة ملفه الشخصي أو قائمة مستشارين مشهورين.
رسم توضيحي تخطيطي للواجهة: توقيع الالتزام المُتحقق منه هو دليل على مفتاح التوقيع والالتزام، وليس دليلاً تلقائياً على الهوية القانونية للشخص.
تُوثّق منصة GitHub عملية التحقق من توقيعات الالتزامات باستخدام GPG وSSH وS/MIME. تُشير حالة التحقق إلى أن الالتزام قد وُقّع بواسطة مفتاح مُعترف به ضمن عملية التحقق الخاصة بـ GitHub. يُعدّ هذا دليلاً قيماً على العلاقة بين المفتاح والالتزام. مع ذلك، لا يُثبت هذا في حد ذاته أن المفتاح يخصّ الشخص القانوني المُحدّد المذكور في منشور تسويقي، كما لا يُثبت أمان الكود.
استخدم هذا التمييز عند تقييم الأدلة. يُعدّ سجلّ طويل من الالتزامات الموقّعة تحت حساب مستقرّ أقوى من التزام واحد غير موثّق، لكنّه يبقى مجرّد إثبات تقنيّ للهوية وليس دليلاً حكومياً عليها. اقرأ التغييرات الفعلية، ووسوم الإصدار، وردود المشكلات، والإفصاحات الأمنية. قد يكون المطوّر صادقاً ومع ذلك يُصدر شفرة برمجية معيبة؛ كما يمكن أن تتمّ صيانة مستودع مُتقن من قِبل شخص آخر غير الشخص المُدّعى به.
أسئلة تُحسّن النتيجة
هل يرتبط المشروع بالمستودع من صفحة توثيق رسمية؟
هل يقدم مؤلفو الالتزامات والقائمون على الصيانة وملاحظات الإصدار قصة متسقة؟
هل يتم الإبلاغ عن التقارير الأمنية عبر قناة عامة؟
هل يظهر تاريخ التوظيف المزعوم أو تاريخ المصادر المفتوحة في المصادر التي تسيطر عليها المنظمة المعنية؟
هل تخلط بين رسم بياني للمساهمة منسوخ أو شارة موثقة كدليل على الهوية الشخصية؟
المرحلة الثالثة: التحقق من الكيان القانوني ومسار المساءلة العامة
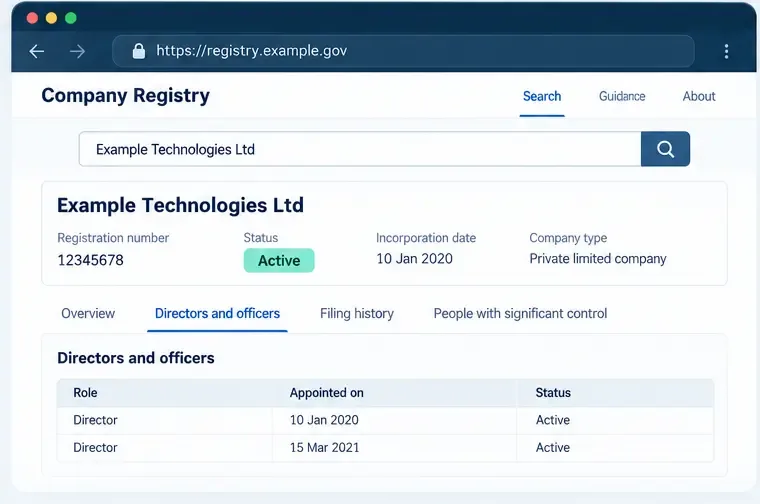
إذا ادعى المشروع أنه يعمل من خلال شركة، فاحصل على الاسم القانوني ورقم التسجيل من مصدر عام. ثم ابحث بنفسك في السجل الحكومي ذي الصلة. على سبيل المثال، يوفر نظام EDGAR التابع لهيئة الأوراق المالية والبورصات الأمريكية إمكانية الوصول العام إلى ملفات الشركات الخاضعة لنظام الإبلاغ الخاص بها، بينما يوفر سجل الشركات في المملكة المتحدة معلومات عن الشركة، وتاريخ الملفات، والمسؤولين، وسجلات أخرى. هذه أمثلة فقط، وليست دليلاً قاطعاً لكل ولاية قضائية أو مشروع عملات رقمية.
رسم توضيحي تخطيطي للواجهة: يمكن للسجل الرسمي أن يؤكد وجود سجل للشركة، ولكن لا يزال يتعين مطابقة الملف مع مطالبات المشروع نفسه.
قارن بيانات السجل مع البيانات المنشورة للمشروع: الاسم القانوني، والاختصاص القضائي، والوضع القانوني، والمديرين أو المسؤولين، وتواريخ التسجيل، ونوع النشاط الموصوف. يُثبت وجود سجل نشط للشركة وجودَ سجل، ولكنه لا يُثبت أن الشركة مرخصة لتقديم منتج مالي معين، أو أن جميع البيانات المنشورة على موقعها الإلكتروني دقيقة، أو أن أحد المديرين المُدرجين يُدير الحساب الإلكتروني شخصيًا.
توخَّ الحذر عند التعامل مع العناوين. قد يكون المكتب المسجل عنوانًا للخدمة، ولا يُعدّ ذلك مبررًا لإعادة نشر عنوان سكن الشخص. سجّل فقط الحد الأدنى من المعلومات اللازمة لتقييم المشروع. إذا كان المشروع يدّعي الحصول على ترخيص، فابحث في سجل الجهة التنظيمية وتحقق من الكيان القانوني ونطاق العمل والوضع القانوني بدقة. يُذكر أن تسجيل الشركة والحصول على ترخيص تنظيمي أمران منفصلان.
المرحلة الرابعة: اختبار التحكم في المفاتيح العامة دون خلق مخاطر أمنية
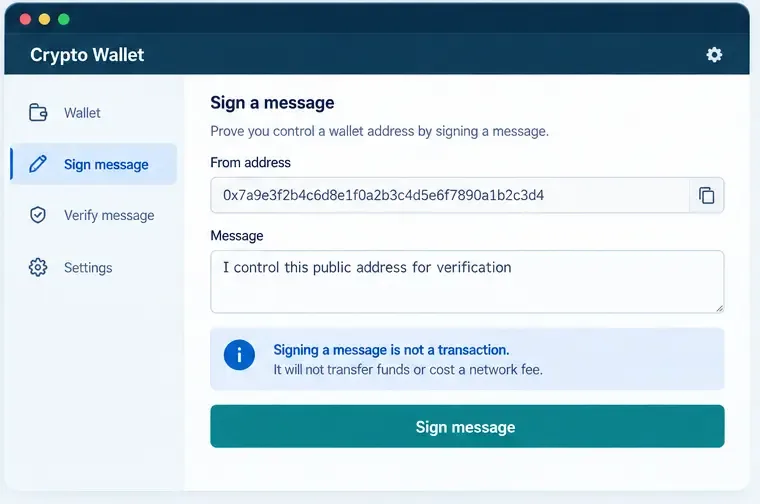
قد يدّعي المؤسس السيطرة على محفظة الخزينة أو محفظة النشر أو محفظة التبرعات. وأفضل اختبار علني هو رسالة محددة الصياغة موقعة من العنوان المُدّعى به، متبوعةً بتحقق مستقل من صحة التوقيع. يصف معيار ERC-191 الخاص بشبكة إيثيريوم تنسيقًا للبيانات الموقعة، وقد تُنفّذ المحافظ أو أدوات التحقق توقيع الرسائل بطرق مختلفة. استخدم رسالة مفهومة جيدًا وتأكد بدقة مما تطلبه منك المحفظة توقيعه.
رسم توضيحي للواجهة التخطيطية: يمكن لرسالة ذات صياغة ضيقة اختبار التحكم في عنوان محفظة عامة دون طلب عبارة أساسية أو مفتاح خاص أو تحويل أموال.
يجب أن تُحدد رسالة الاختبار الآمنة غرضها وتتجنب التعليمات أو الموافقات أو التصاريح أو البيانات المبهمة التي تُشبه بيانات المعاملات. على سبيل المثال: "أتحكم في العنوان العام 0x... للتحقق من هوية المشروع بتاريخ 16-09-2026". يجب ذكر العنوان كاملاً في سجل التحقق الفعلي، وليس اختصاره بطريقة تُسبب الغموض. يُمكن للتوقيع إثبات التحكم في المحفظة في ذلك الوقت، ولكنه لا يُثبت الاسم القانوني للشخص، أو مصدر الأموال، أو سلامة العقد، أو عدم وجود تضارب مصالح غير مُفصح عنه.
لا تطلب أبدًا من أي شخص إرسال أموال، أو الكشف عن عبارة استعادة، أو تصدير مفتاح خاص، أو تعطيل ضوابط الأمان، أو توقيع معاملة تنقل أصولًا. إذا كان طلب المحفظة غير واضح، فارفضه. يحذر موقع Investor.gov من أن محتالي العملات الرقمية قد يستخدمون انتحال الشخصية، ووسائل التواصل الاجتماعي، ومنصات وهمية، والمطالبة برسوم إضافية. يجب أن يقلل التحقق من الهوية من تعرضك للخطر، لا أن يخلق فرصة جديدة للموافقة على معاملة مشبوهة.
كيفية تقييم الأدلة
شهادة
ما يدعمه
ما لا يثبته
روابط المشروع الرسمية تؤدي إلى ملف تعريف عام
ربط الحسابات والاتساق
الهوية القانونية أم النزاهة
تاريخ طويل وقابل للتحديد للمستودع
المشاركة التقنية بمرور الوقت
جودة الكود أو الهوية الشخصية
توقيع الالتزام الموثق
التحكم في مفتاح التوقيع لعملية الالتزام
من يملك زمام الأمور في العالم الحقيقي؟
سجل شركة حكومية
وجود كيان قانوني مسجل
الموافقة التنظيمية أو الوضع المالي السليم
توقيع رسائل المحفظة
التحكم في عنوان محفظة عامة
امتلاك هوية قانونية أو نوايا حسنة
استخدم عتبة قرار بدلاً من تصنيف ثنائي. بالنسبة لمبلغ صغير يمكنك تحمل خسارته، قد تكون الروابط العامة وسجل تقني متماسك كافية لمواصلة البحث. أما بالنسبة لاستثمار كبير، أو ترتيبات الحفظ، أو بيع الرموز، أو دور مزود خدمة، فاطلب أدلة أقوى: كيان قانوني واضح، ووضع تنظيمي قابل للتحقق بشكل مستقل عند الاقتضاء، وحوكمة شفافة، وممارسات أمنية موثقة، وقناة اتصال لا تخضع لسيطرة حساب مجهول واحد.
متى تتوقف وتغير أسلوبك؟
أوقف العملية فورًا إذا ضغط عليك الشخص للتصرف بسرعة، أو أصرّ على منع النقد، أو أرسلك إلى محادثة خاصة للتحقق "الحصري"، أو طلب رسومًا قبل سحب الأموال، أو قدّم لقطات شاشة بدلًا من سجلات يمكن التحقق منها بشكل مستقل. هذه المؤشرات لا تثبت جريمة محددة، لكنها تُقلل من جدوى الاستمرار في التعامل. انتقل من التحقق من الهوية إلى تجنب المخاطر: لا تربط محفظة إلكترونية، ولا تُوقّع على رسالة، ولا تُحوّل أموالًا، ولا تُشارك مستندات شخصية.
غيّر نهجك أيضًا عند تعارض الأدلة. لا تملأ الفراغات بالتخمينات أو الاتهامات الجماعية. صنّف الادعاء على أنه غير مُثبت، واطلب من المشروع توضيحًا علنيًا عبر قناة رسمية، واحتفظ بملاحظات محايدة. إذا كانت الأموال مُعرّضة للخطر، فاتصل بالبورصة أو البنك أو الجهة التنظيمية أو خدمة الإبلاغ عن إنفاذ القانون ذات الصلة عبر موقعها الإلكتروني الرسمي. لا تُواجه أو تُعرّض أي شخص مشتبه به للخطر عبر الإنترنت.
خلاصة القول
التحقق المسؤول من هوية العملات الرقمية هو عملية تدقيق متعددة المستويات تعتمد على مصادر عامة: تحديد الادعاء، وربط الحسابات العامة المقصودة، وفحص العمل التقني المستمر، والتحقق من الشركة أو الترخيص المُدّعى به في سجل رسمي، واستخدام توقيعات المحفظة فقط لاختبار التحكم في العنوان العام. والنتيجة هي قرار موثق بشأن المخاطر، وليس ملفًا عامًا.
الحدود مهمة. لا يمكن لأي قائمة تدقيق عامة أن تضمن جدارة المؤسس بالثقة، أو كفاءة المطور، أو نجاح المشروع. إذا كان المشروع يتطلب اليقين ويرفض المساءلة المعتادة، فإن الاستنتاج الصحيح ليس إجراء تحقيقات أكثر صرامة، بل تقليل المخاطر أو الانسحاب.