Dekodierungsangriffe auf Alpha und Cream – Wenn die DeFi-Kooperation auf die Probe gestellt wird. Der Artikel beschreibt den jüngsten Hack und die Lektionen für den DeFi-Raum.
In 10 Minuten ist der Preis von CREAM teilweise um mehr als 30% eingebrochen, der Preis von ALPHA ist auch stark gefallen!
Der jüngste Cream-Angriff gilt als einer der komplexesten Angriffe in der DeFi-Geschichte. Dies ist eine gute Geschichte darüber, wie man die Zusammenarbeit in DeFi auf die Probe stellt, eine Lektion, die jedes Projekt oder jeder Investor beherzigen sollte.
Auf den folgenden Artikel wird aus vielen Quellen verwiesen, um Ihnen den Fortschritt des Angriffs zu übermitteln, dieses Ereignis zu analysieren und die gewonnenen Erkenntnisse zu entwickeln, um den DeFi-Raum immer besser zu machen.
Lass uns anfangen!
Entwicklungen
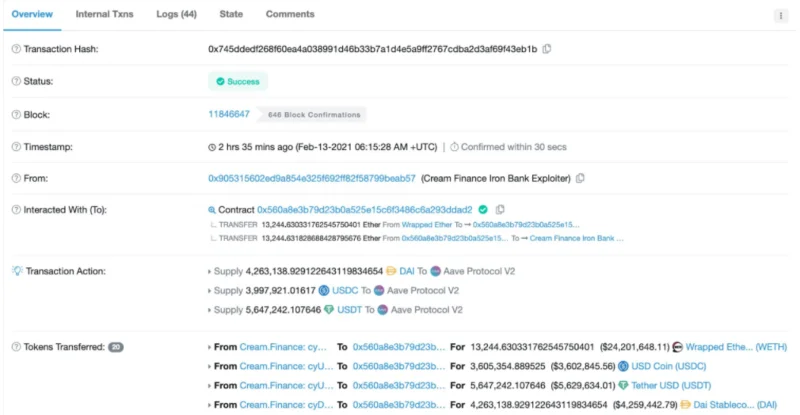
Unten ist der Vertrag des Hacks: https://etherscan.io/tx/0x745ddedf268f60ea4a038991d46b33b7a1d4e5a9ff2767cdba2d3af69f43eb1b
Die IronBank von Cream wurde gehackt und verursachte einen Gesamtschaden von 37,5 Millionen US-Dollar.
Basierend auf den Transaktionsinformationen verwendet der Angreifer Alpha Homora und leiht sich sUSD von IronBank, jedes Mal doppelt so viel.
Hinweis : Iron Bank ist ein neues Produkt von Cream, durch Iron Bank Whitelist-Projekte können Vermögenswerte von Cream OHNE Sicherheiten ausgeliehen werden.
Einzelheiten finden Sie hier.
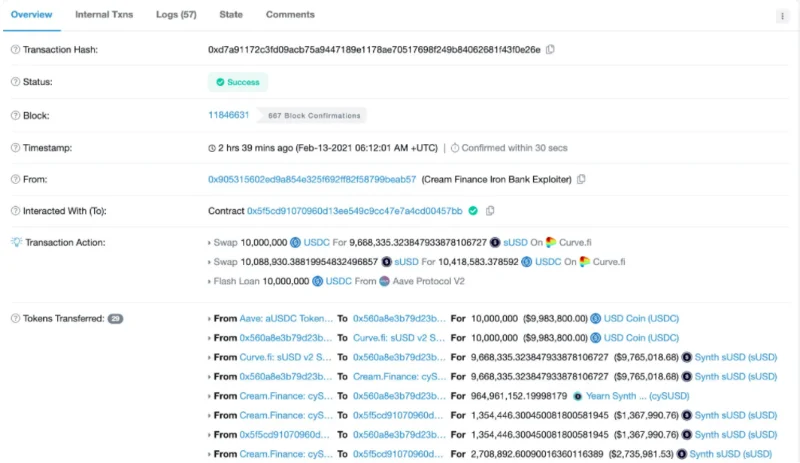
Der Angreifer führt zunächst 2 Transaktionen durch und sendet Assets an IronBank, um cySUSD zu erhalten. Als nächstes nutzte er Flashloan von Aave v2 und wandelte USDC über Curve in sUSD um.
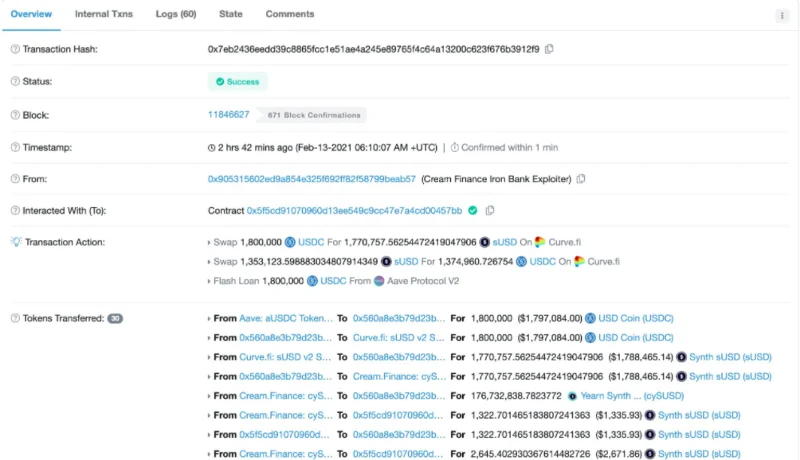
Der Angreifer sendet dann sUSD an IronBank, was ihm ermöglicht, weiterhin cySUSD zu leihen, zu verleihen und zu empfangen (ein Teil der sUSD wird zur Zahlung von Transaktionsgebühren verwendet). Darüber hinaus wurden 10 Millionen USD über Flash-Darlehen geliehen und weiter verwendet, um den Betrag von cySUSD zu erhöhen.
Am Ende besaß der Angreifer so viel cySUSD, dass er sich alles von Ironbank leihen konnte.

An dieser Stelle leiht sich der Angreifer:
- 13.2K WETH
- 3,6 Mio. USDC
- 5,6 Mio. USD TILLIONEN
- 4,2 M LANG

Schließlich er:
- Hinterlegen Sie Stablecoins bei Aave V2.
- 1k ETH “Charity: Zurück zu IronBank und Homora.
- Geldwäsche (220 ETH) via Tornado Cash.
- Und die restlichen etwa 11.000 ETH befinden sich in der Wallet-Adresse des Angreifers.

Drama beginnt!!
Der Angriff fügte Cream Finance großen Schaden zu, aber bald twitterte das Projekt, dass ihr Protokoll ordnungsgemäß funktionierte und nicht gehackt worden war.
Wenn Cream nicht das Opfer war, wer wurde dann angegriffen? Alle Augen richteten sich auf Alpha Finance, aber das Projekt hatte schnelle Bearbeitungsschritte und vollständig aktualisierte Informationen für die Benutzer nach nur wenigen Stunden.
Eine Übersicht über Vorfallberichte von Alpha
- Der Angreifer leiht sich ETH von Creams Ironbank mit sUSD als Sicherheit.
- Der Angreifer zahlt das sUSD-Darlehen zurück. Aufgrund eines Fehlers in Alphas Produkt kann ein Angreifer jedoch eine kleine Menge Geld damit verdienen.
- Wiederholen, bis diese Zahl 7 Zahlen kreuzt.
- Zu diesem Zeitpunkt hatte Alpha Homora große Schulden bei IronBank, aber der Schuldner war natürlich schon auf der Flucht.
- Er wusch Geld durch Tornado Cash und gab Alpha und Cream 1.000 ETH zurück.
Hinweis : Dies führt nicht dazu, dass die Kreditgeber von Cream ihr Vermögen direkt verlieren, sondern sie machen sich eine riesige Schuld von Alpha Homora.
Wer ist das Opfer?
Cream und Alpha, also wer ist das Opfer?
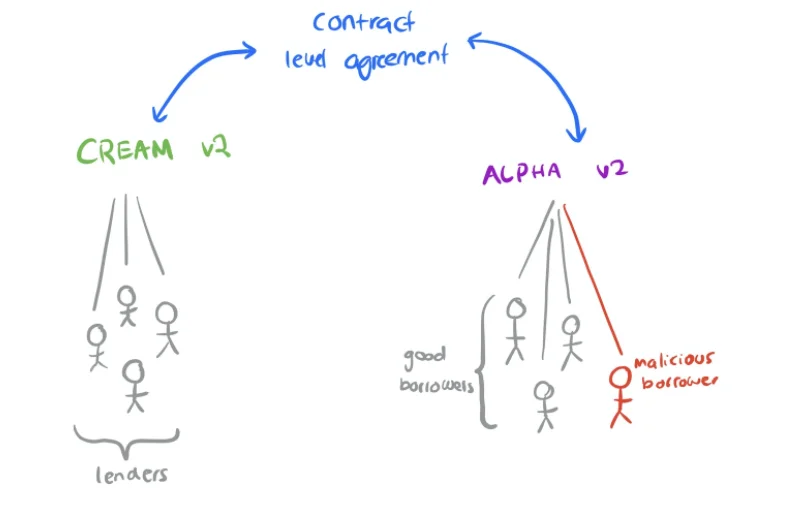
Zu den an dem Angriff beteiligten Parteien gehören:
- Cream v2 : Intensive Integration auf Vertragsebene mit Alpha Homora v2 vereinbart.
- Alpha Homora v2 : Stimmen Sie auf Vertragsebene zu, Vermögenswerte von Cream v2 ohne Sicherheiten zu leihen.
- Kreditgeber auf Cream : Wenn die Community einer Vereinbarung über eine intensive Zusammenarbeit zwischen Cream und Alpha zustimmt, bedeutet dies, dass der Kreditgeber nicht nur an Cream-Benutzer, sondern auch an Alpha Homora v2-Benutzer verleiht.
- Kreditnehmer auf Alpha : Ähnlich wie Kreditnehmer auf Alpha leihen Sie nicht nur von Alpha, sondern auch von Cream v2. Der Angreifer gehört zu dieser Gruppe und wird als Kreditnehmer mit bösen Absichten eingestuft.

Im Augenblick:
- Auf einer grundlegenden Ebene : Alpha Homora verdankt Cream v2.
- Tiefer betrachtet : Die Vermögenswerte der Kreditgeber auf Cream werden von der Partei mit schlechten Absichten geliehen.
Mit der obigen Analyse sollte Alpha die Partei sein, die den Schaden von Cream kompensiert. Aus technischer Sicht ist Cream jedoch die Partei, die für die Sicherung des Vermögens des Kreditgebers verantwortlich ist. Alpha kann also vollständig auf die Verantwortung verzichten und die Zusammenarbeit beenden, wodurch diese uneinbringlichen Schulden den Benutzern von Cream überlassen werden.
Mit dem Ruf und Erfolg der Gegenwart ist die Fähigkeit von Alpha, dies zu tun, natürlich sehr gering. Aber der Angriff hob ein bestehendes Problem mit der Zusammenarbeit zwischen Projekten in DeFi hervor.
Folge
Das nächste Interessante ist, dass, obwohl der Angriff durch Alphas Vertrag durchgeführt wurde, Cream mehr gelitten hat. Das AUM (verwaltete Vermögen) von Cream sank in nur einem Tag von 700 Millionen auf 200 Millionen und der Token-Preis fiel um 30 %. Im Gegensatz dazu sank das AUM von Alpha nur um 10 % und der Token-Verkauf war unbedeutend.
Die Ursache dieses Paradoxons kann folgende Ursachen haben:
- Creme war das erste, das ans Licht kam, so dass Panikverkäufe einen starken Einfluss auf sie hatten.
- Die Kreditgeber von Cream erkannten, dass sie diejenigen waren, die am meisten gelitten hatten (abgesehen vom Rückgang der Token-Preise litten Alpha-Benutzer fast nichts).
Die Kreditvergabe an einen Markt mit x9-Leverage war schon vor dem Angriff zu riskant, und die Kreditgeber von Cream werden sich dessen zunehmend bewusst.
Lektion
Diese Angriffe haben bewiesen, dass DeFi derzeit noch sehr jung ist und das Risiko für die Nutzer groß ist. Das Auditieren ist sehr zeitaufwändig und teuer und selbst nach dem Audit wird alles scheitern, wenn das Produkt nicht dem Geschmack entspricht.
Alpha wurde zweimal geprüft und wurde trotzdem gehackt. Der Angriff war so komplex, dass Entwickler und Forscher Stunden brauchten, um die Art des Problems zu verstehen.
Letzte Woche wurde yDAI (1 Yearn's Vault) gehackt, das Entwicklerteam hat eine Lösung gefunden, um die Schatzkammer zu öffnen und alle für den Schaden zu entschädigen. Bei Alpha ist der Markt, der ihre Token als Schulden akzeptiert, jedoch zu klein, so dass Alpha, wenn es kompensieren möchte, eine separate Vereinbarung mit den Kreditgebern treffen muss.
Aufgrund der oben genannten Angriffe werden viele Lösungen benötigt, um die Sicherheit von Projekten und Benutzern zu gewährleisten. Einige Vorschläge beinhalten:
- Führen Sie automatisierte Tests durch und vergleichen Sie kontinuierlich und stellen Sie die Korrektheit des Algorithmus sicher.
- Scale TVL sorgt langsam für Sicherheit in jeder Stufe, um Schäden so gering wie möglich zu halten.
Epilog
Die Grenze zwischen Risiko und Effektivität wird immer mehr auf die Probe gestellt, und jeder Angriff ist eine Lektion für DeFi, um zu reifen.
Für die Investoren selbst ist vor dem Einstieg in ein Projekt eine angemessene Kapitalallokation und die Zeit, das System zu verstehen, eine Grundvoraussetzung. Darüber hinaus ist das Miterleben der Entscheidung und Aktion des Projekts nach einem Angriff auch ein guter Test, um festzustellen, ob das Entwicklungsteam wirklich leidenschaftlich für sein Produkt ist.
„Rendite geht mit Risiko einher“
Referenzlink: https://defiweekly.substack.com/p/efab8b4a-5b1d-4d87-8a64-913070ec328f