Startseite
» Nachrichten
»
Wie Sie Ihre Web3-Wallet vor Drainer-Phishing und betrügerischen Genehmigungen schützen
Wie Sie Ihre Web3-Wallet vor Drainer-Phishing und betrügerischen Genehmigungen schützen
Eine Web3-Wallet kann leergeräumt werden, ohne dass ein Angreifer Ihre Seed-Phrase erfährt. Das ist das Tückische an modernem Phishing: Eine gefälschte Website kann Sie dazu verleiten, dem Angreifer die Berechtigung zu erteilen, Vermögenswerte zu transferieren, die sich bereits in Ihrer Wallet befinden. Die Genehmigung oder Signatur kann routinemäßig wirken, insbesondere wenn die Seite ein bekanntes Protokoll, einen Airdrop, eine Mint-Aktion, ein Support-Portal oder eine Token-Beanspruchung imitiert.
Diese Anleitung wurde am 16. September 2026 anhand der offiziellen Dokumentation von Wallets, Protokollen und Ethereum-Standards geprüft. Da sich die Warnmeldungen und Sicherheitsfunktionen je nach Wallet, Netzwerk und App unterscheiden, geht es nicht darum, eine bestimmte Benutzeroberfläche auswendig zu lernen, sondern darum, zu verstehen, welche Berechtigungen eine Anfrage hat, bevor Sie sie genehmigen.
Zunächst einmal sollte man verstehen, was ein Geldbeutelfresser eigentlich braucht.
Ein „Drainer“ ist keine einzelne Smart-Contract-Funktion. In der Praxis können Phishing-Kampagnen versuchen, verschiedene Arten von Berechtigungen zu erlangen: eine ERC-20-Token-Berechtigung, die Zustimmung eines NFT-Betreibers, eine signierte Genehmigung, eine direkte Überweisungstransaktion oder – im schwerwiegendsten Fall – die geheime Wiederherstellungsphrase oder den privaten Schlüssel des Nutzers.
Das Risiko hängt davon ab, was autorisiert wurde. Eine ERC-20-Autorisierung gilt normalerweise für einen bestimmten Token-Vertrag und dessen Nutzer, während eine ERC-721- setApprovalForAllAutorisierung einem Betreiber die Verwaltung aller NFTs dieser Sammlung ermöglicht, die sich im Besitz des Eigentümers befinden. Die Ethereum-ERC-721-Spezifikation definiert explizit, setApprovalForAlldass die Autorisierung die Zugriffsrechte eines Betreibers auf alle Vermögenswerte des Aufrufers in diesem NFT-Vertrag aktiviert oder deaktiviert. Lesen Sie die ERC-721-Spezifikation .
Handlungsanweisung: Wenn Sie von Ihrer Wallet aufgefordert werden, eine Ausgabe, einen Benutzer oder eine Unterschrift zu genehmigen, behandeln Sie dies als Autorisierungsentscheidung – und nicht als harmlosen Anmeldevorgang.
Beginnen Sie mit der Domain: Eine unbekannte oder ähnlich aussehende Adresse sollte die Interaktion stoppen, bevor eine Wallet-Anfrage genehmigt wird.
Mythos 1: „Durch die Verknüpfung meiner Wallet kann die Website mein Geld abbuchen“
Bestätigt: Die einfache Verbindung einer Wallet und die Gewährung des Zugriffs einer App auf Ihre öffentliche Adresse ist nicht dasselbe wie die Erteilung einer Token-Berechtigung. Die offizielle Dokumentation von MetaMask stellt diesen Unterschied explizit dar: Durch das Trennen einer DApp wird die Verbindung aufgehoben, während der Widerruf einer Berechtigung dem Smart Contract die Möglichkeit nimmt, auf die von dieser Berechtigung abgedeckten Token zuzugreifen und diese zu transferieren. Siehe die Hinweise zu Berechtigungswiderruf in MetaMask .
Der Kontext ist entscheidend: Auch nach der Verbindungsherstellung kann eine Website noch eine Transaktions- oder Signaturanfrage stellen. Der kritische Schritt erfolgt oft nach der ersten Verbindungsherstellung. Daher ist die Aussage „Ich habe mich nur verbunden“ nur dann sicher, wenn Sie tatsächlich nichts weiter signiert oder genehmigt haben.
Vorgehen: Falls Sie eine Verbindung zu einer verdächtigen Website hergestellt, aber alle Transaktionen und Signaturen abgelehnt haben, trennen Sie die Verbindung trotzdem. Überprüfen Sie anschließend die letzten Aktivitäten und Genehmigungen Ihrer Wallet, anstatt anzunehmen, dass die Verbindung selbst Gelder bewegt hat.
Mythos 2: „Wenn ich die Verbindung zur dezentralen Anwendung trenne, habe ich deren Token-Genehmigung widerrufen.“
Bestätigt: Dies ist falsch. Die Token-Genehmigung ist eine Autorisierung in der Blockchain. Das Trennen der Website-Sitzung löscht diesen Blockchain-Zustand nicht automatisch. MetaMask weist darauf hin, dass der Widerruf selbst eine Transaktion in der Blockchain ist und daher normalerweise Netzwerk-Gas benötigt. MetaMask erklärt den Unterschied hier .
Dies ist nach einem Phishing-Angriff von Bedeutung, da ein Opfer möglicherweise den Browser schließt, die Verbindung zur dezentralen Anwendung (dapp) trennt und glaubt, die Gefahr sei vorüber, während ein zuvor autorisierter Zahlungsempfänger weiterhin über die entsprechenden Berechtigungen verfügt.
Vorgehen: Wenn Sie einen Ausgeber genehmigt haben, dem Sie nicht mehr vertrauen, verwenden Sie die Genehmigungsverwaltungsfunktion in Ihrer Wallet oder den offiziellen Genehmigungsprüfer des jeweiligen Netzwerk-Explorers und reichen Sie eine On-Chain-Widerrufsmeldung ein.
Ein Antrag auf unbegrenzte Ausgaben erfordert eine sorgfältige Prüfung: Token, Absender, Netzwerk und angeforderter Betrag sollten vor der Genehmigung überprüft werden.
Reduzierung des Wirkungsradius von ERC-20-Zulassungen
ERC-20-Berechtigungen sind nützlich, da eine dezentrale Börse oder ein anderer Smart Contract möglicherweise die Erlaubnis benötigt, Token in Ihrem Namen zu transferieren. Sie sind nicht per se schädlich. Das Problem liegt im Umfang. Wenn Sie eine sehr hohe oder unbegrenzte Berechtigung erteilen und der Absender böswillig handelt – oder ein vertrauenswürdiger Smart Contract später angreifbar wird –, kann der gefährdete Betrag deutlich höher sein als die ursprünglich beabsichtigte Transaktion.
MetaMask ermöglicht es Nutzern derzeit, ein individuelles Ausgabenlimit für unterstützte Genehmigungsprozesse festzulegen. Die zugehörige Sicherheitsdokumentation empfiehlt, die Anfragen einer dezentralen Anwendung (dApp) zu prüfen und den Zugriff gegebenenfalls einzuschränken. Weitere Informationen finden Sie in den Richtlinien zu Ausgabenlimits von MetaMask .
Vorgehensweise: Wenn die Wallet ein individuelles Limit vorgibt, genehmigen Sie nur den Betrag, der für die jeweilige Aktion erforderlich ist. Falls eine Website unbegrenzten Zugriff für einen einmaligen Tausch oder eine einmalige Forderung verlangt, prüfen Sie den Grund dafür.
Ignorieren Sie unterzeichnete Genehmigungen nicht, nur weil keine Gasgebühr ausgewiesen ist.
Bestätigt: Nicht jede Autorisierung beginnt mit einer normalen On-Chain-Genehmigungstransaktion. ERC-2612 führte permitdie Möglichkeit ein, ein ERC-20-Budget über eine signierte Nachricht festzulegen. Der Standard besagt, dass eine gültige Signatur das Limit des Eigentümers für einen Nutzer bis zu einem bestimmten Wert und einer bestimmten Frist festlegen kann. Lesen Sie ERC-2612 .
Das bedeutet, dass die Aussage „Diese Signatur kostet kein Gas“ kein Beweis für ihre Harmlosigkeit ist. Eine Signatur kann eine Autorisierung enthalten, die eine andere Partei später in der Blockchain einreicht. Ob eine bestimmte Signatur Vermögenswerte transferieren kann, hängt vom jeweiligen Standard, Vertrag, den Feldern und der nachfolgenden Ausführung ab.
Vorgehensweise: Lesen Sie die vom Wallet angezeigten strukturierten Daten. Achten Sie besonders auf den Absender, das Token, den Wert, die Frist, die Blockchain und die Vertragsdomäne. Lehnen Sie Anfragen ab, die Sie nicht in einfachen Worten erklären können.
Eine Hardware-Wallet kann zwar private Schlüssel isolieren, aber sie kann eine böswillige Bestätigung nicht verhindern, wenn der Benutzer sie absichtlich bestätigt.
Mythos 3: „Eine Hardware-Wallet schützt mich automatisch vor Datendieben“
Teilweise richtig, aber unvollständig: Hardware-Wallets können private Schlüssel davor schützen, direkt vom Browser oder gewöhnlicher Malware eingesehen zu werden, was wertvoll ist. Phishing zielt jedoch häufig auf die Autorisierungsentscheidung des Nutzers ab. Wenn das Gerät eine schädliche Transaktion oder Genehmigung anzeigt und der Nutzer diese bestätigt, wird die Autorisierung durch die Hardware nicht auf magische Weise ungültig.
Der praktische Vorteil ist am größten, wenn das Gerät die Überprüfung aussagekräftiger Transaktionsdetails auf einem vertrauenswürdigen Bildschirm ermöglicht. Der Schutz ist schwächer, wenn die Anfrage undurchsichtig ist oder der Nutzer etwas bestätigt, das er nicht versteht.
Empfehlung: Verwenden Sie für wertvolle Beträge eine Hardware-Wallet, überprüfen Sie aber dennoch Ziel, Vertrag, Betrag, Netzwerk und Berechtigungen auf dem Signaturgerät. Gehen Sie niemals davon aus, dass die Verwendung einer Hardware-Wallet automatisch eine uneingeschränkte Signiererlaubnis darstellt.
Achten Sie auf die NFT-weite Betreibergenehmigung.
Bei NFTs setApprovalForAllverdient dieser Ausdruck besondere Beachtung. Gemäß ERC-721 kann ein Operator durch die Festlegung auf „genehmigt“ alle NFTs dieses Smart Contracts, die Sie besitzen, verwalten. Dies geht über die Genehmigung einer einzelnen NFT-ID hinaus. Der Ethereum-Standard selbst unterscheidet zwischen der Genehmigung einzelner Token und der Genehmigung für den gesamten Operator. Weitere Informationen finden Sie in den Genehmigungsfunktionen von ERC-721 .
Das bedeutet nicht, dass jede setApprovalForAllAnfrage böswillig ist; NFT-Marktplätze benötigen unter Umständen berechtigte Betreiberberechtigungen. Die entscheidende Frage ist, ob der Betreiber und der Anwendungsfall Ihren Vorstellungen entsprechen.
Vorgehen: Wenn Sie lediglich versuchen, einen Airdrop zu beanspruchen oder sich auf einer Website anzumelden, sollte eine unerwartete Anfrage nach NFT-weiter Betreiberkontrolle als ein wichtiges Warnsignal behandelt werden.
Eine wiederholbare Checkliste ist zuverlässiger als Intuition, wenn eine Phishing-Seite darauf abzielt, Dringlichkeit oder FOMO (Fear of Missing Out) zu erzeugen.
Überprüfen Sie die Website, bevor Sie die Transaktion bestätigen.
Drainer-Phishing ist oft erfolgreich, weil die gefälschte Website dem Original täuschend ähnlich sieht. Gesponserte Suchergebnisse, Antworten in sozialen Medien, Direktnachrichten, gefälschte Support-Konten oder kopierte Benutzeroberflächen können Nutzer auf eine andere Domain führen, die überzeugende Aufforderungen zur Geldabhebung präsentiert.
Sicherheitssysteme für Wallets können helfen, sind aber nicht unfehlbar. Die Verify-API von WalletConnect kann beispielsweise einer teilnehmenden Wallet mitteilen, ob eine Domain verifiziert, nicht korrekt zugeordnet, unbekannt oder als schädlich gekennzeichnet ist. WalletConnect weist ausdrücklich darauf hin, dass diese Erkennung nicht absolut sicher ist. Weitere Informationen finden Sie in der Dokumentation der Verify-API von WalletConnect .
MetaMask beschreibt seine Sicherheitswarnungen ebenfalls als Informationssignale und nicht als Garantien und weist darauf hin, dass legitime Websites nicht immer ein Verifizierungssymbol aufweisen. Siehe MetaMask-Sicherheitswarnungen .
Empfehlung: Greifen Sie über ein Lesezeichen, das Sie von einer unabhängig verifizierten offiziellen Quelle erstellt haben, auf wichtige dezentrale Anwendungen (dApps) zu. Verlassen Sie sich nicht auf das erste Suchergebnis, einen Kurzlink oder eine URL aus einer unerwünschten Direktnachricht.
Durch die Trennung der alltäglichen DApp-Aktivitäten von den langfristigen Beständen kann das Risiko verringert werden, das entsteht, wenn eine Wallet eine fehlerhafte Anfrage unterzeichnet.
Trennen Sie Ihren „Tresor“ von Ihrer „dApp“-Wallet.
Dies ist eher eine Risikomanagementtechnik als eine Protokollregel. Eine Wallet, die zum Experimentieren mit neuen Mints, Token-Claims, Spielen und unbekannten dezentralen Anwendungen (dApps) verwendet wird, bietet eine größere Interaktionsfläche als eine Adresse, die ausschließlich zur Verwahrung langfristiger Vermögenswerte dient.
Die Trennung der Konten verhindert zwar nicht Phishing und das Verschieben von Vermögenswerten zwischen Wallets verursacht zusätzlichen Aufwand. Sie kann jedoch den Schaden begrenzen, der durch eine fehlerhafte Genehmigung entstehen könnte, da die Interaktions-Wallet schlichtweg nicht den Großteil Ihrer Vermögenswerte enthält.
Maßnahme: Erwägen Sie, langfristige oder wertvolle Vermögenswerte in einer Wallet aufzubewahren, die nur selten mit dezentralen Anwendungen (dapps) verbunden wird, und für risikoreichere Web3-Aktivitäten eine separate Wallet mit einem bewusst begrenzten Guthaben zu verwenden.
Mythos 4: „Eine verifizierte oder nicht gekennzeichnete Website muss sicher sein“
Nicht verifiziert: Das Fehlen einer Warnung ist kein Beweis für Sicherheit. Bedrohungsdatenbanken können hinter neu erstellten Phishing-Domains zurückbleiben, und eine ansonsten legitime Anwendung kann dennoch ein kompromittiertes Frontend oder einen anfälligen Smart Contract aufweisen. WalletConnect verwendet für nicht verifizierbare Domains den expliziten Status „UNBEKANNT“, und die Dokumentation weist darauf hin, dass die Verifizierungsschicht nicht fehlerfrei ist.
Maßnahme: Behandeln Sie Sicherheitswarnungen als eine Ebene. Prüfen Sie unabhängig die Domäne, den erwarteten Vertrag, die angeforderte Berechtigung und ob die Aktion für Ihr Vorhaben sinnvoll ist.
Zwei separate Prüfungen sind wichtig: Zuerst muss überprüft werden, woher die Anfrage stammt, dann, welche Befugnisse die Anfrage einräumt.
Überprüfen Sie alte Genehmigungen, bevor sie zum Problem von morgen werden.
Genehmigungen können auch nach der letzten Nutzung einer dezentralen Anwendung (dApp) aktiv bleiben. MetaMask empfiehlt, Token-Genehmigungen regelmäßig zu überprüfen und nicht mehr benötigte Berechtigungen zu widerrufen. Da der Widerruf den On-Chain-Status ändert, fallen in der Regel Gasgebühren an. Weitere Informationen finden Sie im offiziellen Widerrufsleitfaden .
Wie oft Sie ein Audit durchführen sollten, hängt davon ab, wie häufig Sie mit dezentralen Anwendungen (dApps) interagieren und wie viel Guthaben sich in Ihrer Wallet befindet. Es gibt keinen allgemeingültigen Zeitplan.
Maßnahme: Richten Sie eine wiederkehrende Kalendererinnerung ein – beispielsweise monatlich, wenn Sie ein aktiver DeFi-Nutzer sind –, um die Ausgaben, die Limitgrößen, die NFT-Betreiber und die alten DApp-Berechtigungen in den Blockchains, die Sie tatsächlich nutzen, zu überprüfen.
Die Überprüfung von Verträgen und Berechtigungen ist eine fortlaufende Maßnahme zur Pflege der digitalen Geldbörse und kein einmaliger Einrichtungsschritt.
Wenn Sie etwas Verdächtiges unterschrieben haben, geben Sie an, welche Kompromittierung vorliegt.
Greifen Sie nicht bei jedem Vorfall sofort zur gleichen Maßnahme. Die Reaktion hängt davon ab, was passiert ist.
Was ist passiert
Was es bedeuten könnte
Sofortige Priorität
Sie haben nur eine Verbindung zu einer Website hergestellt
Die Website hat Ihre öffentliche Adresse ermittelt und eine Sitzung eingerichtet, aber das allein ist keine symbolische Zulassung.
Trennen Sie die Verbindung und überprüfen Sie die Aktivitäten; unterzeichnen Sie keine Folgeanfragen
Sie haben die ERC-20-Ausgaben genehmigt.
Der genannte Ausgeber kann möglicherweise den genehmigten Betrag dieses Tokens übertragen.
Die Gewährung ist unverzüglich zu widerrufen.
Sie haben einen NFT-Betreiber genehmigt.
Der Betreiber kann möglicherweise NFTs übertragen, die unter diese Sammlungsgenehmigung fallen.
Widerruf der Betreibergenehmigung
Sie haben eine Genehmigung oder eine andere strukturierte Autorisierung unterzeichnet.
Die Signatur kann, abhängig von ihrem Inhalt, spätere Aktionen innerhalb der Blockchain autorisieren.
Ermitteln Sie genau, was unterzeichnet wurde, und widerrufen oder verlagern Sie gegebenenfalls die betroffenen Vermögenswerte.
Sie haben Ihre Seed-Phrase/Ihren privaten Schlüssel offengelegt.
Die Wallet-Schlüssel selbst sind kompromittiert.
Erstellen Sie eine neue Wallet mit einer neuen Wiederherstellungsphrase und migrieren Sie Ihre Vermögenswerte.
Die offiziellen Richtlinien von MetaMask zur Reaktion auf Sicherheitsvorfälle besagen, dass Nutzer bei Kompromittierung ihrer geheimen Wiederherstellungsphrase eine neue Wallet mit einer neuen Wiederherstellungsphrase erstellen, ihre verbleibenden Vermögenswerte transferieren und die Nutzung von Konten, die mit der kompromittierten Phrase verknüpft sind, einstellen sollten. Außerdem wird darauf hingewiesen, dass Blockchain-Transaktionen in der Regel unwiderruflich sind. Weitere Informationen finden Sie in den Richtlinien von MetaMask für gehackte oder betrogene Konten .
Vorgehen: Wurde die Seed-Phrase oder der private Schlüssel offengelegt, reicht der Widerruf von Genehmigungen nicht aus. Die Signierstelle selbst muss als kompromittiert betrachtet werden.
Geben Sie niemals eine Wiederherstellungsphrase ein, um ein Genehmigungsproblem zu „beheben“.
Eine geheime Wiederherstellungsphrase ist der Hauptzugangsdaten für davon abgeleitete Konten. Laut der offiziellen Dokumentation von MetaMask kann jeder, der sie erhält, die Wallet kontrollieren. Für eine ordnungsgemäße Genehmigungsverwaltung ist es nicht erforderlich, die Wiederherstellungsphrase auf einer beliebigen Website einzugeben. Weitere Informationen finden Sie in den Sicherheitshinweisen von MetaMask zur Wiederherstellungsphrase .
Maßnahme: Verwenden Sie diese Formulierung nicht mehr und halten Sie sie für sich. Sollten Sie von einer Website, einem Supportmitarbeiter, einem Formular, einem Bot oder einem „Wiederherstellungsdienst“ danach gefragt werden, unterbrechen Sie die Verwendung.
Sicherheitswarnungen und strengere Kontokontrollen bieten zwar nützliche zusätzliche Sicherheitsebenen, funktionieren aber am besten in Verbindung mit einer sorgfältigen Genehmigungsprüfung und der Trennung der Wallets.
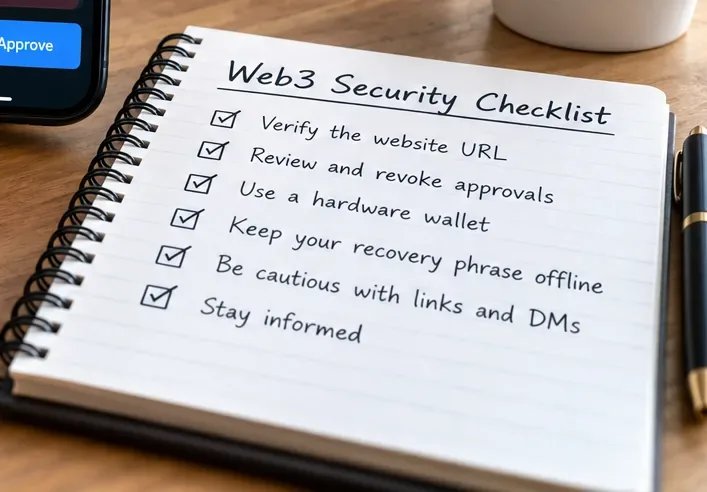
Eine praktische Checkliste vor der Unterzeichnung
Domain: Handelt es sich hierbei tatsächlich um die offizielle Domain, die Sie besuchen wollten?
Grund: Ist die angeforderte Berechtigung für die von Ihnen initiierte Aktion sinnvoll?
Netzwerk: Befindet sich die Anfrage auf der erwarteten Kette?
Vertraglich oder für den Zahlungsempfänger: Ist die Empfangs- oder Autorisierungsadresse die erwartete Adresse?
Umfang: Handelt es sich um einen festen Betrag, ein unbegrenztes Kontingent, ein einzelnes NFT oder um die Genehmigung eines Betreibers für eine gesamte Sammlung?
Signaturfelder: Falls es sich um eingegebene Daten handelt, können Sie Token, Absender, Wert, Frist und Domain identifizieren?
Offenlegung des Wallet-Wertes: Enthält dieses Wallet einen höheren Wert, als Sie für diese Interaktion preisgeben möchten?
Warnsignale: Meldet die Wallet eine bösartige, nicht übereinstimmende, unbekannte oder anderweitig verdächtige Domain oder Transaktion?
Wenn eine dieser Prüfungen fehlschlägt, ist die Ablehnung der Anfrage in der Regel günstiger als der Versuch, die Vermögenswerte im Nachhinein wiederzuerlangen.
Wie Sie selbst überprüfen können, ob Ihre Abwehrmechanismen funktionieren
Sie müssen nicht auf einen Angriff warten, um Ihre Konfiguration zu testen. Überprüfen Sie, ob Ihre Browser-Lesezeichen auf die korrekten DApp-Domains verweisen. Öffnen Sie die Genehmigungsverwaltung Ihrer Wallet und vergewissern Sie sich, dass Sie aktive Nutzer erkennen. Prüfen Sie, ob Ihre Wallet mit hohem Guthaben weiterhin von routinemäßigen DApp-Tests isoliert ist. Stellen Sie sicher, dass Ihre Wiederherstellungsphrase nicht in E-Mails, Cloud-Notizen, Screenshots, Chatprotokollen oder im Passwortmanager einer Website gespeichert ist. Aktivieren Sie die Sicherheitswarnungen Ihrer Wallet, falls diese verfügbar sind.
Testen Sie anschließend Ihren eigenen Entscheidungsprozess: Bevor Sie die nächste echte Web3-Anfrage unterzeichnen, erklären Sie laut, was die Anfrage autorisiert. Können Sie die Auswirkung nicht in einem Satz beschreiben, lehnen Sie die Anfrage ab und untersuchen Sie sie zunächst.
Fazit
Die meisten Phishing-Angriffe, bei denen Daten abgefangen werden, sind erfolgreich, indem legitime Web3-Funktionen – Genehmigungen, Bedienerberechtigungen, Signaturen oder Transaktionen – für Social-Engineering-Zwecke missbraucht werden. Der beste Schutz besteht nicht aus einer einzelnen Browsererweiterung, einem einzelnen Hardwaregerät oder einer einzelnen Bedrohungsliste. Vielmehr ist es ein mehrstufiger Prozess: Überprüfen Sie die Website, verstehen Sie die Autorisierung, minimieren Sie deren Umfang, trennen Sie wertvolle Daten von riskanten Interaktionen, überprüfen Sie alte Berechtigungen und erkennen Sie den Unterschied zwischen einer böswilligen Genehmigung und einer vollständig kompromittierten Wiederherstellungsphrase.
Sicherheitstools können Risiken reduzieren, aber keines kann garantieren, dass eine signierte, bösartige Anfrage harmlos ist. Bei der Selbstverwahrung stellt die abschließende Bestätigung oft die Sicherheitsgrenze dar. Diese Bestätigung sollte langsam, präzise und sorgfältig erfolgen.