Startseite
» Nachrichten
»
Wie Sie sicher an Krypto-Airdrops teilnehmen können, ohne Ihre Wallet zu gefährden.
Wie Sie sicher an Krypto-Airdrops teilnehmen können, ohne Ihre Wallet zu gefährden.
Krypto-Airdrops können legitime Verteilungsprogramme sein, doch der Begriff „Airdrop“ wird auch häufig als Köder für Phishing, betrügerische Token-Genehmigungen, gefälschte Signaturen und vorgetäuschten Support missbraucht. Die sicherste Denkweise ist nicht: „Wie kann ich alles beanspruchen?“, sondern: „Welche Befugnisse gebe ich für diese Beanspruchung ab?“
Dieser Leitfaden basiert auf Dokumentationen zur Wallet-Sicherheit vom 15. September 2026. Er konzentriert sich auf bewährte Praktiken, die projektübergreifend nützlich sind, anstatt die Sicherheit eines bestimmten Airdrops zu garantieren. Da Projekte ihre Website, Verträge, Teilnahmebedingungen oder den Anspruchsprozess nach Veröffentlichung dieses Artikels ändern können, haben stets die aktuellsten Primärquellen Vorrang.
1. Informieren Sie sich über das Projekt, bevor Sie eine Wallet verbinden.
Ein weit verbreiteter Irrglaube ist, dass ein Airdrop, der in einer Wallet oder einem Block-Explorer erscheint, automatisch legitim ist. Das ist falsch. Jeder kann verschiedene Token an eine öffentliche Adresse senden, und unaufgefordert zugesandte Token können dazu verwendet werden, Token-Inhaber auf betrügerische Webseiten zu locken. Die Sicherheitsdokumentation von Ledger warnt ausdrücklich davor, dass betrügerische Airdrop-Token auf legitimen Explorern erscheinen und Nutzer anschließend auf betrügerische Angebots- oder Handelsseiten weiterleiten können.
Was verifiziert wird: Ein Token, der in der Blockchain eintrifft, beweist, dass eine Token-Übertragung stattgefunden hat; er beweist jedoch nicht die Vertrauenswürdigkeit des Absenders, der Website oder des versprochenen Werts. Was von den Umständen abhängt: Einige seriöse Projekte verteilen Token ohne vorherige Bestätigung, während andere offizielle Token-Verträge verwenden. Was unbekannt bleibt: Die Legitimität eines unbekannten Tokens lässt sich nicht allein anhand seines Namens, Logos oder der Anzeige in der Wallet feststellen.
Vorgehensweise: Gehen Sie zunächst von der offiziellen Website oder Dokumentation des Projekts aus und prüfen Sie, ob dort tatsächlich ein Airdrop angekündigt wurde. Verwenden Sie nicht die URL, die in unaufgefordert zugesandten Token, NFTs, E-Mails, Direktnachrichten, Antworten oder Suchanzeigen eingebettet ist, als Ausgangspunkt. Beispiele für dieses Angriffsmuster finden Sie in den Richtlinien von Ledger zu Airdrop-Betrug .
Beginnen Sie mit den primären Projektquellen und bestätigen Sie unabhängig, dass der Airdrop existiert, bevor Sie eine Wallet verbinden.
2. Trennen Sie Ihre Airdrop-Aktivitäten von Ihren Hauptbeständen.
Ein weit verbreiteter Irrtum: Hardware-Wallets machen jede Interaktion mit dezentralen Anwendungen (dApps) harmlos. Ein Hardware-Signierer schützt zwar private Schlüssel davor, von einer Website einfach ausgelesen zu werden, aber Sie können weiterhin selbst schädliche Transaktionen oder Token-Genehmigungen durchführen. Der Signierer stellt eine Sicherheitsbarriere dar, aber keine Berechtigung, das Auslesen von Transaktionsdetails zu unterbinden.
Was wird verifiziert? MetaMask empfiehlt für wertvolle Bestände die Verwendung einer Hardware-Wallet, während Ledger die Verifizierung lesbarer Transaktionen gegenüber der Blindsignatur betont. Was von den Umständen abhängt: Ob Sie eine separate Wallet benötigen, hängt von Ihrem Risikoprofil, der Transaktionshäufigkeit, Ihrer Sorgfalt im Umgang mit Kryptowährungen und dem Wert der zu verlierenden Vermögenswerte ab.
Empfehlung: Halten Sie langfristige oder wertvolle Vermögenswerte getrennt von der Wallet, die Sie für experimentelle dezentrale Anwendungen (dApps) und Airdrop-Ansprüche verwenden. Laden Sie die Aktivitäts-Wallet nur mit den Vermögenswerten und dem benötigten Gas auf. Dadurch wird das Risiko bei einer fehlerhaften Genehmigung oder Signatur begrenzt, die Aktivitäts-Wallet selbst ist jedoch nicht sicher.
Die Trennung der Wallets verringert zwar den Wert, der bei einer Airdrop-Interaktion offengelegt wird, ersetzt aber nicht die Transaktionsverifizierung.
3. Links sollten so lange als nicht vertrauenswürdig behandelt werden, bis sie unabhängig überprüft wurden.
Ein weit verbreiteter Irrglaube ist, dass ein bekanntes Logo, eine ansprechende Benutzeroberfläche, ein HTTPS-Schlosssymbol oder eine nahezu identische Domain die Authentizität einer Seite belegen. Keines dieser Merkmale beweist jedoch, dass eine Seite zum beabsichtigten Projekt gehört. Phishing-Seiten können Markenidentitäten kopieren und gültige HTTPS-Zertifikate verwenden.
Was bestätigt ist: Wallet-Anbieter warnen Nutzer wiederholt vor Phishing und Identitätsdiebstahl. MetaMask versichert, dass der Support niemals nach einer geheimen Wiederherstellungsphrase fragt und empfiehlt, die offiziellen Supportkanäle zu nutzen. Was vom Einzelfall abhängt: Projekte können eine Meldung über Websites, Governance-Foren, Social-Media-Konten oder Dokumentationen veröffentlichen, daher gibt es kein allgemein gültiges URL-Muster.
Vorgehensweise: Rufen Sie die Seite über eine vertrauenswürdige Quelle auf, vergleichen Sie die vollständige Domain sorgfältig und überprüfen Sie die Bekanntmachung in mindestens einem weiteren offiziellen Projektkanal. Speichern Sie verifizierte Seiten als Lesezeichen, anstatt sich jedes Mal auf Suchergebnisse zu verlassen. Beachten Sie die offizielle Support-Anleitung von MetaMask .
Prüfen Sie die vollständigen Domain- und Reichweitenangaben auf offiziellen Projektquellen und nicht auf unaufgeforderten Links.
4. Geben Sie niemals eine Seed-Phrase oder einen privaten Schlüssel an, um einen Airdrop zu beanspruchen.
Dies ist eine der eindeutigsten Regeln bei der Selbstverwahrung. MetaMask legt fest, dass jeder, der Ihre geheime Wiederherstellungsphrase kennt, die Kontrolle über die damit verbundenen Konten erlangen kann und dass die Phrase nicht weitergegeben werden darf. Für eine normale DApp-Verbindung oder einen On-Chain-Anspruch ist es nicht erforderlich, Ihre Wallet-Wiederherstellungsphrase auf einer Website einzugeben.
Ein weit verbreiteter Irrtum: Für die Verifizierung, Synchronisierung oder Aktivierung einer Wallet kann die Wiederherstellungsphrase durchaus erforderlich sein. Bei der Teilnahme an einem Airdrop ist dies jedoch nicht der Fall. Eine Wallet kann nach der Wiederherstellungsphrase fragen, wenn Sie die Wallet in einer legitimen Wallet-Software absichtlich wiederherstellen. Dies ist ein anderer Vorgang als das Beanspruchen eines Tokens.
Handlungsempfehlung: Sollten Sie auf einer Seite zur Geltendmachung eines Anspruchs, von einem Supportmitarbeiter, in einem Formular, von einem Bot oder in einer Direktnachricht nach Ihrer Seed-Phrase oder Ihrem privaten Schlüssel gefragt werden, brechen Sie den Vorgang ab. Schließen Sie die Seite und überprüfen Sie den Sachverhalt über den offiziellen Support des Wallets oder Projekts. Die Sicherheitsdokumentation von MetaMask zur Wiederherstellungsphrase warnt ausdrücklich davor, diese jemals weiterzugeben.
Für einen legitimen Airdrop-Anspruch sollten Sie nicht Ihre Wallet-Seed-Phrase oder Ihren privaten Schlüssel offenlegen müssen.
5. Genehmigungen verstehen: Trennen ist nicht dasselbe wie Widerrufen
Ein weit verbreiteter Irrtum ist, dass die Trennung einer Wallet von einer Website alle zuvor erteilten Berechtigungen auf der Blockchain aufhebt. Dies ist nicht zwangsläufig der Fall. Eine Token-Berechtigung ist eine Autorisierung auf der Blockchain, die es einem Smart Contract ermöglicht, Token bis zum genehmigten Betrag zu verwenden. Die Wallet-Dokumentation von Coinbase unterscheidet zwischen DApp-Verbindungen und Token-Berechtigungen und warnt davor, dass bösartige Smart Contracts weitreichende Berechtigungen ausnutzen können.
Was wird verifiziert: Token-Genehmigungen bleiben so lange bestehen, bis sie widerrufen oder gemäß dem Token- und Vertragsverhalten anderweitig geändert werden. Der Widerruf einer Genehmigung erfordert in der Regel eine On-Chain-Transaktion und eine Netzwerkgebühr. Was von den Umständen abhängt: Nicht jeder Airdrop-Anspruch erfordert eine ERC-20-Genehmigung, und die genauen Berechtigungen variieren je nach Blockchain, Token-Standard und Anspruchsvertrag.
Vorgehensweise: Prüfen Sie vor der Unterzeichnung, warum für einen Anspruch überhaupt eine Ausgabeberechtigung benötigt wird. Bevorzugen Sie eng gefasste Berechtigungen, sofern Wallet und Protokoll dies unterstützen. Überprüfen Sie nach Abschluss des Vorgangs die bestehenden Berechtigungen und widerrufen Sie nicht mehr benötigte. Aktuelle Anweisungen finden Sie im Leitfaden von Coinbase zu DApp-Berechtigungen und Token-Genehmigungen .
Überprüfen Sie die Token-Zuteilungen nach einer Anforderung und widerrufen Sie Berechtigungen, die nicht mehr benötigt werden.
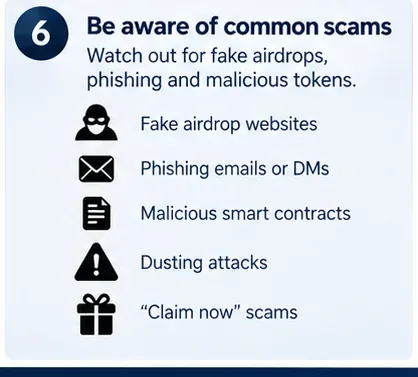
6. Lernen Sie die Betrugsmuster kennen, ohne jedoch anzunehmen, dass jeder ungewöhnliche Airdrop betrügerisch ist.
Gefälschte Webseiten, nachgeahmte Profile, dringende Direktnachrichten, betrügerische Verträge und unaufgefordert zugesandte Token sind bekannte Betrugsmuster. Ein einzelnes verdächtiges Merkmal beweist jedoch nicht, dass ein Projekt betrügerisch ist. Sicherheitsentscheidungen sollten auf überprüfbaren Beweisen und nicht auf Gerüchten basieren.
Handlungsanweisung: Dringlichkeit sollte Anlass zu Vorsicht sein. Überprüfen Sie selbstständig Ihre Berechtigung, die Frist für die Inanspruchnahme, die Vertragsadresse und die offiziellen Anweisungen. Sollte ein Token unerwartet in Ihrer Wallet erscheinen, befolgen Sie keine Anweisungen, die im Namen, den Metadaten, der Notiz oder der zugehörigen Website enthalten sind. Zahlen Sie niemals eine unerklärte „Entsperrungs-“, „Verifizierungs-“ oder „Aktivierungsgebühr“, nur weil Ihnen in einer unaufgeforderten Nachricht eine höhere Belohnung versprochen wird.
Dringlichkeit, unaufgeforderte Links und unerwartete Token sollten eine Überprüfung und nicht eine sofortige Interaktion auslösen.
7. Lesen Sie, was Sie unterschreiben, und vermeiden Sie nach Möglichkeit Blindunterschriften.
Eine Wallet-Verbindung allein gibt in der Regel öffentliche Kontoinformationen preis, nicht aber Ihren privaten Schlüssel. Der gefährliche Schritt folgt oft erst danach: eine Signatur, Genehmigung, Erlaubnis oder Vertragstransaktion. Deshalb sollten „Ich habe lediglich meine Wallet verbunden“ und „Ich habe eine Transaktion autorisiert“ nicht als gleichwertige Aktionen betrachtet werden.
Ledger definiert Clear Signing als die Darstellung der Transaktionsabsicht in lesbarer Form auf einem sicheren Bildschirm, einschließlich der relevanten Aktion, des Empfängers und des Betrags. Blind Signing bedeutet die Genehmigung von Daten, die Sie nicht sinnvoll interpretieren können. Clear Signing zertifiziert nicht die Wirtschaftlichkeit eines Projekts, aber die lesbare Absicht erhöht Ihre Chancen, eine unerwartete Autorisierung zu erkennen. Weitere Informationen finden Sie in der Dokumentation zu Clear Signing von Ledger .
Vorgehen: Überprüfen Sie vor der Genehmigung die Blockchain, den Vertrag, den Absender, das Asset, den Betrag, das Ziel und die Berechtigungsart. Wenn Ihre Wallet die Funktion einer Signatur oder Transaktion nicht erklären kann und Sie diese nicht selbstständig entschlüsseln können, signieren Sie nicht einfach, nur weil die Website die Aktion als harmlos bezeichnet.
Nutzen Sie Sicherheitstools als zusätzliche Kontrollmechanismen, treffen Sie die endgültige Entscheidung jedoch auf Grundlage der tatsächlichen Transaktions- und Berechtigungsdetails, die Sie autorisieren.
8. Fangen Sie klein an, behalten Sie Ihre Finanzen im Blick und räumen Sie anschließend auf.
Ein weit verbreiteter Irrglaube ist, dass eine erfolgreiche kleine Transaktion die Sicherheit des Smart Contracts beweist. Das ist nicht der Fall. Ein Test kann zwar Fehler wie falsches Netzwerk, falsche Adresse, zu hohe Gasgebühren oder Workflow-Fehler aufdecken, aber bösartige Logik kann sich je nach Berechtigungen, verfügbaren Ressourcen, Zeitpunkt oder späteren Transaktionen unterschiedlich verhalten.
Empfehlung: Testen Sie Transaktionen nach Möglichkeit mit einem begrenzten Betrag und überprüfen Sie die resultierende Transaktion anschließend im entsprechenden Block-Explorer. Prüfen Sie nach der Token-Beanspruchung Ihre Guthaben und Token-Genehmigungen, trennen Sie nicht mehr benötigte Sitzungen und halten Sie Ihre Wallet-Software, Ihren Browser, Ihr Betriebssystem und die Firmware Ihrer Hardware-Wallet über offizielle Vertriebskanäle auf dem neuesten Stand.
Ein kleiner Test begrenzt das operative Risiko; die fortlaufende Überwachung und die Bereinigung der Genehmigungsauflagen sind auch nach Abschluss des Airdrop-Vorfalls erforderlich.
Eine praktische Checkliste vor der Schadensmeldung
Frage
Sicherere Reaktion
Wurde der Airdrop vom Projekt bestätigt?
Bitte überprüfen Sie dies anhand der aktuellen offiziellen Website/Dokumentation und eines weiteren offiziellen Kanals.
Fragt die Seite nach einer Seed-Phrase oder einem privaten Schlüssel?
Stopp. Geben Sie es nicht weiter.
Ist Ihre Haupt-Wallet für Wertpapierdepots verbunden?
Betrachten wir eine isolierte Aktivitäts-Wallet mit begrenztem Guthaben.
Benötigt der Anspruch eine Berechtigung zum Ausgeben von Token?
Verstehen Sie die Gründe, überprüfen Sie die Ausgaben und begrenzen Sie das Budget, wo immer möglich.
Können Sie die Unterschrift oder die Transaktion verstehen?
Unerklärte Daten dürfen nicht ohne weitere Erklärung unterschrieben werden.
Haben Sie den Antrag abgeschlossen?
Empfangsbestätigung in der Blockchain prüfen, Genehmigungen überprüfen und nicht mehr benötigte Berechtigungen widerrufen.
Wenn Sie bereits etwas Verdächtiges unterschrieben haben
Gehen Sie nicht davon aus, dass die bloße Änderung eines Wallet-Passworts die Blockchain-Berechtigungen aufhebt. Ein lokales Wallet-Passwort schützt normalerweise den Zugriff auf diesem Gerät; es überschreibt keine On-Chain-Genehmigungen. Die richtige Vorgehensweise hängt davon ab, welche Berechtigungen offengelegt wurden.
Wenn Sie eine geheime Wiederherstellungsphrase oder einen privaten Schlüssel offengelegt haben, behandeln Sie die betroffene Wallet als kompromittiert und übertragen Sie die verbleibenden Vermögenswerte in eine neu erstellte Wallet mit einem neuen Geheimnis. Dies ist abhängig von den Netzwerkbedingungen und Ihrer Fähigkeit, die Transaktion sicher durchzuführen. Wenn Sie die Genehmigung für ein verdächtiges Token erteilt, aber das Wallet-Geheimnis nicht offengelegt haben, überprüfen und widerrufen Sie die entsprechende Genehmigung. Wenn Sie eine unklare Nachricht signiert haben, ermitteln Sie, welche Autorisierung dadurch entstanden ist, bevor Sie weitere Maßnahmen ergreifen.
Handlungsanweisung: Nutzen Sie die offizielle Support- und Sicherheitsdokumentation des Wallet-Anbieters und nicht jemanden, der Sie privat kontaktiert und Ihnen eine „Wiederherstellung“ anbietet. Die Sicherheitsrichtlinien von MetaMask betonen ausdrücklich, dass private Schlüssel und Wiederherstellungsphrasen niemals weitergegeben werden dürfen.
Fazit
Bei der sicheren Teilnahme an Airdrops geht es weniger darum, den Wert einzelner Token vorherzusagen, sondern vielmehr darum, die Kontrolle darüber zu behalten, was eine unbekannte Website oder ein unbekannter Smart Contract mit Ihrer Wallet anstellt. Überprüfen Sie die Ankündigung anhand der Originalquellen, trennen Sie experimentelle Aktivitäten von wichtigen Beständen, geben Sie niemals Wiederherstellungsgeheimnisse preis, verstehen Sie jede Genehmigung, vermeiden Sie Blindsignaturen und entfernen Sie nicht mehr benötigte Berechtigungen.
Keine Checkliste kann garantieren, dass ein neuer Smart Contract frei von Sicherheitslücken ist oder dass ein Projekt vertrauenswürdig bleibt. Diese Vorgehensweisen können jedoch vermeidbare Risiken reduzieren und jede Autorisierung bewusst gestalten. Wenn Sie nicht nachvollziehen können, was Sie unterschreiben oder warum eine bestimmte Berechtigung erforderlich ist, ist der Verzicht auf den Airdrop eine legitime Sicherheitsentscheidung.