Startseite
» Wissen
»
Wie man API-Schlüsselverbindungsfehler für Krypto-Handelsbots behebt
Wie man API-Schlüsselverbindungsfehler für Krypto-Handelsbots behebt
Wenn ein Krypto-Trading-Bot keine Verbindung zu Binance oder OKX herstellen kann, lautet die Fehlermeldung möglicherweise so allgemein wie „Authentifizierung fehlgeschlagen“ oder „Ungültiger API-Schlüssel“. Diese Meldung bedeutet nicht zwangsläufig, dass der Schlüssel selbst falsch ist. Die Ursache kann in fehlenden Berechtigungen, einer IP-Zulassungsliste, einem nicht übereinstimmenden Produktendpunkt, einer fehlerhaften Signatur, einer nicht synchronisierten Uhrzeit oder einer Begrenzung der Anfragerate liegen.
Dieser Leitfaden verwendet ein rein hypothetisches Beispiel. Es handelt sich lediglich um ein Beispiel zur Veranschaulichung – kein realer Test, kein Ergebnis und keine Erfahrungsbericht: Maya hat einen Spot-Trading-Bot erstellt und erhält nach Eingabe der Zugangsdaten ihres Börsenkontos eine Verbindungsfehlermeldung. Die folgende Fehlerbehebung zeigt, wie sie die Ursache eingrenzen kann, ohne ihre Zugangsdaten preiszugeben oder unnötigen Kontozugriff zu gewähren. Die Benutzeroberfläche Ihrer Börse, Ihr Bot-Anbieter und die Fehlermeldung können abweichen.
Was sollten Sie vor der Änderung des API-Schlüssels tun?
Halten Sie den Bot an und deaktivieren Sie automatische Wiederholungsversuche, während Sie den Fehler untersuchen. Wiederholte fehlgeschlagene Anfragen können es erschweren, ein separates Problem mit der Ratenbegrenzung von einem Authentifizierungsproblem zu unterscheiden. Speichern Sie den genauen Fehlertext, den HTTP-Status, den Namen der Börse, den Produkttyp, den Endpunkt (falls vom Bot angezeigt) und den Zeitpunkt des Fehlers. Fügen Sie niemals ein API-Geheimnis, eine Passphrase, eine signierte Anfrage oder einen vollständigen Autorisierungsheader in ein öffentliches Problem, einen Chat, einen Screenshot oder ein Support-Ticket ein.
Ein API-Schlüssel dient der Identifizierung der Integration. Das API-Geheimnis ist der private Wert, der zum Signieren von Anfragen verwendet wird, und eine API-Passphrase ist eine zusätzliche Anmeldeinformation, die von einigen Börsen, darunter OKX, benötigt wird. Behandeln Sie alle diese Daten vertraulich. Sollte ein Geheimnis offengelegt worden sein, widerrufen Sie den entsprechenden Schlüssel und erstellen Sie über die offizielle Kontooberfläche der Börse einen neuen, bevor Sie fortfahren.
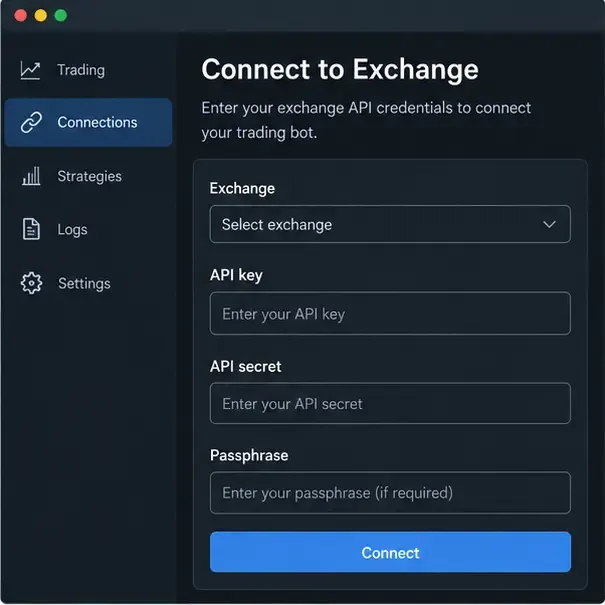
Beispielhafte UI-Simulation: Das Bot-Verbindungsformular trennt die Felder für Exchange, API-Schlüssel, API-Geheimnis und Passphrase vor einem Verbindungstest.
Zu welcher Fehlerfamilie gehört die Meldung?
Beginnen Sie mit der Klassifizierung statt mit willkürlichen Änderungen. Authentifizierungs- und Autorisierungsfehler deuten in der Regel auf Anmeldeinformationen, Berechtigungen, IP-Beschränkungen oder Signaturprobleme hin. Zeitfehler weisen auf die Systemuhr oder den Zeitstempel der Anfrage hin. Netzwerk- und Ratenbegrenzungsfehler erfordern eine andere Vorgehensweise: Prüfen Sie die Erreichbarkeit, verlangsamen Sie die Anfragen und prüfen Sie, ob eine vorherige Bestellung möglicherweise akzeptiert wurde, bevor Sie es erneut versuchen.
Beobachtetes Signal
Wahrscheinliches Gebiet
Zuerst prüfen
Binance-2015 REJECTED_MBX_KEY
Schlüssel-, IP- oder Berechtigungskonflikt
Schlüsselstatus, zulässige IP-Adresse und erforderliche Berechtigung
Binance-1022 INVALID_SIGNATURE
Signierungsnutzlast oder Geheimnis
Genaue Parameter, Kodierung, Methode und Signaturgeheimnis
Binance-1021 INVALID_TIMESTAMP
Uhr oder Empfangsfenster
UTC-Synchronisierung und Zeitstempelgenerierung
Binance -1003 TOO_MANY_REQUESTSoder OKX50011
Anfragevolumen
Abfrageintervall, Wiederholungsversuche und endpunktspezifische Grenzwerte
OKX-Zeitfehler50102
Der Zeitstempel weicht von der Serverzeit ab.
UTC-Zeit und der Endpunkt der Austauschzeit
Diese Codes und Meldungen sind dokumentierte Referenzen und keine Garantie dafür, dass jeder Bot sie unverändert anzeigt. Ein Drittanbieter-Bot kann die Antwort des Austauschs übersetzen, kürzen oder umschreiben.
Wie überprüft man den Status und die Berechtigungen des API-Schlüssels?
Öffnen Sie die API-Verwaltungsseite der Börse direkt über die offizielle Website oder App. Vergewissern Sie sich, dass der Schlüssel aktiv ist, zum gewünschten Konto oder Unterkonto gehört und für das Produkt bestimmt ist, das der Bot verwenden soll. Ein für eine Umgebung oder ein Konto erstellter Schlüssel funktioniert möglicherweise nicht für eine andere.
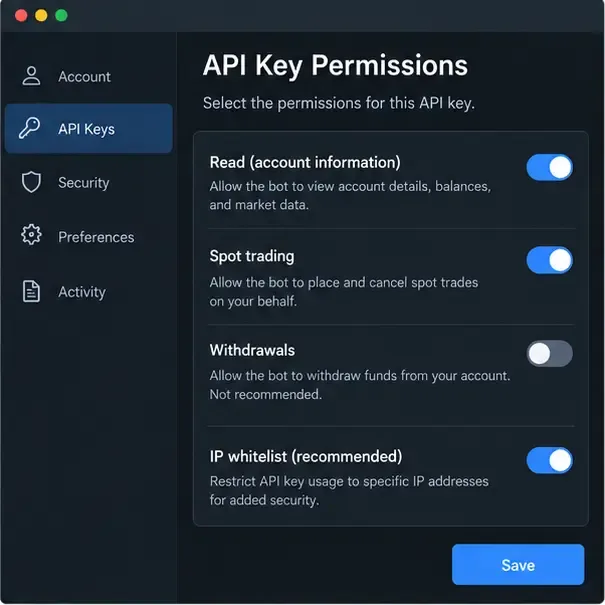
Prinzip der minimalen Berechtigungen. Ein Bot, der lediglich Kontostände ausliest, benötigt Lesezugriff. Ein Bot, der Spot-Orders platziert und storniert, benötigt die Handelsberechtigung der Börse. Auszahlungen sind eine separate Funktion und sollten deaktiviert bleiben, sofern kein konkreter, nachvollziehbarer Grund für deren Aktivierung vorliegt. Eine erfolgreiche Verbindung beweist nicht, dass der Bot Orders platzieren kann, und ein Berechtigungsfehler während eines Ordertests bedeutet nicht automatisch, dass die Zugangsdaten ungültig sind.
Beispielhafte UI-Prototypisierung: Überprüfen Sie die minimal erforderlichen Berechtigungen für den Bot und deaktivieren Sie Auszahlungen während der Fehlersuche.
In diesem hypothetischen Beispiel prüft Maya zunächst, ob ihr Bot für den Spot-Handel konfiguriert ist, obwohl der Schlüssel nur mit Lesezugriff erstellt wurde. Sie notiert sich die erforderliche Berechtigung aus der Bot-Dokumentation, aktiviert diese gegebenenfalls, speichert die Änderung und wartet, bis die Börse sie anwendet. Sie aktiviert Auszahlungen nicht nur, um den Verbindungstest zu bestehen.
Könnte eine IP-Whitelist den Bot blockieren?
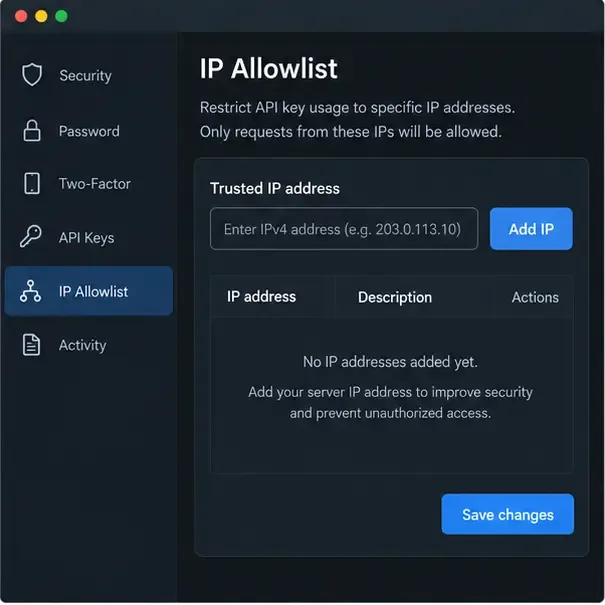
Eine IP-Whitelist, auch IP-Zulassungsliste genannt, beschränkt die API-Nutzung auf genehmigte Quelladressen. Sie erhöht die Sicherheit, kann aber einen gültigen Schlüssel blockieren, wenn der Bot von einem Cloud-Server, Container, Heimnetzwerk oder einem Provider ausgeführt wird, dessen ausgehende IP-Adresse sich geändert hat. Fragen Sie den Bot-Provider nach der/den genauen ausgehenden IP-Adresse(n). Gehen Sie nicht von der öffentlichen IP-Adresse Ihres Laptops aus, wenn der Bot tatsächlich woanders ausgeführt wird.
Vergleichen Sie die vom Provider angezeigte Adresse mit der Zulassungsliste des Exchange. Prüfen Sie, ob IPv4- oder IPv6-Adressen vorhanden sind, ob Einträge Leerzeichen oder veraltet sind und ob der Schlüssel dem richtigen Konto zugeordnet ist. Falls der Provider einen rotierenden Adressbereich verwendet, fragen Sie nach, ob er eine stabile ausgehende IP-Adresse anbietet. Deaktivieren Sie die Zulassungsliste nicht dauerhaft als schnelle Lösung. Wenn Sie sie vorübergehend für eine kontrollierte Diagnose entfernen, stellen Sie sie umgehend wieder her und rotieren Sie den Schlüssel, falls die Änderung eine sensible Integration offengelegt hat.
Beispielhafte UI-Simulation: Die Zulassungsliste muss die vom Bot-Server genehmigte Quell-IP enthalten, bevor authentifizierte Anfragen durchgelassen werden können.
Stammen Schlüssel, Geheimnis und Passphrase aus derselben Integration?
Kopieren Sie die Zugangsdaten erneut, ohne Leerzeichen, Anführungszeichen, Zeilenumbrüche oder versteckte Zeichen einzufügen. Vergewissern Sie sich, dass API-Schlüssel und -Geheimnis als ein Paar generiert wurden. Überprüfen Sie auf OKX außerdem die exakte Passphrase, die Sie bei der Schlüsselerstellung eingegeben haben. Die Passphrase ist nicht dasselbe wie das Anmeldepasswort. Laut der Börse kann eine verlorene Passphrase nicht wiederhergestellt werden; ein neues Schlüsselpaar ist erforderlich.
Überprüfen Sie die im Bot ausgewählte Börse. Ein Binance-Schlüssel kann eine OKX-Anfrage nicht authentifizieren, und ein Schlüssel eines Hauptkontos repräsentiert möglicherweise nicht das Unterkonto, mit dem Sie handeln wollten. Wenn Sie sich nicht sicher sind, welcher Wert in welches Feld eingefügt wurde, widerrufen Sie den unsicheren Schlüssel und erstellen Sie ein neues Handelspaar, anstatt wiederholt unbekannte Anmeldeinformationen zu testen.
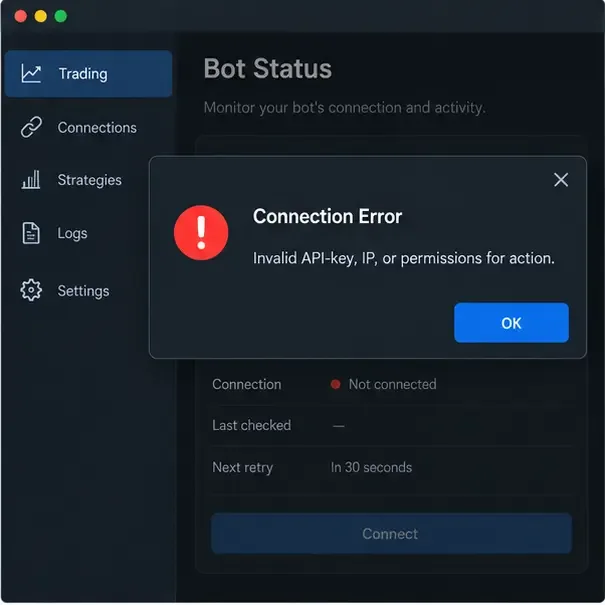
Beispielhafte UI-Simulation: Diese allgemeine Fehlermeldung erfordert separate Prüfungen für den Schlüssel, die Quell-IP und die Berechtigungen.
Wie entstehen Signatur- und Zeitstempelfehler?
Private API-Anfragen werden nicht durch das Senden des Geheimnisses im Klartext authentifiziert. Der Client erstellt eine präzise Signatur-Payload und erzeugt eine Signatur. Eine einzige Abweichung – wie beispielsweise eine geänderte Parameterreihenfolge, eine abweichende URL-Codierung, eine falsche HTTP-Methode, ein falsches Geheimnis oder ein veränderter Anfragetext – kann die Signatur ungültig machen.
Für Binance Spot REST-Anfragen beschreibt die offizielle Dokumentation die HMAC-SHA-256-Signierung für HMAC-Schlüssel und fordert einen Zeitstempel für signierte Anfragen. Die Dokumentation erläutert außerdem recvWindowdas zulässige Zeitfenster. Die aktuelle Referenz zeigt einen Beispielwert von fünf Sekunden, jedoch können die Einstellungen eines Bots und die Börsenlimits variieren. Verwenden Sie den vom Endpunkt unterstützten Wert und vermeiden Sie es, ein Taktproblem durch ein unnötig großes Zeitfenster zu verschleiern.
OKX-REST-Anfragen verwenden Header wie `<timestamp> OK-ACCESS-KEY`, OK-ACCESS-SIGN` OK-ACCESS-TIMESTAMP<td::prehash>`, OK-ACCESS-PASSPHRASE`<td::prehash>` und `<td::prehash>`. OKX beschreibt einen Pre-Hash aus Zeitstempel, HTTP-Methode, Anfragepfad und Anfragetext, gefolgt von HMAC-SHA-256- und Base64-Kodierung. Es spezifiziert außerdem die ISO-8601-UTC-Zeit mit Millisekundenpräzision und empfiehlt die Synchronisierung mit dem öffentlichen Zeitendpunkt. Stellen Sie sicher, dass die Uhrzeit, die HTTP-Methode, der Pfad, die Abfrageparameter und der Anfragetext des Bots mit den signierten Daten übereinstimmen.
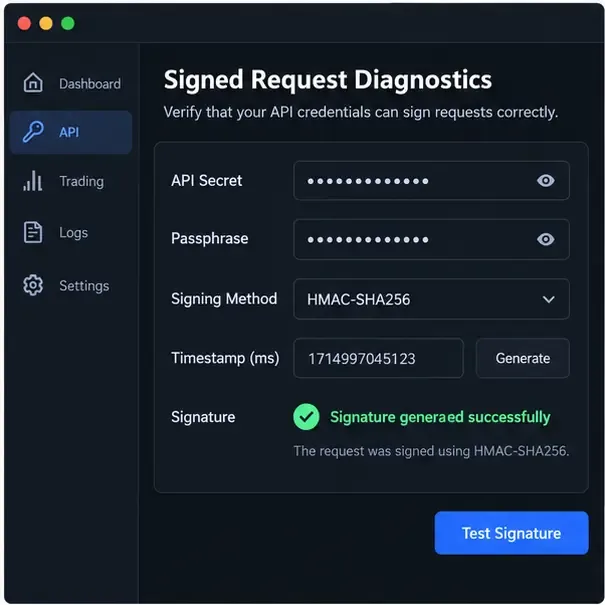
Beispielhafte UI-Entwürfe: Die Signaturdiagnose sollte Status- und Zeitstempelprüfungen ermöglichen, ohne das Geheimnis selbst preiszugeben.
In Mayas hypothetischem Thread protokolliert der Bot eine ungültige Signatur anstelle einer abgelehnten Berechtigung. Sie vergleicht die dokumentierte Signaturmethode des Bot-Anbieters mit dem ausgewählten Exchange, prüft, ob das Geheimnis nicht abgeschnitten wurde, synchronisiert die Serveruhr mit UTC und testet einen harmlosen authentifizierten Lese-Endpunkt. Falls der Anbieter die Signatur intern steuert, übermittelt sie lediglich die Ersatzanmeldeinformationen über das geschützte Geheimnisfeld und bittet den Anbieter, die redigierten Protokolle zu überprüfen.
Nutzt der Bot die richtige Umgebung und den richtigen Produktendpunkt?
Trennen Sie Produktions- bzw. Hauptnetz von Test- bzw. Demo-Umgebungen. Ein für eine Umgebung erstellter Schlüssel kann in der anderen Umgebung nicht zur Authentifizierung verwendet werden. Unterscheiden Sie außerdem Spot-, Margin-, Futures- und Options-Endpunkte. Dasselbe Währungspaar kann in verschiedenen Produkten unterschiedliche Symbole, Berechtigungen, Kontomodi und Orderregeln aufweisen.
Lesen Sie die Anleitung zur Börsenintegration des Bots und vergleichen Sie dessen Basis-URL, Produktauswahl, Kontotyp, Symbolformat und WebSocket- oder REST-Modus mit der aktuellen Börsendokumentation. Falls der Bot separate Integrationen für Binance Spot und Futures anbietet, wählen Sie diejenige, die zum Schlüssel und zur Strategie passt. Wechseln Sie niemals zu einem Live-Endpunkt, nur weil die Anmeldeinformationen im Testnetz nicht funktioniert haben.
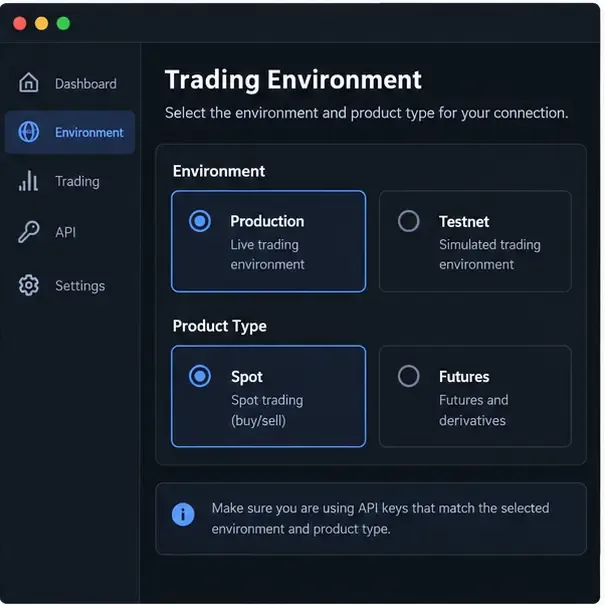
Beispielhafte UI-Simulation: Produktion versus Testnetz und Spot versus Futures müssen sowohl mit dem API-Schlüssel als auch mit der Bot-Integration übereinstimmen.
Könnte die Verbindung aufgrund von Datenratenbegrenzungen oder Netzwerkproblemen fehlschlagen?
Sobald die Zugangsdaten korrekt sind, prüfen Sie das Anfragemuster. Ein Bot, der zu häufig Kontostände, offene Aufträge und Marktdaten abfragt, kann selbst bei gültigen Signaturen an Limits stoßen. Binance -1003 TOO_MANY_REQUESTSempfiehlt die Verwendung von WebSocket-Streams für Live-Updates, sofern dies angebracht ist. OKX dokumentiert 50011das Erreichen eines Ratenlimits und weist darauf hin, dass die Limits je nach Endpunkt variieren und auf IP-Adresse oder Benutzer-ID basieren können.
Reduzieren Sie doppelte Abfragen, verwenden Sie exponentielles Backoff, begrenzen Sie die Anzahl der Wiederholungsversuche und vermeiden Sie es, mehrere Bot-Instanzen mit derselben Integration zu starten. Ein Timeout ist kein Beweis dafür, dass eine Order fehlgeschlagen ist: Überprüfen Sie den Orderstatus, bevor Sie eine Duplikatorder senden. Überprüfen Sie außerdem DNS, Firewall-Regeln, ausgehenden HTTPS-Zugriff, Proxy-Einstellungen, TLS-Interception und ob der Exchange-Endpunkt in Ihrer Region oder für Ihr Konto verfügbar ist.
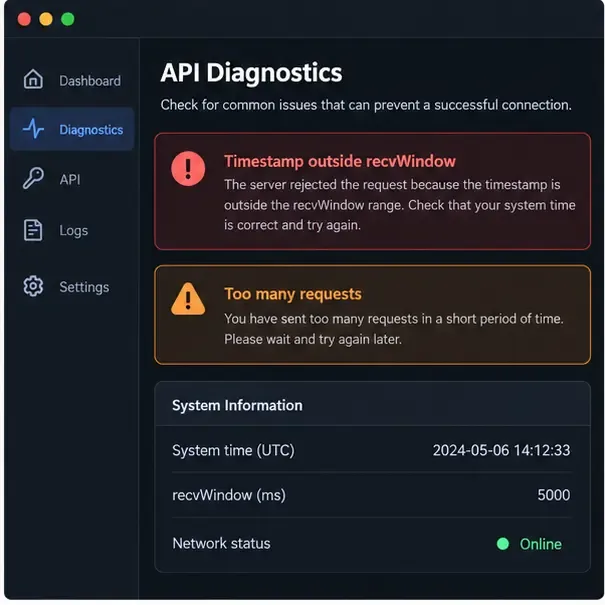
Beispielhafte UI-Simulation: Warnungen bezüglich Zeitfenster und Ratenbegrenzung erfordern unterschiedliche Korrekturen, selbst wenn sie in derselben Diagnoseansicht angezeigt werden.
Wie kann man nach einer Fehlerbehebung am sichersten erneut testen?
Speichern Sie die genaue Änderung, die Sie vorgenommen haben, z. B. die Korrektur der IP-Zulassungsliste oder die Auswahl von Spot.
Verwenden Sie zunächst eine authentifizierte Leseanfrage, z. B. zum Abrufen von Kontoinformationen oder Kontoständen.
Bestätigen Sie, dass der Bot das beabsichtigte Konto und Produkt meldet, ohne dabei Geheimnisse preiszugeben.
Falls ein Testauftrag erforderlich ist, verwenden Sie die kleinstmögliche praktikable Größe und einen kontrollierten Markt erst, nachdem Sie die Konsequenzen, Gebühren und den Kontomodus verstanden haben.
Überprüfen Sie die Protokolle auf geschwärzte Statuscodes, Zeitstempel, Endpunktnamen und Wiederholungszähler.
Stoppen Sie den Vorgang und wechseln Sie den Schlüssel, wenn der Fehler nach Überprüfung der Grundlagen weiterhin besteht oder wenn der Schlüssel möglicherweise in einen nicht vertrauenswürdigen Dienst kopiert wurde.
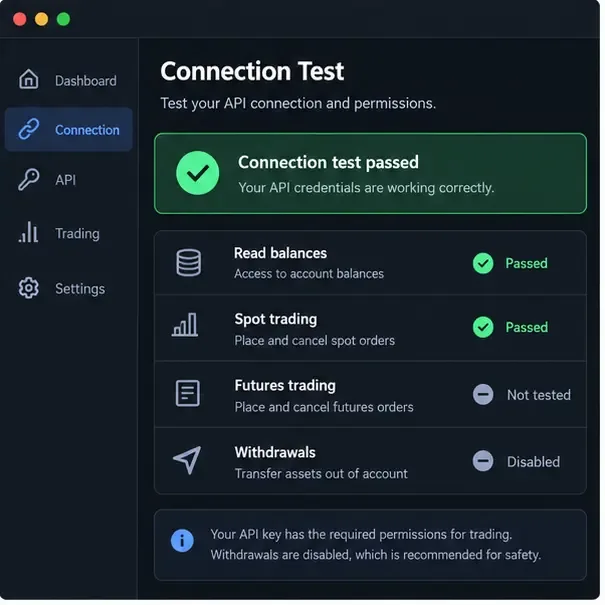
Beispielhafte UI-Prototypisierung: Ein kontrollierter erneuter Test trennt den Lesezugriff und den Spot-Handel vom ungetesteten Zugriff auf Futures, während Auszahlungen deaktiviert bleiben.
Welche Fehler sollten Sie vermeiden?
Veröffentlichen oder versenden Sie das API-Geheimnis nicht per E-Mail, auch nicht, wenn Sie um Hilfe bei der Fehlersuche bitten.
Auszahlungen sollten nicht als Abkürzung bei einem Authentifizierungsfehler aktiviert werden.
Fügen Sie nicht einfach einen breiten oder unbekannten IP-Adressbereich zu einer Zulassungsliste hinzu, nur um einen Fehler zu beheben.
Versuchen Sie nach einem Timeout nicht blindlings, eine unsichere Bestellung erneut auszuführen; überprüfen Sie zuerst deren Status.
Gehen Sie nicht davon aus, dass ein Schlüssel für jedes Börsenprodukt, Unterkonto, jede Region oder Umgebung gültig ist.
Die Abfragehäufigkeit sollte während der Fehlersuche nicht erhöht werden.
Vertrauen Sie nicht einem alten Screenshot einer Exchange-Einstellungsseite mehr als der aktuellen offiziellen Dokumentation.
Offizielle Referenzen und Grenzen dieses Leitfadens
Die Bedeutung der Codes und Details zur Signatur finden Sie in der aktuellen Fehlercode-Referenz der Binance Spot API und der Dokumentation der Binance Spot REST API . Informationen zur OKX-Authentifizierung, Zeitsynchronisierung, Berechtigungen, Fehlercodes und Ratenbegrenzungen finden Sie im OKX-API-Leitfaden . Da sich diese Anbieterdokumente ändern können, sollten Sie sie erneut prüfen, sobald Ihr Bot-Anbieter ein Integrationsupdate veröffentlicht.
Dieser Artikel wurde am 16. September 2026 anhand der verfügbaren offiziellen Quellen erstellt. Er beschreibt eine Diagnosemethode, bietet aber keine Garantie dafür, dass ein bestimmter Bot, ein bestimmtes Börsenkonto, eine bestimmte Gerichtsbarkeit oder eine bestimmte API-Version funktioniert. Sollte die Börse eine Sicherheits-, Compliance-, Kontosperrungs- oder Produktverfügbarkeitsmeldung anzeigen, befolgen Sie bitte den offiziellen Supportprozess der Börse und versuchen Sie nicht, die Einschränkung zu umgehen.