Inicio
» Conocimiento
»
Explicación de las estafas con criptomonedas tipo honeypot: Cómo comprobar si puedes vender un token.
Explicación de las estafas con criptomonedas tipo honeypot: Cómo comprobar si puedes vender un token.
Importante: Un token que se puede comprar no es necesariamente un token que se puede vender. Las estafas de criptomonedas tipo honeypot están diseñadas para crear precisamente esa falsa impresión: la compra parece funcionar, mientras que el contrato bloquea la venta, aplica una comisión de venta excesiva, restringe ciertas billeteras o deja muy poca liquidez disponible para salir del sistema.
Ejemplo ficticio a modo de ilustración: Maya ve una publicación en redes sociales que promociona un nuevo token llamado LumaFox. La publicación muestra un gráfico ascendente y una dirección de contrato, pero no ha verificado si la dirección pertenece al proyecto real. Antes de conectar una billetera o enviar fondos, quiere responder una pregunta clave: "¿Podría una billetera común vender este token a través de la ruta de negociación indicada?". Las comprobaciones que se muestran a continuación ilustran cómo investigaría Maya. LumaFox, la publicación y cualquier resultado descrito en este ejemplo son ficticios; no se trata de un token real, un testimonio ni una prueba.
Ilustración conceptual: la página del token muestra la dirección del contrato resaltada. Siempre verifique la dirección y la red con una fuente confiable del proyecto antes de comprobar un token.
¿Qué convierte una ficha en una trampa?
En este contexto, un honeypot es un token cuyas reglas de negociación facilitan la compra en comparación con la venta. La restricción puede ser obvia, como una transferencia fallida, o sutil, como una comisión de venta cercana al valor total de la transacción. Algunos contratos también permiten al administrador pausar las transferencias, modificar los impuestos, bloquear monederos o alterar la ruta de negociación posteriormente.
El término «trampa de miel» no describe a todos los tokens difíciles de vender. Un token legítimo puede no venderse porque un exchange descentralizado no tiene suficiente liquidez, la ruta elegida es incorrecta, la red está congestionada, la billetera carece del token de gas nativo de la red o el límite de deslizamiento es demasiado bajo. Por lo tanto, el objetivo práctico no es obtener una etiqueta tranquilizadora, sino identificar si el fallo se debe al contrato del token, al mercado o a la configuración de la transacción.
Uniswap Labs explica que un intercambio puede fallar cuando la salida real supera el límite de deslizamiento seleccionado y que un token también puede contener una comisión. Su guía sobre tokens no vendibles recomienda revisar las transacciones fallidas, las advertencias como una comisión de venta aparente del 100 % y las herramientas adicionales de análisis de tokens. Consulta la guía de Uniswap Labs sobre estafas con tokens no vendibles para conocer las precauciones específicas de la interfaz.
Paso 1: Confirme la dirección y cadena de tokens exactas.
Maya no debería buscar únicamente “LumaFox” o su símbolo. Los nombres y símbolos de los tokens pueden ser copiados. Debería obtener la dirección del contrato de un sitio web o cuenta del proyecto que pueda verificar de forma independiente, y luego confirmar que la dirección se encuentra en la cadena de bloques correcta. Una dirección de Ethereum pegada en un verificador de la cadena de bloques BNB, o una dirección auténtica asociada a una red falsa, puede generar un resultado engañoso.
Copie la dirección directamente siempre que sea posible, compare los primeros y últimos caracteres y verifique la red que muestran el explorador y la interfaz de negociación. No utilice una dirección proporcionada únicamente a través de un mensaje directo no solicitado. La Comisión Federal de Comercio advierte sobre las estafas con criptomonedas, señalando que los estafadores pueden promocionar monedas o tokens fraudulentos mediante redes sociales, sitios web con apariencia profesional y afirmaciones persuasivas. Una página con apariencia profesional no garantiza la propiedad ni la legitimidad.
Paso 2: Ejecutar una simulación de compra y venta.
Ilustración conceptual: un verificador de seguridad recibe la cadena y la dirección del contrato seleccionadas. Esta es una interfaz ilustrativa, no un análisis en tiempo real ni una afirmación sobre ningún servicio en particular.
Un comprobador honeypot de solo lectura puede simular la ruta de negociación sin solicitar a Maya que compre el token. La documentación de la API de Honeypot.is describe un punto final que acepta una dirección de token o par y puede informar sobre el éxito de la simulación, el resultado del honeypot, los impuestos de compra y venta, las estimaciones de gas, los importes máximos de compra o venta detectados, el análisis del titular y la información del par.
Para una lectura práctica del resultado, Maya debería mirar en este orden:
Estado de la simulación: Si la simulación falló, lea el error. El error no siempre indica código malicioso; la falta de liquidez o un problema temporal en la ruta también pueden ser la causa. Significa que no tiene una confirmación clara de su comercialización.
Resultado de la venta: Una simulación de compra y venta exitosa es más informativa que un gráfico de precios. El resultado debe mostrar una ruta de venta y un monto de salida significativo, no solo que el token existe.
Impuesto sobre la venta: Un impuesto conocido, elevado o variable puede convertir una venta técnicamente exitosa en una operación económicamente inviable. Considere un impuesto desconocido como tal, no como nulo.
Venta máxima: Si la herramienta detecta un importe máximo de venta, compárelo con la cantidad que un titular necesitaría para salir. Un token puede permitir una venta mínima, pero impedir una venta de tamaño normal.
Liquidez y par: Confirme qué pool y activo de cotización se utilizaron. Un resultado vinculado a un par o cadena diferente podría no reflejar el mercado que Maya pretende utilizar.
Honeypot.is especifica que no se garantiza la presencia de los campos de resultado de la simulación ni de los límites máximos de compra o venta. También indica que la ausencia de resultados puede ocurrir cuando un token es un honeypot o cuando la simulación falla. Esta limitación es importante: la ausencia de resultados debería llevar a una investigación más exhaustiva o a la decisión de retirarse, no a asumir que el token es seguro.
Paso 3: Verificar las señales de riesgo del contrato.
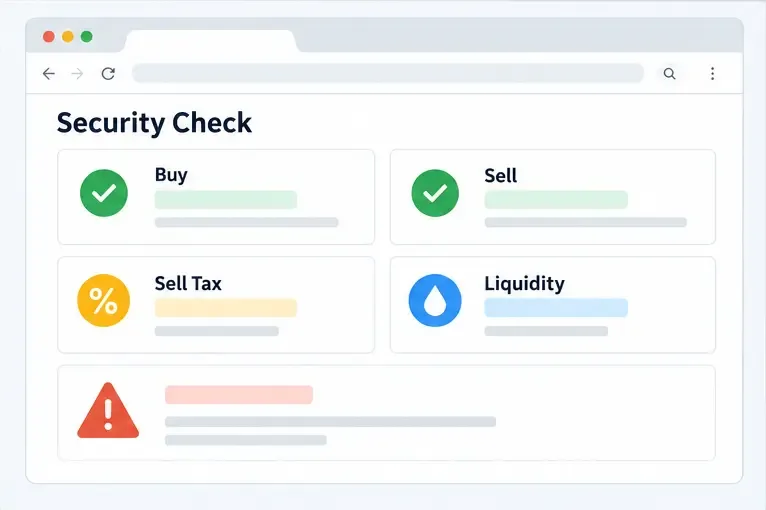
Ilustración conceptual: una página de resultados agrupa las preguntas importantes: si la compra y la venta se simulan, cuál es el impuesto de venta, cuánta liquidez existe y si persisten las advertencias.
Maya debería contrastar la dirección con una segunda fuente de seguridad, como la documentación de respuesta de GoPlus Token Security . Los nombres y la disponibilidad de los campos pueden cambiar, y algunos valores podrían no estar disponibles para contratos de código cerrado o proxy, por lo que debería consultar el resultado actual en lugar de basarse en una captura de pantalla antigua.
Preste especial atención a las banderas o campos que cubren:
Estado de honeypot o venta bloqueada;
Impuesto sobre la compra, impuesto sobre la venta y si el impuesto es modificable;
si los poseedores pueden vender todos sus tokens;
transferencias pausables, controles de lista negra o controles de lista blanca;
acuñación u otros privilegios que alteren la oferta;
comportamiento de proxy u otras llamadas delegadas; y
la existencia y el tamaño de la liquidez de los exchanges descentralizados.
GoPlus explica que un impuesto modificable podría permitir al propietario cambiar los impuestos de compra o venta, lo que podría hacer que el token no sea negociable. También describe las transferencias pausables y las funciones de lista negra como controles que pueden impedir que algunos o todos los poseedores realicen transacciones. Estas son señales de riesgo, no una prueba automática de fraude en todos los proyectos. Sin embargo, si el proyecto no puede explicarlas de forma clara e independiente, lo más sensato es evitar la compra.
Paso 4: Inspeccione el explorador y los permisos del contrato.
Ilustración conceptual: una página de contrato del explorador muestra la visibilidad del código fuente y un área de control del propietario. La verificación mejora la transparencia, pero no equivale a una auditoría de seguridad.
En el explorador de bloques correspondiente, Maya puede abrir la dirección del token e inspeccionar la sección del Contrato. Debe verificar si el código fuente está verificado, si la dirección es un proxy y si las funciones administrativas pueden modificar el comportamiento de las operaciones. Busque en el código legible o en la interfaz del contrato conceptos como establecer comisiones, pausar transferencias, incluir tokens en listas negras o blancas, acuñar tokens, cambiar el enrutador o retirar activos relacionados con la liquidez.
Una fuente verificada es útil porque permite comparar el código fuente publicado con el código de bytes implementado y leer la interfaz expuesta del contrato. Sin embargo, no garantiza la seguridad del código, la honestidad del propietario ni la inocuidad de todos los contratos externos invocados durante una transacción. El Centro de Información de Etherscan ofrece orientación actualizada sobre las funciones del explorador y la verificación de contratos. Honeypot.is también advierte que su punto final de verificación de contratos comprueba si el contrato y los contratos invocados son de código abierto; no sustituye una auditoría profesional. Consulte la documentación de verificación de contratos de Honeypot.is .
Los contratos proxy requieren especial atención. El proxy visible puede delegar comportamiento a un contrato de implementación actualizable. Si la dirección de implementación, la autoridad de actualización o los controles del propietario no están claros, Maya no puede interpretar el código mostrado como una descripción permanente del comportamiento futuro.
Paso 5: Separar la capacidad de venta de la liquidez.
Un token puede superar una simulación de contrato, pero aun así ser prácticamente imposible de vender. Si el pool es pequeño en relación con la operación, la venta puede tener un impacto significativo en el precio. Técnicamente, puede existir una cotización, aunque el monto recibido sea muy inferior al precio de mercado mostrado. Uniswap Labs señala que la liquidez insuficiente puede impedir que se complete un intercambio y que la configuración de deslizamiento afecta el éxito de la transacción.
Maya debería comparar el tamaño de la venta prevista con la liquidez del pool, inspeccionar la cotización y comprobar si sigue siendo plausible tras deducir las comisiones. No debería aumentar el deslizamiento indiscriminadamente para forzar una transacción. Un deslizamiento muy elevado puede permitir aceptar un precio extremadamente bajo y, en lugar de solucionar el problema subyacente, podría ocultar una comisión de token anormal.
Cómo interpretar resultados contradictorios
Resultado observado
Lo que puede significar
Decisión práctica
La simulación de venta falla
Restricción contractual, ruta desfavorable o liquidez insuficiente.
No compre hasta que se haya resuelto la causa de forma independiente.
El impuesto sobre las ventas es muy alto o desconocido.
La salida puede resultar antieconómica o el valor puede cambiar.
Alto; no trates lo desconocido como cero.
No se pueden vender todas las banderas, ni bloquearlas, ni pausarlas.
Algunos titulares o importes pueden estar restringidos.
Tratar como de alto riesgo y evitar
La simulación pasa, pero la liquidez es mínima.
La venta puede sufrir un impacto extremo en los precios.
No equipare una cita con una salida utilizable.
Las fuentes discrepan
Par diferente, cadena, caché, estado de la billetera o contrato cambiante
No continúe hasta que se explique la discrepancia.
En el ejemplo ficticio de Maya sobre LumaFox, un único indicador verde de "venta" sería solo un dato. Aún necesitaría confirmar la cadena, el par, los impuestos, la liquidez, el estado del proxy y los controles del propietario. Si algún resultado esencial es desconocido o contradictorio, la conclusión más segura no es "probablemente esté bien", sino "no está suficientemente verificado como para arriesgar dinero".
Qué hacer si ya compraste un token sospechoso.
No pagues a nadie que te prometa "desbloquear" una venta, eliminar una lista negra o recuperar fondos a cambio de un pago por adelantado en criptomonedas. Estas ofertas suelen extender la estafa original. No compartas tu frase semilla ni tu clave privada, y no firmes ninguna aprobación o transacción desconocida solo porque un extraño te diga que te permitirá vender.
Registre la dirección del contrato, la cadena, los hashes de las transacciones, las capturas de pantalla y los mensajes de error exactos. Revise las aprobaciones de la billetera utilizando un flujo de trabajo confiable para billeteras o exploradores de bloques, y revoque los permisos solo después de confirmar qué está revocando y qué comisión de red conlleva la acción. Si la billetera pudo haber firmado una transacción maliciosa o expuesto su frase de recuperación, transfiera los activos restantes a una nueva billetera con una copia de seguridad adecuada utilizando un dispositivo limpio y busque ayuda calificada para la respuesta a incidentes. La FTC recomienda denunciar el fraude con criptomonedas y conservar los detalles relevantes a través de sus canales de protección al consumidor.
Autocomprobación final antes de cualquier compra de fichas.
¿Tengo la dirección exacta del contrato y la cadena de custodia correcta de una fuente verificada de forma independiente?
¿Una comprobación de solo lectura reciente mostró una ruta de venta exitosa, y no solo una compra exitosa?
¿Se conocen y son económicamente razonables el impuesto sobre las ventas, los límites máximos de venta y la liquidez?
¿Una segunda fuente estuvo de acuerdo con los riesgos relacionados con honeypots, listas negras, pausas, poderes y control del propietario?
¿Puedo explicar quién puede modificar el contrato y qué efectos tienen esos controles?
¿Me niego a conectar una billetera o a firmar algo que no esté relacionado con la verificación de solo lectura?
Si la respuesta a alguna pregunta esencial es no, posponga la compra. Un verificador de tokens puede reducir los errores evitables, pero no puede garantizar la liquidez futura, una administración honesta ni la protección contra todas las técnicas de estafa. El mejor resultado del proceso podría ser descubrir que no hay suficiente evidencia confiable para operar.
Revisado el 16 de septiembre de 2026. Las herramientas de seguridad, las interfaces del explorador, las cadenas compatibles y el comportamiento de los contratos pueden cambiar; verifique la documentación actual antes de basarse en cualquier resultado.