Inicio
» Noticias
»
How to Protect Your Web3 Wallet from Drainer Phishing and Malicious Approvals
How to Protect Your Web3 Wallet from Drainer Phishing and Malicious Approvals
A Web3 wallet can be drained without an attacker ever learning your seed phrase. That is the uncomfortable part of modern phishing: a fake site may simply persuade you to authorize the attacker to move assets that your wallet already controls. The approval or signature can look routine, especially when the page imitates a familiar protocol, airdrop, mint, support portal, or token claim.
This guide was checked against official wallet, protocol, and Ethereum-standard documentation on September 16, 2026. The exact warning screens and security features differ by wallet, network, and app, so the goal is not to memorize one interface. It is to understand what a request can authorize before you approve it.
First, understand what a wallet drainer actually needs
A “drainer” is not one single smart-contract function. In practice, phishing campaigns can try to obtain several different kinds of authority: an ERC-20 token allowance, an NFT operator approval, a signed permit, a direct transfer transaction, or—at the most serious level—the user’s Secret Recovery Phrase or private key.
The risk depends on what was authorized. An ERC-20 approval normally applies to a specific token contract and spender, while an ERC-721 setApprovalForAll authorization can let an operator manage all NFTs from that collection that the owner holds. The Ethereum ERC-721 specification explicitly defines setApprovalForAll as enabling or disabling an operator for all of the caller’s assets in that NFT contract. Read the ERC-721 specification.
Action: when a wallet asks you to approve spending, an operator, or a signature, treat it as an authorization decision—not as a harmless “login” step.
Start with the domain: an unfamiliar or look-alike address should stop the interaction before any wallet request is approved.
Myth 1: “Connecting my wallet lets the site take my funds”
Verified: simply connecting a wallet and granting an app access to your public address is not the same as granting a token allowance. MetaMask’s official documentation makes this distinction explicitly: disconnecting a dapp removes the connection, while revoking an allowance removes the smart contract’s ability to access and move tokens covered by that approval. See MetaMask’s approval-revocation guidance.
Context matters: after connection, a site can still present a transaction or signature request. The dangerous step often comes after the initial connection, so “I only connected” is safe only if you truly did not sign or approve anything else.
Action: if you connected to a suspicious site but rejected every transaction and signature, disconnect it anyway. Then review your wallet’s recent activity and approvals rather than assuming the connection itself moved funds.
Myth 2: “If I disconnect the dapp, I have revoked its token approval”
Verified: this is false. A token approval is an on-chain authorization. Disconnecting the website session does not automatically erase that blockchain state. MetaMask notes that revocation itself is an on-chain transaction and therefore normally requires network gas. MetaMask explains the difference here.
This matters after phishing because a victim may close the browser, disconnect the dapp, and believe the danger is over while a previously approved spender still retains authority.
Action: if you approved a spender you no longer trust, use the approval-management feature in your wallet or the official approval checker offered by the relevant network explorer, and submit an on-chain revocation.
An unlimited spending request deserves deliberate review: check the token, spender, network, and requested amount before approving.
Reduce the blast radius of ERC-20 approvals
ERC-20 allowances are useful because a decentralized exchange or other contract may need permission to transfer tokens on your behalf. They are not inherently malicious. The problem is scope. If you grant a very large or unlimited allowance and the spender is malicious—or a trusted contract later becomes exploitable—the amount at risk can be much larger than the transaction you intended.
MetaMask currently allows users to set a custom spending cap for supported approval flows. Its security documentation recommends checking what a dapp is requesting and limiting access when appropriate. See MetaMask’s spending-cap guidance.
Action: when the wallet offers a custom cap, approve only the amount the immediate action reasonably requires. If a site wants unlimited access for a one-time swap or claim, stop and verify why.
Do not ignore signed permits just because no gas fee appears
Verified: not every authorization begins as a normal on-chain approval transaction. ERC-2612 introduced permit, which allows an ERC-20 allowance to be set through a signed message. The standard states that a valid signature can set the owner’s allowance for a spender up to a specified value and deadline. Read ERC-2612.
That means “this signature costs no gas” is not proof that it is harmless. A signature can carry authorization that another party later submits on-chain. Whether a particular signature can move assets depends on the exact standard, contract, fields, and downstream execution.
Acción: Lea los datos estructurados que muestra la billetera. Preste especial atención al emisor, el token, el valor, la fecha límite, la cadena y el dominio del contrato. Rechace las solicitudes que no pueda explicar en lenguaje sencillo.
Una cartera de hardware puede aislar la información de la clave privada, pero no puede garantizar la seguridad de una aprobación maliciosa si el usuario la confirma intencionadamente.
Mito 3: “Una cartera de hardware me protege automáticamente de los estafadores”.
En parte es cierto, pero no del todo: las carteras de hardware pueden proteger las claves privadas para que no queden expuestas directamente al navegador o al malware común, lo cual es valioso. Sin embargo, el phishing suele atacar la decisión de autorización del usuario. Si el dispositivo muestra una transacción o aprobación maliciosa y el usuario la confirma, la protección del hardware no invalida automáticamente la autorización.
La ventaja práctica es mayor cuando el dispositivo permite verificar detalles relevantes de la transacción en una pantalla segura. La protección es menor cuando la solicitud es opaca o cuando el usuario confirma algo que no comprende.
Acción: utilice una billetera de hardware para activos de alto valor, pero verifique siempre el destino, el contrato, el monto, la red y los permisos en el dispositivo de firma. Nunca considere la presencia de una billetera de hardware como una autorización para firmar sin más.
Esté atento a las aprobaciones de operadores a nivel de NFT.
En el caso de los NFT, esta frase setApprovalForAllmerece especial atención. Según el estándar ERC-721, al autorizar a un operador, este podrá gestionar todos los NFT de ese contrato que usted posea. Esto va más allá de la simple aprobación de un único ID de NFT. El estándar Ethereum distingue entre la aprobación de tokens individuales y la aprobación de todo el operador. Consulte las funciones de aprobación del estándar ERC-721 .
Eso no significa que todas setApprovalForAlllas solicitudes sean maliciosas; los mercados de NFT pueden necesitar legítimamente permisos de operador. La pregunta clave es si el operador y el caso de uso coinciden con lo que usted pretendía.
Acción: si solo intentas reclamar un airdrop o iniciar sesión en un sitio web, una solicitud inesperada de control de operador a nivel de NFT debe considerarse una señal de alerta importante.
Una lista de verificación repetible es más confiable que la intuición cuando una página de phishing está diseñada para crear urgencia o miedo a perderse algo (FOMO, por sus siglas en inglés).
Verifique el sitio antes de verificar la transacción.
El phishing de Drainer suele tener éxito porque el sitio web falso se parece mucho al real. Un resultado de búsqueda patrocinado, una respuesta en redes sociales, un mensaje directo, una cuenta de soporte falsa o una interfaz copiada pueden redirigir a los usuarios a un dominio diferente que muestra solicitudes de billetera convincentes.
Los sistemas de seguridad de las carteras pueden ser útiles, pero no son infalibles. La API Verify de WalletConnect, por ejemplo, puede indicar a una cartera participante si un dominio está verificado, no coincide, es desconocido o está marcado como malicioso. WalletConnect advierte explícitamente que esta detección no es infalible. Consulte la documentación de la API Verify de WalletConnect .
MetaMask describe sus alertas de seguridad como señales informativas en lugar de garantías, y señala que los sitios legítimos no siempre incluyen un indicador verificado. Consulte las alertas de seguridad de MetaMask .
Acción: accede a las dApps importantes mediante un marcador que hayas creado a partir de una fuente oficial verificada de forma independiente. No te fíes del primer resultado de búsqueda, de un enlace acortado ni de una URL que te hayan enviado por mensaje directo sin haberla solicitado.
Separar la actividad diaria de las aplicaciones descentralizadas (dApps) de las tenencias a largo plazo puede reducir la cantidad de fondos expuestos cuando una billetera firma una solicitud errónea.
Separe su “bóveda” de su billetera “dapp”.
Se trata de una técnica de gestión de riesgos, más que de una regla de protocolo. Una billetera utilizada para experimentar con nuevas emisiones, reclamaciones de tokens, juegos y aplicaciones descentralizadas (dApps) desconocidas tiene una superficie de interacción mayor que una dirección utilizada únicamente para almacenar activos a largo plazo.
La separación no evita el phishing, y transferir activos entre monederos genera su propia carga operativa. Sin embargo, puede limitar el valor expuesto a una aprobación errónea, ya que el monedero de interacción simplemente no almacena la mayor parte de sus activos.
Acción: considere la posibilidad de guardar los activos a largo plazo o de alto valor en una billetera que rara vez se conecte a dApps, mientras utiliza una billetera separada con un saldo deliberadamente limitado para actividades Web3 de mayor riesgo.
Mito 4: “Un sitio verificado o no marcado como peligroso debe ser seguro”.
No verificado: la ausencia de una advertencia no garantiza la seguridad. Las bases de datos de amenazas pueden estar desactualizadas con respecto a los dominios de phishing recién creados, y una aplicación que, de otro modo, sería legítima, aún podría tener una interfaz comprometida o un contrato vulnerable. WalletConnect utiliza un estado explícito de "DESCONOCIDO" para los dominios que no puede verificar, y su documentación indica que su capa de verificación no está diseñada para ser infalible.
Acción: trate las advertencias de seguridad como una capa más. Verifique de forma independiente el dominio, el contrato previsto, el permiso solicitado y si la acción tiene sentido para lo que intenta hacer.
Son importantes dos comprobaciones distintas: verificar de dónde proviene la solicitud y, a continuación, verificar qué autoridad otorga dicha solicitud.
Revisa las aprobaciones antiguas antes de que se conviertan en un problema mañana.
Las aprobaciones pueden permanecer activas mucho después de que dejes de usar una aplicación descentralizada (dApp). MetaMask recomienda revisar periódicamente las aprobaciones de tokens y revocar los permisos que ya no necesites. Dado que la revocación modifica el estado en la cadena de bloques, generalmente conlleva una tarifa de gas. Consulta la guía oficial de revocación .
La frecuencia con la que debes realizar auditorías depende de la frecuencia con la que interactúas con las dApps y del valor que tengas en tu billetera. No existe un calendario universalmente correcto.
Acción: configure un recordatorio recurrente en su calendario (por ejemplo, mensualmente si es un usuario activo de DeFi) para revisar los responsables de los gastos, los límites de gasto, los operadores de NFT y los permisos antiguos de las dApps en las cadenas que utiliza habitualmente.
Revisar los contratos y los permisos es una práctica de mantenimiento continuo de la cartera digital, no un paso de configuración que se realiza una sola vez.
Si firmó algo sospechoso, identifique qué compromiso tiene.
No recurra inmediatamente al mismo remedio para cada incidente. La respuesta depende de lo sucedido.
Qué pasó
Lo que puede significar
Prioridad inmediata
Solo te conectaste a un sitio
El sitio web obtuvo su dirección pública y estableció una sesión, pero eso por sí solo no es una autorización simbólica.
Desconéctese y revise la actividad; no firme solicitudes de seguimiento.
Usted aprobó el gasto del ERC-20.
El usuario designado podrá transferir la cantidad aprobada de ese token.
Revocar la concesión de inmediato.
Usted aprobó a un operador de NFT.
El operador podrá transferir los NFT cubiertos por esa aprobación de colección.
Revocar la aprobación del operador
Usted firmó un permiso u otra autorización estructurada.
La firma puede autorizar acciones posteriores en la cadena, dependiendo de su contenido.
Determinar con exactitud qué se firmó y revocar o trasladar los activos afectados, si es posible.
Has expuesto tu frase semilla/clave privada.
Las claves de la billetera están comprometidas.
Crea una nueva billetera con una nueva frase de recuperación y migra tus activos.
La guía oficial de MetaMask para la respuesta a incidentes indica que, cuando una frase de recuperación secreta se ve comprometida, los usuarios deben crear una nueva billetera con una nueva frase de recuperación, transferir los activos restantes y dejar de usar las cuentas derivadas de la frase comprometida. También advierte que las transacciones de blockchain suelen ser irreversibles. Consulte la guía de MetaMask sobre hackeos o estafas .
Acción: si la frase semilla o la clave privada quedaron expuestas, no basta con revocar las autorizaciones. La propia autoridad firmante debe considerarse comprometida.
Nunca introduzca una frase de recuperación para “solucionar” un problema de aprobación.
La frase de recuperación secreta es la credencial maestra para las cuentas derivadas de ella. La documentación oficial de MetaMask indica que cualquiera que la obtenga puede controlar la billetera. La gestión de aprobaciones legítima no requiere ingresar la frase de recuperación en un sitio web cualquiera. Consulte la guía de seguridad de MetaMask sobre frases de recuperación .
Acción: mantén la frase fuera de línea y en privado. Si un sitio web, agente de soporte, formulario, bot o "servicio de recuperación" la solicita, detente.
Las alertas de seguridad y los controles de cuenta más estrictos añaden capas útiles, pero funcionan mejor junto con una revisión de aprobación cuidadosa y la separación de las carteras.
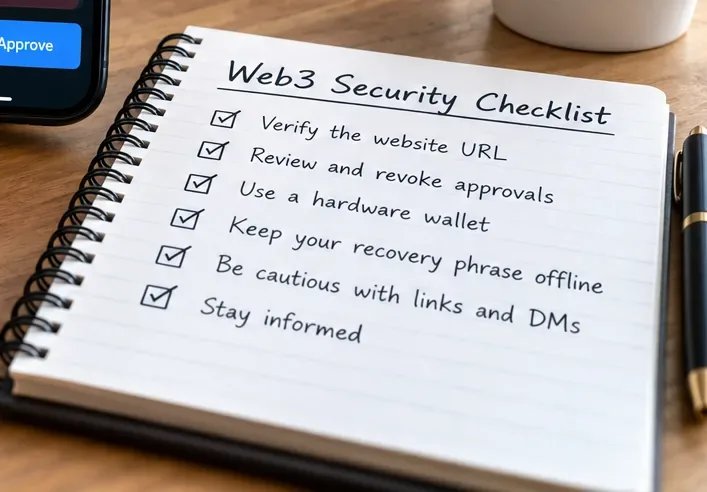
Una lista de verificación práctica previa a la firma
Dominio: ¿Es este exactamente el dominio oficial que pretendía visitar?
Motivo: ¿Tiene sentido el permiso solicitado para la acción que usted inició?
Red: ¿La solicitud se encuentra en la cadena esperada?
Contrato o pagador: ¿La dirección de recepción o autorizada es la esperada?
Alcance: ¿Se trata de una cantidad fija, una asignación ilimitada, un solo NFT o la aprobación del operador para toda una colección?
Campos de firma: Si se trata de datos escritos, ¿puede identificar el token, el emisor, el valor, la fecha límite y el dominio?
Exposición de la cartera: ¿Contiene esta cartera más valor del que usted se siente cómodo exponiendo a esta interacción?
Señales de alerta: ¿La billetera informa sobre un dominio o transacción maliciosa, que no coincide, desconocida o sospechosa?
Si alguna de estas comprobaciones falla, rechazar la solicitud suele ser más económico que intentar recuperar los activos posteriormente.
Cómo comprobar por ti mismo que tus defensas funcionan.
No es necesario esperar a un ataque para probar tu configuración. Verifica que los marcadores de tu navegador apunten a los dominios de la aplicación descentralizada (dApp) correctos. Abre las herramientas de gestión de aprobaciones de tu billetera y confirma que reconoces a los usuarios que realizan gastos activamente. Comprueba que tu billetera de alto valor siga aislada de la experimentación rutinaria con dApps. Confirma que tu frase de recuperación no esté almacenada en correos electrónicos, notas en la nube, capturas de pantalla, registros de chat ni en el campo de contraseña de un sitio web. Asegúrate de que las advertencias de seguridad de la billetera estén habilitadas, si tu billetera las ofrece.
Luego, pon a prueba tu propio proceso de decisión: antes de firmar la siguiente solicitud real de Web3, explica en voz alta qué autoriza dicha solicitud. Si no puedes describir el efecto en una sola frase, recházala e investiga primero.
En resumen
La mayoría de los ataques de phishing dirigidos a clientes potenciales tienen éxito al convertir una funcionalidad legítima de Web3 (aprobaciones, permisos de operador, firmas o transacciones) en una herramienta de ingeniería social. La mejor defensa no reside en una sola extensión, un solo dispositivo de hardware ni una sola lista de amenazas. Se trata de un proceso por capas: verificar el sitio, comprender la autorización, minimizar su alcance, separar los activos valiosos de las interacciones riesgosas, revisar los permisos anteriores y conocer la diferencia entre una aprobación maliciosa y una frase de recuperación totalmente comprometida.
Las herramientas de seguridad pueden reducir el riesgo, pero ninguna garantiza que una solicitud maliciosa firmada sea inofensiva. En la autocustodia, la confirmación final suele ser el límite de seguridad. Asegúrese de que dicha confirmación sea lenta, específica y minuciosa.