Accueil
» Connaissances
»
Arnaques par hameçonnage sur le Web3 : comment protéger votre portefeuille crypto sans deviner
Arnaques par hameçonnage sur le Web3 : comment protéger votre portefeuille crypto sans deviner
L’hameçonnage Web3 est dangereux car un escroc n’a pas toujours besoin de votre mot de passe. Dans un portefeuille dont vous gérez vous-même la sécurité, l’attaquant peut tenter d’obtenir votre phrase de récupération secrète, vous inciter à vous connecter à une fausse application décentralisée (dApp) ou vous persuader d’approuver une transaction ou une autorisation de jetons donnant ainsi à un contrat malveillant accès à vos actifs.
L'objectif d'une bonne sécurité des portefeuilles numériques n'est donc pas de mémoriser toutes les arnaques. Il s'agit plutôt de mettre en place un processus permettant d'obtenir de meilleurs résultats, même lorsque le message, le site web ou la transaction semblent convaincants. Une règle pratique à retenir : avant de signer quoi que ce soit, assurez-vous de savoir à qui vous avez affaire, ce que la demande de portefeuille autorise, le montant exposé et comment réagir en cas de problème.
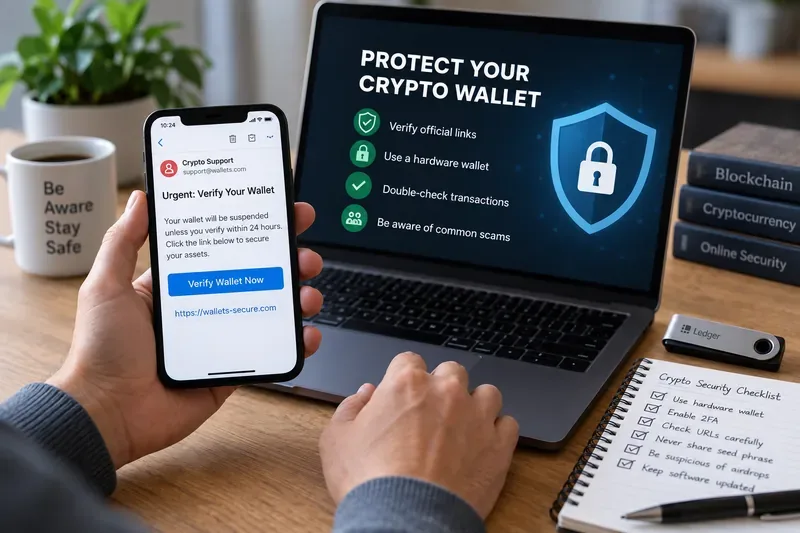
Un message suspect du type « vérifiez votre portefeuille » est une raison de s'arrêter et de vérifier indépendamment la source avant de se connecter, de signer ou de saisir des informations de récupération.
Que tente de vous faire faire le phishing Web3 ?
L'hameçonnage est une technique d'ingénierie sociale : l'escroc crée un prétexte plausible pour vous inciter à réaliser une action qui lui profite. Dans l'univers Web3, cette action peut avoir des conséquences bien plus graves que de cliquer sur un lien malveillant. Un faux site peut vous demander de révéler une phrase de récupération, de signer un message, d'approuver l'allocation de jetons ou d'autoriser une transaction impliquant le transfert de fonds.
Coinbase met en garde contre les sites d'hameçonnage qui peuvent imiter des services légitimes et se propager par e-mail, SMS, réseaux sociaux et publicités sur les moteurs de recherche. Ses recommandations concernant les portefeuilles insistent également sur l'importance de vérifier l'URL exacte de l'application décentralisée et de ne jamais partager sa phrase de récupération. Consultez les recommandations de Coinbase Wallet pour éviter les arnaques aux cryptomonnaies .
MetaMask décrit également les attaques par usurpation d'identité, où de faux comptes d'assistance se font passer pour des employés officiels et demandent aux utilisateurs leur phrase de récupération secrète. Cette phrase permet de restaurer le portefeuille et d'exposer les clés privées associées ; la communiquer à une autre personne ou à un site web peut donc leur donner le contrôle du portefeuille. Consultez les recommandations de MetaMask concernant les arnaques par usurpation d'identité .
Les quatre résultats que votre processus de sécurité devrait atteindre
1. Votre phrase de récupération reste toujours sous votre contrôle.
Votre phrase de récupération, aussi appelée phrase secrète ou phrase de récupération initiale, est la clé secrète permettant de restaurer un portefeuille que vous gérez vous-même. Le test le plus important est simple : elle ne doit être reçue par aucun agent du service client, site web, formulaire, chatbot, page d’airdrop ou processus de « vérification de portefeuille ».
Si quelqu'un vous la demande, la bonne réponse n'est pas « J'ai vérifié le logo et il semblait authentique ». Il est préférable de refuser de la fournir et de vous rendre vous-même sur le site d'assistance officiel du fournisseur. MetaMask indique que son service client ne vous demandera jamais votre phrase de récupération secrète, et Coinbase précise également que son assistance ne vous demandera jamais de phrase de récupération. Consultez les recommandations de MetaMask et les conseils de Coinbase concernant le phishing .
2. Vous vérifiez la destination et l'intention avant de signer.
Un portefeuille matériel peut empêcher l'accès direct des clés privées à un ordinateur, mais il ne peut pas déterminer si une transaction est économiquement sûre pour vous. Si vous approuvez une transaction malveillante, le dispositif peut signer fidèlement la transaction que vous lui avez demandé de signer.
C’est pourquoi il est important que les informations transactionnelles soient lisibles. Ledger décrit la « signature claire » comme la présentation des détails de la transaction (opération, destinataire et montant) sous une forme lisible avant approbation. Le gain en matière de sécurité provient de la comparaison de ces détails avec l’opération prévue. Consultez l’explication de Ledger sur la signature claire .
Avant de signer, un test utile consiste à vous demander si vous pouvez expliquer clairement en quoi consiste la requête. Si le portefeuille affiche un contrat inconnu, un accès illimité aux dépenses, un destinataire inattendu ou des données opaques que vous ne pouvez pas vérifier, il est plus prudent d'arrêter plutôt que de considérer l'écran de confirmation comme une simple formalité.
3. Une application décentralisée compromise ne peut pas accéder automatiquement à tout.
Les autorisations de jetons permettent à un contrat intelligent de dépenser un jeton spécifique en votre nom. Elles sont souvent nécessaires pour les plateformes d'échange décentralisées, les applications de staking et autres applications décentralisées, mais des autorisations trop larges augmentent les risques d'exposition si un contrat ou un site s'avère malveillant.
MetaMask explique que déconnecter un portefeuille d'une application décentralisée (dApp) est différent de révoquer l'autorisation d'un jeton. La déconnexion peut certes supprimer l'accès d'un site aux informations du portefeuille, mais une autorisation existante sur la blockchain peut rester active. Sa documentation recommande de vérifier les autorisations et de révoquer celles dont vous n'avez plus besoin. Consultez le guide de MetaMask sur la révocation des autorisations de jetons .
Le résultat concret est une réduction de l'impact. Si vous utilisez rarement une application décentralisée, une autorisation illimitée ne devrait pas être conservée par simple oubli. Vérifiez régulièrement vos autorisations et supprimez celles dont vous n'avez plus besoin. Lorsqu'un portefeuille ou une application décentralisée propose un plafond de dépenses, utilisez la limite la plus basse possible plutôt que d'opter par défaut pour un accès illimité.
4. Vous pouvez contenir les dégâts rapidement.
Aucune procédure de sécurité n'élimine tous les risques. Il est indispensable d'établir un plan d'intervention en cas d'incident. Si vous constatez une transaction non autorisée, une approbation malveillante ou des preuves que votre phrase de récupération a été compromise, la priorité passe de la prévention au confinement.
Les recommandations de MetaMask concernant les portefeuilles compromis indiquent que des transactions non autorisées peuvent révéler une compromission et recommandent de transférer les fonds restants vers un portefeuille sécurisé, de cesser d'utiliser le portefeuille compromis et de signaler l'escroquerie. Elles soulignent également une limite importante de l'auto-défense : les transactions blockchain ne peuvent généralement pas être annulées par le fournisseur du portefeuille. Consultez les recommandations de MetaMask concernant les portefeuilles compromis .
Un contrôle anti-phishing pratique avant de vous connecter ou de vous inscrire
Utilisez la liste de vérification suivante comme un outil de décision, et non comme une garantie. Le respect de chaque critère réduit considérablement les risques, mais un site ou un contrat d'apparence légitime peut toujours être compromis.
Vérifier
Bon signe
Raison de s'arrêter
Source
Vous avez accédé au site à partir d'un signet officiel enregistré ou d'un canal de projet vérifié.
Vous êtes arrivé(e) sur cette page via un message privé non sollicité, un lien dans un e-mail, une publicité ou une réponse à une demande d'assistance.
Domaine
Le domaine exact correspond au projet officiel
Faute d'orthographe, mot en trop, sous-domaine inhabituel ou lien raccourci
Phrase de récupération
Aucune demande à ce sujet
Toute demande de saisie, de téléchargement, de « synchronisation » ou de vérification
Demande de portefeuille
L'action correspond à ce que vous avez intentionnellement initié.
Signature, approbation, changement de chaîne ou transaction inattendus
Destinataire et montant
Ils correspondent à la transaction que vous avez prévue
Destinataire ou montant inconnus
Accès par jeton
L'allocation est limitée à ce que requiert l'action.
Approbation illimitée ou inexpliquée
Pression
Vous avez le temps de vérifier indépendamment
Menaces, comptes à rebours, « suspension de compte » urgente ou récompense garantie
Pourquoi « l'URL semble correcte » ne suffit pas
Vérifier le domaine est essentiel, mais ne constitue qu'une première étape de la protection. Les attaquants peuvent compromettre des comptes de réseaux sociaux, acheter des publicités sur les moteurs de recherche, se faire passer pour du personnel de support ou rediriger les utilisateurs vers des pages d'apparence professionnelle. Une page d'apparence légitime peut également contenir une interaction malveillante ou compromise avec un contrat intelligent.
Pour les transactions importantes, effectuez deux vérifications indépendantes. Par exemple, ouvrez le projet depuis un favori enregistré et vérifiez séparément le contrat ou l'annonce via un canal officiel du projet. N'utilisez pas deux liens provenant d'un même message suspect et ne considérez pas cela comme une vérification indépendante.
Les alertes de sécurité de votre portefeuille peuvent être utiles, mais ne constituent pas une garantie. MetaMask précise que les signaux de confiance et les alertes de sécurité sont fournis à titre informatif et ne garantissent pas la sécurité. Si une adresse ou un site est signalé comme malveillant, n'y connectez pas et ne signez pas. Même en l'absence d'avertissement, il est indispensable de vérifier vous-même l'interaction. Consultez la documentation relative aux alertes de sécurité de MetaMask .
Quand changer d'approche
Les mesures de sécurité doivent être renforcées à mesure que les pertes potentielles augmentent. Un portefeuille contenant une petite somme pour tester des applications décentralisées n'a pas besoin du même modèle de fonctionnement qu'un portefeuille contenant des économies à long terme.
Utilisez un portefeuille d'interaction distinct lorsque vous testez régulièrement de nouvelles applications décentralisées, créez des NFT, réclamez des airdrops ou signez des messages inconnus. Ne conservez que le montant nécessaire à ces activités.
Éloignez vos investissements à long terme des activités fréquentes des applications décentralisées (dapps) lorsqu'une seule approbation compromise pourrait exposer une somme que vous n'êtes pas prêt à perdre.
Utilisez un système de signature matériel et vérifiez son écran lorsque le montant des transactions justifie cette précaution supplémentaire. L'intérêt réside dans la consultation des informations affichées, et non dans la simple possession de l'appareil.
Révoquez les anciennes autorisations lorsque vous cessez d'utiliser une application décentralisée, en particulier lorsque l'autorisation est large ou illimitée.
Abandonnez votre portefeuille et migrez-le si sa phrase de récupération ou sa clé privée a été compromise. Changer le mot de passe de votre application de portefeuille ne sécurise pas à nouveau une phrase de récupération compromise.
Signaux d'alarme justifiant un arrêt immédiat
Certains signaux sont suffisamment clairs pour qu'aucune interaction supplémentaire ne soit nécessaire. Cessez toute communication si un prétendu agent du service client vous demande votre phrase de récupération, votre mot de passe, votre code d'authentification à deux facteurs, un logiciel d'accès à distance ou un transfert vers un portefeuille « sécurisé ». Coinbase indique clairement que ses agents du service client ne vous demanderont jamais ces informations.
Soyez également vigilant lorsqu'un message crée une urgence artificielle, promet une récompense anormalement élevée ou vous demande de signer un document sans rapport avec l'action que vous avez entreprise. La rapidité est un atout majeur du phishing : l'attaquant souhaite vous inciter à agir avant même que vous ayez vérifié.
Que faire si vous avez déjà cliqué ou vous êtes connecté(e) ?
Cliquer sur un lien n'entraîne pas automatiquement une perte de fonds. Ce qui compte, c'est ce qui s'est passé ensuite. Si vous avez seulement ouvert une page sans saisir de phrase de récupération, installer de logiciel, connecter de portefeuille, signer de message, autoriser une allocation de jetons ou effectuer de transaction, votre risque est probablement moindre. Fermez le site, vérifiez la sécurité de votre navigateur et de votre appareil, puis accédez de nouveau au service via une URL vérifiée indépendamment.
Si vous avez connecté le portefeuille, vérifiez les autorisations actives. Si vous avez autorisé des dépenses de jetons, examinez et révoquez les autorisations suspectes. Si vous avez signé une transaction, consultez-la sur l'explorateur de blocs approprié pour comprendre ce qui a été autorisé. Si votre phrase de récupération ou votre clé privée a été compromise, considérez le portefeuille comme compromis et transférez vos actifs restants vers un nouveau portefeuille sécurisé dès que possible.
N'attendez pas d'un fournisseur de portefeuille qu'il annule un transfert sur la blockchain. L'auto-défense signifie que vous contrôlez les clés, mais aussi que les fournisseurs ne peuvent généralement pas annuler une transaction blockchain valide une fois confirmée.
Comment savoir si la sécurité de votre portefeuille s'améliore
Vous n'avez pas besoin d'un score complexe. Suivez simplement quelques résultats observables :
Vous pouvez identifier le chemin officiel vers chaque application décentralisée que vous utilisez régulièrement sans avoir recours aux publicités de recherche ni aux liens non sollicités.
Votre phrase de récupération est stockée hors ligne et n'a jamais été saisie sur un site web ni envoyée à une autre personne.
Vous pouvez expliquer chaque transaction ou approbation avant de la signer.
Votre portefeuille de grande valeur n'est pas connecté de manière routinière aux applications décentralisées expérimentales.
Votre liste d'approbation ne contient pas d'anciennes autorisations inutiles.
Vous disposez d'un plan de réponse écrit en cas de compromission de la graine, d'approbation malveillante ou de transaction non autorisée.
Si vous ne parvenez pas à atteindre l'un de ces objectifs, améliorez ce contrôle spécifique au lieu d'ajouter des outils de sécurité supplémentaires au hasard.
Limites : aucune configuration de portefeuille ne peut rendre le phishing impossible
Les outils de sécurité réduisent les risques, mais ne dispensent pas de discernement. Un portefeuille matériel peut protéger les clés privées, mais ne peut vous empêcher de signer intentionnellement une transaction malveillante. Un avertissement du navigateur peut ne pas détecter un nouveau domaine d'hameçonnage. Une application décentralisée légitime peut être compromise. Un compte de réseau social familier peut être piraté. Les approbations de jetons peuvent rester valides même après votre déconnexion d'un site.
La menace globale demeure considérable. En avril 2026, le FBI a indiqué que les plaintes liées aux cryptomonnaies, recensées dans son rapport 2025 sur la cybercriminalité, représentaient plus de 11 milliards de dollars de pertes déclarées, le phishing et l'usurpation d'identité figurant parmi les types de plaintes les plus fréquemment signalés. Ces chiffres couvrent des catégories plus larges et ne doivent pas être interprétés comme ne reflétant que les pertes liées au phishing dans le domaine des cryptomonnaies ; ils soulignent néanmoins l'importance de la vérification et de la préparation aux incidents. Voir le communiqué du FBI du 6 avril 2026 relatif au rapport 2025 sur la cybercriminalité .
Une configuration par défaut plus sûre pour une utilisation quotidienne du Web3
La meilleure habitude à prendre au quotidien n'est pas de « ne jamais cliquer », mais de dissocier la découverte de l'autorisation. Vous pouvez découvrir un projet via les réseaux sociaux, un résultat de recherche ou un message, mais n'autorisez pas d'opération sur votre portefeuille électronique à partir de cette même source non vérifiée. Accédez directement au site officiel du projet, vérifiez le domaine, examinez la demande de paiement, limitez les autorisations et signez uniquement si la transaction correspond à vos intentions.
Si le processus semble précipité ou opaque, l'interrompre constitue une mesure de sécurité efficace. Dans l'environnement Web3, refuser une transaction coûte bien moins cher que d'en approuver une par erreur.