Home
» Conoscenza
»
I 5 migliori strumenti gratuiti per verificare la presenza di truffe e vulnerabilità nei token crittografici
I 5 migliori strumenti gratuiti per verificare la presenza di truffe e vulnerabilità nei token crittografici
Scoprire un nuovo token prima che diventi di dominio pubblico può essere entusiasmante, ma un grafico e un feed social affollato non forniscono quasi nessuna informazione sulla sicurezza del contratto. Un primo utile strumento di prevenzione consiste nell'analizzare il token con diversi strumenti di sicurezza indipendenti e confrontare i risultati ottenuti.
Questa guida utilizza un unico esempio ipotetico chiaramente etichettato: immaginate un token fittizio chiamato HarborMoon (HBM) su Base, con un indirizzo di contratto inventato come 0xABCD...1234. HarborMoon non rappresenta un progetto reale e i risultati descritti di seguito sono solo esempi. Non si tratta di risultati di test, approvazioni o affermazioni riguardanti alcun token reale.
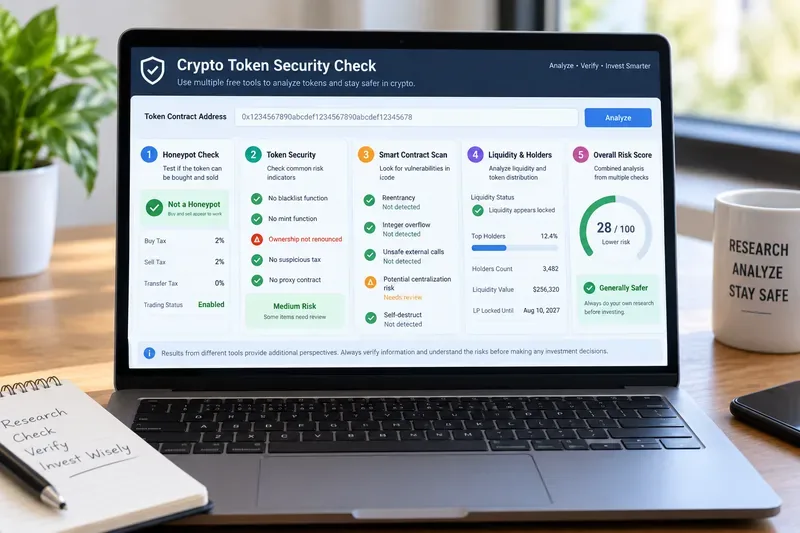
Una dashboard illustrativa del rischio dei token che mostra i tipi di controlli che diversi scanner possono effettuare prima che un utente interagisca con un contratto di token.
Cosa dovrebbe effettivamente fare un buon controllo anti-truffa dei token
L'obiettivo non è ottenere un singolo punteggio verde rassicurante. L'obiettivo è rispondere a diverse domande: il token può essere venduto? Un possessore può coniare ulteriore offerta o trasferire blocchi? Il codice sorgente è verificato? Sono presenti funzioni privilegiate pericolose o schemi di vulnerabilità noti? La liquidità è insolitamente fragile? La proprietà è concentrata? Diversi strumenti indipendenti indicano la stessa problematica?
Uno scanner può ridurre l'incertezza, ma non può dimostrare la legittimità di un token. Gli strumenti automatizzati possono non rilevare exploit di recente invenzione, abusi di governance, siti web compromessi, chiavi private rubate, percorsi di aggiornamento dannosi o frodi off-chain. Un contratto che appare tecnicamente ineccepibile può comunque essere collegato a un progetto disonesto. Viceversa, un avviso può talvolta riflettere una scelta di progettazione intenzionale piuttosto che un exploit. Considera l'output dello scanner come una prova da indagare, non come una garanzia di sicurezza.
Confronto rapido: cinque strumenti gratuiti per la sicurezza dei token
Attrezzo
Ideale per
Segnali utili
Principale limitazione
Rilevatore di token
Rilevamento rapido delle truffe al primo passaggio
Rilevamento automatico delle frodi, verifica dei contratti, analisi dei rischi
Il punteggio da solo non dovrebbe sostituire la revisione degli avvertimenti sottostanti
GoPlus Security
Dati dettagliati sul rischio dei token e accesso API
Sicurezza dei token, indirizzi dannosi, approvazioni, simulazione delle transazioni
I suoi numerosi campi possono risultare opprimenti senza un contesto adeguato.
Honeypot.is
Verificare se un token può essere acquistato e venduto
Controlli Honeypot, tasse, stime del gas, dati sulle coppie e sui detentori
Il superamento di una simulazione honeypot non garantisce la sicurezza complessiva del progetto.
Scanner De.Fi
Analisi delle vulnerabilità degli smart contract
Punteggio di sicurezza, individuazione delle vulnerabilità, analisi dei detentori di token e della liquidità
L'analisi automatizzata non può sostituire un audit manuale completo.
SolidityScan QuickScan
Screening delle minacce a livello di codice e screening anti-furto
punteggio di sicurezza, punteggio di minaccia, rilevamento delle vulnerabilità
La copertura dipende dalle catene supportate, dal codice verificato e dall'ambito dello scanner.
La disponibilità e i limiti possono variare. Le descrizioni riportate di seguito sono state verificate confrontandole con le pagine ufficiali del prodotto o la documentazione il 16 settembre 2026.
1. Token Sniffer: un rapido strumento di screening per le truffe.
Token Sniffer , che opera come parte della tecnologia di Solidus Labs, si descrive come uno strumento gratuito per il rilevamento automatico delle frodi, la verifica dei contratti e l'analisi del rischio. Il suo sito ufficiale afferma attualmente di supportare 15 blockchain.
Per il token fittizio HarborMoon, Token Sniffer sarebbe un buon punto di partenza, in quanto può individuare rapidamente ampi indicatori di rischio. Immaginiamo che il report mostri che il trading è possibile, ma segnali anche una funzione di proprietà privilegiata. Questo non significherebbe automaticamente che HarborMoon sia una truffa. Significherebbe semplicemente che ora si ha una domanda concreta: cosa può ancora modificare il proprietario e a quali condizioni?
Controllo qualità: non fermarti al punteggio complessivo. Esamina i singoli risultati e distingui tra segnali di allarme strutturali e avvisi di minore gravità. Se il contratto non è verificato o lo scanner non è in grado di ispezionare la logica importante, l'assenza di avvisi è molto meno significativa.
2. GoPlus Security: informazioni complete sul rischio dei token
GoPlus Security fornisce dati sulla sicurezza dei token, insieme a servizi di rilevamento di indirizzi dannosi, approvazione, dApp, phishing e simulazione di transazioni. La sua pagina ufficiale dei prezzi elenca un livello API gratuito e la sua documentazione descrive l'API di sicurezza dei token come un servizio automatizzato di rilevamento delle minacce in tempo reale.
Nell'esempio di HarborMoon, supponiamo che Token Sniffer abbia sollevato un problema di proprietà. Un controllo con GoPlus potrebbe fornire una seconda prospettiva su caratteristiche quali lo stato del codice sorgente, il comportamento di conio o di inserimento in blacklist, i controlli relativi al proprietario, le restrizioni di trasferimento e altri campi di rischio specifici del token, ove disponibili. Il vantaggio pratico non sta nel fatto che GoPlus "voti" sul token, ma nella possibilità di confrontare i suoi dati con quelli del primo scanner.
Se due strumenti indicano in modo indipendente che il proprietario può modificare importanti comportamenti di trading, ciò merita maggiore attenzione rispetto a un avviso puramente estetico visualizzato in una sola interfaccia. Se i risultati degli strumenti sono discordanti, è opportuno indagare sulle cause anziché scegliere quello che si preferisce.
Gli sviluppatori possono consultare la panoramica ufficiale dell'API GoPlus per conoscere gli endpoint attualmente disponibili e le categorie di sicurezza supportate.
3. Honeypot.is: scopri la trappola di trading più elementare
Un token honeypot è progettato o configurato in modo che gli utenti possano acquistarlo ma non possano venderlo con successo, oppure la vendita risulta economicamente impraticabile. Honeypot.is offre un'API pubblica e la relativa documentazione per le verifiche honeypot. La documentazione ufficiale afferma che l'autenticazione tramite API non è attualmente richiesta e descrive gli output, tra cui lo stato dell'honeypot, le tasse, il gas, il contratto, la coppia di token e le informazioni sul principale detentore.
Torniamo a HarborMoon. Immaginiamo che il token superi la simulazione honeypot e mostri tasse di acquisto e vendita dall'aspetto normale. Questo è utile, ma risponde solo a una domanda specifica: il percorso di scambio simulato non si è comportato come un honeypot nelle condizioni verificate. Non dimostra che il proprietario non possa in seguito modificare le commissioni, inserire indirizzi in blacklist, aggiornare un proxy, rimuovere liquidità o sfruttare qualche falla non correlata.
Un buon risultato in questo caso non è quindi "Honeypot.is afferma che è sicuro". Una conclusione migliore è: "In questo controllo non è stato rilevato alcun comportamento honeypot; si può procedere con l'analisi del rischio e dei controlli relativi al contratto".
4. Scanner DeFi: analizza le vulnerabilità e la struttura dei contratti.
De.Fi Scanner è progettato per analizzare gli smart contract su diverse blockchain supportate. La sua documentazione afferma che lo scanner verifica un'ampia gamma di modelli di exploit e vulnerabilità, fornisce un punteggio di sicurezza ed elenca i risultati dettagliati. Per i contratti token, può anche fornire analisi dei detentori o della liquidità quando i dati sono disponibili.
Supponiamo che HarborMoon superi il test honeypot, ma De.Fi identifichi una funzione privilegiata che potrebbe avere un impatto significativo sugli utenti. Ecco perché è importante utilizzare più di uno scanner. Operare con successo oggi non esclude la possibilità di future azioni amministrative.
Quando si analizzano i risultati della DeFi, è importante guardare oltre le etichette di gravità. Bisogna chiedersi se la funzione segnalata è raggiungibile, chi la controlla, se il contratto è aggiornabile e se esistono misure di protezione come un blocco temporaneo o la firma multipla. Spesso, queste domande contano più di un singolo punteggio numerico.
5. SolidityScan QuickScan: aggiungi un controllo delle minacce incentrato sul codice
SolidityScan QuickScan viene presentato dal suo fornitore come uno scanner di minacce e un rilevatore di rug-pull gratuiti. Il servizio visualizza punteggi separati relativi alla sicurezza e alle minacce per i contratti scansionati, mentre la piattaforma SolidityScan, più completa, si concentra sull'identificazione delle vulnerabilità degli smart contract. La pagina ufficiale dei prezzi elenca anche una prova gratuita con scansioni incluse per il prodotto di scansione più completo.
Per HarborMoon, si tratta di un utile controllo incrociato automatizzato finale. Immaginate che QuickScan segnali uno schema di codice che gli strumenti precedenti non avevano evidenziato. Non bisogna dare per scontato che gli altri scanner siano errati; prodotti diversi utilizzano rilevatori, euristiche, fonti di dati e sistemi di punteggio differenti. Leggete il risultato, verificate se si applica al contratto implementato e confrontatelo con la fonte verificata del contratto e con qualsiasi audit indipendente.
Come combinare i cinque strumenti senza ingannare se stessi
L'esempio fittizio di HarborMoon illustra un flusso di lavoro pratico: iniziare con una scansione generale per individuare eventuali truffe, verificare la negoziabilità, esaminare i privilegi specifici del token, quindi analizzare più a fondo il codice e i rischi relativi alla liquidità o ai detentori. Il valore risiede nella comprensione e nella spiegazione , non nella raccolta di cinque badge verdi.
Verifica innanzitutto l'indirizzo esatto del contratto. I nomi dei token e i ticker sono facilissimi da copiare. Ottieni l'indirizzo da una fonte che hai verificato in modo indipendente, quindi conferma la blockchain prima di procedere alla scansione.
Distinguere ciò che "può essere scambiato ora" da ciò che "potrebbe diventare pericoloso in futuro". La simulazione honeypot e i dati fiscali attuali sono istantanee. I privilegi del proprietario, gli aggiornamenti del proxy, il conio, le blacklist e i controlli di liquidità possono creare rischi futuri.
Leggete i risultati, non solo il punteggio. Due strumenti possono assegnare punteggi molto diversi pur rilevando lo stesso problema di fondo.
Presta attenzione al rischio di concentrazione. Un contratto tecnicamente pulito può comunque essere vulnerabile a un numero ristretto di portafogli che controllano l'offerta o la liquidità.
Aumentate il livello di rischio quando la somma a rischio aumenta. Per importi speculativi minimi, gli scanner automatici possono essere utilizzati per una rapida verifica. Per capitali significativi, considerate la verifica della fonte, audit indipendenti e affidabili, la storia del gestore, i controlli di governance, la provenienza della liquidità e la simulazione delle transazioni prima di firmare.
Quando è il momento di allontanarsi?
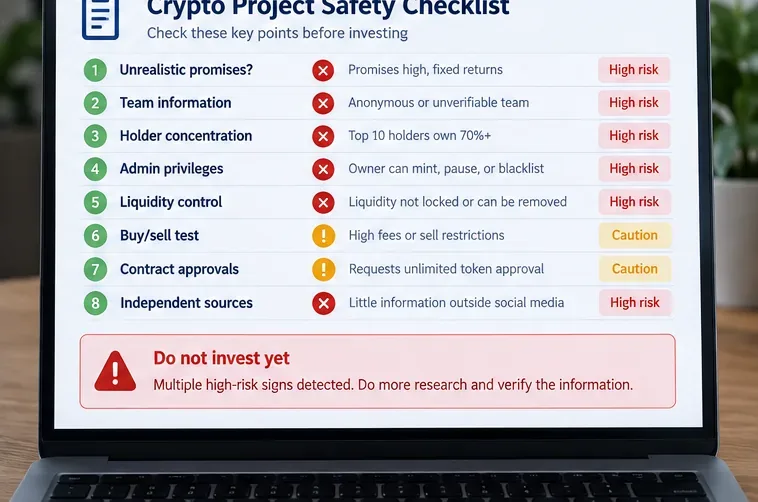
Non esiste una regola universale, ma alcune constatazioni dovrebbero innalzare la soglia per procedere. Esempi includono l'impossibilità di vendere, una logica contrattuale non verificata o inaccessibile, un'autorità di conio inspiegabile, controlli arbitrari su blacklist o trasferimenti, poteri del proprietario che possono modificare drasticamente le commissioni, la possibilità di aggiornamento controllata da un singolo portafoglio, gravi vulnerabilità o liquidità che può scomparire immediatamente.
Se non si riesce a spiegare un avviso critico in termini semplici, il passo successivo più appropriato è solitamente quello di approfondire la questione, piuttosto che presumere che sia innocuo. Lo stesso vale quando la documentazione di un progetto è in contraddizione con quanto rilevato dagli scanner contrattuali.
Cosa non possono dirti questi strumenti
Gli scanner automatici di token analizzano principalmente il codice, la configurazione on-chain, i modelli di comportamento noti e i dati di mercato o dei detentori disponibili. In genere non sono in grado di verificare se le affermazioni di un team siano veritiere, se un account sui social media sia stato compromesso, se un'interfaccia utente verrà successivamente sostituita con codice dannoso o se le chiavi private verranno rubate. Inoltre, non possono garantire che ogni nuova vulnerabilità scoperta sia stata modellata.
Tale limitazione è importante perché "nessun problema rilevato" non equivale a dire "non esiste alcun problema". La sicurezza è massima quando la scansione automatizzata è combinata con la verifica dei contratti, audit indipendenti laddove opportuno, una corretta gestione del portafoglio, approvazioni ponderate e scetticismo nei confronti del marketing basato sull'urgenza.
In conclusione
Per una suite di screening pre-negoziazione gratuita, Token Sniffer è utile per un controllo rapido e generale, GoPlus aggiunge informazioni dettagliate sul rischio dei token, Honeypot.is si concentra sulla negoziabilità e sul comportamento degli honeypot, De.Fi Scanner aggiunge il contesto dei contratti e delle vulnerabilità e SolidityScan QuickScan fornisce un'ulteriore prospettiva sulle minacce focalizzata sul codice. La loro sovrapposizione è un vantaggio, non uno spreco di risorse.
Se il nostro token fittizio HarborMoon superasse tutti gli scanner, la conclusione corretta sarebbe comunque modesta: i controlli automatizzati non hanno identificato alcuni rischi noti al momento della loro esecuzione. Questa conclusione è molto più difendibile che definire il token "sicuro". Utilizzate gli strumenti per decidere cosa approfondire in seguito e intensificate la vostra due diligence man mano che aumenta l'importo a rischio.