Home
» Conoscenza
»
Truffe di phishing nel Web3: come proteggere il tuo portafoglio di criptovalute senza affidarti a supposizioni.
Truffe di phishing nel Web3: come proteggere il tuo portafoglio di criptovalute senza affidarti a supposizioni.
Il phishing Web3 è pericoloso perché un truffatore non ha sempre bisogno della tua password. In un portafoglio self-custody, l'attaccante potrebbe invece tentare di ottenere la tua frase di recupero segreta (Secret Recovery Phrase), indurti a connetterti a una falsa applicazione decentralizzata (dApp) o persuaderti ad approvare una transazione o un'assegnazione di token che dia a un contratto dannoso l'accesso ai tuoi asset.
L'obiettivo di una buona sicurezza del portafoglio non è quindi quello di memorizzare ogni truffa. Si tratta piuttosto di costruire un processo che produca un risultato migliore anche quando il messaggio, il sito web o la transazione sembrano convincenti. Uno standard pratico è questo: prima di firmare qualsiasi cosa, dovresti sapere con chi stai interagendo, cosa autorizzerà la richiesta del portafoglio, quanto valore è esposto e cosa farai se qualcosa non ti convince.
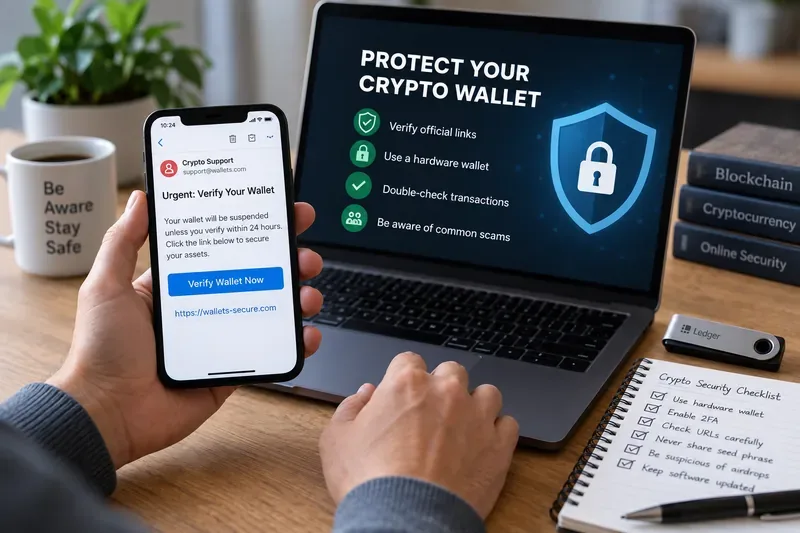
Un messaggio sospetto del tipo "verifica il tuo portafoglio" è un buon motivo per fermarsi e verificare autonomamente la fonte prima di connettersi, firmare o inserire le informazioni di recupero.
Cosa cerca di farti fare il phishing Web3
Il phishing è un attacco di ingegneria sociale: il truffatore crea una ragione credibile per indurti a compiere un'azione che lo avvantaggia. Nel Web3, tale azione può avere conseguenze ben più gravi del semplice clic su un link dannoso. Un sito falso può chiederti di rivelare una frase di recupero, firmare un messaggio, approvare l'assegnazione di un token o autorizzare una transazione che trasferisce risorse.
Coinbase avverte che i siti di phishing possono imitare servizi legittimi e possono essere diffusi tramite e-mail, SMS, social media e annunci sui motori di ricerca. Le sue linee guida per il wallet sottolineano inoltre l'importanza di verificare l'URL esatto della dApp e di non condividere mai la frase di recupero. Consulta le linee guida di Coinbase Wallet su come evitare le truffe legate alle criptovalute .
MetaMask descrive analogamente gli attacchi di spoofing, in cui falsi account di supporto imitano il personale ufficiale e chiedono agli utenti la loro frase di recupero segreta. Una frase di recupero può ripristinare il portafoglio ed esporre le chiavi private associate, quindi fornirla a un'altra persona o a un sito web può consentire loro di assumere il controllo del portafoglio. Consulta la guida di MetaMask sulle truffe di spoofing .
I quattro risultati che il tuo processo di sicurezza dovrebbe raggiungere
1. La tua frase di recupero non ti sfugge mai di mano
La tua frase di recupero, a volte chiamata frase seed o frase segreta di recupero, è il segreto di backup che può ripristinare un portafoglio self-custody. Il test più importante è semplice: nessun agente dell'assistenza, sito web, modulo, chatbot, pagina airdrop o processo di "verifica del portafoglio" deve riceverla.
Se qualcuno te lo chiede, la risposta corretta non è "Ho controllato il logo e sembrava autentico". La risposta corretta è rifiutarsi di fornirlo e accedere autonomamente al sito di supporto ufficiale del provider. MetaMask dichiara che i suoi addetti all'assistenza non chiederanno mai la frase di recupero segreta (Secret Recovery Phrase, SRP), e Coinbase dichiara analogamente che il supporto non richiederà la frase di recupero (seed phrase). Consulta le linee guida ufficiali di MetaMask per l'assistenza e le linee guida di Coinbase contro il phishing .
2. Prima di firmare, verifichi la destinazione e l'intento.
Un portafoglio hardware può proteggere le chiavi private dall'esposizione diretta a un computer, ma non può stabilire se una transazione sia economicamente sicura per te. Se approvi una transazione fraudolenta, il dispositivo potrebbe firmare fedelmente esattamente ciò che gli hai detto di firmare.
Ecco perché è importante avere informazioni di transazione leggibili. Ledger definisce la "firma trasparente" come la presentazione dei dettagli della transazione, come l'azione, il destinatario e l'importo, in un formato leggibile dall'uomo prima dell'approvazione. Il vantaggio in termini di sicurezza deriva dal confronto di questi dettagli con l'intenzione di transazione. Consulta la spiegazione di Ledger sulla firma trasparente .
Un utile test di verifica prima di firmare è il seguente: riesci a spiegare, in parole semplici, cosa comporterà la richiesta? Se il portafoglio mostra un contratto sconosciuto, accesso illimitato alle spese, un destinatario inatteso o dati poco chiari che non è possibile verificare in modo significativo, la soluzione più sicura è fermarsi piuttosto che considerare la schermata di conferma una mera formalità.
3. Una dApp compromessa non può raggiungere automaticamente tutto
Le autorizzazioni sui token sono permessi che consentono a uno smart contract di spendere un token specifico per tuo conto. Sono spesso necessarie per gli exchange decentralizzati, le applicazioni di staking e altre dApp, ma autorizzazioni eccessivamente ampie aumentano il rischio di perdite qualora un contratto o un sito si rivelassero dannosi.
MetaMask spiega che disconnettere un wallet da una dApp non equivale a revocare l'approvazione di un token. La disconnessione può rimuovere l'accesso di un sito alle informazioni del wallet, ma un'autorizzazione on-chain esistente potrebbe rimanere attiva. La documentazione consiglia di rivedere le autorizzazioni e revocare quelle indesiderate. Consulta la guida di MetaMask sulla revoca delle autorizzazioni dei token .
Il risultato tangibile in questo caso è un raggio d'azione più ridotto. Se usi raramente una dApp, un'autorizzazione illimitata non dovrebbe rimanere attiva solo perché te ne sei dimenticato. Rivedi periodicamente le autorizzazioni e rimuovi quelle che non ti servono più. Quando il wallet o la dApp supportano un limite di spesa, utilizza l'importo minimo consentito anziché impostare di default l'accesso illimitato.
4. Puoi contenere rapidamente i danni
Nessuna procedura di sicurezza elimina ogni rischio. È necessario un piano di gestione degli incidenti prima che accada qualcosa. Se si rileva una transazione non autorizzata, un'approvazione fraudolenta o la prova che la frase di recupero è stata compromessa, la priorità passa dalla prevenzione al contenimento.
Le linee guida di MetaMask sui portafogli compromessi affermano che le transazioni non autorizzate possono indicare una compromissione del portafoglio e raccomandano di trasferire i fondi rimanenti in un portafoglio sicuro, interrompere l'utilizzo del portafoglio compromesso e segnalare la truffa. Sottolineano inoltre un limite intrinseco dell'autocustodia: le transazioni blockchain generalmente non possono essere annullate dal fornitore del portafoglio. Consultare le linee guida di MetaMask sui portafogli compromessi .
Un pratico controllo anti-phishing prima di connetterti o registrarti
Utilizzate la seguente lista di controllo come filtro decisionale, non come garanzia. Superare ogni punto riduce il rischio evidente, ma un sito o un contratto dall'aspetto legittimo possono comunque essere compromessi.
Controllo
Buon segno
Motivo per fermarsi
Fonte
Hai raggiunto il sito tramite un segnalibro ufficiale salvato o un canale di progetto verificato.
Sei arrivato qui tramite un messaggio privato non richiesto, un link in un'email, una pubblicità o una risposta di "assistenza".
Dominio
Il dominio esatto corrisponde al progetto ufficiale
Errore di ortografia, parola in più, sottodominio insolito o link abbreviato
frase di recupero
Nessuna richiesta in tal senso
Qualsiasi richiesta di digitazione, caricamento, “sincronizzazione” o verifica
Richiesta portafoglio
L'azione corrisponde a quella che hai avviato intenzionalmente
Firma, approvazione, scambio di catena o transazione inattesi
Destinatario e importo
Corrispondono alla transazione prevista
Destinatario o importo sconosciuti
Accesso tramite token
La concessione è limitata a quanto richiesto dall'azione.
Approvazione illimitata o non giustificata
Pressione
Hai tempo per verificare in modo indipendente
Minacce, conto alla rovescia, “sospensione dell’account” urgente o ricompensa garantita
Perché “l’URL sembra corretto” non è sufficiente
Verificare il dominio è fondamentale, ma rappresenta solo un primo livello di protezione. Gli aggressori possono compromettere gli account sui social media, acquistare annunci sui motori di ricerca, impersonare il personale di supporto o indirizzare gli utenti verso pagine dall'aspetto professionale. Anche una pagina apparentemente corretta può contenere un'interazione con uno smart contract dannoso o compromesso.
Per le transazioni di valore elevato, è consigliabile effettuare due verifiche indipendenti. Ad esempio, aprite il progetto da un segnalibro salvato e verificate separatamente il contratto o l'annuncio tramite un canale ufficiale del progetto. Non utilizzate due link provenienti dallo stesso messaggio sospetto e non considerate questa operazione come una verifica indipendente.
Gli avvisi di sicurezza del wallet possono essere d'aiuto, ma non sono una garanzia. MetaMask dichiara esplicitamente che i segnali di fiducia e gli avvisi di sicurezza sono a scopo informativo e non garantiscono la sicurezza. Se un indirizzo o un sito viene segnalato come dannoso, non connetterti né firmare. Se non viene visualizzato alcun avviso, è comunque necessario verificare l'interazione personalmente. Consulta la documentazione di MetaMask sugli avvisi di sicurezza .
Quando cambiare approccio
Le procedure di sicurezza dovrebbero diventare più rigorose all'aumentare della potenziale perdita. Un portafoglio che detiene una piccola somma per sperimentare con le dApp non necessita dello stesso modello operativo di un portafoglio che detiene risparmi a lungo termine.
Utilizza un portafoglio di interazione separato quando testi regolarmente nuove dApp, coni NFT, riscatti airdrop o firmi messaggi sconosciuti. Conserva solo l'importo necessario per queste attività.
Sposta gli investimenti a lungo termine lontano dalle attività frequenti sulle dApp, poiché una singola approvazione compromessa potrebbe esporre a perdite ingenti che non sei disposto a perdere.
Utilizzate un dispositivo di firma hardware e verificatene lo schermo quando il valore delle transazioni giustifica la maggiore complessità della procedura. Il vantaggio risiede nella verifica dei dettagli visualizzati, non nel semplice possesso del dispositivo.
Quando smetti di utilizzare una dApp, revoca le autorizzazioni precedenti , soprattutto se l'autorizzazione è ampia o illimitata.
Se la frase di recupero o la chiave privata del portafoglio sono state esposte , abbandonatelo e migrate a un altro . Cambiare la password dell'app del portafoglio non rende nuovamente sicura una frase di recupero esposta.
Segnali d'allarme che giustificano l'arresto immediato
Alcuni segnali sono sufficientemente forti da rendere superflua qualsiasi ulteriore interazione. Fermatevi se un presunto addetto all'assistenza clienti vi chiede la frase di recupero, la password, il codice di autenticazione a due fattori, il software di accesso remoto o un trasferimento a un portafoglio "sicuro". Coinbase elenca esplicitamente questi comportamenti come cose che i suoi addetti all'assistenza clienti non richiederanno.
Fermati anche quando un messaggio crea un senso di urgenza artificiale, promette una ricompensa insolitamente elevata o ti chiede di firmare qualcosa di non correlato all'azione che hai avviato. Un vantaggio comune del phishing è la velocità: l'aggressore vuole che tu agisca prima di aver verificato.
Cosa fare se hai già cliccato o firmato
Cliccare su un link non equivale automaticamente a perdere fondi. Ciò che conta è quello che è successo dopo. Se hai semplicemente aperto una pagina senza inserire una frase di recupero, installare un software, collegare un portafoglio, firmare un messaggio, approvare un'assegnazione di token o autorizzare una transazione, il rischio potrebbe essere inferiore. Chiudi il sito, verifica le impostazioni di sicurezza del browser e del dispositivo e accedi nuovamente al servizio tramite un URL verificato in modo indipendente.
Se hai collegato il portafoglio, controlla le autorizzazioni attive. Se hai approvato la spesa di token, rivedi e revoca le autorizzazioni sospette. Se hai firmato una transazione, esaminala sull'explorer di blocchi appropriato per capire cosa è stato autorizzato. Se la tua frase di recupero o la chiave privata sono state esposte, considera il portafoglio come compromesso e trasferisci i fondi rimanenti in un nuovo portafoglio protetto il prima possibile.
Non aspettatevi che un fornitore di wallet annulli un trasferimento on-chain. L'autocustodia significa che avete il controllo delle chiavi, ma significa anche che i fornitori generalmente non possono annullare una transazione blockchain valida dopo che è stata confermata.
Come capire se la sicurezza del tuo portafoglio sta migliorando
Non serve un punteggio complicato. Monitora alcuni risultati osservabili:
È possibile identificare il percorso ufficiale per ogni dApp che si utilizza regolarmente, senza dover ricorrere ad annunci di ricerca o link non richiesti.
La tua frase di recupero è memorizzata offline e non è mai stata inserita in un sito web né inviata a terzi.
È possibile fornire spiegazioni su ciascuna transazione o approvazione prima di firmarla.
Il tuo portafoglio di valore elevato non è di norma connesso alle dApp sperimentali.
Il tuo elenco di approvazione non contiene autorizzazioni obsolete non necessarie.
Hai un piano di risposta scritto per un seed compromesso, un'approvazione fraudolenta o una transazione non autorizzata.
Se non si riesce a raggiungere uno di questi risultati, è meglio migliorare quello specifico controllo anziché aggiungere strumenti di sicurezza a caso.
Limiti: nessuna configurazione del portafoglio può rendere impossibile il phishing
Gli strumenti di sicurezza riducono il rischio, ma non eliminano la necessità di giudizio. Un portafoglio hardware può proteggere le chiavi private, ma non può impedire di firmare intenzionalmente una transazione dannosa. Un avviso del browser potrebbe non rilevare un nuovo dominio di phishing. Una dApp legittima può subire una violazione. Un account social familiare può essere violato. Le approvazioni dei token possono rimanere valide anche dopo la disconnessione da un sito.
La minaccia più ampia rimane sostanziale. Nell'aprile 2026, l'FBI ha riferito che le denunce relative alle criptovalute contenute nel suo Rapporto sui crimini informatici del 2025 rappresentavano perdite dichiarate superiori a 11 miliardi di dollari, mentre il phishing e lo spoofing erano tra le tipologie di denuncia più frequentemente segnalate in generale. Queste cifre coprono categorie più ampie e non devono essere interpretate come perdite legate esclusivamente al phishing nel settore delle criptovalute, ma dimostrano perché la verifica e la preparazione agli incidenti siano importanti. Si veda il comunicato stampa dell'FBI del 6 aprile 2026 sul Rapporto sui crimini informatici del 2025 .
Un'impostazione predefinita più sicura per l'utilizzo quotidiano del Web3
L'abitudine quotidiana più importante non è "non cliccare mai su nulla", bensì separare la scoperta dall'autorizzazione. Potresti scoprire un progetto tramite i social media, un risultato di ricerca o un messaggio, ma non autorizzare un'operazione sul portafoglio da quel canale non verificato. Visita autonomamente il sito ufficiale del progetto, verifica il dominio, esamina la richiesta di pagamento, limita le autorizzazioni e firma solo quando la transazione corrisponde alle tue intenzioni.
Se il processo appare affrettato o poco chiaro, interromperlo rappresenta un esito positivo in termini di sicurezza. Nel Web3, rifiutare una transazione costa molto meno che approvarne una errata.