Home
» Kennis
»
Nep-airdrops en weggeefacties: hoe u uw cryptogeld veilig kunt houden
Nep-airdrops en weggeefacties: hoe u uw cryptogeld veilig kunt houden
Nep-airdrops en crypto-weggeefacties slagen omdat ze iets imiteren dat legitiem kan zijn: projecten delen daadwerkelijk tokens uit, belonen vroege gebruikers, voeren communitycampagnes uit en kondigen promoties aan. De veiligste aanpak is niet om bij elke promotie argwaan te krijgen. Het is beter om een herhaalbaar verificatieproces te ontwikkelen waarmee je een plausibel aanbod kunt onderscheiden van een verzoek dat je portemonnee, inloggegevens of geld in gevaar kan brengen.
Een goed veiligheidsproces moet drie resultaten opleveren. Ten eerste moet u kunnen bepalen of een aanbod onafhankelijk via officiële kanalen kan worden geverifieerd. Ten tweede moet u precies begrijpen wat er van u wordt gevraagd met uw digitale portemonnee voordat u iets goedkeurt. Ten derde, als er al iets mis is gegaan, moet u weten wat u moet beveiligen, documenteren, intrekken en melden zonder de situatie te verergeren.
Een verdacht aanbod van 'gratis tokens' is veel gemakkelijker te beoordelen als je de bron controleert, de URL inspecteert en het verzoek van de wallet leest voordat je iets goedkeurt.
Wat nep-airdrops en weggeefacties je proberen te laten doen
Het verhaal aan de oppervlakte verschilt, maar het uiteindelijke doel is meestal simpel: je ertoe bewegen om cryptovaluta te versturen, een herstelzin of privésleutel te onthullen, een schadelijk bericht te ondertekenen of een smart contract goed te keuren waarmee tokens uit je wallet kunnen worden overgeboekt.
De Federal Trade Commission (FTC) waarschuwt dat oplichters vaak beloftes van gratis geld, prijzen of ongewoon hoge rendementen gebruiken om urgentie te creëren en de scepsis van het slachtoffer te verminderen. Ook wordt afgeraden om op onverwachte links te klikken en wordt opgemerkt dat je voor legitieme prijzen geen geld hoeft over te maken. Zie de richtlijnen van de FTC over oplichting met cryptovaluta en oplichting met nep-prijzen en loterijen .
In Web3 kan het verzoek subtieler zijn dan "stuur ons crypto en wij sturen meer terug". Een nep-claimsite kan je vragen om een wallet te koppelen en een ogenschijnlijk routineuze transactie goed te keuren. De officiële documentatie van MetaMask legt uit dat tokengoedkeuringen een gedecentraliseerde applicatie toestemming kunnen geven om namens jou een specifiek token te verplaatsen, en dat kwaadwillige goedkeuringen buitensporige of zelfs vrijwel onbeperkte toegang kunnen aanvragen. De veiligheidsrichtlijnen beschrijven nep-airdrops als een veelvoorkomend lokmiddel voor phishing en schadelijke goedkeuringen. Zie de uitleg van MetaMask over tokengoedkeuringen en Web3-veiligheid .
Wat een succesvol verificatieproces moet aantonen
Beoordeel een airdrop niet op hoe professioneel de pagina eruitziet, hoeveel reacties een bericht op sociale media heeft gekregen, of of er een bekend logo verschijnt. Een goed verificatieproces moet bewijs opleveren dat je kunt herleiden tot de officiële website van het project.
1. Je kunt de promotie bereiken zonder het bericht te gebruiken waarmee deze werd geadverteerd.
Als een airdrop echt is, zou je moeten kunnen beginnen bij een bron die je al vertrouwt: de officiële website van het project, de documentatie, een geverifieerde aanvraag of een officieel socialmediaaccount dat je zelfstandig hebt bereikt. Gebruik de link in een ongevraagd direct bericht, antwoord, advertentie, zoekadvertentie of doorgestuurd bericht niet als enige manier om de claimpagina te bereiken.
Het belangrijkste resultaat is onafhankelijke reproduceerbaarheid. Als de promotie alleen bestaat via een link die een onbekende je heeft gegeven, of als je geen overeenkomende aankondiging via officiële kanalen kunt vinden, stop dan daar.
2. Het domein en de claimbestemming komen overeen met de geverifieerde informatie van het project.
Oplichtingsdomeinen kunnen extra woorden, verwisselde letters, misleidende subdomeinen of visueel gelijkende tekens bevatten. Lees de volledige hostnaam voordat u een wallet koppelt. Een website kan de huisstijl perfect kopiëren, terwijl er walletverzoeken worden verzonden vanaf een ongerelateerd domein of smart contract.
Beschouw een hangslotpictogram of HTTPS niet als bewijs dat een aanbieding echt is. HTTPS betekent dat de verbinding versleuteld is; het garandeert niet dat de aanbieder betrouwbaar is.
3. De economische aspecten kloppen.
Een daadwerkelijke tokendistributie kan, afhankelijk van de implementatie van de claim, transactiekosten met zich meebrengen, maar dat is iets heel anders dan de opdracht om crypto over te maken om een beloning te "ontgrendelen", "verifiëren", "activeren" of "verdubbelen". De FTC waarschuwt specifiek dat de eis om vooraf cryptovaluta te versturen om een prijs of gratis geld te ontvangen, kenmerkend is voor oplichting.
Een handige vuistregel is om te vragen welke waarde er in elke richting wordt overgedragen. Als de vermeende weggeefactie ervan afhangt dat u eerst een aanzienlijk bedrag overmaakt naar een adres dat door iemand anders wordt beheerd, is het risico geen klein technisch detail; het vormt de kern van de transactie.
Lees het verzoek voor de portemonnee, niet het label op de knop.
Het belangrijkste moment vindt vaak plaats nadat je op 'Claimen' hebt geklikt. Een knop op een website kan van alles zeggen. In de bevestiging van je wallet moet je kijken wat er daadwerkelijk geautoriseerd wordt.
Controleer of het verzoek een eenvoudige walletverbinding, een berichtondertekening, een tokengoedkeuring, een NFT-goedkeuring of een on-chain-overdracht betreft. Dit zijn geen gelijkwaardige acties. MetaMask merkt op dat het verbinden van een wallet iets anders is dan het verlenen van tokenrechten: een goedkeuring kan een dApp of contract machtigen om tokens te verplaatsen, terwijl een verbinding op zich die bevoegdheid niet automatisch geeft.
Wat je ziet
Wat moet je controleren?
Wanneer te stoppen
Koppel portemonnee
Correcte site en verwachte account
Het domein is onbekend of is afkomstig van een ongevraagde link.
Bordenbericht
Duidelijk leesbaar doel en beoogd domein
De boodschap is onduidelijk, heeft geen verband met de bewering, of u begrijpt hem niet.
Tokenuitgaven goedkeuren
Token, gebruiker, toegestane hoeveelheid en waarom goedkeuring nodig is
De persoon die het geld uitgeeft is onbekend of de vergoeding is ruimer dan nodig.
Verzend crypto
Ontvanger, bedrag en zakelijke reden
U wordt verteld dat betaling vereist is om een 'gratis' beloning of een vermenigvuldigd rendement te ontvangen.
Als u het verzoek niet in begrijpelijke taal kunt uitleggen, onderteken het dan nog niet. De juiste aanpak is niet om te gokken. Sluit het venster, controleer het contract of de aanvraag aan de hand van officiële documentatie en ga pas verder als de gevraagde toestemming overeenkomt met de functie die u wilt gebruiken.
Waarschuwingssignalen die uw aanpak onmiddellijk zouden moeten veranderen.
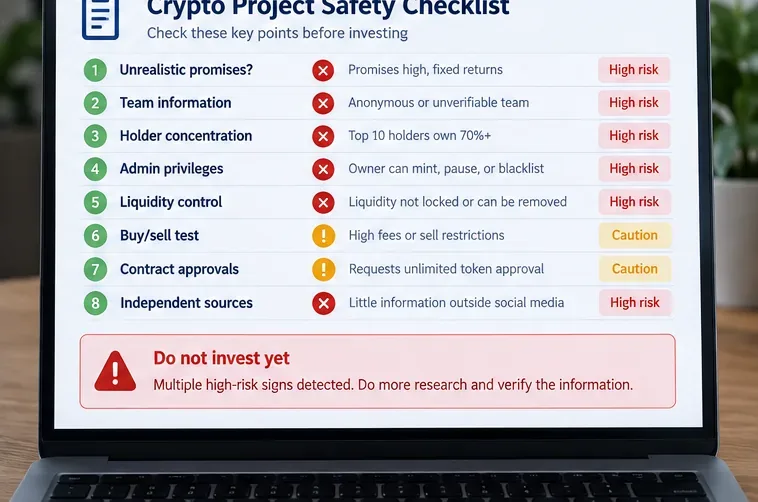
Sommige signalen zijn zo sterk dat je beter kunt stoppen met reageren dan tijd te besteden aan het zoeken naar een legitieme verklaring voor het aanbod:
U wordt gevraagd om een seed phrase, Secret Recovery Phrase, privésleutel of back-upwoorden voor uw wallet.
Je moet eerst cryptovaluta versturen om meer cryptovaluta terug te ontvangen.
Het aanbod is alleen beschikbaar via een ongevraagd direct bericht, antwoord of privégroep.
Je wordt onder druk gezet door een aftelling, een waarschuwing dat het "laatste kans" is, of de dreiging dat je toewijzing binnen enkele minuten op is.
De website vraagt om goedkeuring van tokens die niet overeenkomen met het geclaimde bezit.
De tegemoetkoming is buitengewoon hoog en daar is geen duidelijke reden voor.
De officiële website en officiële kanalen van het project vermelden het evenement niet.
Medewerkers van de klantenservice vragen u om het gesprek naar een privékanaal te verplaatsen en geheimen of authenticatiegegevens te delen.
Eén waarschuwingssignaal bewijst niet altijd fraude. Legitieme gedecentraliseerde applicaties kunnen bijvoorbeeld om tokengoedkeuringen vragen. De beslissing moet afhangen van de context: of de applicatie authentiek is, of de gevraagde toestemming noodzakelijk is en of u de reikwijdte ervan begrijpt. Het kwaliteitsdoel is op bewijs gebaseerd vertrouwen, niet een score op een checklist.
Zorg eerst voor de veiligste gewoontes voordat je iets beweert.
Gebruik een aparte wallet voor experimentele dApps en tokenclaims in plaats van een wallet te gebruiken waarin het grootste deel van uw vermogen is opgeslagen. Houd langetermijnbeleggingen gescheiden van accounts die u gebruikt om nieuwe protocollen te testen. Dit maakt een kwaadwillig contract niet volledig veilig, maar het kan wel de hoeveelheid risico beperken als u een fout maakt.
Controleer ook regelmatig de toegestane tokens. De officiële documentatie van MetaMask raadt aan om bestaande goedkeuringen te controleren en machtigingen in te trekken die u niet langer nodig hebt. Intrekking is een actie op de blockchain op ondersteunde netwerken en brengt normaal gesproken netwerkkosten met zich mee, dus het kan beter worden gezien als een vorm van doorlopende portemonneehygiëne dan als een magisch herstelmechanisme.
Voeg officiële projectsites die u vaak gebruikt toe aan uw bladwijzers. Controleer bij activiteiten van hoge waarde de contractadressen aan de hand van officiële documentatie in plaats van af te gaan op namen of symbolen, die kunnen worden gekopieerd. Als een promotie belangrijk genoeg is om er geld aan te besteden, is het belangrijk genoeg om de informatie via meerdere onafhankelijke officiële bronnen te verifiëren.
Als u al verbinding hebt gemaakt, een handtekening hebt gezet, een goedkeuring hebt verleend of geld hebt overgemaakt.
Je antwoord moet afhangen van wat er precies is gebeurd. Het simpelweg bezoeken van een pagina is iets anders dan het invoeren van een herstelzin, het verlenen van toestemming of het verzenden van bestanden.
Als u een wallet hebt gekoppeld maar niets hebt ondertekend of goedgekeurd, is dit niet mogelijk.
Ontkoppel de site van je wallet-interface als je deze niet langer vertrouwt, sluit de site en controleer of er een aparte transactie is uitgevoerd. Een verbinding alleen is over het algemeen geen toestemming om tokens uit te geven, maar je moet je wallet-activiteit controleren in plaats van ervan uit te gaan dat er niets is gebeurd.
Als u een verdachte tokengoedkeuring hebt verleend
Controleer en trek de betreffende toestemming in met een methode die door uw wallet of netwerk wordt ondersteund. De officiële handleiding van MetaMask legt het verschil uit tussen het loskoppelen van een dApp en het intrekken van een toestemming voor een smart contract; het loskoppelen van de site annuleert niet noodzakelijkerwijs een on-chain tokengoedkeuring. Zie de handleiding voor het intrekken van toestemmingen voor smart contracts en tokengoedkeuringen .
Als er nog steeds aanzienlijke activa in gevaar zijn, overweeg dan om de niet-aangetaste activa over te zetten naar een nieuwe wallet waarvan de herstelzin en privésleutels nooit zijn blootgesteld. Gebruik geen herstelzin die mogelijk is gecompromitteerd.
Als u een seed phrase of privésleutel openbaar hebt gemaakt
Beschouw de wallet als gecompromitteerd. Een herstelzin kan niet opnieuw geheim worden gemaakt nadat een andere partij deze heeft bemachtigd. Maak een nieuwe wallet aan met behulp van vertrouwde software of hardware en verplaats de resterende activa wanneer dit veilig is. Vertrouw er niet op dat het wijzigen van een walletwachtwoord helpt; een lokaal wachtwoord maakt een gestolen herstelzin of privésleutel niet ongeldig.
Als je cryptovaluta naar een oplichter hebt gestuurd
Handel snel en bewaar de transactiehashes, adressen van ontvangers, screenshots, berichten, gebruikersnamen, websites en tijdstempels. Neem contact op met de beurs, walletprovider of dienst die bij de transactie betrokken was, indien van toepassing. De FTC adviseert slachtoffers contact op te nemen met het betreffende cryptocurrencybedrijf en de transactie als frauduleus te melden, hoewel het terugdraaien van cryptocurrencytransacties moeilijk of onmogelijk kan zijn.
In de Verenigde Staten vraagt de FBI slachtoffers van cryptovaluta-fraude om relevante transactiegegevens te melden bij het Internet Crime Complaint Center (IC3). De richtlijnen van het IC3 benadrukken walletadressen, bedragen, datums en transactie-ID's, en waarschuwen ook voor vervolgfraude met zogenaamde "terugvorderings"-praktijken. Zie de richtlijnen van de FBI voor het melden van cryptovaluta aan het IC3 .
Hoe kunt u beoordelen of uw veiligheidsprocedure werkt?
Het doel is niet om sneller te worden in het doorklikken op meldingen die tot een aankoop leiden. Het doel is om minder beslissingen te nemen op basis van urgentie, merkimago of sociale bewijskracht. Je proces werkt wanneer je deze vragen consequent kunt beantwoorden voordat je een onomkeerbare actie onderneemt:
Waar heb ik onafhankelijk kunnen verifiëren dat deze airdrop of weggeefactie daadwerkelijk bestaat?
Bevind ik me wel op het officiële domein?
Wat zal deze handtekening of transactie autoriseren?
Welke token, welk contract, welke gebruiker en welk bedrag zijn hierbij betrokken?
Waarom is deze toestemming nodig voor de genoemde bewering?
Wat is het maximale bedrag dat ik zou kunnen verliezen als mijn aanname onjuist blijkt te zijn?
Als je die vragen niet kunt beantwoorden, verander dan je aanpak: stop, controleer het via officiële bronnen, verlaag de hoeveelheid informatie die je prijsgeeft of zie helemaal af van de claim. Het missen van een airdrop brengt meestal een beperkte opportuniteitskost met zich mee. Het ondertekenen van een frauduleuze goedkeuring of het prijsgeven van een herstelzin kan veel meer risico's met zich meebrengen.
Beperkingen van elke checklist tegen oplichting
Geen enkele checklist kan garanderen dat een smart contract, website of project veilig is. Legitieme sites kunnen worden gehackt, officiële sociale media-accounts kunnen worden overgenomen, wallet-interfaces kunnen veranderen en sommige kwaadwillige transacties zijn moeilijk te interpreteren voor niet-specialisten. Beveiligingswaarschuwingen zijn nuttige signalen, maar geen vervanging voor het begrijpen van de actie die u autoriseert.
Voor onbekende of waardevolle transacties is het raadzaam te wachten op onafhankelijke bevestiging van het officiële projectteam en de beveiligingsgemeenschap, een aparte wallet met beperkte middelen te gebruiken of een technische beoordeling aan te vragen voordat u tekent. De belangrijkste gewoonte is simpel: beschouw elke wallet-handtekening als een autorisatiebeslissing, niet als een routineklus om een beloning te ontvangen.