Home
» Kennis
»
Phishing-aanvallen in Web3: hoe u uw cryptowallet kunt beschermen zonder te gokken.
Phishing-aanvallen in Web3: hoe u uw cryptowallet kunt beschermen zonder te gokken.
Web3-phishing is gevaarlijk omdat een oplichter niet altijd uw wachtwoord nodig heeft. In een zelfbeheerde wallet kan de aanvaller bijvoorbeeld proberen uw geheime herstelzin te bemachtigen, u ertoe verleiden verbinding te maken met een nep-gedecentraliseerde applicatie (dapp), of u overhalen een transactie of tokentoestemming goed te keuren die een kwaadaardig contract toegang geeft tot uw activa.
Het doel van goede walletbeveiliging is daarom niet om elke oplichtingstruc uit je hoofd te leren. Het is om een proces te ontwikkelen dat een beter resultaat oplevert, zelfs wanneer het bericht, de website of de transactie er overtuigend uitziet. Een praktische richtlijn is: voordat je iets ondertekent, moet je weten met wie je communiceert, wat de walletaanvraag autoriseert, hoeveel waarde er op het spel staat en wat je moet doen als er iets niet klopt.
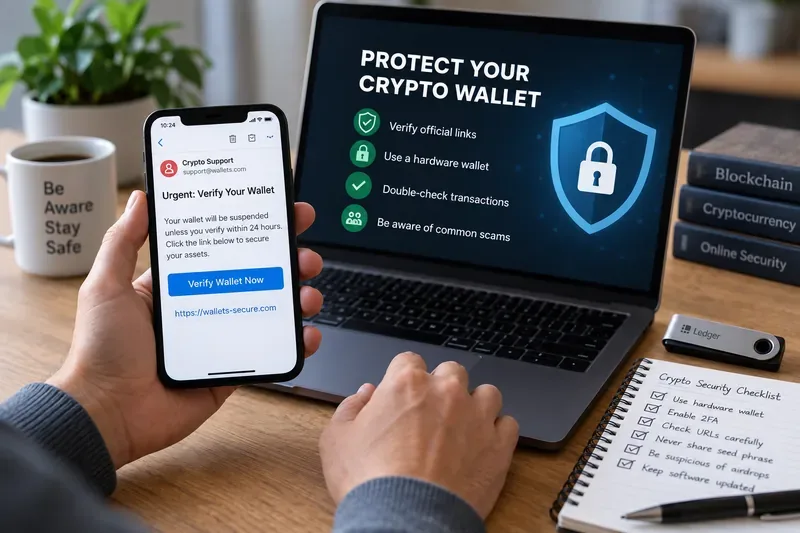
Een verdacht bericht als "verifieer uw portemonnee" is een reden om te stoppen en de bron onafhankelijk te controleren voordat u verbinding maakt, ondertekent of herstelgegevens invoert.
Wat Web3-phishing probeert te bereiken
Phishing is een vorm van social engineering: de oplichter verzint een geloofwaardige reden om je een actie te laten ondernemen die de aanvaller ten goede komt. In Web3 kan die actie veel ernstiger gevolgen hebben dan simpelweg op een schadelijke link klikken. Een nepwebsite kan je bijvoorbeeld vragen om een herstelzin te onthullen, een bericht te ondertekenen, een token toe te staan of een transactie te autoriseren waarbij activa worden overgedragen.
Coinbase waarschuwt dat phishingwebsites legitieme diensten kunnen imiteren en verspreid kunnen worden via e-mail, sms-berichten, sociale media en zoekmachineadvertenties. In de richtlijnen voor wallets wordt ook benadrukt dat je de exacte dApp-URL moet controleren en nooit een herstelzin mag delen. Zie de Coinbase Wallet-richtlijnen voor het voorkomen van crypto-oplichting .
MetaMask beschrijft op vergelijkbare wijze spoofing-aanvallen waarbij nep-supportaccounts zich voordoen als officiële medewerkers en gebruikers vragen om hun geheime herstelzin (Secret Recovery Phrase). Een herstelzin kan de wallet herstellen en de bijbehorende privésleutels blootleggen, waardoor het overhandigen ervan aan een andere persoon of website hen controle over de wallet kan geven. Zie de richtlijnen van MetaMask over spoofing-fraude .
De vier resultaten die uw beveiligingsproces moet behalen
1. Je herstelzin blijft altijd onder je controle.
Uw herstelzin, ook wel seed phrase of Secret Recovery Phrase genoemd, is het geheime back-upnummer waarmee u een zelfbeheerde wallet kunt herstellen. De belangrijkste test is eenvoudig: geen enkele medewerker van de klantenservice, website, formulier, chatbot, airdrop-pagina of 'walletverificatie'-procedure mag deze zin ontvangen.
Als iemand ernaar vraagt, is het juiste antwoord niet: "Ik heb het logo gecontroleerd en het zag er echt uit." Het juiste antwoord is dat je weigert het te verstrekken en zelfstandig naar de officiële ondersteuningswebsite van de aanbieder gaat. MetaMask stelt dat hun supportmedewerkers nooit om een Secret Recovery Phrase zullen vragen, en Coinbase stelt eveneens dat hun support niet om een seed phrase zal vragen. Raadpleeg de officiële supportrichtlijnen van MetaMask en de phishingrichtlijnen van Coinbase .
2. U controleert de bestemming en het doel voordat u tekent.
Een hardwarewallet kan privésleutels beschermen tegen directe blootstelling aan een computer, maar kan niet bepalen of een transactie economisch veilig voor u is. Als u een frauduleuze transactie goedkeurt, kan het apparaat getrouw ondertekenen wat u hebt opgedragen.
Daarom is leesbare transactie-informatie zo belangrijk. Ledger beschrijft 'duidelijk ondertekenen' als het presenteren van transactiegegevens zoals de actie, de ontvanger en het bedrag in een leesbare vorm vóór goedkeuring. Het beveiligingsvoordeel zit hem in het vergelijken van die gegevens met wat u van plan was te doen. Zie de uitleg van Ledger over duidelijk ondertekenen .
Een handige test om te bepalen of je al dan niet tekent, is: kun je in eenvoudige bewoordingen uitleggen wat het verzoek precies inhoudt? Als de wallet een onbekend contract, onbeperkte bestedingsmogelijkheden, een onverwachte ontvanger of onduidelijke gegevens toont die je niet op een zinvolle manier kunt verifiëren, is het veiliger om te stoppen in plaats van het bevestigingsscherm als een formaliteit te beschouwen.
3. Een gecompromitteerde dApp kan niet automatisch alles bereiken.
Tokengoedkeuringen zijn machtigingen die een smart contract toestaan om namens u een specifiek token uit te geven. Ze zijn vaak nodig voor gedecentraliseerde exchanges, staking-applicaties en andere dApps, maar te ruime goedkeuringen vergroten de hoeveelheid risico die kan ontstaan als een contract of website kwaadwillig blijkt te zijn.
MetaMask legt uit dat het loskoppelen van een wallet van een dApp niet hetzelfde is als het intrekken van een tokengoedkeuring. Door de koppeling te verbreken, kan een site geen toegang meer hebben tot walletinformatie, maar een bestaande on-chain toestemming kan actief blijven. De documentatie van MetaMask adviseert om toestemmingen te controleren en ongewenste goedkeuringen in te trekken. Zie de handleiding van MetaMask voor het intrekken van tokengoedkeuringen .
Het meetbare resultaat hiervan is een kleinere impactzone. Als je een dApp zelden gebruikt, zou een oude onbeperkte machtiging niet moeten blijven staan, simpelweg omdat je die bent vergeten. Controleer je machtigingen regelmatig en verwijder machtigingen die je niet meer nodig hebt. Als de wallet of dApp een beperkt bestedingsbedrag ondersteunt, gebruik dan de laagst mogelijke limiet in plaats van standaard onbeperkte toegang te verlenen.
4. Je kunt de schade snel beperken.
Geen enkele beveiligingsprocedure sluit elk risico uit. U hebt een incidentplan nodig voordat er iets gebeurt. Als u een ongeautoriseerde transactie, een kwaadwillige goedkeuring of bewijs ziet dat uw herstelzin is blootgesteld, verschuift de prioriteit van preventie naar beheersing.
De richtlijnen van MetaMask voor gecompromitteerde wallets geven aan dat ongeautoriseerde transacties kunnen duiden op een gecompromitteerde wallet en adviseren om resterende tegoeden over te zetten naar een veilige wallet, het gebruik van de gecompromitteerde wallet te staken en de oplichting te melden. Ook wordt gewezen op een belangrijke beperking van zelfbeheer: blockchaintransacties kunnen over het algemeen niet door de walletprovider worden teruggedraaid. Zie de richtlijnen van MetaMask voor gecompromitteerde wallets .
Een praktische phishingcontrole voordat u verbinding maakt of zich aanmeldt.
Gebruik de volgende checklist als een beslissingscriterium, niet als een garantie. Het afvinken van alle punten verlaagt het voor de hand liggende risico, maar een legitiem ogende website of overeenkomst kan nog steeds frauduleus zijn.
Rekening
Goed teken
Reden om te stoppen
Bron
Je hebt de site bereikt via een opgeslagen officiële bladwijzer of een geverifieerd projectkanaal.
Je bent hier terechtgekomen via een ongevraagd privébericht, een e-maillink, een advertentie of een reactie van de 'support'-afdeling.
Domein
Het exacte domein komt overeen met het officiële project.
Spelfout, extra woord, ongebruikelijk subdomein of verkorte link
Herstelzin
Geen verzoek daartoe.
Elk verzoek om iets in te typen, te uploaden, te synchroniseren of te verifiëren.
Portemonneeverzoek
De actie komt overeen met wat je bewust hebt geïnitieerd.
Onverwachte handtekening, goedkeuring, ketenwisseling of transactie
Ontvanger en bedrag
Ze komen overeen met de transactie die u voor ogen had.
Onbekende ontvanger of bedrag
Toegang tot tokens
De vergoeding is beperkt tot wat de actie vereist.
Onbeperkte of onverklaarbare goedkeuring
Druk
U heeft tijd om dit zelfstandig te controleren.
Dreigingen, aftellingen, dringende "accountopschorting" of gegarandeerde beloningen.
Waarom "de URL ziet er goed uit" niet genoeg is
Het controleren van het domein is essentieel, maar het is slechts één beveiligingslaag. Aanvallers kunnen sociale media-accounts hacken, zoekadvertenties kopen, zich voordoen als medewerkers van de klantenservice of gebruikers doorverwijzen naar pagina's die er professioneel uitzien. Een pagina die er correct uitziet, kan ook een kwaadaardige of gecompromitteerde smart-contract-interactie bevatten.
Gebruik bij transacties met een hogere waarde twee onafhankelijke controles. Open bijvoorbeeld het project via een opgeslagen bladwijzer en controleer het contract of de aankondiging afzonderlijk via een officieel projectkanaal. Gebruik geen twee links uit hetzelfde verdachte bericht en noem dat geen onafhankelijke verificatie.
Beveiligingswaarschuwingen voor wallets kunnen helpen, maar bieden geen garantie. MetaMask stelt expliciet dat vertrouwenssignalen en beveiligingswaarschuwingen informatief zijn en geen veiligheid garanderen. Als een adres of site als schadelijk wordt aangemerkt, maak dan geen verbinding en onderteken geen transactie. Als er geen waarschuwing verschijnt, moet u de interactie alsnog zelf controleren. Zie de documentatie van MetaMask over beveiligingswaarschuwingen .
Wanneer moet je je aanpak veranderen?
Een beveiligingsproces moet strenger worden naarmate het potentiële verlies toeneemt. Een wallet met een klein bedrag om te experimenteren met dApps hoeft niet hetzelfde werkingsmodel te hebben als een wallet met langetermijnspaargeld.
Gebruik een aparte interactieve wallet wanneer je regelmatig nieuwe dApps test, NFT's mint, airdrops claimt of onbekende berichten ondertekent. Bewaar alleen het bedrag dat je voor deze activiteiten nodig hebt.
Verplaats langetermijnbeleggingen weg van frequente dApp-activiteit, aangezien één gecompromitteerde goedkeuring een bedrag kan blootleggen dat u niet bereid bent te verliezen.
Gebruik een hardwarematige ondertekeningsmodule en controleer het scherm ervan wanneer de transactiewaarden de extra moeite rechtvaardigen. Het voordeel zit hem in het controleren van de weergegeven details, niet alleen in het bezit van het apparaat.
Trek oude goedkeuringen in wanneer je stopt met het gebruik van een dApp, vooral als de toestemming ruim of onbeperkt is.
Verlaat een wallet en migreer als de herstelzin of privésleutel ervan is gelekt. Het wijzigen van het wachtwoord van een wallet-app maakt een gelekte herstelzin niet weer veilig.
Waarschuwingssignalen die onmiddellijk stoppen rechtvaardigen
Sommige signalen zijn zo sterk dat verdere interactie overbodig is. Stop als een zogenaamde supportmedewerker vraagt om je herstelzin, wachtwoord, tweefactorauthenticatiecode, software voor toegang op afstand of een overschrijving naar een 'veilige' wallet. Coinbase vermeldt expliciet dat hun klantenservicemedewerkers deze dingen niet zullen vragen.
Stop ook als een bericht kunstmatige urgentie creëert, een ongebruikelijk grote beloning belooft of je vraagt iets te ondertekenen dat niets te maken heeft met de actie die je hebt ondernomen. Een veelvoorkomend voordeel van phishing is snelheid: de aanvaller wil dat je handelt voordat je iets bevestigt.
Wat te doen als u al hebt geklikt of getekend?
Het klikken op een link betekent niet automatisch dat je geld verliest. Wat er daarna gebeurde, is van belang. Als je alleen een pagina hebt geopend en geen herstelzin hebt ingevoerd, geen software hebt geïnstalleerd, geen wallet hebt gekoppeld, geen bericht hebt ondertekend, geen tokentoewijzing hebt goedgekeurd of geen transactie hebt geautoriseerd, is je risico mogelijk kleiner. Sluit de site, controleer de beveiligingsinstellingen van je browser en apparaat en ga terug naar de dienst via een onafhankelijk geverifieerde URL.
Als u de wallet hebt gekoppeld, controleer dan de actieve machtigingen. Als u de uitgaven van tokens hebt goedgekeurd, bekijk en trek dan verdachte machtigingen in. Als u een transactie hebt ondertekend, controleer deze dan op de juiste blockchain-explorer om te begrijpen wat er is geautoriseerd. Als uw herstelzin of privésleutel is gelekt, beschouw de wallet dan als gecompromitteerd en verplaats uw resterende activa zo snel mogelijk naar een nieuwe, beveiligde wallet.
Verwacht niet dat een walletprovider een on-chain transactie ongedaan maakt. Zelfbeheer betekent dat u de sleutels beheert, maar het betekent ook dat providers over het algemeen een geldige blockchaintransactie niet kunnen terugdraaien nadat deze is bevestigd.
Hoe weet je of de beveiliging van je portemonnee verbetert?
Je hebt geen ingewikkelde score nodig. Houd een paar waarneembare resultaten bij:
Je kunt de officiële route naar elke dApp die je regelmatig gebruikt vinden, zonder afhankelijk te zijn van zoekadvertenties of ongevraagde links.
Uw herstelzin wordt offline opgeslagen en is nooit op een website ingevoerd of naar iemand anders verzonden.
U kunt elke transactie of goedkeuring toelichten voordat u deze ondertekent.
Uw waardevolle wallet is doorgaans niet gekoppeld aan experimentele dApps.
Uw goedkeuringslijst bevat geen overbodige, verouderde machtigingen.
Je hebt een schriftelijk reactieplan voor het geval er een gecompromitteerde seed, een kwaadwillige goedkeuring of een ongeautoriseerde transactie plaatsvindt.
Als je niet aan een van die doelstellingen kunt voldoen, verbeter dan die specifieke beveiligingsmaatregel in plaats van willekeurig meer beveiligingsinstrumenten toe te voegen.
Beperkingen: geen enkele wallet-configuratie kan phishing onmogelijk maken.
Beveiligingshulpmiddelen verminderen risico's, maar ze nemen de noodzaak tot zelfonderzoek niet weg. Een hardware wallet kan privésleutels beschermen, maar kan niet voorkomen dat je opzettelijk een schadelijke transactie ondertekent. Een browserwaarschuwing kan een nieuw phishingdomein missen. Een legitieme dApp kan gehackt worden. Een vertrouwd socialmediaaccount kan worden overgenomen. Tokengoedkeuringen kunnen geldig blijven nadat je de verbinding met een site hebt verbroken.
De bredere dreiging blijft aanzienlijk. In april 2026 meldde de FBI dat klachten met betrekking tot cryptovaluta in het Internet Crime Report 2025 goed waren voor meer dan 11 miljard dollar aan gemelde verliezen, waarbij phishing en spoofing tot de meest gemelde soorten klachten behoorden. Deze cijfers hebben betrekking op bredere categorieën en moeten niet alleen worden geïnterpreteerd als verliezen door phishing, maar ze laten wel zien waarom verificatie en paraatheid bij incidenten belangrijk zijn. Zie het persbericht van de FBI van 6 april 2026 over het Internet Crime Report 2025 .
Een veiligere standaardoptie voor dagelijks gebruik van Web3.
De belangrijkste dagelijkse gewoonte is niet "klik nooit ergens op". Het is om ontdekking en autorisatie van elkaar te scheiden. Je kunt een project ontdekken via sociale media, een zoekresultaat of een bericht, maar autoriseer geen wallet-actie via diezelfde ongeverifieerde weg. Ga zelfstandig naar het officiële project, verifieer het domein, bekijk het wallet-verzoek, beperk de machtigingen en onderteken alleen wanneer de transactie overeenkomt met je intentie.
Als het proces gehaast of onduidelijk aanvoelt, is stoppen een succesvolle beveiligingsmaatregel. In Web3 kost het weigeren van één transactie veel minder dan het goedkeuren van de verkeerde.