Strona główna
» Ekosystem
»
Podsieci lawinowe to teraz podsieci L1: co tak naprawdę oznacza wzrost ekosystemu i adopcja przedsiębiorstw
Podsieci lawinowe to teraz podsieci L1: co tak naprawdę oznacza wzrost ekosystemu i adopcja przedsiębiorstw
Pierwszą rzeczą, którą należy wiedzieć o „podsieciach Avalanche” w 2026 roku, jest to, że terminologia uległa zmianie. Avalanche nazywa teraz te sieci specyficzne dla aplikacji sieciami Avalanche L1 . Zmiana ta dotyczy nie tylko brandingu: aktualizacja Etna, aktywowana w sieci głównej Avalanche 16 grudnia 2024 roku, wdrożyła protokół ACP-77 i zmieniła model walidatora, który powodował, że pierwotny projekt podsieci był kosztowny i operacyjnie powiązany z siecią główną.
To rozróżnienie ma znaczenie przy ocenie rozwoju ekosystemu lub adopcji w przedsiębiorstwach. Starsze ogłoszenia mogą nadal zawierać określenie „podsieć”, podczas gdy aktualna dokumentacja Avalanche zazwyczaj podaje „poziom 1”. W niniejszym artykule termin „podsieci” jest używany w odniesieniu do historycznego modelu lub produktów pierwotnie wprowadzonych pod tą nazwą, a termin „poziom 1 Avalanche” odnosi się do architektury po Etnie.
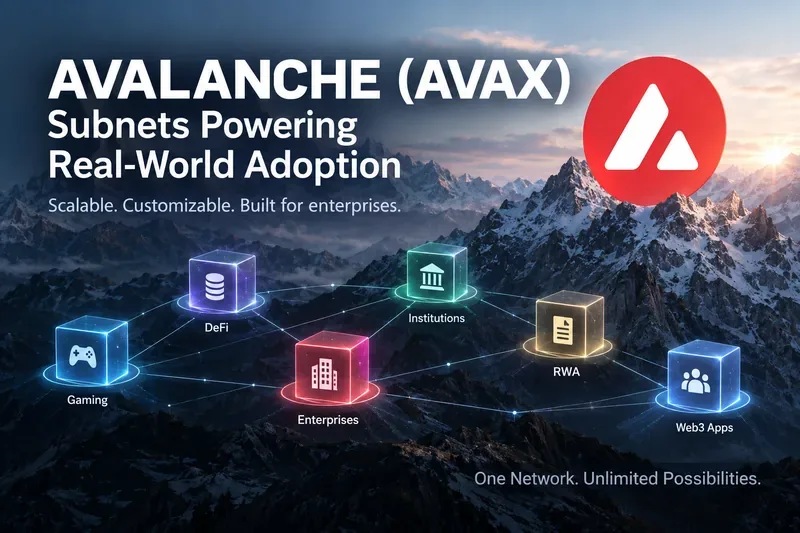
Model sieci Avalanche dostosowany do konkretnych zastosowań obejmuje wiele przypadków użycia, od gier i DeFi po finanse instytucjonalne i tokenizowane aktywa ze świata rzeczywistego; obecnie sieci te są zazwyczaj nazywane sieciami Avalanche L1, a nie podsieciami.
Co się zmieniło od podsieci Avalanche do sieci L1 Avalanche?
W pierwotnym modelu podsieci, walidator uczestniczący w podsieci musiał również zweryfikować sieć główną Avalanche i spełnić jej wymagania dotyczące stakingu. Dokumentacja techniczna Avalanche opisuje wymóg sprzed ataku Etna jako 2000 urządzeń AVAX na walidatora , a także synchronizację i walidację łańcuchów X, P i C.
Etna zmieniła ten model. Zgodnie z ACP-77, walidator L1 nie musi obstawiać 2000 jednostek AVAX ani walidować łańcuchów X i C. Zamiast tego płaci ciągłą, dynamiczną opłatę denominowaną w AVAX i synchronizuje stan łańcucha P niezbędny do śledzenia zestawów walidatorów i komunikacji międzyłańcuchowej. Builder Hub firmy Avalanche oszacował minimalną konfigurację w momencie aktywacji na około 1,33 jednostki AVAX miesięcznie na walidatora L1 , podczas gdy liczba aktywnych walidatorów płacących opłatę pozostaje poniżej docelowej wartości protokołu. Opłata jest dynamiczna, więc 1,33 jednostki AVAX nie powinno być traktowane jako stała cena operacyjna.
Poprzedni wymóg kapitałowy stanowił istotną przeszkodę dla projektu, który wymagał kilku dedykowanych walidatorów. Etna oddzieliła walidację niestandardowego poziomu L1 od stakingu sieci głównej, obniżając barierę w uruchomieniu łańcucha specyficznego dla aplikacji i zmniejszając ilość infrastruktury sieci głównej, którą musi obsługiwać walidator działający wyłącznie w poziomie L1.
Własna dokumentacja Avalanche dotycząca Etny opisuje tę zmianę jako redukcję początkowej bariery ekonomicznej o ponad 99,9% w porównaniu z poprzednim modelem stakingu. Wartość ta odnosi się konkretnie do porównania początkowych kosztów związanych z walidatorami, opisanego przez Avalanche; nie oznacza to , że całkowity koszt budowy, zabezpieczenia, zatrudnienia personelu, audytu, obsługi lub integracji korporacyjnego blockchaina spada o 99,9%.
Szerszym celem projektu jest skalowanie poziome. Zamiast konkurowania każdej aplikacji o wykonanie w jednym łańcuchu, organizacja może obsługiwać oddzielny blockchain z własnym zestawem walidatorów, środowiskiem wykonawczym, polityką opłat i opcjami zarządzania. W technicznym wyjaśnieniu Avalanche dotyczącym Avalanche9000 i Etna, firma Avalanche stwierdza, że nowy model L1 usprawnia również izolację błędów, ponieważ walidatory L1 nie muszą już uczestniczyć w konsensusie sieci głównej.
Co przedsiębiorstwo może dostosować?
Personalizacja to jeden z najważniejszych powodów, dla których warto rozważyć Avalanche L1 zamiast wdrażania zwykłego inteligentnego kontraktu w ramach współdzielonego łańcucha publicznego. W zależności od wybranej architektury, organizacje mogą kontrolować członkostwo w walidatorach i projektować środowiska z uprawnieniami, korzystać z niestandardowej logiki zarządzania walidatorami, wybierać metody stakingu lub proof-of-authority oraz konfigurować ekonomię specyficzną dla danej aplikacji.
Dla zespołów, którym zależy na kompatybilności z Ethereum, Subnet-EVM firmy Avalanche – nadal nazywany tak w dokumentacji technicznej – to implementacja EVM dla łańcuchów kontraktów L1. Obsługuje inteligentne kontrakty Solidity i wiele znanych narzędzi Ethereum. Oficjalny opis Subnet-EVM wyjaśnia, że VM definiuje zachowanie blockchaina, podczas gdy poszczególne łańcuchy pozostają logicznie niezależne.
Czynnik decyzyjny
Współdzielona aplikacja C-Chain
Dedykowany Avalanche L1
Infrastruktura
Wykorzystuje współdzielone wykonywanie łańcucha C
Dedykowany zestaw walidatorów i zasoby blockchain
Polityka walidatora
Odziedziczone z sieci głównej
Można zaprojektować zgodnie z wymaganiami L1
Udzielanie zezwoleń
Środowisko sieci publicznej
Może obsługiwać projekty instytucjonalne wymagające zezwolenia
Dostosowywanie wykonania
Używa reguł C-Chain
Można używać maszyny wirtualnej zgodnej z EVM lub innej niestandardowej konstrukcji maszyny wirtualnej
Obciążenie operacyjne
Niższy dla zespołu aplikacyjnego
Wyższe: zespół musi obsługiwać infrastrukturę łańcucha źródłowego lub ją pozyskiwać
Najlepiej pasuje
Aplikacje ceniące sobie współdzieloną płynność i prostotę
Aplikacje wymagające dedykowanej pojemności, zarządzania, kontroli zgodności lub specjalistycznej ekonomii
Czy adopcja w przedsiębiorstwach jest faktem, czy raczej działalnością pilotażową?
Istnieje zweryfikowana aktywność instytucjonalna, ale słowo „wdrożenie” wymaga precyzji. Niektóre wdrożenia to platformy zorientowane na produkcję; inne to proof of concept lub środowiska testowe. Traktowanie każdej wymienionej instytucji finansowej jako pełnoprawnego użytkownika produkcyjnego byłoby przesadą.
Finanse evergreen i instytucjonalne
Ava Labs wprowadziło Evergreen jako produktyfikację architektury Subnet/L1 dla instytucji finansowych. Projekt łączy zestawy walidatorów z uprawnieniami i mechanizmy kontroli zorientowane na instytucję z możliwością komunikacji w sieciach Avalanche. Oficjalna strona internetowa Evergreen opisuje mechanizmy kontroli obejmujące takie obszary, jak tokeny gazowe, zgodność, prywatność i uprawnienia.
Jednym z pierwszych przykładów był Spruce , uruchomiony jako sieć testowa Evergreen z udziałem T. Rowe Price Associates, WisdomTree, Wellington Management i Cumberland. W ogłoszeniu Avalanche wyraźnie opisano Spruce jako środowisko testowe do testowania realizacji i rozliczania transakcji w łańcuchu bloków – a nie jako dowód na to, że wszystkie te firmy przeniosły produkcyjne operacje finansowe do Avalanche.
Innym godnym uwagi przypadkiem był Onyx od JP Morgan i Apollo Global w ramach proof of concept związanego z singapurskim Project Guardian. Aktualne materiały Evergreen wskazują, że w ramach proof of concept wykorzystano sieć Avalanche Evergreen, współpracującą z wieloma partnerami w zakresie protokołów i infrastruktury, do zbadania tokenizowanych inwestycji alternatywnych w portfelach dyskrecjonalnych. Ponownie, ważnym kryterium jest „proof of concept”.
Intain pokazuje model bardziej specyficzny dla aplikacji
Intain stanowi użyteczny przykład tego, dlaczego dedykowane łańcuchy są atrakcyjne dla dostawców infrastruktury finansowej. Materiały Avalanche Evergreen identyfikują Intain jako platformę finansów strukturyzowanych, wykorzystującą własną sieć dla rynku papierów wartościowych zabezpieczonych aktywami w łańcuchu bloków. Jest to bliższe pierwotnej tezie Subnet: wyizolować wyspecjalizowane obciążenie i dać operatorowi kontrolę nad środowiskiem blockchain, zamiast zmuszać go do korzystania z tej samej przestrzeni wykonawczej, co niepowiązane aplikacje.
Przypadki te są udokumentowane w materiałach instytucjonalnych Evergreen firmy Avalanche . Ponieważ materiały te są publikowane przez Avalanche/Ava Labs, stanowią one użyteczne źródła pierwotne do identyfikacji wdrożeń i ich deklarowanego celu, jednak twierdzeń dotyczących wpływu na biznes nie należy traktować jako niezależnej weryfikacji przeprowadzonej przez stronę trzecią.
Czy Avalanche L1 automatycznie dziedziczy zabezpieczenia Avalanche?
Nie – nie w uproszczonym sensie, że każdy L1 ma taki sam zestaw walidatorów i bezpieczeństwo ekonomiczne jak sieć podstawowa Avalanche. Sieci L1 po ataku Etny mogą mieć odrębne zestawy walidatorów i niestandardowe reguły zarządzania walidatorami. Ta suwerenność jest cechą, ale oznacza również, że analiza bezpieczeństwa musi uwzględniać konkretny L1.
Zanim skorzystasz z modelu L1, zapytaj, kto może zostać walidatorem, ilu jest niezależnych walidatorów, jak kontrolowane są wagi walidatorów, co się dzieje w przypadku awarii walidatorów, jak autoryzowane są aktualizacje oraz czy kluczowe kontrakty lub mosty zostały zweryfikowane. Przedsiębiorstwo L1 z uprawnieniami może celowo priorytetyzować znanych kontrahentów i mechanizmy kontroli nad otwartym udziałem walidatorów. To inny model zaufania, który nie jest automatycznie słabszy lub silniejszy.
W jaki sposób urządzenia Avalanche L1 komunikują się ze sobą?
Avalanche Interchain Messaging (ICM), rozwinięte z Avalanche Warp Messaging, zapewnia natywne mechanizmy komunikacji między łańcuchami Avalanche. Etna zawierała standard ACP-118, który standaryzował interfejs używany do żądania i agregowania podpisów dla wiadomości międzyłańcuchowych. Próg zestawu walidatorów łańcucha może poświadczyć zdarzenie, a podpisy są agregowane w podpis BLS.
Ma to znaczenie dla przedsiębiorstw, ponieważ dedykowane łańcuchy stają się mniej użyteczne, jeśli staną się odizolowanymi bazami danych. Komunikacja między łańcuchami może obsługiwać architektury, w których oddzielne sieci stosują własne reguły, wymieniając jednocześnie uwierzytelnione informacje. Jednak interoperacyjność nie eliminuje ryzyka na poziomie aplikacji: kontrakty obsługujące wiadomości, zasoby, uprawnienia i logikę biznesową nadal wymagają starannej inżynierii i kontroli bezpieczeństwa.
Czytelnicy artykułów technicznych mogą zapoznać się z ulepszeniem w przeglądzie technicznym Etny firmy Avalanche .
Jakie kompromisy należy wziąć pod uwagę przed uruchomieniem Avalanche L1?
Dedykowany łańcuch nie jest automatycznie lepszy od inteligentnego kontraktu w łańcuchu C. Kluczowe pytanie brzmi, czy aplikacja rzeczywiście potrzebuje suwerenności na tyle mocno, aby uzasadniać korzystanie z sieci.
Wybierz dedykowany serwer L1, gdy izolacja ma znaczenie. Gry o dużej liczbie uruchomień, instytucjonalne przepływy pracy, wyspecjalizowane rynki lub aplikacje regulowane mogą skorzystać z dedykowanych zasad dotyczących wykonywania i walidacji.
Preferuj współdzielony łańcuch, gdy liczy się prostota. Mniejsza aplikacja może zyskać więcej z istniejącej płynności, infrastruktury, portfeli i współdzielonych zabezpieczeń niż z kontrolowania własnego zestawu walidatorów.
Koszty walidatora modeli są dynamiczne. Opłata ACP-77 ma minimalną konfigurację i dostosowuje się do aktywnego zapotrzebowania walidatora L1; nie należy budżetować wiecznie, używając jednej historycznej wartości AVAX-na-miesiąc.
Budżet wykraczający poza opłaty protokołowe. Serwery w chmurze lub fizyczne, monitorowanie, zarządzanie kluczami, reagowanie na incydenty, audyty, usługi RPC, indeksatory, eksploratory, integracje i personel inżynieryjny mogą zdominować rzeczywiste koszty operacyjne.
Zdefiniuj model zaufania przed wdrożeniem technologii. Przed podjęciem decyzji o wdrożeniu przedsiębiorstwa powinny zdecydować, czy walidatory działają bez uprawnień, są kontrolowane przez konsorcjum, czy też są obsługiwane przez znane podmioty.
Co oznacza wzrost L1 dla AVAX?
Relacja ta jest bardziej złożona niż tylko „więcej L1 automatycznie oznacza wyższą cenę AVAX”. Zgodnie z ACP-77, aktywni walidatorzy L1 płacą ciągłą opłatę denominowaną w AVAX do łańcucha P. To tworzy wykorzystanie AVAX na poziomie protokołu, wraz ze wzrostem aktywności walidatorów L1. Walidatorzy sieci podstawowej nadal mają oddzielne wymagania dotyczące stakingu AVAX.
Jednak wycena tokena zależy od wielu innych zmiennych: liczby aktywnych L1, liczby obsługiwanych przez nie walidatorów, dynamicznej stawki opłat za walidację, popytu na łańcuch C, dynamiki podaży tokenów, płynności rynku, szerszej sytuacji w branży kryptowalut oraz tego, czy aplikacje przyciągają stałych użytkowników i generują stałą aktywność ekonomiczną. Samo ogłoszenie pilotażu w przedsiębiorstwie nie tworzy trwałego popytu na AVAX.
Na co inwestorzy i deweloperzy powinni zwrócić uwagę w następnej kolejności?
Dla twórców oprogramowania najważniejsze wskaźniki są mniej efektowne niż nagłówki partnerstw: liczba aktywnych walidatorów L1, uruchomienia produkcyjne, różnorodność walidatorów, stała aktywność transakcji, wykorzystanie komunikatów między L1, niezawodność działania, narzędzia dla programistów oraz to, czy organizacje przechodzą z programów pilotażowych na cykliczne obciążenia produkcyjne.
Inwestorzy powinni rozróżnić trzy warstwy dowodów. Zdolność protokołu jest weryfikowalna w zaimplementowanych platformach ACP i oprogramowaniu sieciowym. Udział w ekosystemie można zweryfikować poprzez uruchomione sieci i ujawnione programy pilotażowe. Sukces komercyjny wymaga silniejszych dowodów, takich jak stałe użytkowanie, mierzalny wolumen biznesowy lub niezależnie weryfikowalna aktywność ekonomiczna.
Kluczowym elementem rozwoju nie jest zatem „rozwój podsieci” w dawnym znaczeniu tego słowa. Chodzi o to, że Avalanche przebudowało koncepcję podsieci, tworząc tańszą i bardziej suwerenną architekturę warstwy L1. Dzięki temu dedykowane łańcuchy Avalanche są bardziej praktyczne dla programistów i instytucji, a jednocześnie przenoszą większą odpowiedzialność za bezpieczeństwo, zarządzanie i operacje na każdą warstwę L1. Eksperymenty korporacyjne, takie jak Evergreen, Spruce, Intain i Onyx/Apollo PoC, wykazują uzasadnione zainteresowanie tym modelem – ale kolejny etap wdrażania będzie oceniany na podstawie tego, ile eksperymentów stanie się trwałymi systemami produkcyjnymi.