How to Set Up and Use Grid Trading Bots on Binance and OKX
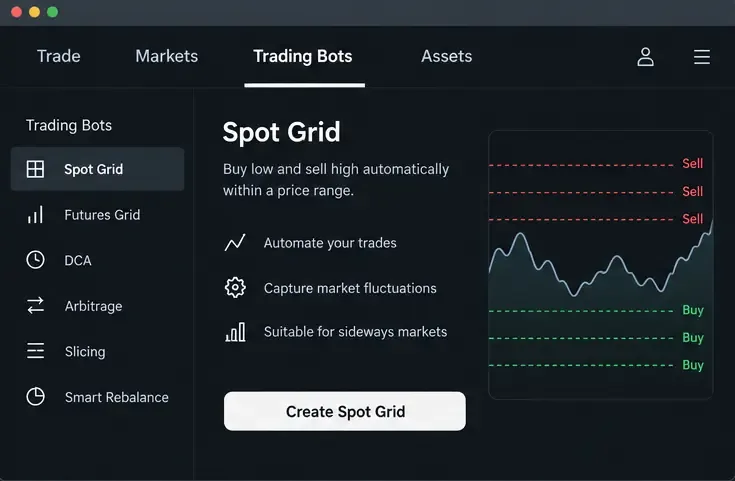
Learn how spot grid bots work, then set up and manage one on Binance or OKX with beginner-friendly parameters, risk checks, and exit steps.
Descobrir um novo token antes que ele se torne amplamente conhecido pode ser emocionante, mas um gráfico e um feed de redes sociais movimentado não dizem quase nada sobre a segurança do contrato. Uma primeira linha de defesa útil é executar o token em diversas ferramentas de segurança independentes e comparar os resultados detectados.
Este guia utiliza um exemplo hipotético claramente identificado: imagine um token fictício chamado HarborMoon (HBM) na Base, com um endereço de contrato fictício como 0xABCD...1234. HarborMoon não representa um projeto real, e os resultados descritos abaixo são apenas exemplos. Eles não são resultados de testes, endossos ou afirmações sobre qualquer token real.
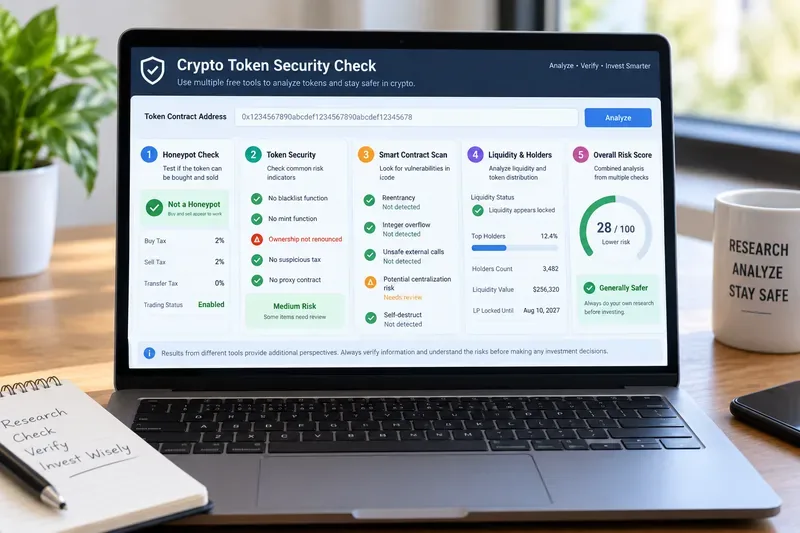
O objetivo não é obter uma única pontuação verde tranquilizadora. O objetivo é responder a várias perguntas diferentes: O token pode ser vendido? Um proprietário pode emitir mais tokens ou realizar transferências em bloco? O código-fonte foi verificado? Existem funções privilegiadas perigosas ou padrões de vulnerabilidade conhecidos? A liquidez é excepcionalmente frágil? A propriedade está concentrada? Diversas ferramentas independentes apontam para a mesma preocupação?
Um scanner pode reduzir a incerteza, mas não pode provar que um token é legítimo. Ferramentas automatizadas podem não detectar novas vulnerabilidades, abusos de governança, sites comprometidos, chaves privadas roubadas, caminhos de atualização maliciosos ou fraudes fora da blockchain. Um contrato que parece tecnicamente limpo ainda pode estar vinculado a um projeto desonesto. Por outro lado, um aviso pode, às vezes, refletir uma escolha de design intencional em vez de uma vulnerabilidade. Trate a saída do scanner como evidência a ser investigada, não como um certificado de segurança.
| Ferramenta | Ideal para | Sinais úteis | Principal limitação |
|---|---|---|---|
| Detector de Tokens | Análise rápida de fraudes na primeira verificação | Detecção automatizada de fraudes, auditoria de contratos, análise de riscos. | A pontuação por si só não deve substituir a revisão dos avisos subjacentes. |
| Segurança GoPlus | Dados detalhados sobre o risco do token e acesso à API | Segurança de tokens, endereços maliciosos, aprovações, simulação de transações | Seus muitos campos podem ser avassaladores sem contexto. |
| Honeypot.is | Testar se um token pode ser comprado e vendido. | Verificações de honeypot, impostos, estimativas de gás, dados de pares e detentores | A aprovação em uma simulação de honeypot não garante a segurança geral do projeto. |
| Scanner De.Fi | Análise de vulnerabilidades de contratos inteligentes | Pontuação de segurança, vulnerabilidades identificadas, detentores de tokens e análise de liquidez. | A análise automatizada não substitui uma auditoria manual completa. |
| SolidityScan QuickScan | triagem de ameaças e puxões de tapete em nível de código | Pontuação de segurança, pontuação de ameaças, detecção de vulnerabilidades | A cobertura depende das cadeias suportadas, do código verificado e do escopo do scanner. |
A disponibilidade e os limites podem mudar. As descrições abaixo foram verificadas nas páginas oficiais do produto ou na documentação em 16 de setembro de 2026.
O Token Sniffer , que faz parte da tecnologia da Solidus Labs, se descreve como uma ferramenta gratuita para detecção automatizada de fraudes, auditoria de contratos e análise de riscos. Seu site oficial afirma que atualmente oferece suporte a 15 blockchains.
Para o token fictício HarborMoon, o Token Sniffer seria um bom ponto de partida, pois pode revelar rapidamente indicadores de risco abrangentes. Imagine que o relatório mostre que a negociação é possível, mas sinalize uma função de propriedade privilegiada. Isso não significaria automaticamente que a HarborMoon é uma fraude. Significaria que agora você tem uma pergunta concreta: o que o proprietário ainda pode alterar e sob quais condições?
Verificação de qualidade: não se limite à pontuação geral. Analise as constatações individuais e distinga entre alertas estruturais e avisos de menor gravidade. Se o contrato não for verificado ou se o analisador não puder inspecionar a lógica importante, a ausência de avisos terá muito menos significado.
A GoPlus Security fornece dados de segurança de tokens, além de serviços de detecção de endereços maliciosos, aprovação, dApps, phishing e simulação de transações. Sua página oficial de preços lista um nível de API gratuito, e sua documentação descreve a API de Segurança de Tokens como um serviço automatizado de detecção de segurança em tempo real.
Em nosso exemplo da HarborMoon, suponha que o Token Sniffer tenha levantado uma preocupação quanto à propriedade. Uma verificação do GoPlus poderia fornecer uma segunda perspectiva sobre características como status do código-fonte, comportamento de cunhagem ou inclusão em listas negras, controles relacionados ao proprietário, restrições de transferência e outros campos de risco específicos do token, quando disponíveis. O valor prático não está no fato de o GoPlus "votar" sobre o token, mas sim na possibilidade de comparar seus dados com os da primeira verificação.
Se duas ferramentas independentes indicarem que o proprietário pode alterar comportamentos importantes de negociação, isso merece mais atenção do que um aviso superficial exibido em apenas uma das interfaces. Se as ferramentas apresentarem resultados diferentes, investigue o motivo em vez de escolher o resultado que você prefere.
Os desenvolvedores podem consultar a visão geral da API oficial do GoPlus para obter informações sobre os endpoints atuais e as categorias de segurança compatíveis.
Um token honeypot é projetado ou configurado de forma que os usuários possam comprá-lo, mas não consigam vendê-lo, ou que a venda se torne economicamente inviável. O Honeypot.is oferece uma API pública e documentação para verificações de honeypots. Sua documentação oficial afirma que a autenticação da API não é necessária atualmente e descreve as informações exibidas, incluindo o status do honeypot, impostos, taxas de gás, contrato, par de moedas e informações sobre os principais detentores.
Retorne ao HarborMoon. Imagine que o token passe pela simulação de honeypot e mostre taxas de compra e venda aparentemente normais. Isso é útil, mas responde apenas a uma questão específica: o caminho de negociação simulado não se comportou como um honeypot nas condições verificadas. Isso não prova que o proprietário não possa posteriormente alterar as taxas, bloquear endereços, atualizar um proxy, remover liquidez ou explorar alguma falha não relacionada.
Um bom resultado aqui, portanto, não é "Honeypot.is diz que é seguro". Uma conclusão melhor seria: "Nenhum comportamento de honeypot foi detectado nesta verificação; prossiga com a análise de contrato e controle de risco".
O De.Fi Scanner foi projetado para analisar contratos inteligentes em diversas blockchains suportadas. Sua documentação afirma que o scanner verifica um amplo conjunto de padrões de exploração e vulnerabilidade, fornece uma pontuação de segurança e lista as descobertas detalhadas. Para contratos de tokens, ele também pode fornecer análises de detentores ou liquidez quando os dados estiverem disponíveis.
Suponha que a HarborMoon tenha passado no teste de honeypot, mas a De.Fi identifique uma função privilegiada que possa afetar materialmente os usuários. É exatamente por isso que usar mais de um scanner é importante. O sucesso nas negociações hoje não elimina a possibilidade de futuras ações administrativas.
Ao analisar os resultados do De.Fi, vá além dos rótulos de gravidade. Pergunte se a função sinalizada é acessível, quem a controla, se o contrato é atualizável e se existem mecanismos de proteção, como bloqueio temporal ou assinatura múltipla. Essas questões costumam ser mais importantes do que uma simples pontuação numérica.
O SolidityScan QuickScan é apresentado pelo seu fornecedor como um scanner de ameaças e detector de ataques de extração de código (rug pull) gratuito. O serviço exibe pontuações separadas de segurança e de ameaças para os contratos analisados, enquanto a plataforma SolidityScan, em sua totalidade, concentra-se na identificação de vulnerabilidades em contratos inteligentes. A página oficial de preços também lista um período de teste com análises gratuitas para a versão mais completa do produto.
Para a HarborMoon, esta é uma verificação cruzada automatizada final útil. Imagine que o QuickScan identifique um padrão de código que as ferramentas anteriores não enfatizaram. Não se deve presumir que os outros scanners estejam errados; diferentes produtos usam detectores, heurísticas, fontes de dados e sistemas de pontuação diferentes. Leia a constatação, determine se ela se aplica ao contrato implementado e compare-a com a fonte verificada do contrato e com qualquer auditoria independente.
O exemplo fictício da HarborMoon ilustra um fluxo de trabalho prático: comece com uma análise ampla de possíveis fraudes, verifique a negociabilidade, inspecione os privilégios específicos do token e, em seguida, examine o código mais a fundo e os riscos de liquidez ou para os detentores. O valor reside no consenso e na explicação , não na obtenção de cinco selos verdes.
Não existe uma regra universal, mas algumas constatações devem elevar o limiar para prosseguir com a investigação. Exemplos incluem a impossibilidade de venda, lógica de contrato não verificada ou inacessível, autoridade de emissão inexplicável, listas negras ou controles de transferência arbitrários, poderes do proprietário que podem alterar drasticamente as taxas, possibilidade de atualização controlada por uma única carteira, constatação de vulnerabilidades graves ou liquidez que pode desaparecer imediatamente.
Se você não consegue explicar um aviso crítico em linguagem simples, o próximo passo apropriado geralmente é pesquisar mais a fundo, em vez de presumir que seja inofensivo. O mesmo se aplica quando a documentação de um projeto entra em conflito com o que os analisadores de contratos mostram.
Os scanners automatizados de tokens analisam principalmente o código, a configuração on-chain, padrões de comportamento conhecidos e dados disponíveis do mercado ou dos detentores. Geralmente, eles não conseguem verificar se as alegações de uma equipe são verdadeiras, se uma conta de mídia social foi comprometida, se um front-end será posteriormente substituído por código malicioso ou se chaves privadas serão roubadas. Eles também não podem garantir que todas as vulnerabilidades recém-descobertas tenham sido modeladas.
Essa limitação é importante porque "nenhum problema detectado" não é o mesmo que "nenhum problema existe". A segurança é mais robusta quando a varredura automatizada é combinada com a verificação de contratos, auditorias independentes quando apropriadas, higiene da carteira digital, aprovações cautelosas e ceticismo em relação ao marketing baseado em urgência.
Para uma análise pré-negociação gratuita, o Token Sniffer é útil para uma verificação rápida e abrangente; o GoPlus adiciona informações detalhadas sobre o risco do token; o Honeypot.is foca na negociabilidade e no comportamento de honeypots; o De.Fi Scanner adiciona contexto de contrato e vulnerabilidade; e o SolidityScan QuickScan oferece outra perspectiva de ameaças focada no código. A sobreposição entre eles é uma vantagem, não um esforço desperdiçado.
Se o nosso token fictício HarborMoon passasse por todas as verificações, a conclusão correta ainda seria modesta: as verificações automatizadas não identificaram certos riscos conhecidos no momento em que foram executadas. Isso é muito mais defensável do que chamar o token de "seguro". Use as ferramentas para decidir o que investigar em seguida e aprofunde sua análise prévia à medida que o valor em risco aumentar.
Learn how spot grid bots work, then set up and manage one on Binance or OKX with beginner-friendly parameters, risk checks, and exit steps.
Compare cinco ferramentas gratuitas de análise de criptomoedas para identificar honeypots, sinais de fraude, vulnerabilidades de contratos inteligentes, riscos para detentores e segurança de tokens antes de negociar.
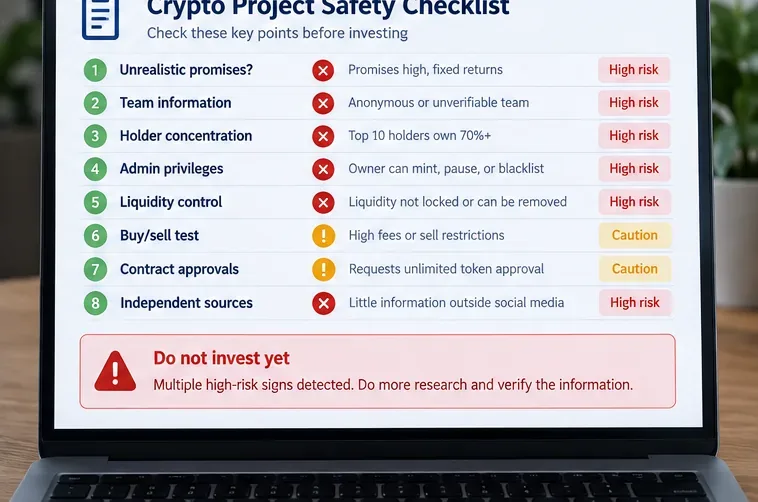
Aprenda a identificar sinais de alerta de golpes no mercado de criptomoedas antes de comprar: hype excessivo, transparência da equipe, concentração de detentores, poderes administrativos, liquidez, restrições de venda e aprovações de carteiras.
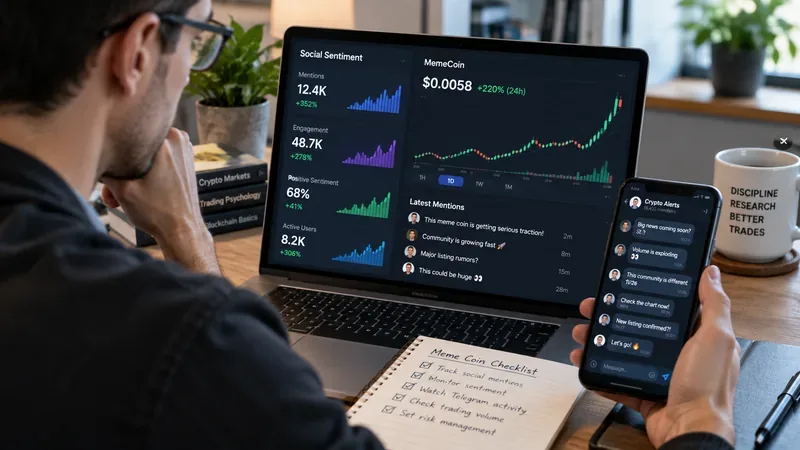
Aprenda como o X (Twitter) e o Telegram podem amplificar o ímpeto das moedas de memes, quais sinais sociais são importantes, como identificar hype coordenado e como evitar armadilhas de pump-and-dump.
Aprenda como funciona o Coinbase Advanced Trade em 2026, desde a escolha de um mercado e a leitura do livro de ofertas até a execução de ordens a mercado, limitadas, stop-limit e bracket.
Compare o day trading e o swing trading de criptomoedas em termos de tempo, risco, custos, alavancagem e disciplina para escolher uma estratégia que se adapte à sua rotina.
Learn how to screen low-cap crypto projects using market cap, FDV, liquidity, tokenomics, unlocks, contract permissions, catalysts, and risk controls.
Aprenda como as pontes criptográficas transferem ativos entre blockchains, como comparar rotas, verificar tokens, gerenciar taxas de gás e aprovações e reduzir os riscos comuns de interconexão.
Learn how to place stop-loss and take-profit orders around trade invalidation, position size, volatility, and execution risk instead of relying on arbitrary percentages.
Aprenda como fazer staking de criptomoedas na Kraken, compare o staking flexível e o staking vinculado, entenda as recompensas e comissões e evite erros comuns no staking.