Início
» Notícia
»
Armazenamento a frio versus carteiras quentes: como construir um cofre multiassinatura resiliente.
Armazenamento a frio versus carteiras quentes: como construir um cofre multiassinatura resiliente.
O cofre de múltiplas assinaturas mais robusto geralmente não é aquele com o maior número de dispositivos ou o limite mais alto. É aquele que elimina pontos únicos de falha sem tornar a recuperação tão complexa a ponto de você se bloquear.
Para muitos usuários avançados, uma configuração 2 de 3 cuidadosamente documentada é um ponto de partida prático: duas carteiras de hardware independentes para assinatura, mantidas em locais separados, mais uma terceira carteira independente para assinatura, usada para recuperação ou flexibilidade operacional. Para uma tesouraria empresarial com várias pessoas responsáveis, a configuração 3 de 5 pode ser mais adequada. Uma carteira online (hot wallet) pode desempenhar um papel nas operações diárias, mas não deve ser confundida com armazenamento offline (cold storage) e não deve se tornar a única barreira entre um invasor e os fundos a longo prazo.
Este artigo separa o que é bem estabelecido do que depende das suas circunstâncias. Ele se concentra na arquitetura e na disciplina operacional, em vez de prometer que uma determinada marca de carteira ou limite seja universalmente o mais seguro.
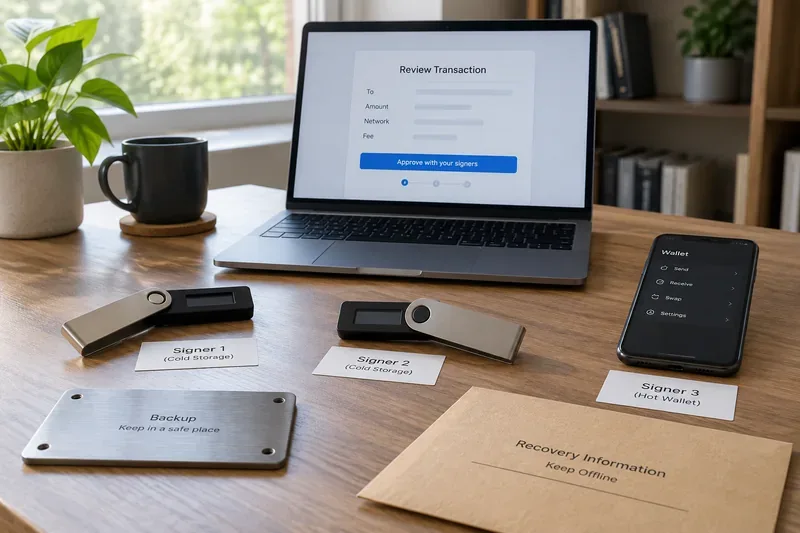
Um sistema de múltiplas assinaturas pode combinar signatários independentes, backups offline e um dispositivo separado para revisão de transações; o essencial é garantir que um dispositivo ou local comprometido não possa autorizar, por si só, uma despesa no cofre.
O armazenamento a frio e as carteiras quentes resolvem problemas diferentes.
Verificado: uma carteira online (hot wallet) mantém a capacidade de assinatura em um telefone conectado à internet, extensão de navegador, aplicativo de desktop ou ambiente similar. Isso a torna conveniente, mas também expõe o signatário a uma superfície de ataque maior. O armazenamento offline (cold storage) visa manter o material de assinatura de chave privada isolado de sistemas online de uso geral, normalmente usando um dispositivo de assinatura de hardware ou outro processo offline.
Essa distinção é importante porque "múltiplas assinaturas" não significa automaticamente "armazenamento a frio". Uma carteira 2 de 3, cujas três chaves residem em laptops online, ainda está exposta a comprometimento online. A multiassinatura reduz a dependência de uma única chave; o armazenamento a frio reduz a exposição de chaves individuais. São controles complementares.
Ação: classifique cada signatário de acordo com o local onde sua chave privada está armazenada e como ele assina. Não rotule um signatário como "frio" simplesmente porque você raramente o utiliza.
Conceito errôneo: a assinatura múltipla sempre torna uma carteira mais segura.
Verificado: a assinatura múltipla pode eliminar uma única chave privada como único ponto de autorização. O Bitcoin suporta condições de assinatura múltipla n-de-m, e as Contas Inteligentes Seguras (Safe Smart Accounts) nas redes EVM permitem que os proprietários definam um limite de confirmação. A documentação oficial da Safe explica que esse limite é o número mínimo de proprietários necessários para confirmar uma transação antes de sua execução. Consulte os conceitos de Contas Inteligentes Seguras .
Também foi verificado: chaves extras criam requisitos operacionais adicionais. A documentação da Trezor sobre multisig alerta que os usuários precisam das informações da carteira pública necessárias para reconstruir e usar a configuração, e que a perda de dados de configuração importantes pode tornar os fundos inacessíveis, mesmo que dispositivos de assinatura suficientes sobrevivam. Consulte as orientações da Trezor sobre multisig .
O que depende das circunstâncias: se a política de 2 de 3, 3 de 5 ou outra é apropriada. A central de ajuda da Safe afirma explicitamente que não existe um número ideal de signatários ou um limite único para todos os casos de uso, embora geralmente recomende um limite acima de um e abaixo do número total de signatários. Consulte o guia de configuração da Safe, atualizado pela última vez em 23 de abril de 2026 .
Ação: escolha a estrutura mais simples que sobreviva às falhas que realmente importam para você. A complexidade deve merecer seu espaço.
Uma arquitetura de abóbada prática
Caso de uso
Arquitetura inicial razoável
Principal benefício
Principal compensação
indivíduo avançado
2 de 3 signatários de hardware independentes
Uma chave perdida ou comprometida não implica automaticamente na perda dos fundos.
Requer backups e registros de configuração rigorosos.
Sociedade familiar ou de pequeno porte
2 de 3 com signatários controlados por diferentes partes ou locais de confiança.
Reduz o risco para uma única pessoa e um único local.
Os procedimentos de recuperação e herança devem ser explícitos.
Tesouraria empresarial
3 de 5 com separação de funções
Apoia a aprovação compartilhada e a continuidade.
Mais dispositivos, pessoas, políticas e testes.
gastos operacionais
Carteira quente separada com saldo baixo ou caminho de assinatura estritamente limitado.
Acesso rápido e rotineiro sem expor o cofre.
Os fundos de carteira quente continuam mais expostos.
O princípio de design mais importante é a separação. Se dois dispositivos forem armazenados no mesmo cofre, tiverem backups na mesma gaveta, forem inicializados no mesmo computador comprometido ou forem administrados pela mesma conta de gerenciador de senhas, o design ainda poderá falhar em um único incidente.
Ação: desenhe seus domínios de falha no papel: falha de dispositivo, incêndio na casa, roubo, malware, coerção, invasão de conta na nuvem e perda de uma pessoa de confiança. Confirme que nenhum evento isolado pode atingir o limite de assinatura e, ao mesmo tempo, destruir seu plano de recuperação.
Um dos usuários deve ser uma carteira online (hot wallet)?
Dependente das condições: um assinante ativo pode ser aceitável como chave de conveniência se o limite ainda exigir um assinante inativo independente. Por exemplo, em um design 2 de 3, um assinante por telefone mais dois assinantes de hardware podem facilitar a assinatura rotineira, embora ainda exijam um dispositivo de hardware para cada transação.
No entanto, isso não equivale a um cofre totalmente frio com 2 de 3 aprovações. Um telefone comprometido já concedeu ao invasor uma das duas aprovações necessárias. A margem de segurança restante fica, então, concentrada em uma única assinatura fria.
Para economias a longo prazo, muitos usuários preferem manter cada assinatura do cofre em hardware dedicado e usar uma carteira online separada para pequenos saldos de gastos. Isso cria uma separação clara: a carteira online cuida da conveniência; o cofre cuida da preservação.
Ação: se você incluir um signatário ativo, modele-o como já comprometido. Pergunte se os controles restantes ainda são suficientemente robustos.
A diferenciação essencial importa mais do que a diversidade de marcas por si só.
Utilizar carteiras de hardware de diversas marcas pode reduzir a dependência de uma única implementação, mas a diversidade de marcas não é mágica. Se todas as sementes, dispositivos e backups estiverem armazenados juntos, o mesmo roubo ou incêndio ainda poderá comprometer o sistema. Por outro lado, três dispositivos idênticos em domínios de falha genuinamente separados podem ser mais resilientes do que uma configuração "diversificada" mantida em um único local.
Ação: priorize locais independentes, backups independentes e controle de acesso independente antes de adquirir marcas adicionais unicamente para diversificação.
Apoie mais do que as palavras-chave.
Essa é uma das concepções errôneas mais perigosas no armazenamento de múltiplas assinaturas. Uma carteira de assinatura única geralmente pode ser reconstruída a partir de sua semente e das suposições de derivação. Uma carteira multisig também depende da política da carteira e dos metadados da chave pública que informam ao software como os signatários se relacionam.
Para fluxos de trabalho baseados em descritores Bitcoin, o Bitcoin Core expõe descritores de carteira e os documenta como as informações de script usadas pelas carteiras de descritores. Sua documentação atual inclui o RPC listdescriptors do Bitcoin Core 30.0 . Documentações mais antigas sobre o RPC multisig também mostram que um endereço multisig é definido por uma contagem de assinaturas necessárias mais as chaves participantes. Consulte a documentação addmultisigddress do Bitcoin Core .
Ação: preserve a política da carteira, as impressões digitais do signatário ou identificadores equivalentes, os caminhos de derivação, os descritores ou a configuração da conta, a rede, o software da carteira utilizado e as instruções claras de recuperação. Mantenha os metadados de recuperação disponíveis apenas para pessoas autorizadas, sem expor todos os segredos privados em um único local.
Verifique endereços e detalhes de transações em plataformas confiáveis.
A assinatura múltipla não será eficaz se todos os signatários aprovarem cegamente a mesma transação maliciosa. O fator humano ainda é crucial. Um computador coordenador comprometido pode apresentar um destino incorreto, uma chamada de contrato maliciosa ou um valor inesperado. Os signatários de hardware são mais úteis quando você verifica detalhes críticos no próprio dispositivo, em vez de confiar apenas na tela do computador.
Para contas de contratos inteligentes, o modelo de risco é mais amplo do que "onde estão as chaves?". A Safe documenta módulos e proteções que podem estender o comportamento, mas também alerta que esses módulos e proteções são críticos para a segurança. Uma proteção defeituosa pode até bloquear a execução de transações. Consulte o aviso de segurança setGuard da Safe .
Ação: antes de assinar, verifique o destino, o valor, a rede, a taxa e — ao interagir com contratos — a operação que está sendo autorizada. Trate um novo módulo, guarda, permissão ou alteração de política como uma transação de alto risco.
Não defina o limite igual para todos os signatários, a menos que realmente precise de unanimidade.
Uma carteira 3 de 3 parece mais robusta do que uma 2 de 3 porque cada transação exige todas as chaves. No entanto, isso também significa que a perda permanente de uma chave pode congelar os fundos. Para muitos usuários, essa é uma troca desvantajosa em termos de resiliência.
As diretrizes oficiais de configuração do Safe recomendam considerar um limite inferior ao número total de signatários, para que um signatário inacessível não bloqueie automaticamente a conta. Essa não é uma regra universal — algumas situações de governança exigem unanimidade intencionalmente —, mas é uma configuração padrão útil para custódia pessoal e muitas tesourarias operacionais.
Ação: decida se o seu maior risco é o gasto não autorizado ou a perda permanente de acesso. Defina o limite somente depois de responder a essa pergunta.
Os exercícios de recuperação fazem parte do cofre.
Princípio comprovado: um backup que nunca foi testado é apenas uma suposição. O projeto mais robusto inclui uma maneira segura de verificar se os signatários, os registros de configuração e as instruções de recuperação ainda funcionam.
Um exercício de recuperação não exige a transferência de todo o seu saldo. Você pode verificar se o software da carteira de substituição reconhece a política pretendida, se cada signatário pode assinar, se os endereços de recebimento correspondem independentemente e se as pessoas responsáveis sabem onde as informações necessárias estão localizadas. Para uma empresa, documente o que acontece quando um funcionário se desliga da empresa, um signatário é perdido, um modelo de dispositivo é desativado ou há suspeita de comprometimento de uma chave.
Ação: agende uma revisão periódica de recuperação e execute uma pequena transação de teste controlada após alterações importantes na carteira, firmware, assinatura ou pessoal.
Guarde a carteira de uso diário fora do cofre.
O melhor design de armazenamento a frio geralmente melhora a usabilidade ao admitir que nem toda transação justifica uma cerimônia de cofre. Um pequeno saldo em uma carteira online pode lidar com pagamentos rotineiros, aplicativos descentralizados ou depósitos em exchanges, enquanto o cofre com múltiplas assinaturas permanece intencionalmente inconveniente.
Essa separação limita o raio de impacto. Se a carteira online for alvo de phishing ou comprometida, o atacante obtém o saldo operacional em vez do tesouro. Reabasteça-a a partir do cofre de acordo com um valor ou cronograma predefinido, em vez de transformar o próprio cofre em uma carteira de navegador de uso frequente.
Ação: defina um saldo máximo para sua carteira online com base no que você pode perder sem comprometer seus investimentos de longo prazo.
Um projeto conciso para um cofre multi-assinatura resiliente.
Use um limite superior a um para que uma única chave não possa esgotar o cofre.
Mantenha o limite abaixo do número total de signatários, a menos que a unanimidade seja um requisito intencional.
Assinaturas e backups separados em domínios de falha reais, não apenas em gavetas diferentes.
Dê preferência a dispositivos de assinatura de hardware dedicados para chaves de cofre de longo prazo.
Caso seja utilizado um signatário ativo (hot signatary), certifique-se de que ele não possa autorizar uma despesa sem um signatário inativo (cold signatary) independente.
Faça backup da configuração da carteira e dos metadados públicos, bem como do material de recuperação privado.
Sempre que possível, verifique os detalhes da transação nos dispositivos de assinatura confiáveis.
Mantenha os fundos destinados a despesas rotineiras fora do cofre.
Teste a recuperação e a substituição do signatário antes que uma emergência o obrigue a aprender sob pressão.
O que não pode ser determinado universalmente
Nenhuma fonte pode lhe dizer o limite “perfeito”, o número de signatários, os locais de armazenamento ou a pilha de carteiras sem conhecer seu modelo de ameaças, planejamento patrimonial, capacidade técnica, jurisdições e quem precisa ser capaz de recuperar os fundos. Um investidor individual protegendo suas economias para a aposentadoria tem necessidades diferentes de uma tesouraria com cinco pessoas, e uma organização pode precisar de controles internos que vão muito além do software da carteira.
O objetivo útil, portanto, não é a complexidade máxima. Trata-se de um projeto no qual nenhum dispositivo, pessoa, conta ou local físico comprometido possa, simultaneamente, autorizar o cofre e eliminar suas opções de recuperação.
Ação final: escreva o plano, teste-o com uma pequena quantia, simule a recuperação e só então transfira fundos significativos para o cofre.