Início
» Notícia
»
Ataques de troca de SIM e segurança da autenticação de dois fatores: como proteger melhor suas contas de criptomoedas
Ataques de troca de SIM e segurança da autenticação de dois fatores: como proteger melhor suas contas de criptomoedas
Para uma conta de criptomoedas, o SMS não deve ser seu principal segundo fator de autenticação. Um ataque de troca de SIM pode dar ao criminoso o controle do número de telefone que recebe suas mensagens e chamadas. Se esse número também for usado para acessar sua conta na corretora ou redefinir sua senha, um código de verificação enviado por SMS pode não ser mais uma prova de que você está fazendo login. A melhor solução prática é migrar contas importantes para um método resistente a phishing — geralmente uma chave de acesso ou uma chave de segurança de hardware, quando disponível — e reforçar os mecanismos de recuperação associados a essa conta.
Isso não torna uma conta invulnerável. Malware, uma caixa de entrada de e-mail comprometida, engenharia social, procedimentos de recuperação inseguros e um dispositivo já desbloqueado ainda podem burlar as boas práticas. Mas remover o SMS do caminho mais sensível elimina uma vulnerabilidade específica e consequente.
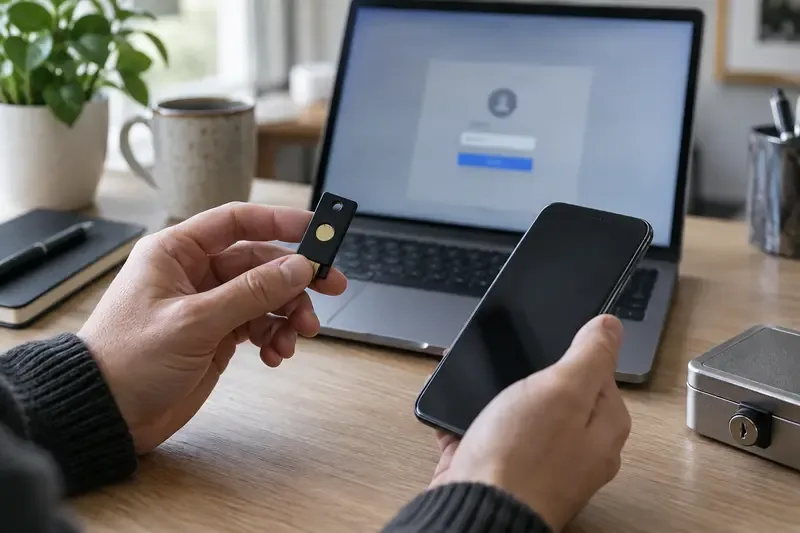
Uma chave de segurança de hardware separada pode reduzir a dependência de um número de telefone para fazer login na conta quando um serviço oferece essa opção.
O que é um ataque de troca de SIM e por que o mundo das criptomoedas o considera urgente?
A troca de SIM, também chamada de golpe de portabilidade, ocorre quando alguém transfere fraudulentamente seu número de telefone para um SIM ou eSIM que controla. A Comissão Federal de Comércio dos EUA (FTC) afirma que a medida imediata a ser tomada nesse caso é entrar em contato com sua operadora para recuperar o controle do número. A FCC também identifica a troca de SIM e os golpes de portabilidade como formas de fraude em telefonia celular.
O atacante não precisa quebrar a criptografia do SMS. Seu objetivo é assumir o controle do ponto final: seu número. Uma vez bem-sucedido, ele pode receber códigos de uso único, mensagens de redefinição de senha, alertas de conta e chamadas destinadas a você. Isso pode ser especialmente prejudicial para uma corretora de criptomoedas, pois um atacante pode tentar redefinir uma senha, aprovar um novo dispositivo, alterar configurações de saque ou burlar um processo de recuperação frágil.
A perda repentina do serviço de celular pode ser um sinal de alerta, mas não é prova suficiente por si só; interrupções, problemas com o dispositivo e questões relacionadas à conta podem ter causas comuns. Considere a perda inesperada de chamadas, mensagens de texto e dados móveis como urgente quando coincidir com mensagens desconhecidas de redefinição de senha, alertas de login ou alterações na conta.
A autenticação de dois fatores por SMS é melhor do que não ter autenticação de dois fatores?
Geralmente, sim. A autenticação de dois fatores via SMS ainda é uma barreira adicional em comparação com uma senha sozinha. Ela pode impedir algumas invasões oportunistas de contas. O erro é tratá-la como a camada final de proteção para ativos importantes.
O SMS está exposto a riscos que não se aplicam da mesma forma a um aplicativo autenticador ou a uma chave de segurança: troca de SIM, comprometimento de contas de operadoras, fraude de portabilidade numérica e interceptação ou redirecionamento em sistemas de telecomunicações. As diretrizes de identidade digital do NIST classificam a autenticação fora de banda na rede telefônica pública comutada como um autenticador restrito, refletindo essas limitações. A CISA recomenda a autenticação multifator (MFA) resistente a phishing e afirma que a correspondência de números é uma alternativa melhor do que notificações push comuns ou ataques baseados em SMS quando uma MFA mais robusta não pode ser utilizada.
Método
Contra o que protege
Principal limitação para contas de criptomoedas
código SMS
Alguns ataques que exigem apenas senhas
Pode falhar se o número de telefone for acionado indevidamente.
Código do aplicativo autenticador (TOTP)
Troca de SIM porque o código não é enviado por SMS.
Ainda pode ser alvo de phishing ou ter os dados copiados para um site falso; a recuperação e a recuperação em caso de perda do dispositivo exigem planejamento.
Chave de acesso
Trocas de SIM e muitas tentativas de phishing de credenciais
A disponibilidade, o acesso ao dispositivo e as opções de backup variam conforme o serviço e o ecossistema.
chave de segurança de hardware
Troca de SIM e login resistente a phishing quando implementados com FIDO/WebAuthn
Você precisa de um serviço compatível, uma chave de backup segura e um plano de recuperação documentado.
A tabela serve como auxílio à tomada de decisões, não como uma afirmação de que um único fator seja suficiente para todas as pessoas. Para um saldo considerável na bolsa de valores, utilize o método mais robusto que a bolsa realmente suporte e, em seguida, proteja os canais de e-mail e recuperação com um padrão comparável.
Qual atualização você deve escolher primeiro?
Comece pela conta que pode desbloquear tudo: sua caixa de entrada principal de e-mail. Se o link de redefinição de senha do Exchange leva a essa caixa de entrada, um login forte do Exchange pouco adianta se a conta de e-mail for fácil de redefinir por SMS. Habilite um método baseado em senha ou chave física para e-mail, quando disponível, use uma senha exclusiva e revise os endereços de e-mail de recuperação, números de telefone de recuperação e sessões ativas.
Em seguida, abra as configurações de segurança oficiais de cada corretora digitando o endereço conhecido ou usando um marcador confiável — nunca clique em um link em uma mensagem de texto, mensagem direta ou anúncio de pesquisa. Procure por termos como "chave de acesso", "chave de segurança", "chave de hardware", "FIDO" ou "WebAuthn". Por exemplo, a documentação de ajuda atual da Coinbase lista uma chave de acesso mais uma chave de segurança como uma combinação que oferece um backup caso o telefone seja perdido. Este é um exemplo das opções de um provedor, não uma afirmação de que todas as corretoras têm as mesmas configurações.
Como configurar uma autenticação de dois fatores mais robusta sem bloquear o próprio acesso?
Registre dois autenticadores independentes quando o serviço permitir.
Mantenha uma senha principal ou chave de segurança e um método de backup que não estejam armazenados no mesmo local. Uma segunda chave de hardware guardada em um local seguro costuma ser mais simples do que depender do mesmo telefone para todos os backups. Não registre um dispositivo de backup que você não possa identificar ou controlar posteriormente.
Guarde os códigos de recuperação deliberadamente.
Os códigos de recuperação podem ser valiosos, mas são, na prática, chaves de acesso. Armazene-os offline ou em um gerenciador de senhas bem protegido, e não em um bloco de notas na nuvem, rascunho de e-mail ou galeria de capturas de tela. Confirme se os códigos estão completos e válidos; alguns serviços invalidam códigos antigos ao gerar um novo conjunto.
Remova o SMS somente após a existência de uma alternativa testada.
Não exclua um método de autenticação por SMS e assuma que o novo método funciona. Registre o método mais seguro, faça logout de forma controlada e verifique se consegue acessar novamente a partir de um dispositivo normal. Verifique também o backup, se o serviço permitir. Em seguida, reduza ou remova o uso de SMS para login e recuperação, sempre que o serviço oferecer essa opção. Alguns serviços exigem um número de telefone para funções regulatórias, de notificação ou de recuperação; nesse caso, minimize a importância do SMS e utilize o método de autenticação mais seguro disponível no serviço.
Você ainda deve proteger a conta da operadora de celular?
Com certeza. A atualização da autenticação de dois fatores (2FA) reduz o valor de um número roubado, mas seu número de telefone ainda receberá chamadas, mensagens pessoais e possivelmente alertas. Pergunte à operadora qual proteção ela oferece para trocas de SIM e portabilidade numérica, como um PIN de conta, bloqueio de portabilidade ou verificação adicional. Use uma senha exclusiva para sua conta da operadora. Não confie em respostas biográficas fáceis de adivinhar para perguntas de verificação de conta.
Limite também a divulgação pública de informações que um invasor possa usar para se passar por você. Evite publicar sua data de nascimento completa, endereço ou número de celular publicamente. Tenha cautela com ligações ou mensagens inesperadas da operadora que solicitem códigos de conta; entre em contato com a operadora por meio de um número verificado ou do aplicativo oficial.
Que outras medidas de proteção contra criptomoedas existem após o login?
A autenticação garante a segurança do acesso, mas não protege automaticamente todas as ações subsequentes. Ative as listas de permissão de endereços de saque, os atrasos em saques, os alertas de novos dispositivos e as confirmações de transação, caso seu provedor ofereça esses recursos. Revise as chaves de API e revogue aquelas que você não utiliza mais. Mantenha apenas o valor necessário para negociar em uma corretora; as opções de custódia envolvem seus próprios riscos e devem ser feitas com cautela.
Use uma senha longa e exclusiva para cada conta de e-mail e Exchange. Um gerenciador de senhas ajuda a evitar a reutilização de senhas e pode facilitar a identificação de domínios semelhantes. Antes de aprovar uma solicitação, leia as informações do dispositivo e da localização. Nunca forneça um código de verificação, código de recuperação, frase mnemônica ou chave privada a um atendente de telefone, agente de chat ou contato por mensagem direta.
O que você deve fazer se o seu celular perder o sinal repentinamente?
Utilize outro dispositivo ou telefone para contatar a operadora por meio de um canal oficial verificado e reportar uma suspeita de troca de SIM ou portabilidade.
A partir de um dispositivo confiável, proteja primeiro seu e-mail principal: altere a senha, se necessário, revogue sessões desconhecidas e verifique os métodos de recuperação.
Em seguida, proteja suas contas na corretora. Caso observe alguma atividade não autorizada, utilize o processo oficial de bloqueio de conta ou o suporte da corretora.
Altere as senhas que possam ter sido expostas e remova o número de telefone comprometido como fator de autenticação ou recuperação, sempre que possível.
Registre horários, mensagens da operadora, alertas de login e transações. Denuncie roubo de identidade ou fraude pelos canais oficiais competentes do seu país.
Não se apresse em responder a mensagens de "suporte" recebidas durante um incidente. Os atacantes costumam explorar a urgência. Acesse o site do provedor diretamente e utilize as informações de contato disponíveis no site oficial.
Como saber se sua configuração é significativamente mais robusta?
A proteção da sua conta de criptomoedas melhora quando um número de telefone roubado, por si só, não consegue redefinir seu e-mail ou conta de exchange; você tem pelo menos um backup independente e testado; os códigos de recuperação estão protegidos; e você consegue explicar o que faria se perdesse o telefone principal. Reavalie essas premissas sempre que trocar de telefone, de operadora, substituir uma chave de segurança ou quando uma exchange alterar suas configurações de segurança.