Início
» Notícia
»
Como participar de airdrops de criptomoedas com segurança, sem comprometer sua carteira.
Como participar de airdrops de criptomoedas com segurança, sem comprometer sua carteira.
Os airdrops de criptomoedas podem ser programas de distribuição legítimos, mas a palavra "airdrop" também é usada rotineiramente como isca para phishing, aprovações maliciosas de tokens, assinaturas enganosas e suporte falso. A mentalidade mais segura não é "Como eu reivindico tudo?", mas sim "Que autoridade estou cedendo ao fazer essa reivindicação?".
Este guia reflete a documentação de segurança de carteiras verificada em 15 de setembro de 2026. Ele se concentra em práticas que permanecem úteis em diversos projetos, em vez de afirmar que qualquer airdrop específico seja seguro. Um projeto pode alterar seu site, contratos, regras de elegibilidade ou processo de reivindicação após a publicação deste artigo, portanto, as fontes primárias atuais sempre terão prioridade.
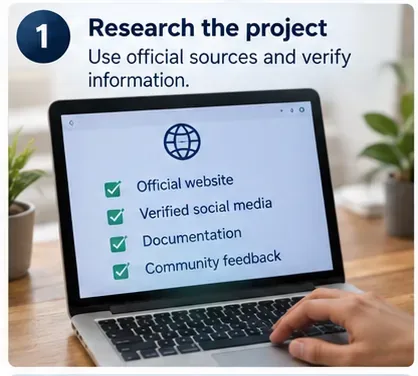
1. Pesquise o projeto antes de conectar uma carteira.
Conceito errôneo comum: se um airdrop aparece em uma carteira ou explorador de blocos, ele deve ser legítimo. Isso é falso. Qualquer pessoa pode enviar diversos tipos de tokens para um endereço público, e tokens não solicitados podem ser usados para atrair detentores para sites maliciosos. A documentação de segurança da Ledger alerta especificamente que tokens de airdrops fraudulentos podem aparecer em exploradores legítimos e, em seguida, direcionar os usuários para páginas fraudulentas de reivindicação ou negociação.
O que é verificado: a chegada de um token na blockchain comprova que a transferência ocorreu; isso não comprova a confiabilidade do remetente, do site ou do valor prometido. O que depende das circunstâncias: alguns projetos legítimos distribuem tokens sem exigir uma solicitação prévia, enquanto outros utilizam contratos de solicitação formais. O que permanece desconhecido: a legitimidade de um token desconhecido não pode ser determinada apenas pelo seu nome, logotipo ou pela forma como é exibido na carteira.
Ação: comece pelo site oficial ou documentação do projeto e confirme se o airdrop foi realmente anunciado lá. Não use o URL incorporado em um token, NFT, e-mail, mensagem direta, resposta ou anúncio de busca não solicitado como ponto de partida. O guia da Ledger sobre golpes com airdrops fornece exemplos desse padrão de ataque.
Comece consultando as fontes primárias do projeto e confirme de forma independente a existência do airdrop antes de conectar uma carteira.
2. Separe as atividades de airdrop dos seus investimentos principais.
Conceito errôneo comum: uma carteira de hardware torna todas as interações com aplicativos descentralizados (dapps) inofensivas. Um dispositivo de assinatura de hardware protege as chaves privadas contra a simples extração por um site, mas você ainda pode autorizar uma transação prejudicial ou aprovar um token por conta própria. O dispositivo de assinatura é uma barreira de segurança, não uma permissão para impedir a leitura dos detalhes da transação.
O que é verificado: a MetaMask recomenda o uso de uma carteira de hardware para ativos de alto valor, enquanto a Ledger prioriza a verificação legível das transações em vez da assinatura cega. O que depende das circunstâncias: a necessidade de uma carteira separada depende da sua exposição a riscos, da frequência das transações, da disciplina operacional e do valor em risco.
Ação: mantenha seus ativos de longo prazo ou de alto valor separados da carteira que você usa para aplicativos descentralizados (dapps) experimentais e solicitações de airdrops. Deposite fundos na carteira de atividades apenas com os ativos e taxas de gás que você realmente precisa. Isso limita o valor exposto caso você faça uma aprovação ou assinatura incorreta, embora não torne a carteira de atividades segura.
A separação de carteiras reduz o valor exposto a uma interação com um airdrop, mas não substitui a verificação de transações.
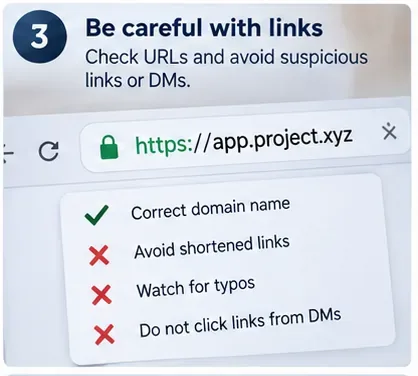
3. Considere os links como não confiáveis até que sejam verificados de forma independente.
Conceito errôneo comum: um logotipo familiar, uma interface bem elaborada, um cadeado HTTPS ou um domínio quase idêntico comprovam a autenticidade. Nenhum desses sinais demonstra que uma página pertence ao projeto em questão. Páginas de phishing podem copiar a identidade visual da marca e usar certificados HTTPS válidos.
O que é verificado: os provedores de carteiras digitais alertam repetidamente os usuários sobre phishing e falsificação de identidade. O MetaMask afirma que seu suporte nunca solicitará uma Frase Secreta de Recuperação e aconselha os usuários a utilizarem os canais de suporte oficiais. O que depende das circunstâncias: os projetos podem anunciar uma reivindicação por meio de sites, fóruns de governança, contas de redes sociais ou documentação, portanto, não existe um padrão universal de URL legítimo.
Ação: acesse uma fonte confiável, compare o domínio completo com atenção e verifique o anúncio da reivindicação em pelo menos um outro canal oficial do projeto. Adicione páginas verificadas aos seus favoritos para uso repetido, em vez de depender dos resultados da pesquisa a cada vez. Consulte as orientações de suporte oficial do MetaMask .
Verifique as páginas completas de reivindicação de domínio e alcance em fontes oficiais do projeto, em vez de links não solicitados.
4. Nunca forneça uma frase mnemônica ou chave privada para reivindicar um airdrop.
Esta é uma das regras mais claras em autocustódia. O MetaMask afirma que qualquer pessoa com sua Frase Secreta de Recuperação pode controlar contas derivadas dela e que a frase não deve ser compartilhada. Uma conexão normal de aplicativo descentralizado (dapp) ou uma reivindicação on-chain não exige que você digite sua frase de recuperação da carteira em um site.
Conceito errado comum: um formulário de "verificação de carteira", "sincronização" ou "ativação" pode legitimamente exigir a frase de recuperação. Para participação comum em airdrops, isso não é necessário. Uma carteira pode solicitar uma frase de recuperação quando você a restaura intencionalmente em um software de carteira legítimo, o que é uma operação diferente de reivindicar um token.
Ação: se uma página de reivindicação, agente de suporte, formulário, bot ou mensagem direta solicitar sua frase mnemônica ou chave privada, pare. Feche a página e verifique a situação através do canal de suporte oficial da carteira ou do projeto. A documentação de segurança da frase mnemônica do MetaMask adverte explicitamente para nunca compartilhá-la.
Para reivindicar um airdrop legítimo, você não deve precisar divulgar a frase mnemônica da sua carteira nem a sua chave privada.
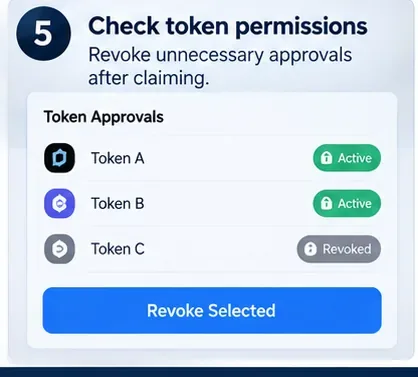
5. Entenda as aprovações: desconectar não é o mesmo que revogar.
Conceito errôneo comum: desconectar uma carteira de um site cancela todas as permissões concedidas anteriormente na blockchain. Isso não é necessariamente verdade. Uma permissão para uso de tokens é uma autorização na blockchain que permite que um contrato gastador utilize tokens até o limite aprovado. A documentação da carteira da Coinbase distingue conexões de aplicativos descentralizados (dapps) de aprovações de tokens e alerta que contratos maliciosos podem explorar permissões amplas.
O que é verificado: as aprovações de tokens podem permanecer válidas até serem revogadas ou alteradas de acordo com o comportamento do token e do contrato. A revogação de uma aprovação geralmente requer uma transação on-chain e o pagamento de uma taxa de rede. O que depende das circunstâncias: nem toda solicitação de airdrop requer uma aprovação ERC-20, e as permissões exatas variam de acordo com a blockchain, o padrão do token e o contrato de solicitação.
Ação: antes de assinar, questione por que uma solicitação precisa de autorização de gastos. Prefira permissões com escopo restrito quando a carteira e o protocolo as suportarem. Após a conclusão, verifique as permissões existentes e revogue aquelas que não são mais necessárias. A Coinbase fornece instruções atualizadas em seu guia de permissões de aplicativos descentralizados e aprovações de tokens .
Analise as permissões concedidas após uma solicitação e revogue as permissões que não forem mais necessárias.
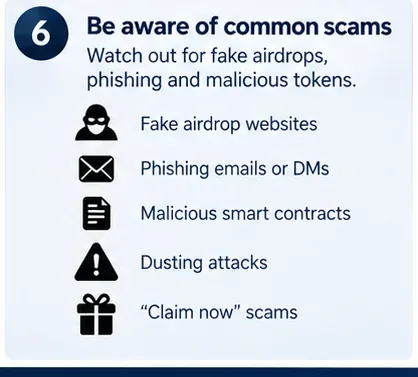
6. Aprenda os padrões de golpes sem presumir que todo airdrop incomum seja fraudulento.
Sites de reivindicação falsos, contas falsificadas, mensagens diretas urgentes, contratos maliciosos e tokens não solicitados são padrões de golpes conhecidos. No entanto, uma única característica suspeita não comprova que um projeto específico seja fraudulento. As decisões de segurança devem se basear em evidências verificáveis, e não em boatos.
Ação: encare a urgência como um motivo para ir com calma. Confirme de forma independente a elegibilidade, o prazo de reivindicação, o endereço do contrato e as instruções oficiais. Se um token aparecer inesperadamente em sua carteira, não siga as instruções codificadas em seu nome, metadados, memorando ou site associado. Nunca pague uma taxa inexplicável de "desbloqueio", "verificação" ou "ativação" apenas porque uma mensagem não solicitada promete uma recompensa maior.
Situações de urgência, links não solicitados e tokens inesperados devem acionar a verificação em vez de uma interação imediata.
7. Leia o que você assina e evite assinar sem ler, sempre que possível.
A simples conexão de uma carteira geralmente expõe informações públicas da conta, não sua chave privada. O passo perigoso costuma ser o que vem a seguir: uma assinatura, aprovação, permissão ou transação contratual. É por isso que "Eu apenas conectei minha carteira" e "Eu autorizei uma transação" não devem ser tratados como ações equivalentes.
A Ledger define Assinatura Clara como a apresentação da intenção da transação em formato legível por humanos em uma tela segura, incluindo a ação relevante, o destinatário e o valor. Assinatura cega significa aprovar dados que você não consegue interpretar de forma significativa. A Assinatura Clara não garante a viabilidade econômica de um projeto, mas a intenção legível oferece uma chance maior de detectar uma autorização inesperada. Consulte a documentação da Ledger sobre Assinatura Clara .
Ação: verifique a cadeia, o contrato, o gastador, o ativo, o valor, o destino e o tipo de permissão antes de aprovar. Se a carteira não explicar o que uma assinatura ou transação faz e você não conseguir decodificá-la por conta própria, não assine simplesmente porque o site diz que a ação é inofensiva.
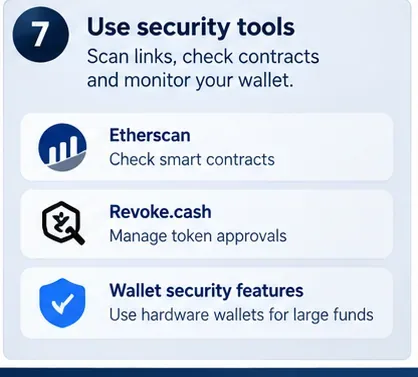
Utilize ferramentas de segurança como verificações adicionais, mas tome a decisão final com base na transação em si e nos detalhes de permissão que você está autorizando.
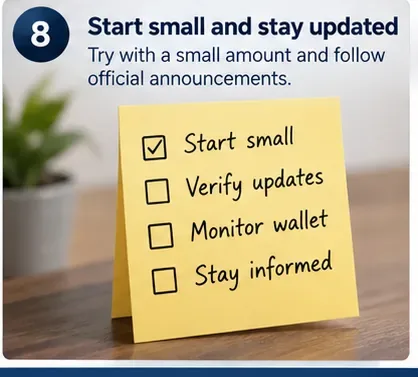
8. Comece com pouco, monitore a carteira e faça uma limpeza depois.
Conceito errôneo comum: uma pequena transação bem-sucedida prova que o contrato é seguro. Não prova. Um teste pode detectar erros de rede, endereço, gás ou fluxo de trabalho, mas a lógica maliciosa pode se comportar de maneira diferente dependendo das permissões, ativos, momento ou transações posteriores.
Ação: quando possível, teste com um valor limitado e, em seguida, verifique a transação resultante no explorador de blocos relevante. Após a solicitação, revise os saldos e as aprovações de tokens, desconecte as sessões que não utiliza mais e mantenha o software da carteira, o navegador, o sistema operacional e o firmware da carteira de hardware atualizados por meio dos canais de distribuição oficiais.
Um pequeno teste limita a exposição operacional; o monitoramento contínuo e a limpeza das permissões são importantes após a conclusão da solicitação de distribuição aérea.
Uma lista de verificação prática antes da solicitação de indenização
Pergunta
Resposta mais segura
O lançamento aéreo foi confirmado pelo projeto?
Verifique através do site/documentação oficial atual e de outro canal oficial.
A página solicita uma frase mnemônica ou uma chave privada?
Pare. Não forneça isso.
Sua carteira principal de ativos está conectada?
Considere uma carteira de atividades isolada com fundos limitados.
A solicitação de permissão para gastar tokens requer autorização?
Entenda o motivo, analise os gastos e limite a mesada sempre que possível.
Você consegue entender a assinatura ou a transação?
Não assine dados sem explicação.
Você concluiu a solicitação?
Verificar recebimento na blockchain, revisar aprovações e revogar permissões que não são mais necessárias.
Se você já assinou algo suspeito
Não presuma que simplesmente alterar a senha de uma carteira cancela as permissões da blockchain. Uma senha de carteira local normalmente protege o acesso naquele dispositivo; ela não reescreve as aprovações na blockchain. A resposta correta depende do que foi exposto.
Se você divulgou uma Frase de Recuperação Secreta ou chave privada, considere a carteira afetada como comprometida e transfira os ativos restantes para uma carteira recém-criada usando uma nova chave secreta, sujeita às condições da rede e à sua capacidade de fazê-lo com segurança. Se você concedeu uma aprovação de token suspeita, mas não expôs a chave secreta da carteira, inspecione e revogue a aprovação relevante. Se você assinou uma mensagem ambígua, determine qual autorização ela criou antes de tomar qualquer outra providência.
Ação: utilize o suporte oficial e a documentação de segurança do provedor da carteira, e não alguém que entre em contato com você em particular oferecendo "recuperação". As diretrizes de segurança do MetaMask reforçam que as chaves privadas e as frases de recuperação nunca devem ser compartilhadas.
Resumindo
Participar de um airdrop com segurança não se trata tanto de prever qual token será valioso, mas sim de controlar o que um site ou contrato desconhecido pode fazer com sua carteira. Verifique o anúncio em fontes primárias, isole atividades experimentais de ativos importantes, nunca divulgue segredos de recuperação, entenda todas as aprovações, evite assinaturas às cegas e remova as permissões que você não precisa mais.
Nenhuma lista de verificação pode provar que um novo contrato inteligente está livre de vulnerabilidades ou que um projeto permanecerá confiável. O que essas práticas podem fazer é reduzir a exposição desnecessária e tornar cada autorização deliberada. Se você não consegue comprovar o que está assinando ou por que uma solicitação precisa de uma permissão específica, recusar o airdrop é uma decisão de segurança válida.