Início
» Notícia
»
LayerZero vs. Chainlink CCIP vs. Wormhole: Como a interoperabilidade entre cadeias realmente difere
LayerZero vs. Chainlink CCIP vs. Wormhole: Como a interoperabilidade entre cadeias realmente difere
Imagine uma aplicação DeFi hipotética chamada Atlas Treasury. Este exemplo é fictício e serve apenas para facilitar a compreensão da arquitetura. A Atlas detém garantias na Ethereum, deseja acionar a lógica de estratégia em outra blockchain e, ocasionalmente, precisa transferir a representação de um token juntamente com uma mensagem. Seus desenvolvedores estão considerando três stacks de interoperabilidade amplamente utilizadas: LayerZero, Chainlink CCIP e Wormhole.
À primeira vista, os três parecem resolver o mesmo problema: transferir informações ou ativos de uma blockchain para outra. Na prática, essa descrição é muito superficial. Um protocolo entre blockchains precisa responder a diversas perguntas: Quem monitora a blockchain de origem? Que evidências convencem a blockchain de destino de que uma mensagem é válida? Quem paga para entregá-la e executá-la? Como as transferências de tokens são representadas? O que o aplicativo pode configurar e quais suposições de segurança permanecem?
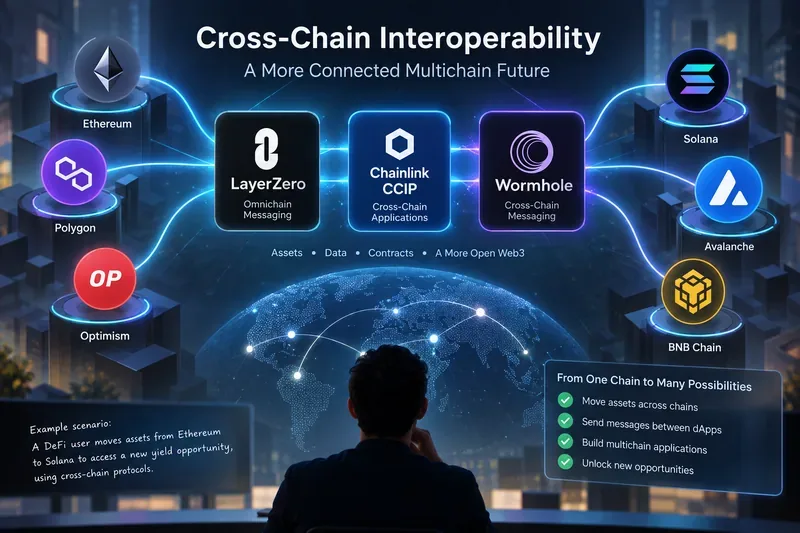
Uma visão conceitual de três abordagens de interoperabilidade que conectam aplicações e ativos em múltiplos ambientes de blockchain.
Comece pelo problema, não pelo nome do protocolo.
Para o Atlas Treasury, um requisito como "suporte a múltiplas blockchains" não é específico o suficiente. A equipe deve primeiro separar suas necessidades em pelo menos três categorias: mensagens arbitrárias, movimentação de tokens e execução na blockchain de destino.
Mensagens arbitrárias podem significar que um contrato Ethereum envia uma instrução dizendo: "atualize o limite de empréstimo da conta X". A movimentação de tokens é diferente: o valor precisa ser bloqueado, queimado, cunhado, liberado ou contabilizado de alguma outra forma entre as blockchains. A execução adiciona outra camada, pois a transação de destino precisa de gás, regras de ordenação, tratamento de falhas e uma regra clara sobre quem tem permissão para chamar o contrato receptor.
Essa distinção é importante porque LayerZero, Chainlink CCIP e Wormhole não são simplesmente pontes intercambiáveis. Cada uma delas é uma estrutura de interoperabilidade mais abrangente com uma arquitetura de verificação e entrega diferente.
LayerZero: verificação e execução configuráveis pela aplicação.
O LayerZero V2 organiza a comunicação entre cadeias em torno de contratos de Endpoint imutáveis implantados em cadeias suportadas. Um aplicativo envia uma mensagem por meio de um Endpoint de origem, e o Endpoint de destino, em última instância, entrega a mensagem verificada ao aplicativo receptor. A visão geral oficial do protocolo LayerZero V2 descreve um canal em termos de remetente, ID do Endpoint de origem, ID do Endpoint de destino e receptor.
A escolha de design distintiva é a separação da verificação da execução. A LayerZero chama seus serviços de verificação independentes de Redes de Verificação Descentralizadas, ou DVNs. Um aplicativo pode configurar DVNs obrigatórias e opcionais, incluindo regras de limite, enquanto os Executores cuidam da entrega ao destino após a mensagem atender aos requisitos de verificação. A documentação oficial da arquitetura descreve isso como um modelo de verificação X-de-Y-de-N com Bibliotecas de Mensagens, DVNs e Executores plugáveis.
Como isso se aplicaria ao Atlas Treasury?
Suponha que o Atlas queira políticas de segurança diferentes para diferentes ações entre cadeias. Uma atualização de status de baixo valor pode usar uma configuração, enquanto uma mensagem que pode liberar garantias substanciais pode exigir vários DVNs independentes. Essa flexibilidade é uma característica central do LayerZero: o aplicativo escolhe sua pilha de segurança em vez de herdar um conjunto de verificadores universal para cada caminho.
A flexibilidade também gera responsabilidade. A própria documentação do OApp da LayerZero afirma que as implantações em produção devem usar vários DVNs necessários de operadores independentes, pois uma configuração com um único DVN torna o caminho dependente de um único verificador. Portanto, o Atlas não pode tratar a integração de protocolos como uma decisão de API pontual; a seleção de DVN, pares, bibliotecas de mensagens, configurações do executor, propriedade e procedimentos de atualização tornam-se parte de seu projeto de segurança. As orientações relevantes estão na documentação do OApp da LayerZero .
Se a Atlas buscasse apenas movimentação de tokens fungíveis em vez de lógica de negócios arbitrária, a LayerZero também oferece seu padrão Omnichain Fungible Token. Essa opção deve ser avaliada separadamente de uma integração genérica com um aplicativo de código aberto (OApp), pois a semântica de transferência de tokens e o envio de mensagens pelo aplicativo não são o mesmo problema.
Chainlink CCIP: Mensagens baseadas em DON com controles específicos de cada faixa.
O Chainlink CCIP utiliza um modelo diferente. No CCIP, uma "faixa" é um caminho unidirecional de uma blockchain para outra. A direção inversa é uma faixa separada, e as características específicas de cada faixa podem variar. Os principais conceitos do CCIP do Chainlink explicam que a finalidade é importante porque o destino não deve agir com base em um evento de origem que ainda possa ser reorganizado.
Conforme documentado para a arquitetura CCIP v1.6 atual, uma Rede de Oráculos Descentralizada de Função (Role DON) executa dois plugins de Relatórios Offchain. O processo de Commit OCR alcança consenso sobre as mensagens da cadeia de origem e confirma as raízes Merkle no destino. O processo de Execução OCR valida as execuções pendentes e realiza as mensagens na cadeia de destino. A página oficial da arquitetura offchain do CCIP descreve esse fluxo em detalhes.
Há uma importante alteração na documentação de 2026 que pode passar despercebida ao ler materiais mais antigos. A Chainlink afirma atualmente que a função automatizada off-chain da Rede de Gerenciamento de Risco (RMN) não está mais ativa nas implementações atuais do CCIP e deverá retornar como uma camada de validação opcional em versões futuras. O contrato RMN on-chain permanece como uma salvaguarda de emergência para certas funções, enquanto outros controles incluem limites de taxa configuráveis, atestados de tokens e monitoramento. Portanto, qualquer artigo que descreva a antiga RMN off-chain como uma rede de validação independente sempre ativa estará desatualizado para as implementações atuais.
Como isso se aplicaria ao Atlas Treasury?
O Atlas poderia usar o CCIP para enviar dados arbitrários, tokens ou transferências de tokens programáveis, dependendo do par origem-destino suportado e da integração. Em vez de selecionar sua própria composição de DVN, o Atlas se integraria principalmente aos contratos do CCIP e ao modelo de segurança fornecido pela arquitetura CCIP DON, aplicando então verificações em nível de aplicação em torno de blockchains confiáveis, remetentes, roteadores e tratamento de mensagens.
Essas verificações não são detalhes opcionais. A documentação de melhores práticas do CCIP EVM da Chainlink recomenda explicitamente a validação das cadeias de destino antes do envio, a validação das cadeias de origem e dos remetentes ao receber, a verificação dos endereços dos roteadores quando apropriado, a separação da recepção de mensagens da lógica principal de negócios, os testes em condições adversas e o monitoramento de comportamentos anormais.
Para emissores de tokens, o CCIP também fornece infraestrutura de tokens entre cadeias baseada em pools de tokens e regras de administração. Limites de taxa podem ser configurados para pools de tokens, portanto, o Atlas deve avaliar a arquitetura de tokens separadamente da simples troca de mensagens arbitrárias, em vez de presumir que uma única configuração seja adequada para ambas.
Buraco de minhoca: atestados de guardiões produzem VAAs portáteis
O sistema de mensagens do Wormhole gira em torno de sua rede de Guardiões e das Aprovações de Ações Verificáveis (VAAs). Um contrato de origem emite uma mensagem através do Contrato Central do Wormhole. Os Guardiões observam e assinam a mensagem e, assim que o quórum necessário é atingido, a VAA resultante pode ser submetida à cadeia de destino para verificação.
A documentação atual do Wormhole Guardian descreve um conjunto canônico de 19 Guardians e um VAA multiassinatura padrão de 13 de 19. Em algumas blockchains, um subconjunto delegado realiza observação direta, mas os Guardians canônicos aguardam o quórum de delegados configurado antes de gerar o mesmo VAA padrão de 13 de 19.
A entrega é deliberadamente separada da validade. A visão geral de mensagens do Wormhole explica que um VAA (Value Access Authorization - Autorização de Acesso Aberto) é transportado para o destino e verificado lá. Seu framework Executor mais recente fornece um modelo de solicitação e cotação sem permissão para a execução de mensagens. A documentação de segurança também faz uma distinção importante: um retransmissor pode afetar a disponibilidade ou o tempo de resposta, mas não pode falsificar um VAA porque a validade é garantida pelas assinaturas do Guardian.
Como isso se aplicaria ao Atlas Treasury?
O Atlas pode emitir uma mensagem Ethereum, aguardar a atestação do Guardian e, em seguida, ter um relayer ou executor entregando o VAA (Value Access Agreement - Acordo de Autenticação de Valor Agregado) ao contrato de destino. O receptor precisaria validar a origem da mensagem e implementar uma lógica de aplicação à prova de repetição. Se o Atlas precisar de tokens em vez de apenas mensagens, o Wormhole distingue entre Transferências Nativas de Tokens (NTT) e Transferências de Tokens Encapsulados (WTT). A visão geral oficial sobre transferência de tokens explica que NTT e WTT compartilham a camada de mensagens do Guardian, mas diferem na forma como os tokens são representados e liberados ou cunhados.
O suporte do Wormhole também varia de acordo com o produto e pode mudar. Portanto, a documentação sobre redes suportadas é mais confiável do que presumir que todos os produtos Wormhole funcionam em todas as blockchains conectadas ao Wormhole. Em agosto de 2026, o Wormhole também anunciou a descontinuação de outras redes, reforçando a necessidade de verificar o suporte atual antes de escolher uma rota.
LayerZero vs. CCIP vs. Wormhole: as diferenças práticas
Pergunta
LayerZero V2
Chainlink CCIP
Buraco de minhoca
Modelo de verificação central
DVNs e limites configuráveis pela aplicação
Consenso Chainlink DON usando as funções Commit e Executing OCR.
Declarações de guardião que produzem VAAs, normalmente 13 de 19
Entrega no destino
O executor ou outro chamador executa uma mensagem verificada.
A execução do processo OCR realiza as mensagens prometidas.
O Relayer ou Executor sem permissão submete o VAA verificado.
personalização da segurança do aplicativo
Alto: Conjuntos DVN, limites, bibliotecas, pares, configurações de execução
Principalmente verificações de aplicativos, capacidades das vias, parâmetros de gás/execução, limites de taxa e configuração de tokens.
Principalmente validação de origem/destino, configuração do produto, escolhas de consistência/finalidade e lógica de aplicação.
Opção focada em tokens
OFT
Infraestrutura de tokens entre cadeias e pools de tokens
NTT e WTT
Responsabilidade principal de design
Escolha e mantenha uma infraestrutura de segurança adequada.
Utilize as faixas de passe corretamente e implemente a lógica defensiva do recebedor.
Validar a origem VAA e projetar a execução de um destino seguro.
Esta tabela é uma comparação arquitetural, não uma classificação de segurança. Os protocolos expõem diferentes opções de configuração, utilizam diferentes pressupostos de verificação e evoluem em ritmos diferentes. Um protocolo com mais configurações não é automaticamente mais seguro, e um protocolo com uma pilha de verificação mais opinativa não é automaticamente menos flexível. A pergunta correta é se o modelo de segurança é adequado à ação que está sendo autorizada.
O que o exemplo da Atlas revela sobre o risco real de integração
1. A segurança entre cadeias inclui ambas as cadeias.
Se o Ethereum finalizar corretamente, mas a cadeia de destino parar, reorganizar-se ou apresentar comportamento inesperado, o Atlas ainda terá um incidente entre cadeias. Em última análise, todo protocolo depende das propriedades das redes às quais se conecta. O Chainlink aconselha explicitamente os desenvolvedores a avaliarem a segurança e a confiabilidade das redes que utilizam, e o mesmo princípio se aplica às integrações com LayerZero e Wormhole.
2. Uma mensagem válida ainda pode acionar lógica de aplicação insegura.
Os protocolos de interoperabilidade comprovam ou atestam que uma mensagem chegou pelo caminho esperado. Eles não garantem automaticamente que a lógica de negócios do Atlas esteja correta. Uma instrução cross-chain perfeitamente válida ainda pode explorar uma falha no contrato receptor se o Atlas não verificar o remetente, o contexto de destino, o valor, o nonce, o estado de repetição ou a ação permitida.
3. A movimentação de tokens requer um modelo de ameaça separado.
Uma mensagem dizendo “Alice possui 100 unidades” não é o mesmo que movimentar 100 tokens economicamente significativos. O Atlas deve documentar se o ativo entre blockchains é queimado e cunhado, bloqueado e liberado, mantido em custódia, encapsulado ou controlado nativamente pelo emissor. Também deve identificar quem detém a autoridade de cunhagem, quem controla os limites de taxa, como funcionam as pausas de emergência e o que acontece se um dos lados da rota ficar indisponível.
4. A falha na entrega não deve se tornar uma falha contábil.
Sistemas entre cadeias são assíncronos. Picos de gás, congestionamento da cadeia, atrasos na finalização, problemas no relayer ou reversões no destino podem atrasar a conclusão. O Atlas deve modelar os estados "enviado", "verificado", "entregue" e "lógica de negócios concluída" como distintos, em vez de tratar uma transação da cadeia de origem como prova final de que a ação no destino foi bem-sucedida.
Como uma equipe deve escolher entre eles
A Atlas deve evitar selecionar um protocolo a partir de uma lista de verificação de recursos da marca. Um processo melhor é testar cada candidato em relação à rota de mensagens exata e aos modos de falha.
Selecione as redes de origem e destino exatas. Verifique o suporte atual no diretório oficial do protocolo, em vez de presumir compatibilidade em todo o ecossistema.
Defina o que cruza o limite. O Atlas está enviando bytes arbitrários, um token, um token mais instruções, ações de governança ou sincronização de estado?
Anote a premissa de verificação. Para LayerZero, isso inclui os DVNs e o limite escolhidos. Para CCIP, inclui a arquitetura DON atual e o comportamento das vias. Para Wormhole, inclui o quórum do Guardian e qualquer configuração de observação delegada relevante para a cadeia.
Modele a execução do destino separadamente. Identifique quem pode realizar a entrega, o que acontece se a entrega for atrasada, como o gás é financiado e se as mensagens devem ser processadas em ordem.
Auditar a autorização em nível de aplicação. Restringir cadeias de origem, contratos de remetente, contratos de destinatário, funções privilegiadas e administração de tokens.
Planeje mudanças operacionais. Suporte de rede, versões de protocolo, limites de serviço e configurações recomendadas podem mudar. Portanto, o monitoramento de produção deve tratar atualizações e descontinuações de documentação como eventos operacionais.
Uma última verificação para o hipotético Tesouro do Atlas.
Antes que a Atlas passe da fase de testes para gerar valor real, sua equipe deve ser capaz de responder às seguintes perguntas sem recorrer a jargões de marketing:
Quais são as rotas exatas de origem a destino suportadas atualmente?
Quem ou o que verifica um evento da cadeia de origem para cada rota?
Qual é o limite ou regra de consenso que torna a mensagem aceitável?
Quem pode entregar ou executar a transação de destino?
Um serviço de entrega pode censurar ou atrasar uma mensagem? E pode falsificar uma mensagem?
Quais verificações do lado do destino rejeitam uma cadeia, remetente, token ou ação inesperada?
Como são tratadas as novas tentativas, as duplicatas, a execução fora de ordem e as reversões de destino?
Se houver movimentação de tokens, quais são as premissas relativas à cunhagem, queima, bloqueio, liberação, limite de taxa e administração?
Quais são os mecanismos de controle de emergência disponíveis e quem os controla?
Como a equipe detectará alterações nas redes suportadas ou na configuração do protocolo?
Se a Atlas não consegue responder a essas perguntas, é porque ainda não comparou os protocolos de interoperabilidade no nível que importa. LayerZero, Chainlink CCIP e Wormhole oferecem maneiras consolidadas de coordenar atividades entre blockchains, mas distribuem a verificação, a entrega, a configuração e a responsabilidade operacional de forma diferente. A escolha prática, portanto, não é "qual protocolo entre blockchains é o melhor?", mas sim "qual modelo de segurança e execução melhor se adequa à ação entre blockchains que esta aplicação deseja autorizar?".