Acasă
» Cunoştinţe
»
Cum să verifici identitățile fondatorului și dezvoltatorului de criptomonede fără a face doxxing cu nimeni
Cum să verifici identitățile fondatorului și dezvoltatorului de criptomonede fără a face doxxing cu nimeni
Verificarea unui fondator sau dezvoltator de criptomonede ar trebui să însemne verificarea dacă afirmațiile publice sunt consistente, atribuibile și susținute de dovezi independente. Nu ar trebui să însemne publicarea unei adrese de domiciliu, expunerea membrilor familiei, cumpărarea de date scurse sau încercarea de a forța o persoană cu pseudonim să fie vizibilă publicului. În sensul strict, doxxing-ul este divulgarea informațiilor private de identificare fără consimțământ. Diligența responsabilă se încadrează în limitele informațiilor pe care persoana sau organizația le-a făcut publice în mod intenționat și înregistrează concluziile fără a amplifica detaliile sensibile.
Scopul practic este modest: să decizi dacă un proiect are suficiente dovezi de identitate și responsabilitate pentru nivelul tău de risc. Un rezultat puternic nu garantează că o echipă este onestă, că un token va avea succes sau că un portofel va fi în siguranță. Înseamnă că poți explica ce a fost verificat, ce rămâne neverificat și când ar trebui să te oprești în loc să te bazezi pe o biografie sigură.
Notă de aplicare: Acest ghid utilizează verificări din surse publice și documentație oficială disponibilă în septembrie 2026. Platformele sociale, depozitele, registrele companiilor și interfețele portofelelor se pot schimba. Nu cereți niciodată unui fondator sau dezvoltator o frază de pornire, o cheie privată, o parolă, un cod de unică folosință sau un transfer de fonduri ca dovadă a identității.
Începeți prin a defini revendicarea identității
„Fondatorul este real” este prea vag pentru a fi verificat. Împărțiți afirmația în întrebări mai mici. Persoana care pretinde a fi aceeași persoană publică numită pe site-ul proiectului? Controlează aceasta contul de dezvoltator care se angajează să participe la proiect? Este compania menționată într-o prezentare de fapt înregistrată? Controlează persoana respectivă portofelul public despre care se spune că aparține trezoreriei sau echipei? Acestea sunt afirmații diferite și necesită dovezi diferite.
Notează afirmația înainte de a o căuta. Acest lucru reduce eroarea de confirmare, în care dovezile atractive primesc mai multă greutate decât informațiile contradictorii. De asemenea, înregistrează data, identificatorul exact, adresa URL a depozitului, numărul companiei, adresa portofelului și sursa în care a apărut fiecare afirmație. Folosește identificatori publici în loc să copiezi date personale în notițe.
Cum arată un rezultat util
Consecvența identității: același nume, rol, pseudonim sau organizație este legat între mai multe surse publice.
Dovezi de control: persoana sau echipa poate demonstra controlul asupra unui cont public, a unei chei de semnare a codului sau a unui portofel fără a dezvălui secrete.
Dovezi privind responsabilitatea: există o entitate juridică publică, un proces de guvernanță, o persoană de contact în domeniul securității sau o altă modalitate de a semnala îngrijorări.
Limitarea conștientizării: poți afirma ceea ce dovezile nu demonstrează.
O biografie de pe rețelele de socializare, o fotografie de la o conferință sau un site web îmbunătățit pot susține o afirmație, dar niciuna nu este concludentă în sine. Investor.gov avertizează că escrocii pot copia nume, pseudonime, logo-uri și site-uri web pentru a se da drept profesioniști legitimi. De aceea, punctul de plecare ar trebui să fie o sursă controlată de proiect și apoi verificări încrucișate independente, nu un singur profil.
Faza unu: conectarea conturilor publice fără expunerea datelor private
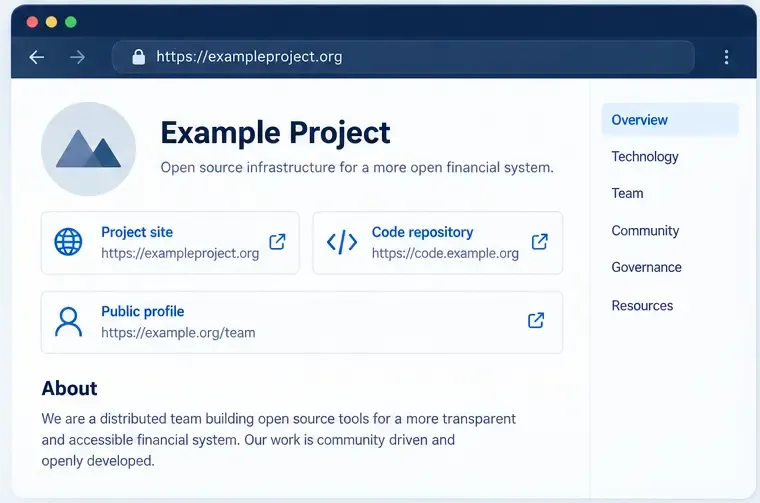
Deschideți site-ul oficial al proiectului, documentația, depozitul și pagina publică a echipei din linkurile publicate de proiect. Apoi, comparați dacă același nume de utilizator public, același rol și aceeași descriere a proiectului apar pe conturile conectate. O legătură încrucișată autentică este mai utilă decât o captură de ecran furnizată într-un chat, deoarece puteți inspecta destinația și istoricul acesteia.
Ilustrare schematică a interfeței: comparați doar linkurile publice pe care proiectul însuși le publică și care pot fi verificate independent.
Verificați dacă există mici inconsecvențe: o ortografie diferită a numelui, un cont nou creat, un depozit care nu este legat din documentația proprie a proiectului sau un profil care revendică un rol pe care organizația nu îl menționează niciodată. Acestea sunt solicitări pentru verificări suplimentare, nu dovezi de fraudă. Oamenii își schimbă angajatorii, numele de utilizator și afilierile, iar contribuitorii open-source pot folosi pseudonime din motive legitime de siguranță.
Nu escaladați căutarea de date personale. Evitați căutarea de adrese private, rude, numere de telefon personale, conturi sociale private, baze de date divulgate sau rapoarte ale brokerilor de date. Nu publicați un nume legal suspect doar pentru că apare într-un document vechi. Dacă echipa alege un model pseudonim, evaluați garanțiile tehnice și de guvernanță ale proiectului, în loc să tratați anonimatul doar ca pe o infracțiune.
Faza a doua: verificarea istoricului profesional și a atribuirii codului
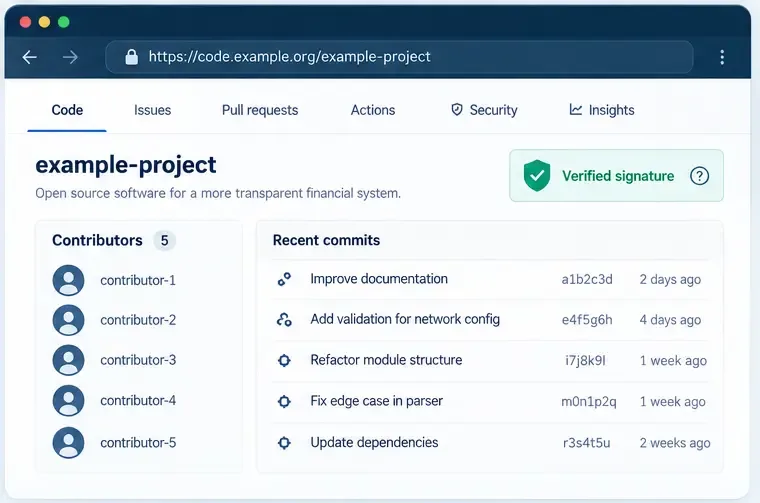
Verificați istoricul depozitului pentru muncă susținută și atribuibilă: commit-uri semnificative, discuții despre probleme, note de lansare, solicitări de extragere, corecții de securitate și un rol tehnic consistent. Verificați dacă dezvoltatorul declarat apare de fapt în istoricul proiectului de-a lungul timpului, în loc să vă bazați pe o fotografie de profil sau pe o listă de consilieri celebri.
Ilustrație schematică a interfeței: o semnătură de commit verificată este o dovadă a unei chei de semnare și a unui commit, nu o dovadă automată a identității legale a unei persoane.
GitHub documentează verificarea semnăturilor de commit GPG, SSH și S/MIME. O stare verificată poate arăta că un commit a fost semnat de o cheie recunoscută în cadrul procesului de verificare GitHub. Aceasta este o dovadă valoroasă despre relația dintre o cheie și un commit. Nu este, în sine, o dovadă că cheia aparține persoanei juridice specifice numite într-o postare de marketing și nici nu dovedește că codul este securizat.
Folosește această distincție atunci când evaluezi dovezile. Un istoric lung de commit-uri semnate sub un cont stabil este mai puternic decât un commit neverificat, dar rămâne o atribuire tehnică mai degrabă decât o dovadă de identitate emisă de guvern. Citește modificările reale, etichetele de lansare, răspunsurile la probleme și dezvăluirile de securitate. Un dezvoltator poate fi autentic și totuși să livreze cod defect; un depozit îmbunătățit poate fi, de asemenea, întreținut de altcineva decât persoana revendicată.
Întrebări care îmbunătățesc rezultatul
Proiectul oferă un link către depozit de pe o pagină oficială de documentație?
Autorii commit-urilor, administratorii și notele de lansare spun o poveste consistentă?
Sunt rapoartele de securitate confirmate printr-un canal public?
Apare o pretinsă angajare sau un istoric open-source în surse controlate de organizația relevantă?
Confuzi un grafic de contribuții copiat sau o insignă verificată cu o dovadă a identității personale?
Faza a treia: verificarea entității juridice și a pistei de responsabilitate publică
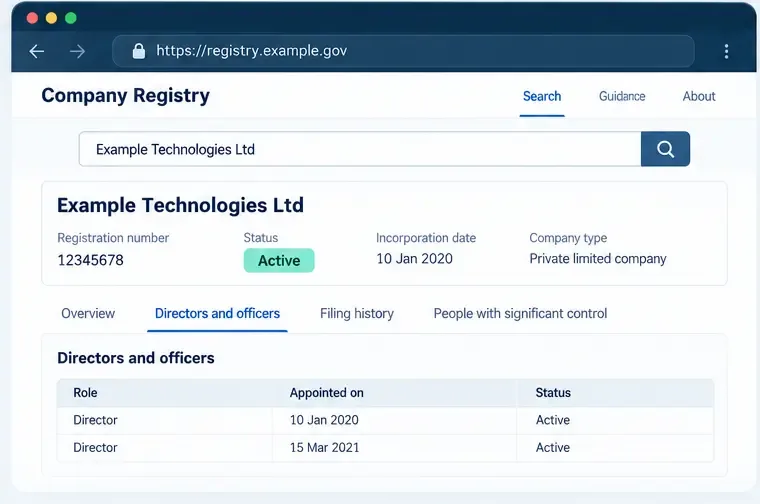
Dacă proiectul pretinde că operează prin intermediul unei companii, obțineți denumirea legală și numărul de înregistrare dintr-o sursă publică. Apoi, căutați personal în registrul guvernamental relevant. De exemplu, sistemul EDGAR al SEC oferă acces public la documentele înregistrate de companiile supuse sistemului său de raportare, în timp ce registrul Companies House din Marea Britanie oferă informații despre companie, istoricul depunerilor, funcționari și alte înregistrări. Acestea sunt exemple, nu dovezi universale pentru fiecare jurisdicție sau proiect cripto.
Ilustrație schematică a interfeței: un registru oficial poate confirma existența unei înregistrări a companiei, dar depunerea trebuie totuși să fie corelată cu propriile revendicări ale proiectului.
Potriviți intrarea în registru cu afirmațiile publicate ale proiectului: denumirea legală, jurisdicția, statutul, directorii sau funcționarii, datele de înregistrare și tipul de activitate descrisă. O înregistrare activă a companiei dovedește existența unei înregistrări; nu dovedește că firma este autorizată să ofere un anumit produs financiar, că fiecare afirmație de pe site este corectă sau că un director listat administrează personal contul online.
Atenție la adrese. Un sediu social poate fi o adresă de serviciu și nu este un motiv pentru a republica locația de reședință a unei persoane. Înregistrați doar informațiile minime necesare pentru evaluarea proiectului. Dacă proiectul solicită o licență, căutați în propriul registru al autorității de reglementare și verificați entitatea juridică exactă, domeniul de aplicare și statutul. Înregistrarea companiei și autorizația de reglementare sunt chestiuni separate.
Faza a patra: testarea controlului cheilor publice fără a crea un risc de securitate
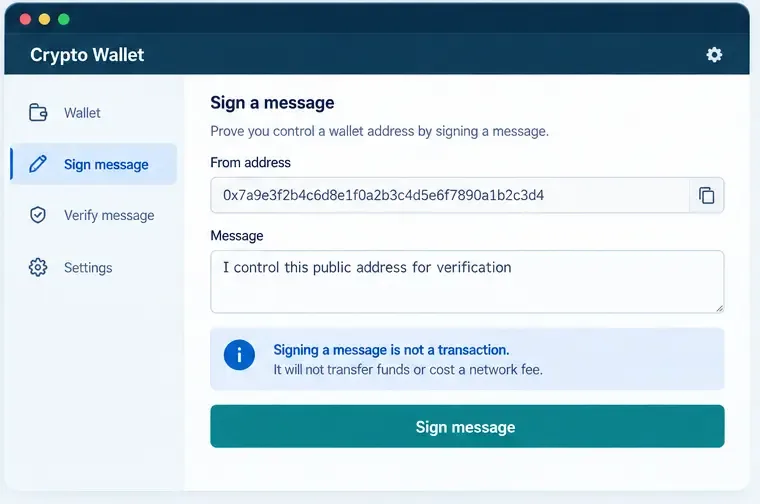
Un fondator poate revendica controlul asupra unui portofel de trezorerie, implementare sau donație. Cel mai clar test public este un mesaj formulat în mod restrâns, semnat de adresa revendicată, urmat de verificarea independentă a semnăturii. Standardul ERC-191 al Ethereum descrie un format pentru datele semnate, iar portofelele sau instrumentele de verificare pot implementa semnarea mesajelor în moduri diferite. Folosește un mesaj bine înțeles și confirmă exact ceea ce îți cere portofelul să semnezi.
Ilustrare schematică a interfeței: un mesaj formulat cu restrângere poate testa controlul unei adrese de portofel public fără a solicita o frază de pornire, o cheie privată sau un transfer de fonduri.
Un mesaj de testare sigur ar trebui să își identifice scopul și să evite instrucțiuni, aprobări, permise sau date opace arbitrare, de tip tranzacție. De exemplu: „Controlez adresa publică 0x… pentru verificarea identității proiectului pe 16.09.2026.” Adresa ar trebui menționată integral în înregistrarea de verificare efectivă, nu prescurtată într-un mod care să creeze ambiguitate. O semnătură poate dovedi controlul asupra unui portofel la momentul respectiv. Nu dovedește numele legal al persoanei, sursa fondurilor, siguranța contractului sau absența conflictelor nedivulgate.
Nu cereți niciodată nimănui să trimită fonduri, să dezvăluie o frază inițială, să exporte o cheie privată, să dezactiveze controalele de securitate sau să semneze o tranzacție care transferă active. Dacă o solicitare pentru portofel este neclară, respingeți-o. Investor.gov avertizează că infractorii cripto pot folosi uzurparea identității, rețele sociale, platforme false și solicitări de taxe suplimentare. Verificarea identității ar trebui să reducă expunerea, nu să creeze o nouă oportunitate de a aproba o tranzacție rău intenționată.
Cum să cântărești dovezile
Dovezi
Ce susține
Ceea ce nu dovedește
Linkuri oficiale ale proiectului către un profil public
Asocierea și consecvența conturilor
Identitate juridică sau onestitate
Istoric lung, atribuibil depozitului
Implicarea tehnică de-a lungul timpului
Calitatea codului sau identitatea personală
Semnătură de confirmare verificată
Controlul unei chei de semnare pentru o confirmare
Cine controlează cheia în lumea reală
Înregistrarea companiei guvernamentale
Existența unei persoane juridice înregistrate
Aprobare de reglementare sau finanțe solide
Semnătura mesajului din portofel
Controlul unei adrese de portofel public
Deținerea unei identități legale sau a unor intenții sigure
Folosește un prag de decizie în locul unei etichete binare. Pentru o sumă mică pe care îți permiți să o pierzi, legăturile publice și un istoric tehnic coerent pot fi suficiente pentru a continua cercetarea. Pentru o investiție substanțială, un acord de custodie, o vânzare de token-uri sau un rol de furnizor de servicii, sunt necesare dovezi mai solide: o entitate juridică clară, un statut de reglementare verificabil independent, acolo unde este cazul, o guvernanță transparentă, practici de securitate documentate și un canal de comunicare care nu este controlat de un singur cont anonim.
Când să te oprești și să-ți schimbi abordarea
Oprește procesul dacă persoana respectivă te presează să acționezi rapid, insistă că criticile sunt interzise, te trimite într-un chat privat pentru verificare „exclusivă”, solicită o taxă înainte de a elibera o retragere sau prezintă capturi de ecran în loc de înregistrări verificabile independent. Aceste semnale nu dovedesc o infracțiune specifică, dar înrăutățesc valoarea așteptată a unei interacțiuni ulterioare. Treci de la cercetarea identității la evitarea riscurilor: nu conecta un portofel, nu semna un mesaj, nu transfera fonduri și nu partaja documente personale.
De asemenea, schimbați-vă abordarea atunci când dovezile sunt contradictorii. Nu completați golurile cu presupuneri sau acuzații generate de mulțime. Marcați afirmația ca neverificată, solicitați proiectului o explicație publică printr-un canal oficial și păstrați note neutre. Dacă banii ar putea fi deja în pericol, contactați bursa, banca, autoritatea de reglementare sau serviciul de raportare relevant al forțelor de ordine prin intermediul site-ului său oficial. Nu confruntați și nu expuneți online o persoană suspectată.
Concluzie
Verificarea responsabilă a identității cripto este o verificare publică stratificată: definiți revendicarea, corelați conturile publice intenționate, inspectați lucrările tehnice susținute, verificați o companie sau o licență revendicată într-un registru oficial și utilizați semnăturile portofelului doar pentru a testa controlul unei adrese publice. Rezultatul ar trebui să fie o decizie documentată privind riscul, nu un dosar public.
Limita contează. Nicio listă de verificare publică nu poate garanta că un fondator este de încredere, că un dezvoltator este competent sau că un proiect nu va eșua. Dacă un proiect necesită certitudine în timp ce refuză responsabilitatea obișnuită, concluzia corectă nu este să investigheze mai agresiv. Ci să reducă expunerea sau să se retragă.