如何防患於未然,辨識加密貨幣騙局:交易前八步驟檢查
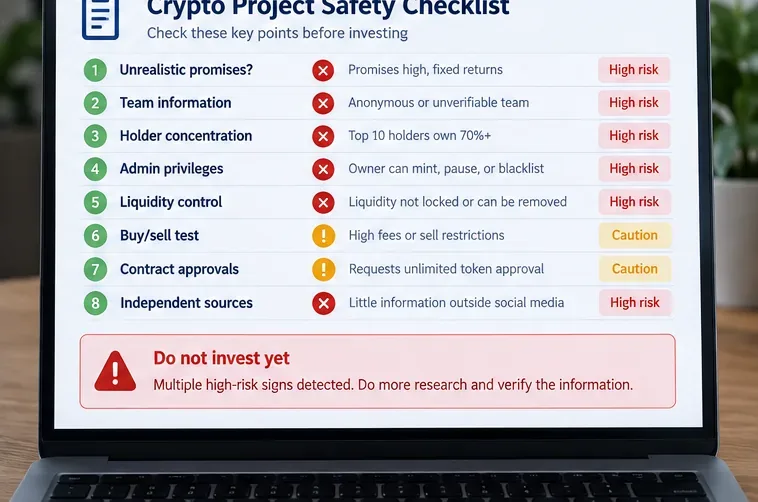
在購買加密貨幣之前,請先了解如何識別「跑路」警訊:炒作、團隊透明度、持有者集中度、管理員權力、流動性、出售限制和錢包批准。
你在社群媒體上發現了一種新代幣。價格走勢圖快速上漲,社區熱議預售即將結束,網站聲稱早期投資者可以獲得巨額回報。你很容易在幾分鐘內做出決定。而這正是騙局最難識破的時候:在退出之前,專案看起來活躍、流動性強且合法。
「拉票」通常指的是加密貨幣領域的一種騙局,其中內部人士或發起人突然從項目中榨取價值——例如抽空流動性、拋售集中持有的代幣、濫用特權合約控制權,或使資產實際上無法出售。並非所有失敗或設計不良的代幣都是“拉票”,也沒有任何單一的預警信號可以證明存在欺詐行為。本指南旨在幫助您在投入資金或錢包權限之前,進行多項獨立的檢查。
以下流程從最快速的檢查逐步過渡到更深入的鏈上審查。如果一個專案在早期檢查中表現糟糕,你無需繼續深入挖掘,僅僅為了證明放棄該專案是合理的。
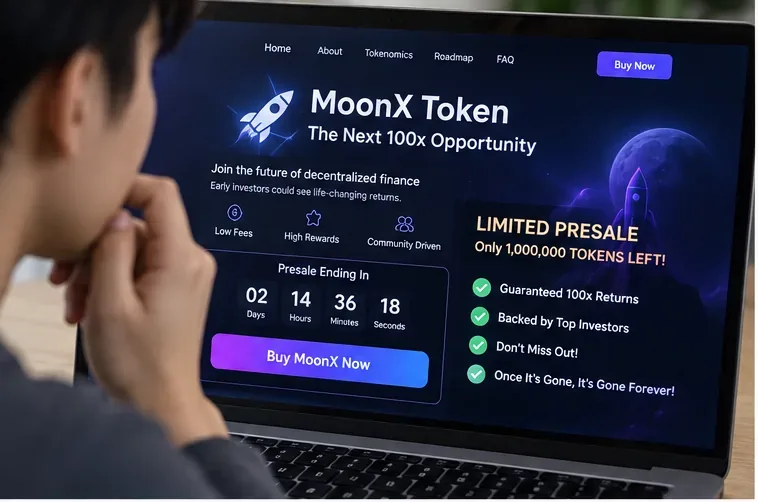
先從推銷說起。美國證券交易委員會的投資者教育人員一再警告,承諾高額或保證回報、低風險或零風險、主動推銷以及催促立即行動都是典型的詐騙信號。聯邦貿易委員會也同樣警告,沒有人能夠保證加密貨幣的利益。
在查看程式碼之前,先問自己三個簡單的問題:
合法專案也可以採用積極的行銷策略,但切勿以急於求成取代盡職調查。請閱讀美國證券交易委員會 (SEC) 2024 年發布的關於加密資產詐騙的投資者警示以及聯邦貿易委員會 (FTC) 發布的加密貨幣詐騙指南,以了解最新的消費者警告。
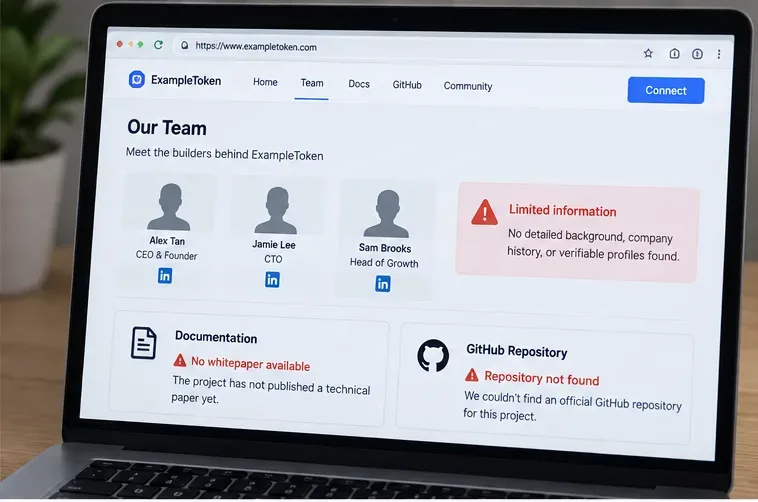
接下來,檢查人員、產品和程式碼是否可以獨立驗證。尋找解釋代幣功能的技術說明、在官方管道發布的統一合約地址、開發歷史以及可以在專案網站之外查證的團隊資訊。
匿名團隊並非必然是詐騙專案——一些合法的加密專案也使用化名貢獻者——但這會改變風險狀況。如果經營者身分不明、程式碼封閉、文件含糊不清,且專案除了宣傳管道外沒有任何有意義的歷史記錄,那麼你就很難評估誰控制系統,或當出現問題時會發生什麼事。
分別搜尋項目名稱、代幣符號、合約地址和核心團隊成員姓名。美國聯邦貿易委員會 (FTC) 特別建議搜尋公司或個人名稱以及加密貨幣名稱,並加上「騙局」或「投訴」等關鍵字。不要僅依賴推廣者提供的連結。
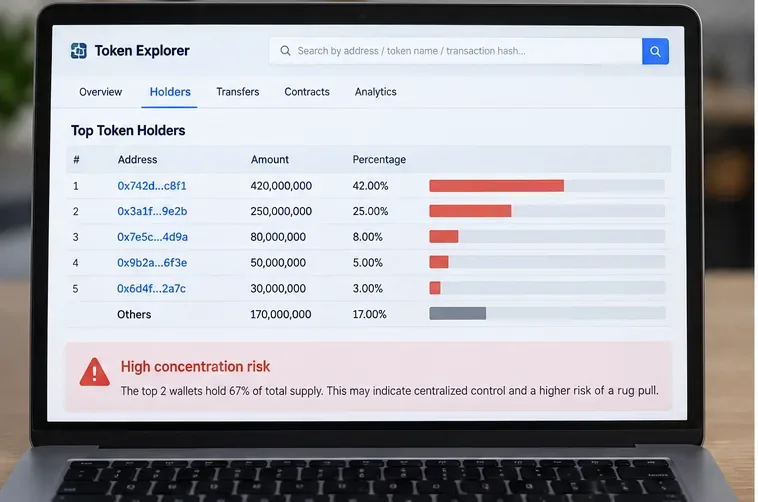
打開一個信譽良好的區塊鏈瀏覽器,查看該代幣的最大持有者。供應集中不一定意味著有人撤資:交易所錢包、歸屬合約、橋接器、國庫合約、質押庫和流動性池都可以合法地持有大量餘額。問題在於誰控制這些地址,以及他們能做什麼。
尋找以下模式:
美國證券交易委員會(SEC)警告稱,加密貨幣發行可能存在高度集中且不透明的所有權和控制結構。當流動性不足或合約控制權受到特殊保護時,這種集中性會變得更加危險。
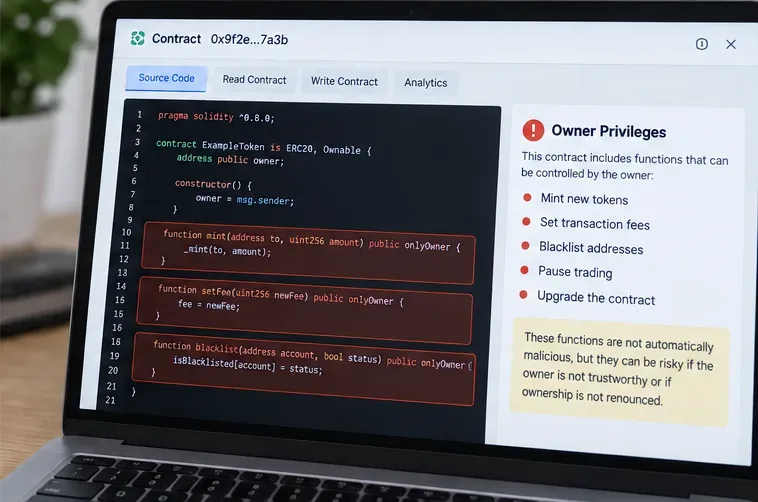
行銷資料可能會說“固定供應”或“社區擁有”,但智能合約才是更重要的真實來源。如果原始程式碼已驗證,請檢查其功能和存取控制角色。如果合約可升級,也請檢查代理管理員和升級權限。
請特別注意所有者或管理員是否擁有以下權限:
這些功能本身可能具有合法性。例如,緊急暫停控制在出現嚴重漏洞時可能非常有用。風險並非僅僅在於管理員功能的存在,而是單一使用者能否在缺乏時間鎖定、多重簽章控制、透明治理或其他約束的情況下使用強大的功能。
OpenZeppelin 目前的存取控製文件解釋了為什麼管理鑄幣、凍結、升級和其他特權操作的角色至關重要。以太坊的智慧合約安全文件也同樣強調了對敏感功能進行適當的存取控制。
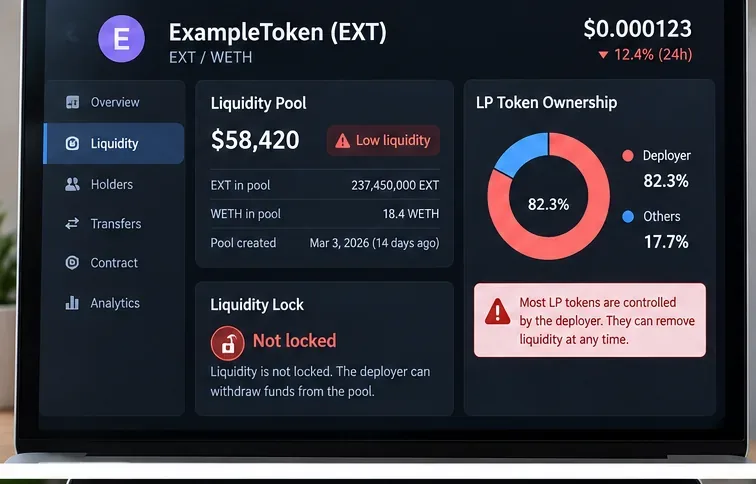
代幣可能顯示巨大的名義市值,但實際可供買賣雙方使用的流動性卻非常低。務必查看實際資金池:基礎資產有多少?市場深度如何?流動性掌握在誰手中?
如果部署者或與其密切相關的錢包控制了大部分可提取流動性,則專案方可能隨時撤回這些流動性。鎖定或歸屬機制可以降低這種風險,但「流動性鎖定」並非萬無一失的安全保障。您仍需要核實鎖定合約、鎖定期限、受益人、解鎖日期以及是否存在其他資金池。
此外,還應將流動性風險與代幣所有權風險區分開來。即使是永久鎖定的流動性也無法阻止內部人員將大量未鎖定的代幣分配注入資金池。
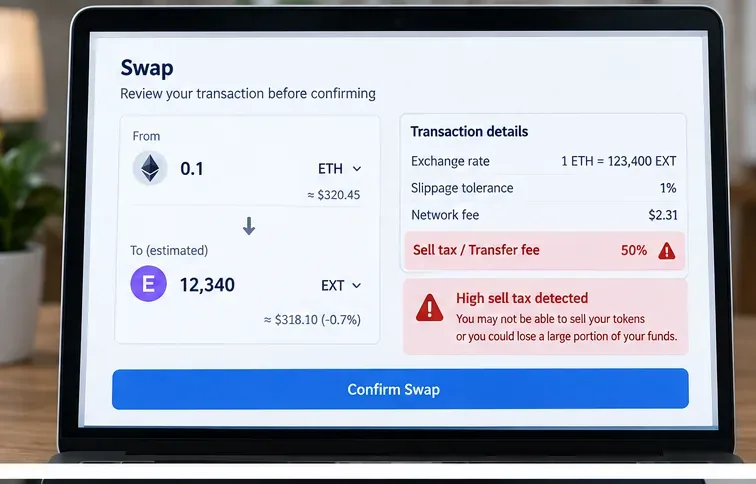
某些惡意代幣的設計使得購買變得容易,而出售卻受到限制、徵收高額稅款,或僅允許特定地址進行交易。在投入大量資金之前,請務必檢查轉帳邏輯,並在條件允許的情況下使用信譽良好的交易模擬或代幣瀏覽器工具。
尋找:
不要以為買進成功就代表賣出成功。如果您選擇測試市場機制,請務必控制交易金額,並瞭解即使小額賣出成功,也不能保證未來的賣出權限仍然可用;管理員可能會在之後更改相關參數。
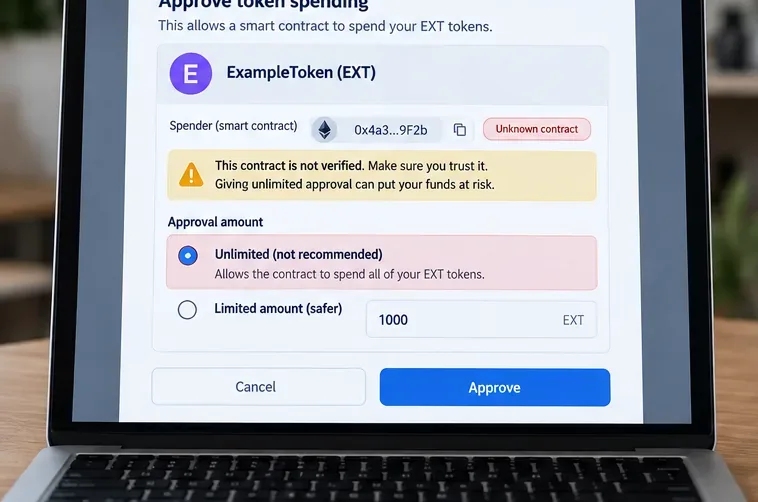
防範惡意程式入侵的措施應包括網站要求您的錢包簽署的內容。惡意或被入侵的去中心化應用程式(DApp)可能會要求無限額的代幣授權,從而允許其合約花費您錢包中已有的代幣。即使您離開網站,這種風險仍然存在。
Ethereum.org 警告稱,惡意合約可能會濫用無限授權,並建議僅授權必要的權限,並撤銷不必要的權限。如果新項目要求您授予與當前操作無關的廣泛授權,請立即停止操作,並仔細了解您授權的特定代幣、支出地址和金額。
請參考以太坊官方指南,審查並撤銷代幣存取權限。如果您已經與可疑項目進行互動,以太坊官網 (Ethereum.org) 的防詐騙指南也建議您保護剩餘資產並撤銷可疑的授權。
此時,切勿將項目簡化為單一自動化的「評分」。一個項目可能通過一項審核,卻未能通過另一項審核。代碼審計並不能保證運營者誠實守信。鎖定流動性並不能杜絕內部人員拋售代幣。創辦人被曝光並不能消除其危險的合約權限。一次成功的測試出售並不能證明出售規則以後不能更改。
一個實用的決策規則是將你的發現分為三類:
| 尋找 | 它的意義 | 建議的回答 |
|---|---|---|
| 已解釋且可獨立驗證 | 風險確實存在,但專案文件對此進行了記錄和限制。 | 持續評估。 |
| 不明確或無法核實 | 你無法確定誰控制著一項重要職能或資產。 | 不要想當然地認為這是良性解釋;要進一步調查。 |
| 直接危險 | 例如,極端可變的賣出稅、隱藏的鑄幣權、內部人士控制的可移除流動性,或欺騙性的保證回報聲明。 | 除非問題已解決並經過獨立驗證,否則請勿繼續操作。 |
如果您在考慮建立小規模投機倉位之前需要一份簡潔扼要的版本,請按順序執行以下清單:
購買前,請關閉專案網站和社群媒體管道。然後,嘗試僅使用獨立數據來驗證您的結論:區塊鏈瀏覽器、已驗證的原始程式碼、流動性狀況、官方註冊機構或監管機構提供的相關工具,以及推廣貼文以外的文件。
問問自己:
如果你無法用證據回答前六個問題,那麼你對風險的理解還不夠深入,無法依賴第七個問題。
如果您懷疑自己的錢包可能與詐騙合約有過交互,請先保護剩餘資產。檢查並撤銷可疑的代幣授權,如果可能存在安全風險,請將未受影響的資產轉移到安全錢包,並保存交易哈希值、地址、螢幕截圖和通訊記錄。切勿向聲稱可以找回被盜加密貨幣的陌生人支付預付款;監管機構警告稱,此類找回騙局通常針對已經蒙受損失的人。
可以透過Investor.gov受害者資源連結的美國證券交易委員會(SEC)資源舉報可能的美國證券詐欺行為,而消費者詐騙則可以透過聯邦貿易委員會(FTC)舉報。追回發送給詐騙者的加密貨幣可能很困難,因此交易前驗證比任何事後追回資金的承諾都更為重要。
大多數騙局,只要你不再把代幣價格當作主要資訊來源,就更容易避免。行銷訊息告訴你推廣者想讓你相信什麼;持有者數據告訴你誰擁有代幣供應;智能合約代碼告訴你哪些特權帳戶可以更改;流動性數據告訴你退出資金是如何籌集的;錢包授權信息告訴你,在出現任何問題之前,你授予了哪些訪問權限。
最好的保護措施並非找到某個神奇的指標,而是在系統多個關鍵部分無法獨立驗證的情況下拒絕投資。在加密貨幣領域,「我不知道誰在控制它」並非一個中立的事實,而是一種風險,其定價必須充分考慮這一點。
在購買加密貨幣之前,請先了解如何識別「跑路」警訊:炒作、團隊透明度、持有者集中度、管理員權力、流動性、出售限制和錢包批准。
了解 X(Twitter)和 Telegram 如何放大迷因幣的勢頭,哪些社交訊號比較重要,如何發現有組織的炒作,以及如何避免拉高出貨陷阱。
了解 Coinbase 高級交易在 2026 年的運作方式,從選擇市場和閱讀訂單簿到下達市價單、限價單、停損限價單和區間單。
從時間、風險、成本、槓桿和紀律等方面比較加密貨幣日內交易和波段交易,選擇適合你時間安排的策略。
學習如何使用市值、FDV、流動性、代幣經濟模型、解鎖、合約權限、催化劑和風險控制來篩選低市值加密貨幣項目。
了解加密橋如何跨區塊鏈轉移資產、如何比較路徑、驗證代幣、管理 gas 和審批,以及如何降低常見的橋接風險。
學習如何根據交易無效性、部位大小、波動性和執行風險來設定停損和止盈訂單,而不是依賴任意百分比。
了解如何在 Kraken 上質押加密貨幣,比較彈性質押和擔保質押,了解獎勵和佣金,並避免常見的質押錯誤。
了解如何安全地將 OKX Web3 錢包連接到 DeFi 協議,比較瀏覽器擴充功能、行動裝置和 WalletConnect 選項,並降低審批和網路釣魚風險。
從零開始學習加密貨幣超短線交易:流動性、點差、掛單和吃單費用、入場點、出場點、風險控制、常見錯誤以及初學者練習計劃。