Startseite
» Wissen
»
Gefälschte Airdrops und Gewinnspielbetrug: So schützen Sie Ihre Kryptowährungen
Gefälschte Airdrops und Gewinnspielbetrug: So schützen Sie Ihre Kryptowährungen
Gefälschte Airdrops und Krypto-Giveaway-Betrügereien sind erfolgreich, weil sie etwas imitieren, das legitim sein kann: Projekte verteilen tatsächlich Token, belohnen frühe Nutzer, führen Community-Kampagnen durch und kündigen Aktionen an. Am sichersten ist es, nicht jeder Werbeaktion misstrauisch gegenüberzustehen. Vielmehr sollte man einen wiederholbaren Verifizierungsprozess entwickeln, der es ermöglicht, ein plausibles Angebot von einer Anfrage zu unterscheiden, die Ihre Wallet, Ihre Zugangsdaten oder Ihr Guthaben gefährden könnte.
Ein guter Sicherheitsprozess sollte Ihnen drei Ergebnisse liefern. Erstens sollten Sie entscheiden können, ob ein Angebot über offizielle Kanäle unabhängig verifiziert werden kann. Zweitens sollten Sie genau verstehen, was Ihre Wallet unterschreiben oder genehmigen soll, bevor Sie etwas autorisieren. Drittens sollten Sie, falls bereits etwas schiefgegangen ist, wissen, was Sie sichern, dokumentieren, widerrufen und melden müssen, ohne die Situation zu verschlimmern.
Ein verdächtiges Angebot für „kostenlose Token“ lässt sich viel leichter beurteilen, wenn man die Quelle überprüft, die URL prüft und die Wallet-Anfrage liest, bevor man irgendetwas genehmigt.
Was gefälschte Airdrops und Gewinnspielbetrügereien von Ihnen verlangen
Die vordergründige Geschichte variiert, aber das Endziel ist in der Regel einfach: Sie dazu zu bringen, Kryptowährung zu senden, eine Wiederherstellungsphrase oder einen privaten Schlüssel preiszugeben, eine schädliche Nachricht zu unterzeichnen oder einen Smart Contract zu genehmigen, der Token aus Ihrer Wallet verschieben kann.
Die US-amerikanische Federal Trade Commission (FTC) warnt davor, dass Betrüger häufig mit Versprechungen von kostenlosem Geld, Preisen oder ungewöhnlich hohen Gewinnen locken, um Dringlichkeit zu erzeugen und die Skepsis ihrer Opfer zu untergraben. Sie rät außerdem davon ab, auf unerwartete Links zu klicken und weist darauf hin, dass für seriöse Gewinne keine Vorauszahlung erforderlich ist. Weitere Informationen finden Sie in den FTC-Richtlinien zu Kryptowährungsbetrug sowie zu Betrug mit gefälschten Preisen und Gewinnspielen .
Im Web3-Bereich können Anfragen subtiler sein als die übliche Masche „Senden Sie uns Kryptowährung, und wir senden Ihnen mehr zurück“. Gefälschte Webseiten fordern Sie möglicherweise auf, eine Wallet zu verbinden und eine scheinbar routinemäßige Transaktion zu genehmigen. Die offizielle Dokumentation von MetaMask erklärt, dass Token-Genehmigungen einer dezentralen Anwendung die Berechtigung erteilen, einen bestimmten Token in Ihrem Namen zu transferieren. Böswillige Genehmigungen können übermäßigen oder sogar uneingeschränkten Zugriff anfordern. In den Sicherheitshinweisen werden gefälschte Airdrops als häufige Masche für Phishing und schädliche Genehmigungen beschrieben. Weitere Informationen zu Token-Genehmigungen und Web3-Sicherheit finden Sie in den Erläuterungen von MetaMask .
Was ein erfolgreicher Verifizierungsprozess beweisen sollte
Beurteilen Sie einen Airdrop nicht nach dem professionellen Erscheinungsbild der Seite, der Anzahl der Antworten auf einen Social-Media-Beitrag oder dem Vorhandensein eines bekannten Logos. Ein sinnvoller Verifizierungsprozess sollte Beweise liefern, die die offizielle Existenz des Projekts belegen.
1. Sie können die Werbeaktion auch erreichen, ohne die Werbebotschaft zu verwenden.
Wenn es sich um einen echten Airdrop handelt, sollten Sie von einer vertrauenswürdigen Quelle ausgehen: der offiziellen Projektwebsite, der Dokumentation, der verifizierten App oder dem offiziellen Social-Media-Account, den Sie selbstständig erreicht haben. Verwenden Sie nicht den Link in einer unerwünschten Direktnachricht, Antwort, Werbung, Suchanzeige oder einem weitergeleiteten Beitrag als einzigen Weg zur Anforderungsseite.
Das entscheidende Ergebnis ist die unabhängige Reproduzierbarkeit. Wenn die Werbeaktion nur über den Link eines Fremden existiert oder Sie keine passende Ankündigung über offizielle Kanäle finden, brechen Sie die Suche ab.
2. Die Domain und das Claim-Ziel stimmen mit den verifizierten Projektinformationen überein.
Betrügerische Domains verwenden möglicherweise zusätzliche Wörter, vertauschte Buchstaben, irreführende Subdomains oder optisch ähnliche Zeichen. Lesen Sie den vollständigen Hostnamen, bevor Sie eine Wallet verbinden. Eine Webseite kann das Branding perfekt kopieren und gleichzeitig Wallet-Anfragen von einer nicht zugehörigen Domain oder einem Smart Contract senden.
Betrachten Sie ein Vorhängeschloss-Symbol oder HTTPS nicht als Beweis für die Echtheit einer Werbeaktion. HTTPS bedeutet lediglich, dass die Verbindung verschlüsselt ist; es ist kein Garant für die Vertrauenswürdigkeit des Anbieters.
3. Die wirtschaftlichen Aspekte sind sinnvoll.
Die tatsächliche Verteilung von Token kann je nach Umsetzung der Zusage eine Netzwerkgebühr erfordern. Dies ist jedoch etwas völlig anderes, als aufgefordert zu werden, Kryptowährung zu überweisen, um eine Belohnung „freizuschalten“, „zu verifizieren“, „zu aktivieren“ oder zu „verdoppeln“. Die FTC warnt ausdrücklich davor, dass Forderungen nach der Vorauszahlung von Kryptowährung für den Erhalt eines Preises oder von kostenlosem Geld typisch für Betrug sind.
Eine hilfreiche Regel ist, sich zu fragen, welcher Wert in jede Richtung fließt. Wenn die vermeintliche Verlosung davon abhängt, dass Sie zunächst einen nennenswerten Betrag an eine von jemand anderem kontrollierte Adresse senden, handelt es sich nicht um ein unbedeutendes technisches Detail, sondern um den Kern der Transaktion.
Lesen Sie die Wallet-Anfrage, nicht die Schaltflächenbeschriftung.
Der wichtigste Moment kommt oft nach dem Klick auf „Anfordern“. Auf einem Website-Button kann alles Mögliche stehen. Die Wallet-Bestätigung zeigt an, was tatsächlich autorisiert wird.
Prüfen Sie, ob es sich bei der Anfrage um eine einfache Wallet-Verbindung, eine Nachrichtensignatur, eine Token-Genehmigung, eine NFT-Genehmigung oder eine On-Chain-Überweisung handelt. Diese Aktionen sind nicht gleichwertig. MetaMask weist darauf hin, dass die Verbindung einer Wallet etwas anderes ist als die Gewährung von Token-Berechtigungen: Eine Genehmigung kann eine dezentrale Anwendung oder einen Smart Contract zur Token-Transaktion berechtigen, während eine Verbindung allein diese Berechtigung nicht automatisch verleiht.
Was Sie sehen
Was ist zu überprüfen?
Wann aufhören?
Connect-Wallet
Korrekte Website und erwartetes Konto
Die Domain ist unbekannt oder stammt nur von einem unerwünschten Link.
Nachricht unterschreiben
Lesbarer Zweck und erwarteter Bereich
Die Nachricht ist undurchsichtig, steht in keinem Zusammenhang mit der Behauptung, oder Sie verstehen sie nicht.
Token-Ausgaben genehmigen
Token, Ausgaben, Zuschussbetrag und warum eine Genehmigung erforderlich ist
Der Verursacher ist unbekannt oder das Budget ist zu hoch angesetzt
Senden Sie Kryptowährung
Empfänger, Betrag und geschäftlicher Grund
Man teilt Ihnen mit, dass eine Zahlung erforderlich ist, um eine „kostenlose“ Prämie oder einen vervielfachten Ertrag zu erhalten.
Wenn Sie die Anfrage nicht in einfachen Worten erklären können, unterschreiben Sie sie noch nicht. Raten Sie nicht. Schließen Sie das Fenster, prüfen Sie den Vertrag oder die Anwendung anhand der offiziellen Dokumentation und fahren Sie erst fort, wenn die angeforderte Berechtigung der von Ihnen beabsichtigten Funktion entspricht.
Warnsignale, die Ihre Vorgehensweise sofort ändern sollten
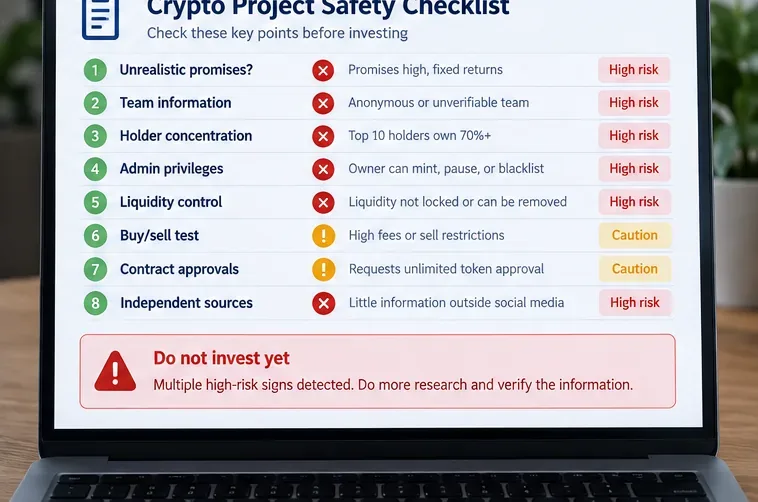
Manche Signale sind so stark, dass man die Interaktion besser einstellen sollte, anstatt noch mehr Zeit damit zu verbringen, das Angebot einer legitimen Erklärung anzupassen:
Sie werden nach einer Seed-Phrase, einer geheimen Wiederherstellungsphrase, einem privaten Schlüssel oder den Wörtern für die Wallet-Sicherung gefragt.
Man muss zuerst Kryptowährung senden, um mehr Kryptowährung zurückzuerhalten.
Das Angebot ist nur über eine unaufgeforderte Direktnachricht, eine Antwort oder eine private Gruppe erhältlich.
Sie werden durch einen Countdown, eine „Letzte Chance“-Warnung oder die Drohung, dass Ihre Zuteilung innerhalb weniger Minuten verschwindet, unter Druck gesetzt.
Die Website verlangt Token-Genehmigungen, die nicht mit dem beanspruchten Vermögenswert übereinstimmen.
Die Zulage ist extrem hoch und es gibt keinen ersichtlichen Grund dafür.
Auf der offiziellen Website und den offiziellen Kanälen des Projekts wird die Veranstaltung nicht erwähnt.
Das Supportpersonal bittet Sie, das Gespräch in einen privaten Kanal zu verlagern und Geheimnisse oder Authentifizierungsinformationen preiszugeben.
Ein einzelnes Warnsignal beweist nicht zwangsläufig Betrug. Beispielsweise können legitime dezentrale Anwendungen Token-Genehmigungen anfordern. Die Entscheidung sollte vom Kontext abhängen: Ist die Anwendung seriös? Ist die angeforderte Berechtigung notwendig? Ist der Umfang verständlich? Ziel ist evidenzbasierte Sicherheit, nicht das Abhaken einer Checkliste.
Bevor Sie irgendetwas beanspruchen, sollten Sie sich sicherer verhalten.
Verwenden Sie für experimentelle dezentrale Anwendungen (dApps) und Token-Ansprüche eine separate Wallet, anstatt eine Wallet offenzulegen, die den Großteil Ihres Vermögens enthält. Trennen Sie langfristige Anlagen von Konten, die zum Testen neuer Protokolle verwendet werden. Dies macht einen bösartigen Smart Contract zwar nicht sicher, kann aber den potenziellen Schaden im Fehlerfall reduzieren.
Überprüfen Sie außerdem regelmäßig Ihre Token-Berechtigungen. Die offizielle Dokumentation von MetaMask empfiehlt, bestehende Genehmigungen zu überprüfen und nicht mehr benötigte Berechtigungen zu widerrufen. Der Widerruf ist eine On-Chain-Aktion in unterstützten Netzwerken und erfordert in der Regel eine Netzwerkgebühr. Daher sollte er eher als Teil der kontinuierlichen Wallet-Pflege denn als magischer Wiederherstellungsmechanismus betrachtet werden.
Speichern Sie offizielle Projektseiten, die Sie häufig nutzen, als Lesezeichen. Bei Transaktionen mit hohem Wert sollten Sie die Vertragsadressen anhand der offiziellen Dokumentation überprüfen, anstatt sich auf Namen oder Token-Symbole zu verlassen, da diese kopiert werden können. Wenn eine Werbeaktion so wichtig ist, dass Sie Ihr Kapital riskieren, sollten Sie die Angaben unbedingt von mehreren unabhängigen, offiziellen Quellen überprüfen lassen.
Wenn Sie bereits eine Verbindung hergestellt, unterschrieben, genehmigt oder Geld gesendet haben
Ihre Reaktion sollte davon abhängen, was tatsächlich passiert ist. Der bloße Besuch einer Seite ist etwas anderes als die Eingabe einer Wiederherstellungsphrase, die Erteilung einer Genehmigung oder das Senden von Assets.
Wenn Sie eine Wallet verbunden, aber nichts signiert oder genehmigt haben
Trennen Sie die Website von Ihrer Wallet-Oberfläche, wenn Sie ihr nicht mehr vertrauen, schließen Sie die Website und prüfen Sie, ob separate Transaktionen übermittelt wurden. Eine Verbindung allein berechtigt in der Regel nicht zum Ausgeben von Token. Überprüfen Sie daher Ihre Wallet-Aktivitäten, anstatt anzunehmen, dass nichts passiert ist.
Wenn Sie die Genehmigung für ein verdächtiges Token erteilt haben
Überprüfen und widerrufen Sie die entsprechende Berechtigung mithilfe einer von Ihrer Wallet oder Ihrem Netzwerk unterstützten Methode. Der offizielle Leitfaden von MetaMask erläutert den Unterschied zwischen dem Trennen einer dezentralen Anwendung (dApp) und dem Widerrufen einer Smart-Contract-Berechtigung. Das Trennen der Website führt nicht zwangsläufig zur Aufhebung einer On-Chain-Token-Genehmigung. Weitere Informationen finden Sie im Leitfaden zum Widerrufen von Smart-Contract-Berechtigungen und Token-Genehmigungen .
Wenn weiterhin bedeutende Vermögenswerte gefährdet sind, sollten Sie erwägen, nicht betroffene Vermögenswerte in eine neue Wallet zu übertragen, deren Wiederherstellungsphrase und private Schlüssel niemals offengelegt wurden. Verwenden Sie keine Wiederherstellungsphrase wieder, die möglicherweise kompromittiert wurde.
Wenn Sie eine Seed-Phrase oder einen privaten Schlüssel offengelegt haben
Behandeln Sie die Wallet als kompromittiert. Eine Wiederherstellungsphrase kann nicht wiederhergestellt werden, sobald sie in fremde Hände gelangt ist. Erstellen Sie eine neue Wallet mit vertrauenswürdiger Software oder Hardware und transferieren Sie Ihre verbleibenden Guthaben, sobald dies sicher möglich ist. Verlassen Sie sich nicht darauf, das Wallet-Passwort zu ändern; ein lokales Passwort macht eine gestohlene Wiederherstellungsphrase oder einen gestohlenen privaten Schlüssel nicht ungültig.
Wenn Sie Kryptowährung an einen Betrüger gesendet haben
Handeln Sie schnell und sichern Sie Transaktions-Hashes, Empfängeradressen, Screenshots, Nachrichten, Benutzernamen, Webseiten und Zeitstempel. Kontaktieren Sie die beteiligte Börse, den Wallet-Anbieter oder den Dienst, falls ein solcher verwendet wurde. Die FTC rät Betroffenen, das betreffende Kryptowährungsunternehmen zu kontaktieren und die Transaktion als betrügerisch zu melden, obwohl Kryptowährungstransfers oft schwer oder gar nicht rückgängig zu machen sind.
In den USA fordert das FBI Opfer von Kryptowährungsbetrug auf, relevante Transaktionsdetails dem Internet Crime Complaint Center (IC3) zu melden. Die Richtlinien des FBI betonen die Wichtigkeit von Wallet-Adressen, Beträgen, Daten und Transaktions-IDs und warnen zudem vor weiteren Betrugsversuchen im Zusammenhang mit angeblichen „Wiederherstellungs“-Transaktionen. Weitere Informationen finden Sie in den IC3-Richtlinien des FBI zur Meldung von Kryptowährungstransaktionen .
Wie Sie beurteilen können, ob Ihr Sicherheitsverfahren funktioniert
Ziel ist es nicht, schneller durch die Wallet-Aufforderungen zu klicken. Vielmehr geht es darum, weniger Entscheidungen aufgrund von Dringlichkeit, Markenbekanntheit oder Social Proof zu treffen. Ihr Prozess funktioniert, wenn Sie diese Fragen konsequent beantworten können, bevor Sie eine unwiderrufliche Aktion ausführen:
Wo habe ich unabhängig überprüft, dass dieser Airdrop oder dieses Gewinnspiel tatsächlich existiert?
Befinde ich mich auf der offiziellen Domain?
Was wird durch diese Unterschrift oder Transaktion autorisiert?
Welcher Token, welcher Vertrag, welcher Spender und welcher Betrag sind beteiligt?
Warum ist diese Genehmigung für die genannte Behauptung erforderlich?
Wie hoch ist der maximale Verlust, den ich erleiden könnte, wenn meine Annahme falsch ist?
Können Sie diese Fragen nicht beantworten, ändern Sie Ihre Vorgehensweise: Stoppen Sie die Anfrage, überprüfen Sie die Daten bei offiziellen Stellen, reduzieren Sie das Risiko oder verzichten Sie ganz auf die Geltendmachung des Anspruchs. Das Verpassen eines Airdrops verursacht in der Regel nur geringe Opportunitätskosten. Die Unterzeichnung einer böswilligen Genehmigung oder die Offenlegung einer Wiederherstellungsphrase kann jedoch ein deutlich höheres Risiko darstellen.
Grenzen jeder Checkliste zur Betrugsbekämpfung
Keine Checkliste kann die Sicherheit eines Smart Contracts, einer Website oder eines Projekts garantieren. Auch legitime Websites können kompromittiert, offizielle Social-Media-Konten gehackt, Wallet-Oberflächen verändert und manche betrügerische Transaktionen für Laien schwer verständlich sein. Sicherheitswarnungen sind zwar hilfreiche Hinweise, ersetzen aber nicht das Verständnis der von Ihnen autorisierten Aktion.
Bei ungewohnten oder hochpreisigen Transaktionen empfiehlt es sich, vor der Unterzeichnung eine unabhängige Bestätigung durch das offizielle Projektteam und die Sicherheitscommunity abzuwarten, eine separate Wallet mit begrenztem Guthaben zu verwenden oder eine technische Prüfung durchführen zu lassen. Die wichtigste Regel ist: Behandeln Sie jede Wallet-Signatur als Autorisierungsentscheidung und nicht als routinemäßigen Knopfdruck, der für den Erhalt einer Belohnung erforderlich ist.