Startseite
» Wissen
»
Phishing-Betrug im Web3: So schützen Sie Ihre Krypto-Wallet, ohne auf Vermutungen angewiesen zu sein
Phishing-Betrug im Web3: So schützen Sie Ihre Krypto-Wallet, ohne auf Vermutungen angewiesen zu sein
Web3-Phishing ist gefährlich, weil Betrüger nicht immer Ihr Passwort benötigen. Bei einer selbstverwalteten Wallet kann der Angreifer stattdessen versuchen, Ihre geheime Wiederherstellungsphrase zu erlangen, Sie dazu zu verleiten, sich mit einer gefälschten dezentralen Anwendung (dApp) zu verbinden, oder Sie dazu zu bringen, einer Transaktion oder Token-Freigabe zuzustimmen, die einem bösartigen Smart Contract Zugriff auf Ihre Vermögenswerte gewährt.
Das Ziel guter Wallet-Sicherheit ist daher nicht, sich jeden Betrugsversuch zu merken. Vielmehr geht es darum, einen Prozess zu entwickeln, der auch dann ein besseres Ergebnis liefert, wenn die Nachricht, die Website oder die Transaktion überzeugend wirken. Ein praktischer Standard lautet: Bevor Sie etwas unterschreiben, sollten Sie wissen, mit wem Sie interagieren, was die Wallet-Anfrage autorisiert, wie hoch der Wert des Geldes ist und was Sie tun, wenn Ihnen etwas verdächtig vorkommt.
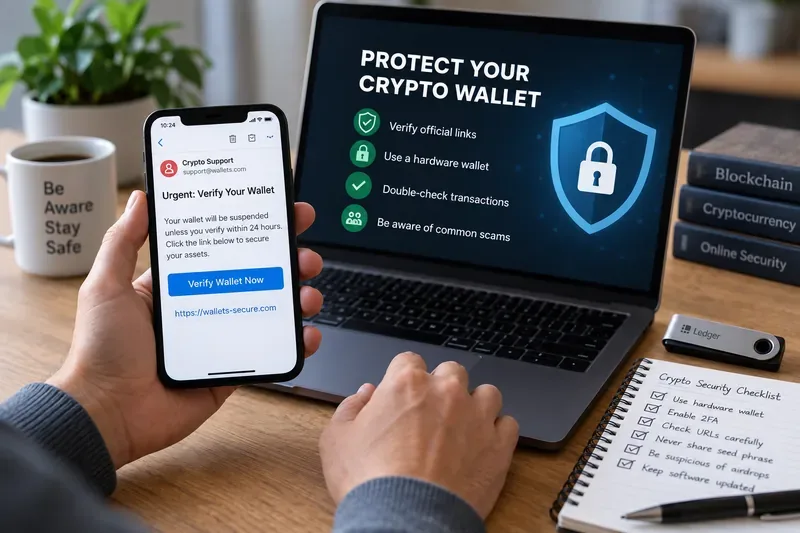
Eine verdächtige Meldung wie „Bestätigen Sie Ihre Wallet“ ist ein Grund, innezuhalten und die Quelle unabhängig zu überprüfen, bevor Sie eine Verbindung herstellen, signieren oder Wiederherstellungsinformationen eingeben.
Was Web3-Phishing von Ihnen verlangt
Phishing ist eine Form des Social Engineering: Betrüger erzeugen einen plausiblen Grund, um Sie zu einer Handlung zu verleiten, die ihnen nützt. Im Web3-Bereich können diese Handlungen weitreichendere Folgen haben als das Anklicken eines schädlichen Links. Eine gefälschte Website kann Sie beispielsweise auffordern, eine Wiederherstellungsphrase preiszugeben, eine Nachricht zu unterzeichnen, ein Token-Limit zu genehmigen oder eine Transaktion zu autorisieren, die Vermögenswerte verschiebt.
Coinbase warnt vor Phishing-Websites, die seriöse Dienste imitieren und per E-Mail, SMS, über soziale Medien und Suchmaschinenanzeigen verbreitet werden können. In den Wallet-Richtlinien wird außerdem betont, die genaue URL der dezentralen Anwendung (dApp) zu überprüfen und niemals die Wiederherstellungsphrase weiterzugeben. Weitere Informationen finden Sie in den Coinbase Wallet-Richtlinien zum Schutz vor Kryptobetrug .
MetaMask beschreibt ähnliche Spoofing-Angriffe, bei denen gefälschte Support-Accounts offizielle Mitarbeiter imitieren und Nutzer nach ihrer geheimen Wiederherstellungsphrase fragen. Mit einer Wiederherstellungsphrase lässt sich die Wallet wiederherstellen und die zugehörigen privaten Schlüssel offenlegen. Die Weitergabe dieser Phrase an Dritte oder Websites kann diesen die Kontrolle über die Wallet ermöglichen. Weitere Informationen finden Sie in den MetaMask-Hinweisen zu Spoofing-Betrugsmaschen .
Die vier Ergebnisse, die Ihr Sicherheitsprozess erreichen sollte
1. Ihre Wiederherstellungsphrase verlässt niemals Ihre Kontrolle.
Ihre Wiederherstellungsphrase, auch Seed-Phrase oder geheime Wiederherstellungsphrase genannt, ist das Backup-Geheimnis, mit dem Sie Ihre selbstverwaltete Wallet wiederherstellen können. Der wichtigste Test ist einfach: Kein Support-Mitarbeiter, keine Website, kein Formular, kein Chatbot, keine Airdrop-Seite und kein Wallet-Verifizierungsprozess darf diese Phrase erhalten.
Wenn Sie danach gefragt werden, ist die richtige Antwort nicht: „Ich habe das Logo geprüft, es sah echt aus.“ Die richtige Antwort ist, die Angabe der Wiederherstellungsphrase zu verweigern und selbstständig die offizielle Support-Website des Anbieters aufzurufen. MetaMask gibt an, dass seine Support-Mitarbeiter niemals nach einer Wiederherstellungsphrase fragen werden, und Coinbase bestätigt dies ebenfalls. Lesen Sie dazu die offiziellen Support-Richtlinien von MetaMask und die Phishing-Richtlinien von Coinbase .
2. Sie überprüfen Zielort und Absicht, bevor Sie unterschreiben.
Eine Hardware-Wallet kann private Schlüssel vor dem direkten Zugriff durch einen Computer schützen, aber sie kann nicht beurteilen, ob eine Transaktion für Sie wirtschaftlich sicher ist. Wenn Sie eine betrügerische Transaktion genehmigen, kann das Gerät genau das signieren, was Sie ihm vorgegeben haben.
Deshalb ist die Lesbarkeit von Transaktionsinformationen so wichtig. Ledger beschreibt „klare Signatur“ als die Darstellung von Transaktionsdetails wie Aktion, Empfänger und Betrag in lesbarer Form vor der Genehmigung. Der Sicherheitsvorteil ergibt sich aus dem Abgleich dieser Details mit Ihrer beabsichtigten Aktion. Weitere Informationen finden Sie in der Erklärung von Ledger zur klaren Signatur .
Ein hilfreicher Test vor der Unterzeichnung ist folgender: Können Sie in einfachen Worten erklären, was die Anfrage bewirken soll? Wenn die Wallet einen unbekannten Vertrag, unbegrenzten Zugriff auf Ausgaben, einen unerwarteten Empfänger oder undurchsichtige Daten anzeigt, die Sie nicht sinnvoll überprüfen können, ist es sicherer, den Vorgang abzubrechen, anstatt die Bestätigungsseite als bloße Formalität zu betrachten.
3. Eine kompromittierte dezentrale Anwendung kann nicht automatisch alles erreichen.
Token-Genehmigungen sind Berechtigungen, die es einem Smart Contract erlauben, in Ihrem Namen einen bestimmten Token auszugeben. Sie sind häufig für dezentrale Börsen, Staking-Anwendungen und andere DApps erforderlich, doch zu weit gefasste Genehmigungen erhöhen das Risiko, falls sich ein Vertrag oder eine Website als bösartig erweist.
MetaMask erklärt, dass das Trennen einer Wallet von einer dezentralen Anwendung (dApp) nicht dasselbe ist wie das Widerrufen einer Token-Genehmigung. Durch das Trennen kann der Zugriff einer Website auf Wallet-Informationen unterbunden werden, eine bestehende On-Chain-Berechtigung kann jedoch weiterhin aktiv bleiben. Die Dokumentation empfiehlt, Berechtigungen zu überprüfen und unerwünschte Genehmigungen zu widerrufen. Siehe den MetaMask-Leitfaden zum Widerrufen von Token-Genehmigungen .
Das messbare Ergebnis ist hier ein geringerer Gefahrenradius. Wenn Sie eine dezentrale Anwendung (dApp) nur selten nutzen, sollten Sie eine alte, unbegrenzte Berechtigung nicht einfach aus Vergessenheit beibehalten. Überprüfen Sie Berechtigungen regelmäßig und entfernen Sie nicht mehr benötigte. Wenn die Wallet oder dApp ein Ausgabenlimit unterstützt, verwenden Sie das kleinstmögliche Limit, anstatt standardmäßig unbegrenzten Zugriff zu gewähren.
4. Sie können den Schaden schnell eindämmen.
Keine Sicherheitsroutine kann jedes Risiko ausschließen. Sie benötigen einen Notfallplan, bevor etwas passiert. Wenn Sie eine unautorisierte Transaktion, eine böswillige Genehmigung oder Hinweise darauf feststellen, dass Ihre Wiederherstellungsphrase offengelegt wurde, ändert sich die Priorität von Prävention zu Eindämmung.
Die Richtlinien von MetaMask zum Umgang mit kompromittierten Wallets besagen, dass unautorisierte Transaktionen auf eine Wallet-Kompromittierung hindeuten können. Es wird empfohlen, die verbleibenden Guthaben in eine sichere Wallet zu übertragen, die Nutzung der kompromittierten Wallet einzustellen und den Betrug zu melden. Zudem wird auf eine wichtige Einschränkung der Selbstverwahrung hingewiesen: Blockchain-Transaktionen können in der Regel nicht vom Wallet-Anbieter rückgängig gemacht werden. Weitere Informationen finden Sie in den Richtlinien von MetaMask zum Umgang mit kompromittierten Wallets .
Ein praktischer Phishing-Check, bevor Sie sich verbinden oder anmelden
Nutzen Sie die folgende Checkliste als Entscheidungshilfe, nicht als Garantie. Das Bestehen aller Punkte verringert das offensichtliche Risiko, aber eine seriös wirkende Website oder ein Vertrag können dennoch manipuliert sein.
Überprüfen
Gutes Zeichen
Grund zum Aufhören
Quelle
Sie haben die Seite über ein gespeichertes offizielles Lesezeichen oder einen verifizierten Projektkanal erreicht.
Sie sind über eine unerwünschte Direktnachricht, einen E-Mail-Link, eine Anzeige oder eine „Support“-Antwort auf diese Seite gelangt.
Domain
Die exakte Domain stimmt mit der offiziellen Projekt-Domain überein.
Rechtschreibfehler, überflüssiges Wort, ungewöhnliche Subdomain oder verkürzter Link
Wiederherstellungsphrase
Keine Anfrage dazu
Jede Aufforderung zum Eintippen, Hochladen, „Synchronisieren“ oder Überprüfen
Wallet-Anfrage
Die Aktion entspricht dem, was Sie absichtlich initiiert haben.
Unerwartete Unterschrift, Genehmigung, Kettenwechsel oder Transaktion
Empfänger und Betrag
Sie entsprechen Ihrer beabsichtigten Transaktion.
Unbekannter Empfänger oder Betrag
Tokenzugriff
Die Zulage ist auf das beschränkt, was die Maßnahme erfordert.
Unbegrenzte oder unerklärte Genehmigung
Druck
Sie haben Zeit, dies unabhängig zu überprüfen.
Drohungen, Countdowns, dringende „Kontosperrung“ oder garantierte Belohnung
Warum „die URL sieht richtig aus“ nicht ausreicht
Die Überprüfung der Domain ist unerlässlich, aber nur eine Sicherheitsebene. Angreifer können Social-Media-Konten kompromittieren, Suchanzeigen schalten, sich als Supportmitarbeiter ausgeben oder Nutzer auf professionell wirkende Seiten umleiten. Auch eine scheinbar korrekte Seite kann schädliche oder manipulierte Smart-Contract-Interaktionen enthalten.
Bei Transaktionen mit höherem Wert sollten Sie zwei unabhängige Prüfungen durchführen. Öffnen Sie beispielsweise das Projekt über ein gespeichertes Lesezeichen und überprüfen Sie den Vertrag oder die Ankündigung separat über einen offiziellen Projektkanal. Verwenden Sie nicht zwei Links aus derselben verdächtigen Nachricht und bezeichnen Sie dies als unabhängige Überprüfung.
Sicherheitswarnungen von Wallets können hilfreich sein, bieten aber keine Garantie. MetaMask weist ausdrücklich darauf hin, dass Vertrauenssignale und Sicherheitswarnungen lediglich informieren und keine Sicherheit gewährleisten. Wenn eine Adresse oder Website als schädlich gekennzeichnet ist, stellen Sie keine Verbindung her und signieren Sie keine Transaktionen. Auch wenn keine Warnung angezeigt wird, müssen Sie die Interaktion selbst überprüfen. Weitere Informationen finden Sie in der Dokumentation zu Sicherheitswarnungen von MetaMask .
Wann Sie Ihre Vorgehensweise ändern sollten
Mit steigendem Verlustpotenzial sollten die Sicherheitsstandards erhöht werden. Eine Wallet mit einem kleinen Betrag zum Experimentieren mit dezentralen Anwendungen (dApps) benötigt nicht dasselbe Betriebsmodell wie eine Wallet mit langfristigen Ersparnissen.
Verwenden Sie eine separate Interaktions-Wallet, wenn Sie regelmäßig neue dezentrale Anwendungen (dApps) testen, NFTs prägen, Airdrops einlösen oder unbekannte Nachrichten signieren. Bewahren Sie nur den für diese Aktivitäten benötigten Betrag auf.
Ziehen Sie langfristige Anlagen von häufig genutzten dezentralen Anwendungen (dApps) ab , wenn eine kompromittierte Genehmigung einen Betrag gefährden könnte, den Sie nicht zu verlieren bereit sind.
Verwenden Sie ein Hardware-Signaturgerät und überprüfen Sie dessen Bildschirm, wenn die Transaktionswerte den zusätzlichen Aufwand rechtfertigen. Der Nutzen liegt in der Überprüfung der angezeigten Details, nicht nur im Besitz des Geräts.
Widerrufen Sie alte Genehmigungen , wenn Sie die Nutzung einer dezentralen Anwendung (dapp) einstellen, insbesondere wenn die Berechtigungen umfassend oder unbegrenzt sind.
Wenn die Wiederherstellungsphrase oder der private Schlüssel einer Wallet offengelegt wurden, sollten Sie diese aufgeben und migrieren . Das Ändern des Passworts einer Wallet-App macht einen offengelegten Seed nicht wieder sicher.
Warnsignale, die ein sofortiges Anhalten rechtfertigen
Manche Signale sind so eindeutig, dass eine weitere Interaktion unnötig ist. Brechen Sie den Kontakt ab, wenn ein vermeintlicher Supportmitarbeiter nach Ihrer Wiederherstellungsphrase, Ihrem Passwort, Ihrem Zwei-Faktor-Authentifizierungscode, Ihrer Fernzugriffssoftware oder einer Überweisung auf eine „sichere“ Wallet fragt. Coinbase weist ausdrücklich darauf hin, dass seine Kundendienstmitarbeiter diese Verhaltensweisen niemals anfordern werden.
Seien Sie außerdem vorsichtig, wenn eine Nachricht künstliche Dringlichkeit erzeugt, eine ungewöhnlich hohe Belohnung verspricht oder Sie auffordert, etwas zu unterschreiben, das nichts mit Ihrer ursprünglichen Aktion zu tun hat. Ein häufiger Vorteil von Phishing-Angreifern ist die Geschwindigkeit: Sie wollen, dass Sie handeln, bevor Sie die Echtheit überprüfen.
Was tun, wenn Sie bereits geklickt oder unterschrieben haben?
Das Klicken auf einen Link bedeutet nicht automatisch einen Verlust von Guthaben. Entscheidend ist, was danach geschah. Wenn Sie lediglich eine Seite geöffnet und keine Wiederherstellungsphrase eingegeben, keine Software installiert, keine Wallet verbunden, keine Nachricht signiert, keine Token-Freigabe genehmigt oder keine Transaktion autorisiert haben, ist Ihr Risiko möglicherweise geringer. Schließen Sie die Website, überprüfen Sie die Sicherheit Ihres Browsers und Geräts und greifen Sie über eine unabhängig verifizierte URL erneut auf den Dienst zu.
Wenn Sie die Wallet verbunden haben, überprüfen Sie die aktiven Berechtigungen. Wenn Sie Token-Ausgaben genehmigt haben, überprüfen und widerrufen Sie verdächtige Berechtigungen. Wenn Sie eine Transaktion signiert haben, überprüfen Sie diese im entsprechenden Block-Explorer, um zu verstehen, was autorisiert wurde. Wenn Ihre Wiederherstellungsphrase oder Ihr privater Schlüssel offengelegt wurde, behandeln Sie die Wallet als kompromittiert und übertragen Sie Ihre verbleibenden Vermögenswerte so schnell wie möglich auf eine neu gesicherte Wallet.
Erwarten Sie nicht, dass ein Wallet-Anbieter eine On-Chain-Überweisung rückgängig macht. Selbstverwahrung bedeutet, dass Sie die Schlüssel kontrollieren, aber auch, dass Anbieter eine gültige Blockchain-Transaktion nach ihrer Bestätigung in der Regel nicht rückgängig machen können.
Wie Sie feststellen können, ob sich die Sicherheit Ihrer Brieftasche verbessert
Sie benötigen keine komplizierte Bewertungsmethode. Erfassen Sie einige wenige, beobachtbare Ergebnisse:
Sie können den offiziellen Weg zu jeder DApp, die Sie regelmäßig nutzen, finden, ohne auf Suchanzeigen oder unerwünschte Links angewiesen zu sein.
Ihre Wiederherstellungsphrase wird offline gespeichert und wurde niemals auf einer Webseite eingegeben oder an Dritte weitergegeben.
Sie können jede Transaktion oder Genehmigung vor der Unterzeichnung erläutern.
Ihre hochwertige Wallet wird nicht routinemäßig mit experimentellen dezentralen Anwendungen (dApps) verbunden.
Ihre Genehmigungsliste enthält keine unnötigen alten Berechtigungen.
Sie verfügen über einen schriftlichen Reaktionsplan für den Fall eines kompromittierten Seeds, einer böswilligen Genehmigung oder einer unautorisierten Transaktion.
Wenn Sie eines dieser Ergebnisse nicht erreichen können, verbessern Sie diese spezifische Kontrollmaßnahme, anstatt wahllos weitere Sicherheitstools hinzuzufügen.
Grenzen: Keine Wallet-Konfiguration kann Phishing unmöglich machen.
Sicherheitstools reduzieren Risiken, ersetzen aber nicht das Urteilsvermögen. Eine Hardware-Wallet schützt zwar private Schlüssel, kann Sie aber nicht daran hindern, absichtlich eine schädliche Transaktion zu signieren. Eine Browserwarnung kann eine neue Phishing-Domain übersehen. Eine legitime dezentrale Anwendung (dApp) kann kompromittiert werden. Ein bekanntes Social-Media-Konto kann gehackt werden. Token-Genehmigungen können auch nach dem Trennen der Verbindung zu einer Website gültig bleiben.
Die Bedrohungslage bleibt weiterhin erheblich. Im April 2026 berichtete das FBI, dass die im Internet Crime Report 2025 aufgeführten Beschwerden im Zusammenhang mit Kryptowährungen Verluste von über 11 Milliarden US-Dollar verursachten. Phishing und Spoofing zählten dabei zu den häufigsten Beschwerdearten. Diese Zahlen umfassen ein breiteres Spektrum an Kategorien und sollten nicht als reine Kryptoverluste durch Phishing interpretiert werden. Sie verdeutlichen jedoch, warum Verifizierung und die Vorbereitung auf Sicherheitsvorfälle so wichtig sind. Siehe dazu die Veröffentlichung des FBI vom 6. April 2026 zum Internet Crime Report 2025 .
Eine sicherere Standardeinstellung für die tägliche Web3-Nutzung
Die wichtigste Gewohnheit im Alltag ist nicht, „niemals etwas anzuklicken“. Sie besteht darin, Entdeckung und Autorisierung zu trennen. Sie können ein Projekt über soziale Medien, Suchergebnisse oder Nachrichten entdecken, aber autorisieren Sie keine Wallet-Aktion über denselben unbestätigten Weg. Navigieren Sie stattdessen direkt zum offiziellen Projekt, überprüfen Sie die Domain, prüfen Sie die Wallet-Anfrage, beschränken Sie die Berechtigungen und signieren Sie erst, wenn die Transaktion Ihren Absichten entspricht.
Wenn der Prozess überhastet oder unklar erscheint, ist ein Abbruch eine sichere Maßnahme. In Web3 ist die Ablehnung einer Transaktion deutlich kostengünstiger als die Genehmigung einer falschen.