Startseite
» Wissen
»
Wie man die Identität von Krypto-Gründern und -Entwicklern verifiziert, ohne jemanden zu doxxen.
Wie man die Identität von Krypto-Gründern und -Entwicklern verifiziert, ohne jemanden zu doxxen.
Die Überprüfung eines Krypto-Gründers oder -Entwicklers sollte bedeuten, zu prüfen, ob öffentliche Aussagen schlüssig, nachvollziehbar und durch unabhängige Beweise gestützt sind. Sie sollte nicht die Veröffentlichung einer Privatadresse, die Bloßstellung von Familienmitgliedern, den Kauf geleakter Daten oder den Versuch, eine pseudonyme Person in die Öffentlichkeit zu drängen, umfassen. Streng genommen ist Doxxing die Offenlegung privater, identifizierender Informationen ohne Einwilligung. Verantwortungsbewusste Sorgfaltsprüfung beschränkt sich auf Informationen, die die Person oder Organisation absichtlich öffentlich gemacht hat, und dokumentiert Schlussfolgerungen, ohne sensible Details weiter auszubreiten.
Das praktische Ziel ist bescheiden: Entscheiden Sie, ob ein Projekt für Ihr Risikoniveau ausreichend Identitäts- und Verantwortlichkeitsnachweise vorweisen kann. Ein positives Ergebnis garantiert weder die Ehrlichkeit des Teams noch den Erfolg eines Tokens oder die Sicherheit einer Wallet. Es ermöglicht Ihnen jedoch, zu erläutern, was verifiziert wurde, was noch nicht verifiziert ist und wann Sie vorsichtig sein sollten, anstatt sich allein auf eine überzeugende Projektbeschreibung zu verlassen.
Hinweis: Diese Anleitung basiert auf öffentlich zugänglichen Prüfquellen und offizieller Dokumentation (Stand: September 2026). Soziale Plattformen, Repositories, Unternehmensregister und Wallet-Schnittstellen können sich ändern. Fragen Sie niemals Gründer oder Entwickler nach einer Seed-Phrase, einem privaten Schlüssel, einem Passwort, einem Einmalcode oder einer Geldüberweisung als Identitätsnachweis.
Beginnen Sie mit der Definition des Identitätsanspruchs.
„Der Gründer existiert“ ist zu vage, um es zu überprüfen. Unterteilen Sie die Behauptung in kleinere Fragen. Handelt es sich bei der Person, die behauptet, dieselbe Person zu sein, die auf der Projektwebsite genannt wird? Kontrolliert sie das Entwicklerkonto, über das die Projektbeiträge geleistet werden? Ist das im Pitch genannte Unternehmen tatsächlich registriert? Kontrolliert die Person die öffentliche Wallet, die angeblich dem Finanzpool oder dem Team gehört? Dies sind unterschiedliche Behauptungen, die unterschiedliche Beweise erfordern.
Notieren Sie die Behauptung, bevor Sie danach suchen. Dies reduziert den Bestätigungsfehler, bei dem überzeugenden Beweisen mehr Gewicht beigemessen wird als widersprüchlichen Informationen. Halten Sie außerdem Datum, genauen Benutzernamen, Repository-URL, Firmennummer, Wallet-Adresse und die Quelle fest, in der jede Behauptung erschienen ist. Verwenden Sie öffentliche Kennungen, anstatt persönliche Daten in Ihre Notizen zu kopieren.
Wie ein sinnvolles Ergebnis aussieht
Identitätskonsistenz: Derselbe Name, dieselbe Rolle, derselbe Benutzername oder dieselbe Organisation wird in mehreren öffentlichen Quellen verknüpft.
Kontrollnachweis: Die Person oder das Team kann die Kontrolle über ein öffentliches Konto, einen Code-Signaturschlüssel oder eine Wallet nachweisen, ohne dabei Geheimnisse preiszugeben.
Nachweis der Rechenschaftspflicht: Es gibt eine öffentliche juristische Person, einen Governance-Prozess, einen Sicherheitskontakt oder eine andere Möglichkeit, Bedenken zu äußern.
Bewusstsein einschränken: Sie können darlegen, was die Beweise nicht beweisen.
Ein Profil in sozialen Medien, ein Konferenzfoto oder eine professionelle Website können eine Behauptung untermauern, sind aber allein nicht aussagekräftig. Investor.gov warnt davor, dass Betrüger Namen, Nutzernamen, Logos und Websites kopieren, um sich als seriöse Fachleute auszugeben. Daher sollte man mit einer projektbezogenen Quelle und anschließenden unabhängigen Überprüfungen beginnen, nicht mit einem einzelnen Profil.
Phase eins: Verknüpfung öffentlicher Konten ohne Offenlegung privater Daten
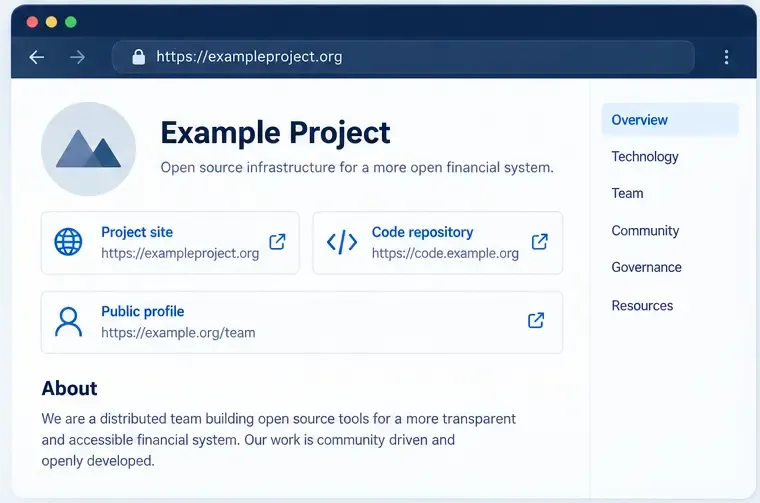
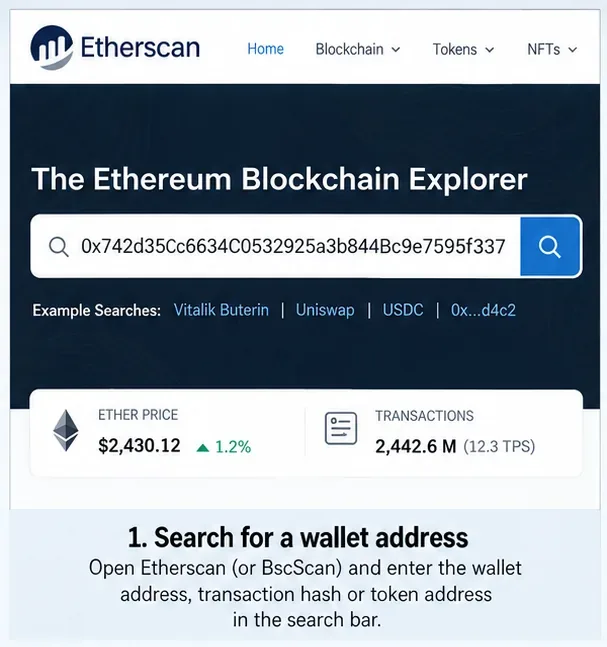
Öffnen Sie die offizielle Projektwebsite, die Dokumentation, das Repository und die öffentliche Teamseite über die vom Projekt selbst veröffentlichten Links. Vergleichen Sie anschließend, ob der gleiche öffentliche Benutzername, die gleiche Rolle und die gleiche Projektbeschreibung auf den verknüpften Konten angezeigt werden. Ein echter Querverweis ist aussagekräftiger als ein Screenshot aus einem Chat, da Sie das Ziel und dessen Verlauf überprüfen können.
Schematische Darstellung der Schnittstelle: Vergleichen Sie nur öffentliche Links, die vom Projekt selbst veröffentlicht werden und die unabhängig überprüft werden können.
Achten Sie auf kleinere Unstimmigkeiten: abweichende Schreibweise des Namens, ein neu erstelltes Konto, ein Repository, das nicht in der Projektdokumentation verlinkt ist, oder ein Profil, das eine Rolle angibt, die die Organisation nie erwähnt. Dies sind Hinweise für weitere Recherchen, aber kein Beweis für Betrug. Menschen wechseln Arbeitgeber, Benutzernamen und Zugehörigkeiten, und Open-Source-Mitwirkende verwenden aus legitimen Sicherheitsgründen mitunter Pseudonyme.
Vermeiden Sie die Suche nach persönlichen Daten. Suchen Sie nicht nach Privatadressen, Verwandten, privaten Telefonnummern, privaten Social-Media-Konten, geleakten Datenbanken oder Berichten von Datenhändlern. Veröffentlichen Sie keinen mutmaßlichen Namen, nur weil er in einem alten Dokument auftaucht. Wenn sich das Team für ein pseudonymes Modell entscheidet, bewerten Sie die technischen und organisatorischen Sicherheitsvorkehrungen des Projekts, anstatt Anonymität allein als Straftat zu betrachten.
Phase zwei: Überprüfung des beruflichen Werdegangs und der Code-Zuordnung
Prüfen Sie die Repository-Historie auf kontinuierliche und nachvollziehbare Arbeit: sinnvolle Commits, Diskussionen zu Problemen, Versionshinweise, Pull Requests, Sicherheitskorrekturen und eine konsistente technische Rolle. Achten Sie darauf, ob der angegebene Entwickler tatsächlich im Laufe der Zeit in der Projekthistorie auftaucht, anstatt sich auf ein Profilbild oder eine Liste bekannter Berater zu verlassen.
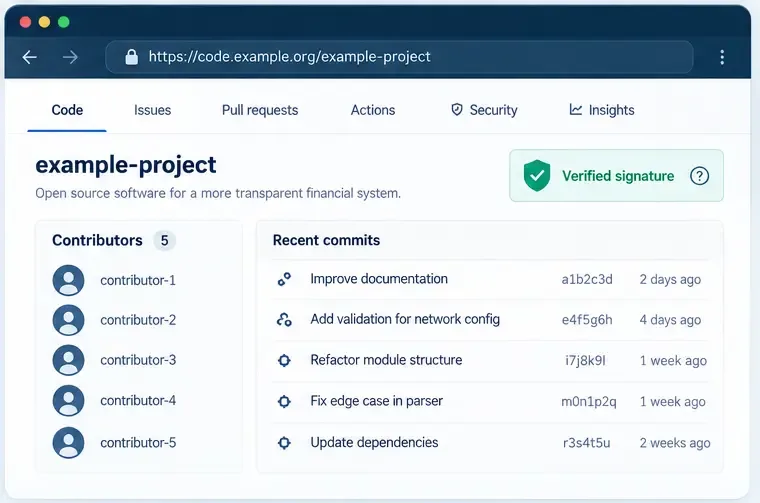
Schematische Darstellung der Schnittstelle: Eine verifizierte Commit-Signatur ist ein Nachweis über einen Signaturschlüssel und einen Commit, kein automatischer Beweis für die rechtliche Identität einer Person.
GitHub verifiziert GPG-, SSH- und S/MIME-Commit-Signaturen. Ein verifizierter Status zeigt an, dass ein Commit mit einem anerkannten Schlüssel gemäß dem GitHub-Verifizierungsprozess signiert wurde. Dies ist ein wertvoller Hinweis auf die Beziehung zwischen einem Schlüssel und einem Commit. Es beweist jedoch weder, dass der Schlüssel der in einem Marketingbeitrag genannten juristischen Person gehört, noch dass der Code sicher ist.
Beachten Sie diese Unterscheidung bei der Bewertung von Beweismitteln. Eine lange Historie signierter Commits unter einem stabilen Account ist aussagekräftiger als ein einzelner unbestätigter Commit, stellt aber lediglich einen technischen Nachweis und keinen amtlichen Identitätsnachweis dar. Lesen Sie die tatsächlichen Änderungen, Release-Tags, Antworten auf Issues und Sicherheitsmeldungen. Ein Entwickler kann durchaus authentisch sein und dennoch fehlerhaften Code ausliefern; ein einwandfreies Repository kann auch von einer anderen Person als der angegebenen verwaltet werden.
Fragen, die das Ergebnis verbessern
Ist auf einer offiziellen Dokumentationsseite ein Link zum Repository im Projektverzeichnis vorhanden?
Erzählen die Commit-Autoren, die Maintainer und die Release Notes ein einheitliches Bild?
Werden Sicherheitsberichte über einen öffentlichen Kanal bestätigt?
Erscheint eine angegebene Beschäftigungs- oder Open-Source-Historie in Quellen, die von der betreffenden Organisation kontrolliert werden?
Verwechseln Sie etwa eine kopierte Beitragsgrafik oder ein verifiziertes Abzeichen mit einem Nachweis der persönlichen Identität?
Phase drei: Überprüfung der juristischen Person und der öffentlichen Rechenschaftspflicht
Wenn das Projekt angibt, über ein Unternehmen zu operieren, besorgen Sie sich den Firmennamen und die Handelsregisternummer aus einer öffentlichen Quelle. Recherchieren Sie anschließend selbst im entsprechenden Regierungsregister. Beispielsweise bietet das EDGAR-System der SEC öffentlichen Zugriff auf die Unterlagen von Unternehmen, die ihrem Berichtssystem unterliegen, während das britische Handelsregister (Companies House) Unternehmensinformationen, die Einreichungshistorie, Angaben zu Führungskräften und weitere Daten bereitstellt. Dies sind Beispiele und kein allgemeingültiger Nachweis für jede Jurisdiktion oder jedes Kryptoprojekt.
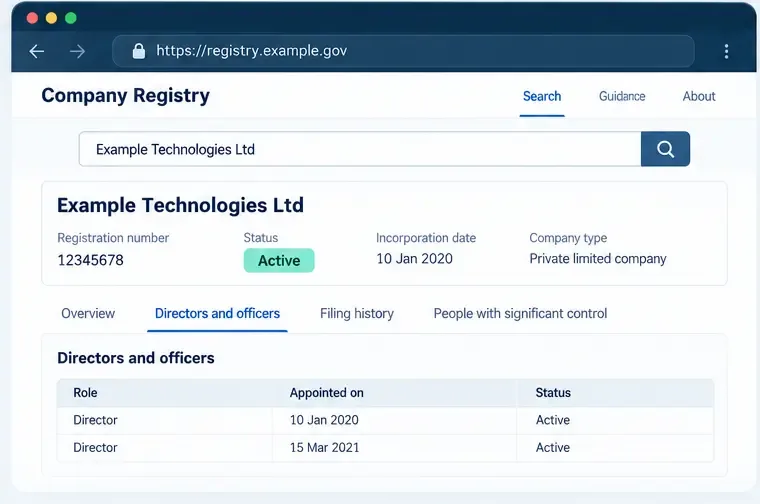
Schematische Darstellung der Schnittstelle: Ein offizielles Register kann zwar bestätigen, dass ein Firmeneintrag existiert, aber die Anmeldung muss noch mit den Angaben des Projekts abgeglichen werden.
Vergleichen Sie den Registereintrag mit den veröffentlichten Angaben des Projekts: Firmenname, Gerichtsstand, Status, Geschäftsführer oder Vorstandsmitglieder, Anmeldedatum und Art der beschriebenen Tätigkeit. Ein aktiver Firmeneintrag belegt lediglich dessen Existenz; er beweist jedoch nicht, dass das Unternehmen für ein bestimmtes Finanzprodukt zugelassen ist, dass alle Angaben auf der Website korrekt sind oder dass ein eingetragener Geschäftsführer das Online-Konto persönlich verwaltet.
Seien Sie vorsichtig mit Adressen. Eine eingetragene Geschäftsadresse kann eine Zustelladresse sein und ist kein Grund, die Wohnadresse einer Person anzugeben. Erfassen Sie nur die minimal notwendigen Informationen zur Beurteilung des Projekts. Falls für das Projekt eine Lizenz angegeben wird, recherchieren Sie im Register der zuständigen Behörde und überprüfen Sie die genaue Rechtsform, den Geltungsbereich und den Status. Unternehmensregistrierung und behördliche Genehmigung sind separate Angelegenheiten.
Phase vier: Testen der Kontrolle über öffentliche Schlüssel, ohne ein Sicherheitsrisiko zu schaffen
Ein Gründer kann die Kontrolle über eine Treasury-, Deployment- oder Spenden-Wallet beanspruchen. Der sicherste öffentliche Test besteht aus einer präzise formulierten Nachricht, die von der beanspruchten Adresse signiert ist, gefolgt von einer unabhängigen Überprüfung der Signatur. Der ERC-191-Standard von Ethereum beschreibt ein Format für signierte Daten, und Wallets oder Verifizierungstools können die Nachrichtensignatur auf unterschiedliche Weise implementieren. Verwenden Sie eine verständliche Nachricht und bestätigen Sie genau, was die Wallet von Ihnen zur Signierung verlangt.
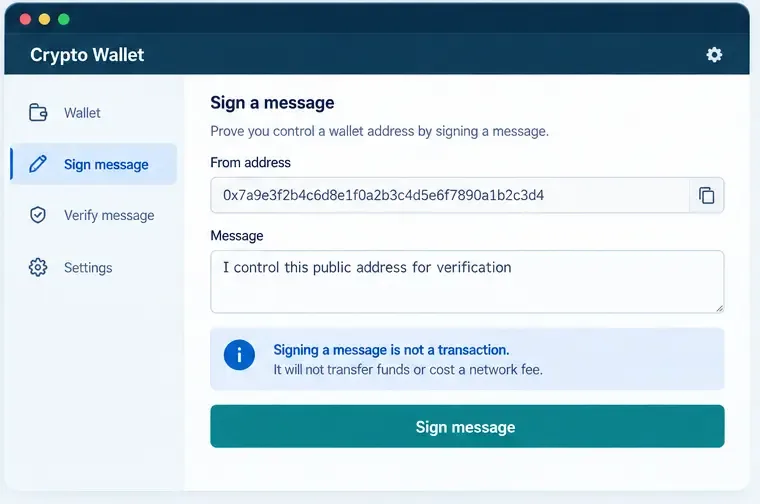
Schematische Darstellung der Schnittstelle: Eine präzise formulierte Nachricht kann die Kontrolle über eine öffentliche Wallet-Adresse testen, ohne eine Seed-Phrase, einen privaten Schlüssel oder eine Geldüberweisung anzufordern.
Eine sichere Testnachricht sollte ihren Zweck klar darlegen und transaktionsähnliche Anweisungen, Genehmigungen, Erlaubnisse oder beliebige, undurchsichtige Daten vermeiden. Beispiel: „Ich kontrolliere die öffentliche Adresse 0x… zur Projektidentitätsprüfung am 16.09.2026.“ Die Adresse sollte im eigentlichen Verifizierungsprotokoll vollständig angegeben und nicht so gekürzt werden, dass Mehrdeutigkeiten entstehen. Eine Signatur kann die Kontrolle über eine Wallet zu diesem Zeitpunkt nachweisen. Sie beweist jedoch weder den rechtlichen Namen der Person, noch die Herkunft der Gelder, die Sicherheit des Vertrags oder das Fehlen ungenannter Interessenkonflikte.
Fordern Sie niemals jemanden auf, Geld zu senden, eine Seed-Phrase preiszugeben, einen privaten Schlüssel zu exportieren, Sicherheitskontrollen zu deaktivieren oder eine Transaktion zu signieren, die Vermögenswerte verschiebt. Lehnen Sie unklare Wallet-Aufforderungen ab. Investor.gov warnt davor, dass Kryptobetrüger Identitätsdiebstahl, soziale Medien, gefälschte Plattformen und die Forderung nach zusätzlichen Gebühren nutzen können. Die Identitätsprüfung sollte Ihr Risiko verringern und nicht eine neue Möglichkeit zur Genehmigung betrügerischer Transaktionen schaffen.
Wie man die Beweise bewertet
Beweis
Was es unterstützt
Was es nicht beweist
Offizieller Projektlink zu einem öffentlichen Profil
Kontoverknüpfung und Konsistenz
Rechtsidentität oder Ehrlichkeit
Lange, nachvollziehbare Archivgeschichte
Technische Beteiligung im Laufe der Zeit
Codequalität oder persönliche Identität
Verifizierte Commit-Signatur
Kontrolle eines Signaturschlüssels für einen Commit
Wer kontrolliert den Schlüssel in der realen Welt?
Regierungsunternehmensregister
Existenz einer eingetragenen juristischen Person
Genehmigung durch die Aufsichtsbehörden oder solide Finanzen
Wallet-Nachrichtensignatur
Kontrolle einer öffentlichen Wallet-Adresse
Besitz einer rechtlichen Identität oder sichere Absichten
Verwenden Sie einen Entscheidungsschwellenwert anstelle einer binären Kennzeichnung. Bei kleineren, verkraftbaren Verlusten genügen möglicherweise öffentliche Querverweise und eine nachvollziehbare technische Historie, um die Recherche fortzusetzen. Für größere Investitionen, Verwahrungsvereinbarungen, Token-Verkäufe oder die Tätigkeit als Dienstleister benötigen Sie jedoch stärkere Nachweise: eine eindeutige juristische Person, gegebenenfalls einen unabhängig überprüfbaren Regulierungsstatus, transparente Unternehmensführung, dokumentierte Sicherheitsmaßnahmen und einen Kommunikationskanal, der nicht von einem anonymen Konto kontrolliert wird.
Wann Sie innehalten und Ihre Vorgehensweise ändern sollten
Brechen Sie den Vorgang ab, wenn die Person Sie unter Druck setzt, schnell zu handeln, Kritik untersagt, Sie zu einer „exklusiven“ Verifizierung in einen privaten Chat schickt, vor der Auszahlung eine Gebühr verlangt oder Screenshots anstelle von unabhängig überprüfbaren Belegen vorlegt. Diese Anzeichen beweisen zwar keine konkrete Straftat, mindern aber das Risiko einer weiteren Interaktion. Gehen Sie von der Identitätsprüfung zur Risikovermeidung über: Verbinden Sie keine Wallet, unterschreiben Sie keine Nachrichten, überweisen Sie kein Geld und teilen Sie keine persönlichen Dokumente.
Ändern Sie Ihre Vorgehensweise, wenn die Beweislage widersprüchlich ist. Füllen Sie Lücken nicht mit Vermutungen oder Anschuldigungen aus der Bevölkerung. Kennzeichnen Sie die Behauptung als unbestätigt, fordern Sie über einen offiziellen Kanal eine öffentliche Erklärung des Projekts an und bewahren Sie neutrale Notizen auf. Falls bereits Geld gefährdet sein könnte, kontaktieren Sie die zuständige Börse, Bank, Aufsichtsbehörde oder die zuständige Polizeibehörde über deren offizielle Website. Konfrontieren oder bloßstellen Sie eine verdächtige Person nicht online.
Fazit
Verantwortungsvolle Krypto-Identitätsprüfung ist eine mehrstufige Prüfung anhand öffentlicher Quellen: Definition des Anspruchs, Querverweise zu absichtlich existierenden öffentlichen Konten, Überprüfung der kontinuierlichen technischen Arbeit, Verifizierung des angegebenen Unternehmens oder der Lizenz in einem offiziellen Register und Verwendung von Wallet-Signaturen ausschließlich zur Überprüfung der Kontrolle über eine öffentliche Adresse. Das Ergebnis sollte eine dokumentierte Risikobewertung und kein öffentliches Dossier sein.
Die Grenzen sind entscheidend. Keine öffentliche Checkliste kann garantieren, dass ein Gründer vertrauenswürdig, ein Entwickler kompetent oder ein Projekt erfolgreich sein wird. Fordert ein Projekt absolute Sicherheit, verweigert aber die übliche Verantwortung, ist es nicht ratsam, die Ermittlungen zu intensivieren, sondern das Risiko zu minimieren oder sich ganz zurückzuziehen.