Inicio
» Conocimiento
»
¿Has perdido tu autenticador 2FA? Cómo restablecer la configuración de seguridad en las principales plataformas de intercambio.
¿Has perdido tu autenticador 2FA? Cómo restablecer la configuración de seguridad en las principales plataformas de intercambio.
Si tu aplicación de autenticación desaparece, la pregunta más importante no es "¿Qué código debo ingresar?", sino "¿Qué más podría controlar ahora un atacante?". Un teléfono perdido puede dejar al descubierto una sesión activa, notificaciones por correo electrónico o mensajes de recuperación, mientras que la eliminación de la aplicación de autenticación podría simplemente indicar que necesitas verificar la recuperación de tu cuenta. Trata el incidente como un evento de seguridad hasta que hayas comprobado lo contrario.
Esta guía práctica abarca Coinbase, Binance, Kraken y OKX. Los servicios no utilizan un proceso de reinicio universal. Los nombres de los menús, las verificaciones de identidad, los periodos de espera y las restricciones de retiro pueden variar según el país, el estado de la cuenta y la versión de la aplicación. Los enlaces a las plataformas de intercambio que aparecen a continuación se verificaron el 16 de septiembre de 2026; consulte la página de soporte oficial para obtener la información actualizada antes de enviar una solicitud.
Primeros cinco minutos: contener el riesgo
Protege tu cuenta de correo electrónico. Desde un dispositivo de confianza, cambia la contraseña, revisa las sesiones activas y asegúrate de que la autenticación de dos factores esté funcionando. La cuenta suele recibir alertas de Exchange y enlaces de recuperación.
Protege tu teléfono extraviado. Si lo perdiste o te lo robaron, usa el localizador de dispositivos del sistema operativo para bloquearlo y contacta a tu operador si tu número o tarjeta SIM pudieran estar expuestos. No esperes a que se restablezca el sistema antes de proteger el dispositivo.
Deja de compartir información confidencial. Nunca envíes tu contraseña, código de autenticación, código de respaldo, frase semilla ni sesión de acceso remoto a alguien que diga ser del soporte técnico. La guía oficial de Coinbase sobre estafas advierte específicamente que el soporte técnico no te pedirá estos datos ni te solicitará que transfieras fondos.
Utilice únicamente la aplicación o el dominio oficial de la plataforma de intercambio. Escriba la dirección manualmente o utilice un marcador previamente verificado. Los anuncios y mensajes de búsqueda pueden llevarle a páginas de inicio de sesión falsas.
Anota con exactitud lo que perdiste. Registra si solo perdiste el autenticador, el teléfono completo, el acceso al correo electrónico, el número de teléfono, la contraseña o todo. Esta clasificación determinará la ruta de recuperación más segura.
Sepa qué credencial falta
La autenticación de dos factores (2FA) añade una segunda prueba de identidad después de la contraseña. Una aplicación de autenticación normalmente crea una contraseña de un solo uso basada en el tiempo, a menudo llamada código TOTP. Un código de respaldo es un código de recuperación de un solo uso que se guarda cuando se activó la 2FA. Una clave de configuración es el secreto que permite recrear manualmente la entrada del autenticador. Una clave de acceso o clave de seguridad de hardware es un método de autenticación diferente y puede ofrecer otra forma de acceder a una cuenta.
Estos términos están relacionados, pero no son intercambiables. Un código de respaldo puede permitirle superar una verificación de inicio de sesión; no restaura automáticamente todas las configuraciones de seguridad de Exchange. Una clave de configuración puede recrear una entrada TOTP, pero es tan confidencial como una contraseña y no debe pegarse en el chat ni enviarse al soporte técnico. Si le robaron el teléfono, asuma que cualquier información almacenada visiblemente en él podría estar expuesta.
Qué pasó
El mejor primer paso
Qué esperar
Se eliminó la aplicación de autenticación, pero el correo electrónico y la contraseña siguen funcionando.
Pruebe con un código de respaldo guardado, una clave de acceso, una clave de seguridad o el flujo de método no disponible de la plataforma de intercambio.
Es posible que puedas restablecer la autenticación de dos factores (2FA) después de una verificación de identidad.
Teléfono perdido o robado
Bloquea el teléfono y protege tu correo electrónico antes de intentar recuperarlo.
Recuperar el acceso puede conllevar una retención temporal de la cuenta.
El correo electrónico o el número de teléfono tampoco están disponibles.
Utilice el proceso formal de recuperación de cuenta de la plataforma de intercambio.
Cabe esperar controles de identidad más rigurosos y un proceso de revisión más prolongado.
Inicio de sesión, retiro, clave API o dispositivo desconocidos
Proteja su correo electrónico, cambie la contraseña de Exchange si es posible y póngase en contacto con el soporte técnico oficial a través del flujo de seguridad de su cuenta.
Priorice la contención sobre el restablecimiento de la comodidad.
Recupere el acceso de la forma más segura.
1. Pruebe con un factor alternativo legítimo
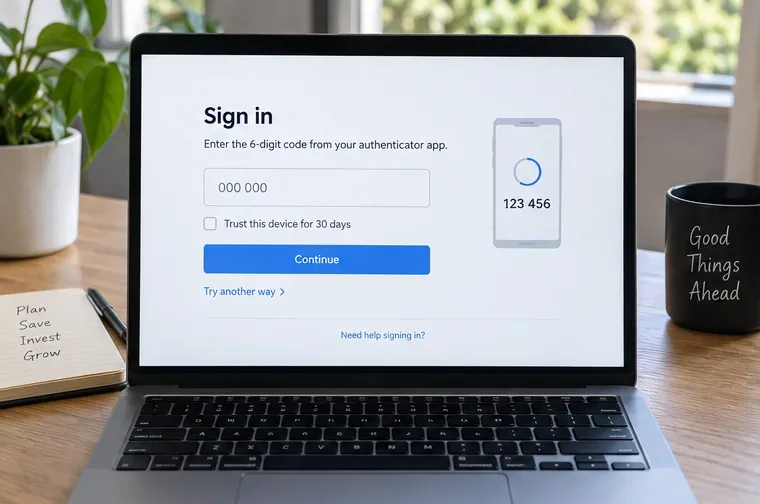
En la pantalla de inicio de sesión de la plataforma de intercambio, busque mensajes como «Intentar de otra manera», «Método de autenticación no disponible», «¿Verificación de seguridad no disponible?» o «Recuperar cuenta». Utilice únicamente una opción que aparezca en la aplicación o el dominio oficial. Un código de respaldo, una clave de acceso, una clave de seguridad o una sesión de confianza le permitirán acceder a la configuración de seguridad sin necesidad de abrir un caso de soporte técnico manual de inmediato.
No intente adivinar códigos basados en la hora. Si la aplicación sigue disponible pero los códigos son rechazados, primero active la fecha y hora automáticas en el dispositivo. OKX recomienda la sincronización del reloj como primer paso para solucionar el problema. Si el teléfono se ha perdido, omita esta comprobación y utilice la recuperación.
Pantalla ilustrativa de recuperación de inicio de sesión con un campo de código de seis dígitos y un enlace "Intentar de otra manera"; las etiquetas de intercambio reales y los métodos disponibles varían.
2. Si ya has iniciado sesión, cambia la configuración de seguridad antes de cerrar sesión.
Una sesión de confianza existente puede ser valiosa, pero no garantiza la seguridad de la cuenta. Acceda al centro de seguridad de la plataforma, revise el método de autenticación de dos factores (2FA) actual y siga las instrucciones para cambiar o reemplazar el autenticador. Coinbase dirige a los usuarios que han iniciado sesión a la configuración de verificación en dos pasos y, a continuación, a la pregunta "¿Has perdido el acceso a la verificación en dos pasos?" antes de la verificación de identidad. OKX también ofrece la opción de restablecimiento en el Centro de seguridad y proporciona una alternativa para métodos no disponibles.
Antes de cerrar la sesión, guarde la referencia de recuperación o el número de caso, confirme la dirección de correo electrónico de la cuenta y verifique si la plataforma de intercambio advierte sobre un bloqueo temporal de retiros. No retire el único factor activo hasta que el de reemplazo esté listo, a menos que el procedimiento oficial lo requiera.
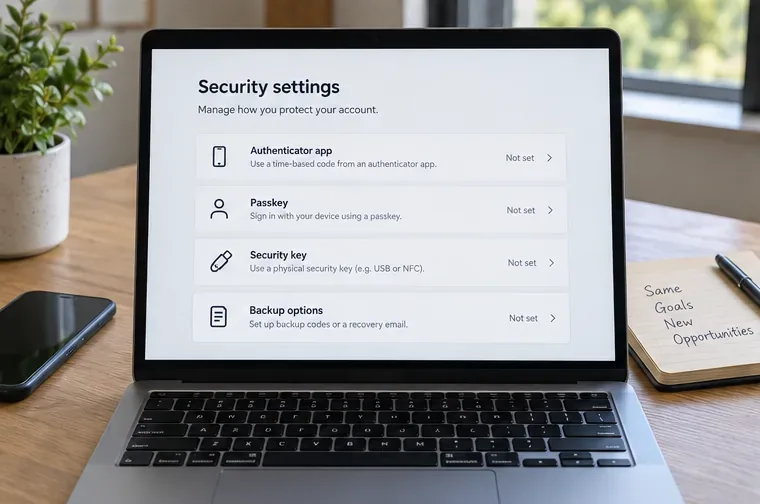
Panel ilustrativo de configuración de seguridad que muestra varios métodos de autenticación y opciones de copia de seguridad; se trata de una referencia visual, no de una captura de pantalla oficial de Exchange.
3. Siga la ruta específica del intercambio.
Las rutas que se describen a continuación muestran las diferencias prácticas importantes. Comience con la fila correspondiente a su tipo de cambio y luego abra las instrucciones oficiales enlazadas. Si las etiquetas en su pantalla son diferentes, no improvise con un tutorial de terceros; vuelva al centro de ayuda oficial y busque el mensaje de error exacto.
Intercambio
Ruta de recuperación oficial
Controles y restricciones documentados por la bolsa
Coinbase
Si otro método de autenticación de dos factores (2FA) funciona, úselo. De lo contrario, utilice la recuperación de cuenta de Coinbase. Un usuario que haya iniciado sesión puede acceder a la configuración de verificación en dos pasos y seleccionar la opción de acceso perdido.
Es posible que se requiera la verificación de identidad. El material de soporte de Coinbase no establece una retención de retiro universal para todos los casos de recuperación, así que siga la advertencia que aparece en su cuenta.
Binance
Seleccione el método de verificación no disponible al iniciar sesión, luego "¿Verificación de seguridad no disponible?" y el flujo de restablecimiento de verificación de seguridad. Seleccione la opción de dispositivo 2FA perdido y complete las comprobaciones restantes.
Binance indica que una solicitud de reinicio puede ser revisada hasta por 24 horas. Los retiros, las ventas P2P, las transferencias internas y los servicios de pago pueden ser deshabilitados hasta por 48 horas después de un reinicio del dispositivo con autenticación de dos factores (2FA).
Kraken
Utilice la clave maestra o el código de respaldo, si lo configuró. Si no dispone de ninguno de los dos, utilice la opción de recuperación de cuenta o el soporte técnico de Kraken. Si el dispositivo perdido pudiera exponer la cuenta, proteja primero su correo electrónico y contraseña.
Kraken recomienda cambiar la autenticación de dos factores (2FA) tan pronto como se recupere el acceso. La clave maestra debe guardarse por separado del dispositivo de inicio de sesión.
OKX
Utilice la opción de autoservicio "Restablecer 2FA". En la web, vaya a Perfil, Seguridad, Centro de seguridad, luego seleccione la opción de cambio correspondiente y haga clic en "¿Método de autenticación no disponible?".
OKX podría solicitar un documento de identidad y reconocimiento facial. Según sus directrices, los retiros o las transacciones P2P podrían quedar deshabilitados durante 24 horas tras el restablecimiento del autenticador.
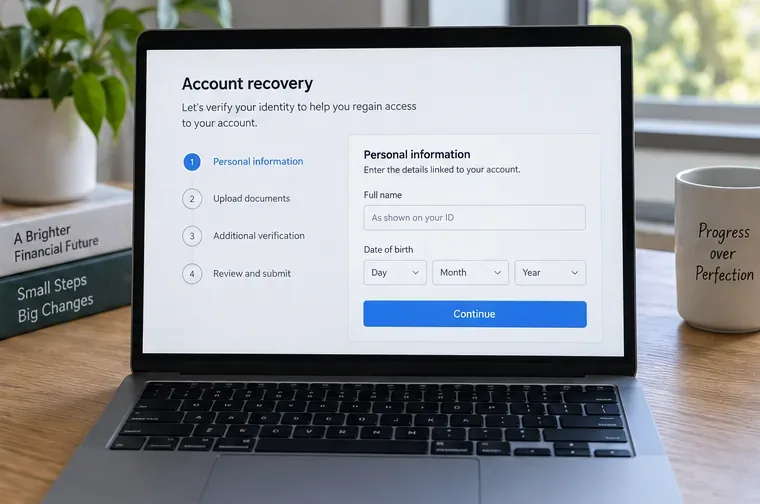
Pantalla ilustrativa de recuperación de cuenta que muestra los detalles de identidad, la carga de documentos y las etapas de revisión; las comprobaciones necesarias dependen de la plataforma de intercambio y del tipo de cuenta.
4. Realice comprobaciones de identidad minuciosas.
El restablecimiento de la cuenta es una medida de seguridad, por lo que la plataforma podría solicitar información ya asociada a la cuenta, un documento de identidad, una selfie o una verificación facial, un nuevo número de teléfono o una revisión de video. Utilice un entorno bien iluminado, envíe documentos legibles a través del proceso oficial y asegúrese de que los datos coincidan con los registros de su cuenta. No envíe documentos de identidad por correo electrónico a una dirección copiada de un chat o mensaje de redes sociales.
Toma una captura de pantalla o guarda la referencia del caso en una carpeta no segura sin exponer los números de documento. Luego, espera a que finalice el plazo de revisión indicado. Abrir nuevos casos repetidamente, modificar detalles o enviar explicaciones contradictorias puede dificultar la resolución de una revisión manual.
5. Vuelva a registrar el autenticador y guarde el material de recuperación de forma segura.
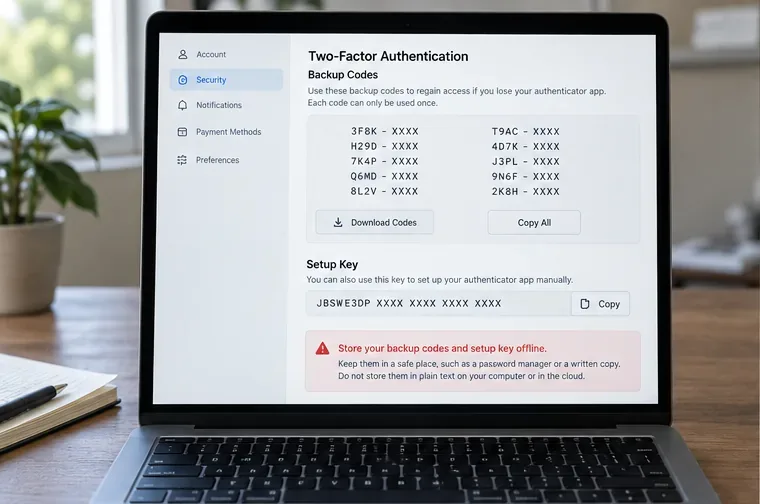
Cuando la plataforma de intercambio apruebe el restablecimiento, instale la aplicación de autenticación desde la tienda de aplicaciones oficial del dispositivo y agregue la nueva entrada usando el código QR o la clave de configuración que se muestra. Ingrese el código actual de seis dígitos para confirmar la inscripción. Genere códigos de respaldo si el servicio los ofrece y guárdelos sin conexión o en un administrador de contraseñas confiable. Mantenga la clave de configuración separada del teléfono; cualquier persona que la tenga puede recrear los códigos temporales.
No asuma que reinstalar una aplicación de autenticación restaurará las cuentas antiguas. Esto solo funciona si la copia de seguridad o la sincronización de la propia aplicación estaban habilitadas y la cuenta se restauró correctamente. Verifique el nuevo código en un segundo inicio de sesión de confianza antes de usarlo, pero no desactive el método anterior prematuramente si la plataforma aún lo muestra como activo.
Página ilustrativa de códigos de copia de seguridad que muestra códigos de un solo uso y una clave de configuración con una advertencia de almacenamiento sin conexión; nunca comparta material de recuperación real en un mensaje.Pantalla ilustrativa de registro del autenticador con un cuadrado estilo código QR, clave de configuración manual y campo de verificación de seis dígitos; utilice los valores mostrados únicamente dentro de su sesión oficial de intercambio.
6. Asegure las cuentas circundantes
Una vez que la plataforma acepte el nuevo factor, revise las sesiones activas, los dispositivos, las claves API, las direcciones de retiro, las direcciones de correo electrónico vinculadas, los números de teléfono y las contraseñas. Cierre las sesiones desconocidas. Desactive las claves API desconocidas y elimine las direcciones de retiro que no haya agregado. Cambie la contraseña de la plataforma si le robaron el teléfono o si sospecha que se está utilizando en otro lugar. Luego, proteja nuevamente la cuenta de correo electrónico y verifique sus reglas de reenvío y métodos de recuperación.
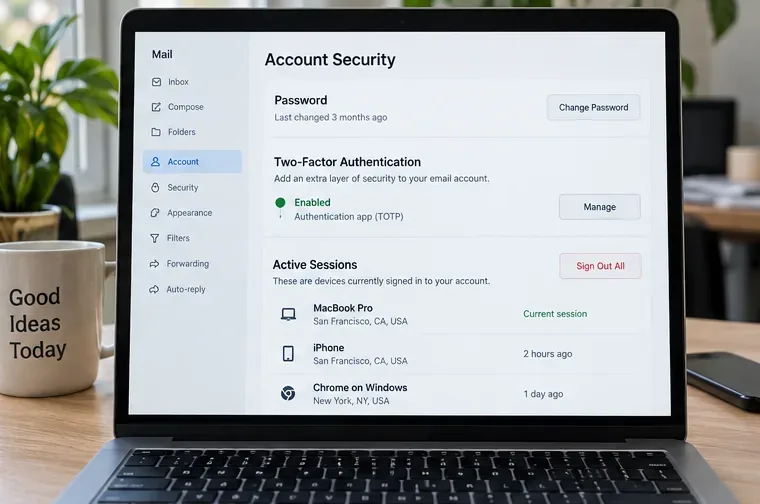
Página ilustrativa de seguridad de correo electrónico con contraseña, autenticación de dos factores (2FA) y controles de sesión activa; proteja esta cuenta, ya que puede recibir mensajes de recuperación de Exchange.
Qué significa el período de espera
La retención de retiros es una restricción de protección, no necesariamente una prueba de que el reinicio haya fallado. Binance documenta hasta 48 horas para varios servicios después de reiniciar un dispositivo con autenticación de dos factores (2FA), mientras que OKX documenta una restricción de 24 horas para retiros o transacciones P2P después de reiniciar un autenticador. Su cuenta puede mostrar un temporizador o alcance diferente. No cree una segunda cuenta, cancele una revisión legítima ni pague a nadie para que libere fondos.
Mientras esperas, revisa las alertas de inicio de sesión y la actividad de tu cuenta, confirma que tu correo electrónico y número de teléfono sean correctos y guarda la referencia oficial del caso. Si transcurre el tiempo sin que haya ninguna actualización, utiliza el mismo caso de soporte oficial o el flujo del centro de ayuda en lugar de contactar a alguien nuevo a través de las redes sociales.
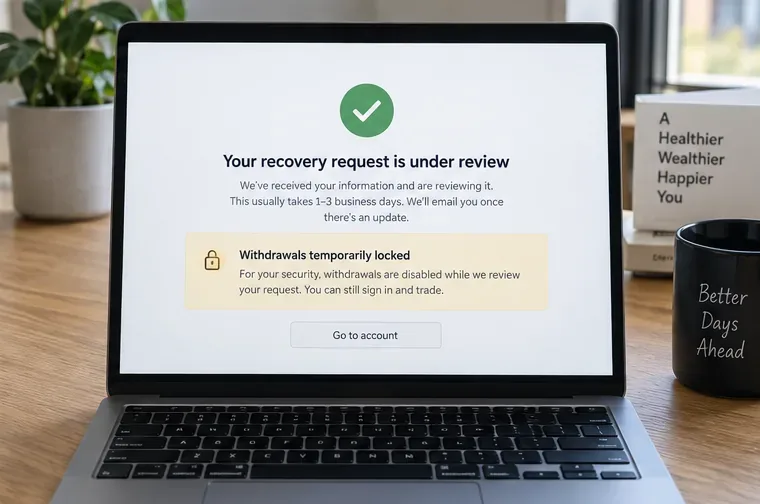
Pantalla ilustrativa de confirmación de recuperación que muestra que una solicitud está en revisión y que los retiros están bloqueados temporalmente; la duración y los servicios afectados varían según la plataforma de intercambio.
Errores comunes que se deben evitar
Utilice un resultado de búsqueda o un mensaje directo como medio de soporte. Navegue desde el dominio o la aplicación oficial de la plataforma de intercambio.
Se proporciona un código de un solo uso. Un agente de soporte no necesita su código 2FA actual para "verificarlo".
Se está intentando subir documentos a un formulario no verificado. Deténgase si la URL está mal escrita, la aplicación no es oficial o la solicitud llega a través de un chat.
Restablecer el sistema antes de proteger el correo electrónico. Un atacante que controle el correo electrónico puede interceptar los mensajes de recuperación.
Se asume que un reinicio elimina todas las sesiones anteriores. Verifique usted mismo las sesiones y los dispositivos después de que se restablezca el acceso.
Ignorar el acceso a la API. Una clave API comprometida puede permitir operaciones comerciales o acciones en la cuenta incluso si se cambia la contraseña.
Confundir un código de respaldo con una clave de configuración. Ambos deben tratarse como secretos, pero deben tener un comportamiento diferente y límites de uso único.
Última comprobación antes de dar por cerrado el incidente.
Utilice esta lista de verificación solo después de que la plataforma de intercambio confirme el restablecimiento o de que el nuevo autenticador esté activo:
¿Es posible iniciar sesión desde un dispositivo de confianza con el nuevo método de autenticación de dos factores (2FA)?
¿Guardaste los códigos de respaldo y la clave de configuración en ubicaciones separadas y protegidas?
¿Tu cuenta de correo electrónico tiene una contraseña nueva, autenticación de dos factores (2FA) que funciona y no tiene ninguna regla de sesión o reenvío desconocida?
¿Le resultan familiares todas las sesiones y dispositivos de Exchange?
¿Has eliminado las claves API, contraseñas, números de teléfono y direcciones de retiro desconocidas?
¿Comprendes cualquier retiro activo o bloqueo P2P y su hora de finalización indicada?
¿Guardaste el número de caso de soporte oficial y la fecha del reinicio?
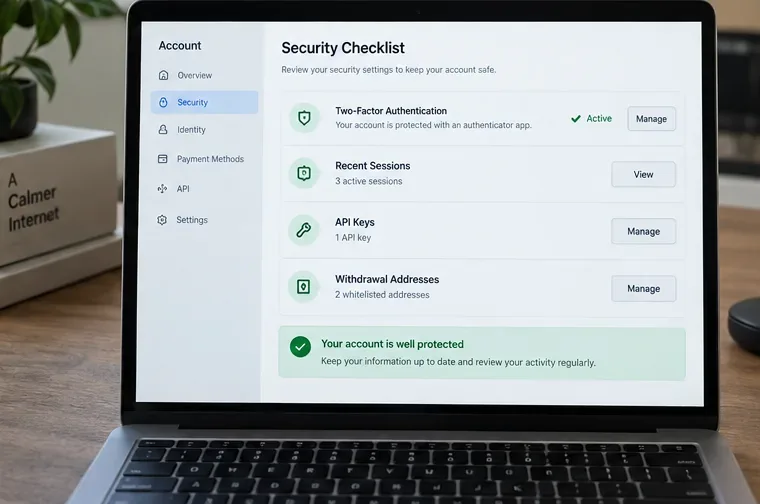
Lista de verificación final ilustrativa que muestra la autenticación de dos factores (2FA) activa junto con las sesiones recientes, las claves API y las direcciones de retiro: los elementos que se deben verificar antes de cerrar el incidente.
Si alguna de las respuestas es “no”, mantenga el caso abierto y vuelva al flujo de trabajo de seguridad oficial de la plataforma de intercambio. El objetivo no es simplemente generar un nuevo código de autenticación, sino restablecer una cadena de control segura desde su correo electrónico y dispositivo hasta la cuenta de la plataforma de intercambio y sus permisos de retiro.