Inicio
» Conocimiento
»
Carteras calientes vs. carteras frías: ¿Cuál es la mejor opción para almacenar tus criptomonedas?
Carteras calientes vs. carteras frías: ¿Cuál es la mejor opción para almacenar tus criptomonedas?
No existe un único tipo de billetera que sea ideal para todos. Una billetera en línea (hot wallet) suele estar conectada a internet y es conveniente para transacciones frecuentes. Una billetera en frío (cold wallet) mantiene las claves de firma sin conexión y generalmente es más adecuada para activos que no se necesitan mover con frecuencia. La elección correcta depende de la actividad que realice, del nivel de riesgo operativo que pueda asumir y de si puede proteger una copia de seguridad.
Las directrices actuales de los proveedores y fabricantes oficiales de monederos digitales siguen respaldando esta distinción fundamental; no convierten la elección en una cuestión de “contenido en caliente frente a contenido en frío” exento de riesgos. La cuestión importante no es solo dónde se almacena el monedero, sino quién controla las claves, cómo se aprueban las transacciones, cómo se gestiona la recuperación y qué sucede si se pierde un dispositivo o una copia de seguridad.
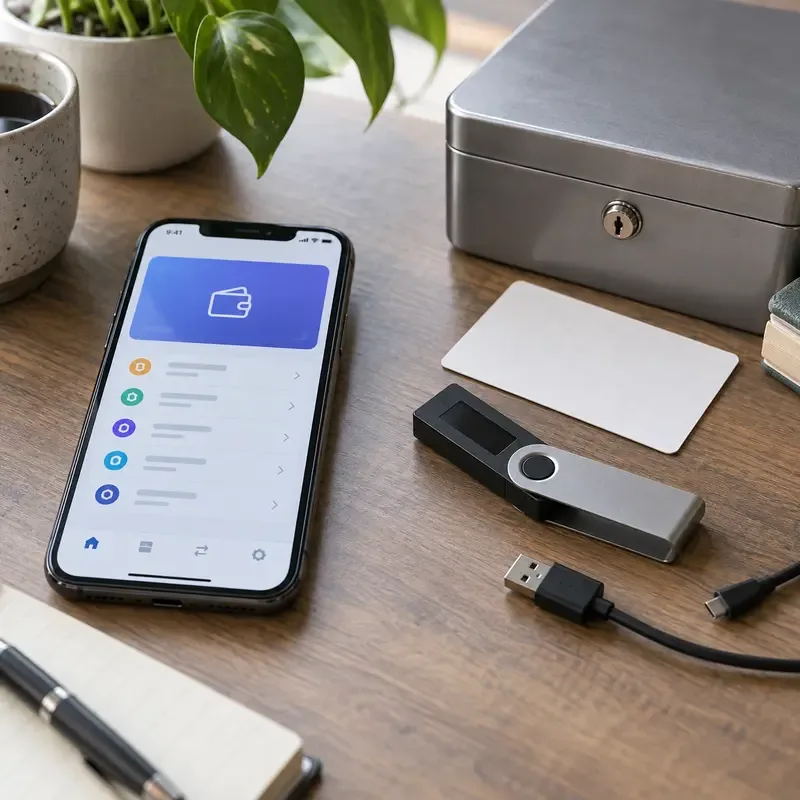
Una billetera móvil conectada y una configuración de billetera de hardware sin conexión representan diferentes ventajas y desventajas en cuanto al acceso y el aislamiento de claves.
En primer lugar, ¿qué almacena realmente una billetera de criptomonedas?
Los saldos de criptomonedas se registran en cadenas de bloques. Una billetera de autocustodia gestiona las claves privadas o el material clave que autoriza las transacciones desde las direcciones asociadas. No almacena criptomonedas como lo hace una billetera física con efectivo. La frase de recuperación, también llamada frase semilla o frase secreta de recuperación por algunos proveedores, permite restablecer el acceso a las cuentas de la billetera.
Verificado: Coinbase explica que una billetera de hardware almacena las claves privadas en lugar de la criptomoneda en sí, mientras que MetaMask advierte que cualquiera con una frase de recuperación secreta o una clave privada puede controlar y mover los activos asociados. Depende del contexto: una cuenta de intercambio puede ser de custodia, lo que significa que el intercambio controla las claves en nombre del cliente; esto es diferente a usar una billetera caliente o fría de autocustodia. No se sabe solo por la etiqueta de la billetera: si un proveedor en particular reembolsará una pérdida, recuperará una frase olvidada o revertirá una transacción de blockchain no autorizada.
Acción: Antes de comparar dispositivos, anote si sus fondos se encuentran en una cuenta de intercambio con custodia o en una billetera de autocustodia. Luego, identifique dónde se documenta el método de recuperación. Nunca copie ni pegue una frase semilla en este artículo, un chat de soporte, un formulario web, notas en la nube ni una captura de pantalla.
¿Qué es una billetera caliente?
Una billetera en línea es una interfaz de billetera cuya gestión de claves opera en un entorno conectado a internet. Algunos ejemplos comunes incluyen extensiones de navegador, aplicaciones móviles, software de escritorio y algunas billeteras web. Su principal ventaja es la velocidad: permite conectarse a aplicaciones descentralizadas, recibir fondos, intercambiar tokens, firmar mensajes y enviar transacciones sin necesidad de usar un dispositivo sin conexión cada vez.
Esa comodidad también aumenta el riesgo de vulnerabilidades. El malware, las extensiones de navegador maliciosas, las páginas de phishing, las descargas de monederos falsos, las aprobaciones de contratos inteligentes inseguras y un dispositivo desbloqueado o comprometido pueden afectar la seguridad del usuario. Un monedero en línea no es intrínsecamente inseguro, pero requiere una atención constante al dispositivo, los sitios web, los permisos y los detalles de las transacciones.
Verificado: Las directrices de seguridad de MetaMask indican que los usuarios nunca deben compartir su frase de recuperación secreta ni sus claves privadas, deben almacenar la frase de recuperación sin conexión y deben verificar los sitios web y los canales de soporte. Depende del contexto: una billetera caliente puede ser razonable para un saldo pequeño, un uso activo de DeFi, pruebas o activos que deben permanecer accesibles de inmediato. Desconocido de antemano: si cada extensión de navegador, aplicación móvil, dApp o integración de terceros que encuentre es genuina y segura.
Acción: Mantenga en una billetera digital solo la cantidad que esté dispuesto a exponer a su actividad en línea habitual. Utilice la ruta de descarga oficial, actualice el dispositivo, bloquee la billetera cuando no la utilice y revise cada transacción y aprobación de token antes de firmar.
¿Qué es una cartera fría?
El almacenamiento en frío consiste en mantener las claves privadas sin conexión a internet o aisladas de cualquier entorno de firma digital. Una cartera de hardware es una opción común, pero «cartera de hardware» y «cartera en frío» no son sinónimos exactos. Un dispositivo de hardware puede conectarse a un software y utilizarse para diversas actividades; el nivel de seguridad depende de cómo se generen, protejan y utilicen las claves.
El almacenamiento en frío reduce algunas vías de ataque remoto, ya que la clave de firma normalmente no está expuesta al ordenador conectado a internet. Sin embargo, no elimina todos los riesgos. Una persona puede perder el dispositivo, extraviar la copia de seguridad, comprar un producto manipulado, autorizar una transacción maliciosa en el dispositivo, introducir la frase de recuperación en una aplicación falsa o dejar una copia de la copia de seguridad donde alguien más pueda encontrarla.
Verificado: Trezor describe su copia de seguridad de billetera como una lista de palabras que permiten restaurar el acceso en caso de pérdida o daño del dispositivo, y MetaMask explica que la frase de recuperación de una billetera de hardware no debe estar conectada a internet. Depende del contexto: el almacenamiento en frío suele ser más adecuado para fondos a largo plazo o que no requieren acceso frecuente, pero puede resultar inconveniente para el trading activo y las aplicaciones descentralizadas. No se conoce solo a partir de la categoría del producto: si el firmware, la cadena de suministro, las redes compatibles, la visualización de transacciones y el proceso de recuperación de un dispositivo específico satisfacen sus necesidades.
Acción: Si utiliza almacenamiento en frío, adquiéralo de un fabricante o canal autorizado, inicialícelo usted mismo, verifique el proceso de copia de seguridad en el dispositivo y guarde la copia de seguridad de recuperación sin conexión en una ubicación controlada. No fotografíe ni escriba la frase en una computadora «solo para guardar una segunda copia».
Cartera caliente vs. cartera fría: la comparación práctica
Factor
Cartera caliente
Cartera fría
exposición a Internet
Las claves se utilizan en un entorno en línea.
Las claves están diseñadas para permanecer sin conexión o aisladas.
Conveniencia
Acceso rápido para pagos frecuentes y dApps.
Pasos de configuración y firma más deliberados
Ajuste típico
Saldo activo pequeño, gastos, pruebas, DeFi
No se necesitan inversiones a largo plazo ni cantidades elevadas a diario.
Principal riesgo operativo
Phishing, malware, aplicaciones falsas y aprobaciones inseguras.
Copias de seguridad perdidas o expuestas, errores de los dispositivos y problemas en la cadena de suministro.
Responsabilidad de recuperación
Por lo general, el usuario tiene una billetera de autocustodia.
Normalmente, el usuario accede a través de la copia de seguridad de recuperación.
Esta tabla describe patrones comunes, no una garantía. Una billetera caliente bien administrada puede ser más segura para un saldo pequeño y de uso frecuente que una billetera fría cuya frase de recuperación se almacena en una cuenta en la nube. Por el contrario, una billetera de hardware costosa no protege los fondos si el propietario aprueba una transacción maliciosa o proporciona la frase a un agente de soporte falso.
Idea errónea: “Las carteras frías no se pueden hackear”.
Lo que está verificado: mantener las claves privadas sin conexión reduce la exposición al malware remoto y al robo de claves en línea. Este es el principal beneficio de seguridad del almacenamiento en frío. Lo que depende de las circunstancias: el usuario sigue decidiendo qué transacción aprobar, dónde se almacena la copia de seguridad y qué ordenador o aplicación se utiliza para prepararla. Lo que aún se desconoce: ningún artículo puede demostrar que un dispositivo, una versión de firmware, un vendedor o una configuración de usuario en particular permanecerán seguros para siempre.
Acción: Considere la frase de recuperación como el activo más sensible de la configuración. Verifique la dirección de destino y los detalles de la transacción en la pantalla del dispositivo, mantenga el firmware y el software complementario actualizados según las instrucciones del fabricante y deténgase si un sitio web o un agente de soporte le solicita la frase.
Idea errónea: “Las carteras digitales son solo para principiantes”.
Lo que se ha comprobado: las carteras digitales son útiles porque facilitan las transacciones frecuentes y la conexión a aplicaciones. Los usuarios profesionales también las utilizan para la liquidez operativa, las pruebas y el acceso a aplicaciones. Lo que depende de las circunstancias: el saldo aceptable depende de la frecuencia de las transacciones, las prácticas de seguridad personal, el entorno del dispositivo y las consecuencias de una pérdida. Lo que aún se desconoce: si la próxima aprobación de una dApp o token que encuentre un usuario es fiable.
Acción: Utilice billeteras separadas para cada tarea. Mantenga una billetera "activa" limitada para dApps y transacciones rutinarias, y otra billetera diferente para fondos que no deban estar expuestos a contratos experimentales. Si una billetera activa interactúa con un sitio sospechoso, deje de usarla hasta que haya investigado las aprobaciones y la exposición.
Idea errónea: “Una cartera de hardware es automáticamente un dispositivo de almacenamiento en frío”.
Lo que se verifica: una billetera de hardware es un dispositivo físico de gestión de claves, mientras que el almacenamiento en frío describe cómo se mantienen las claves sin conexión y cómo se utiliza la cuenta. Ledger señala explícitamente que los términos no son idénticos y que una billetera de hardware puede no funcionar como una cuenta estrictamente fría cuando interactúa con contratos inteligentes. Lo que depende de las circunstancias: el riesgo real depende de la cuenta, el flujo de trabajo de firma, el software conectado y los contratos utilizados. Lo que permanece desconocido: la etiqueta del producto por sí sola no revela si una configuración particular está suficientemente aislada para el uso previsto.
Acción: Crea una cuenta para el almacenamiento a largo plazo y evita conectarla a dApps. Usa una cuenta separada, incluso en el mismo dispositivo si la billetera lo permite, para las aplicaciones activas. Verifica que entiendes qué cuenta se está usando antes de aprobar una transacción.
Idea errónea: “La frase de recuperación es solo una contraseña de respaldo”.
Lo que se verifica: la frase puede restaurar el acceso a las cuentas de la billetera derivadas de ella, y quien la obtenga podría controlar los fondos asociados. No es una contraseña de atención al cliente que una empresa pueda restablecer de forma segura. Lo que depende de las circunstancias: el formato exacto de la copia de seguridad, el número de palabras, la opción de frase de contraseña y las cuentas compatibles varían según la billetera. Lo que se desconoce: si una copia de seguridad dañada, incompleta o registrada incorrectamente se puede recuperar después de la pérdida del dispositivo.
Acción: Escriba la copia de seguridad exactamente como se indica en la billetera, guárdela sin conexión, protéjala del fuego, el agua, el robo y el acceso no autorizado, y pruebe la recuperación con una pequeña cantidad antes de confiar en ella para fondos importantes. No guarde las palabras en un gestor de contraseñas, correo electrónico, almacenamiento en la nube ni en una foto del teléfono a menos que haya evaluado cuidadosamente el modelo de seguridad específico.
¿Qué cartera es la mejor para cada caso de uso?
Para gastos frecuentes o transacciones activas
Una billetera digital suele ser más práctica porque las transacciones son accesibles de inmediato. La desventaja es que la billetera está más expuesta al entorno en línea. Considere mantener solo un saldo operativo y transferir los fondos a largo plazo a otro lugar.
Acción: Establezca un límite de saldo personal, habilite la seguridad del dispositivo, verifique las direcciones y mantenga un registro escrito de qué billetera se utiliza para los fondos activos.
Para inversiones a largo plazo
Una cartera fría suele ser la mejor opción cuando el objetivo principal es reducir la exposición en línea y las transacciones son poco frecuentes. La contrapartida es una mayor responsabilidad: debe proteger el dispositivo, la copia de seguridad, el PIN, el plan de herencia o acceso y el procedimiento de recuperación.
Acción: Adquiera el dispositivo a través de un canal de confianza, cree la billetera de forma privada, verifique la copia de seguridad y documente un plan de recuperación sin documentar la clave secreta en sí.
Para DeFi, NFT o conexiones frecuentes a dApps
Una billetera en línea ofrece la interacción más fluida, pero no debe considerarse una bóveda. Una billetera de hardware puede brindar protección adicional para el uso de claves, pero conectar una cuenta de alto valor a muchos contratos aún puede generar riesgos de aprobación y transacción.
Acción: Separe una cuenta de dApp activa de una cuenta de almacenamiento, revise las aprobaciones periódicamente y revoque o mueva los activos cuando una integración ya no sea necesaria.
Para una cuenta de intercambio de custodia
Una cuenta de intercambio es un acuerdo de custodia con un tercero, no una billetera virtual (ya sea fría o caliente) con autocustodia. Si bien puede resultar conveniente, dependes de la seguridad de la plataforma, los controles de la cuenta, las políticas de retiro y la disponibilidad continua.
Acción: Utilice una contraseña única, una seguridad sólida en su cuenta, controles de retiro cuando estén disponibles y un plan para transferir los activos que tenga previsto mantener de forma independiente.
Una configuración equilibrada suele ser más realista que una única cartera "óptima".
Para muchos usuarios, una estructura por capas facilita la gestión: una pequeña billetera activa para uso frecuente, una billetera fría independiente para almacenamiento a largo plazo y fondos limitados en un exchange de custodia solo cuando sea necesario para operar. Esto no elimina el riesgo; limita la cantidad expuesta a un solo error y aclara la finalidad de cada billetera.
Verificado: las directrices oficiales enfatizan constantemente la importancia de proteger las claves privadas y las frases de recuperación, en lugar de confiar únicamente en la etiqueta del dispositivo. Depende de las circunstancias: el número de carteras, la cantidad de fondos y el nivel de separación deben ajustarse a tu experiencia y capacidad para mantener copias de seguridad. Desconocido de antemano: la configuración más segura no se puede seleccionar solo con base en el saldo, ya que el comportamiento del usuario, el modelo de amenazas, la jurisdicción, las redes compatibles y las necesidades de recuperación también son factores importantes.
Acción: Crea un inventario de una página sin secretos: propósito de la billetera, red, tipo de cuenta, categoría de ubicación de respaldo e instrucciones de contacto de emergencia o de herencia. Revísalo después de cambios importantes de software, dispositivos o en tu vida.
Lista de verificación para la decisión final
Elija una billetera en línea cuando el acceso inmediato y el uso frecuente de aplicaciones sean más importantes que el máximo aislamiento, y mantenga el saldo limitado.
Elija el almacenamiento en frío cuando el aislamiento de claves a largo plazo sea más importante que la comodidad, y cuando pueda proteger y recuperar la copia de seguridad.
Utilice cuentas separadas para el almacenamiento a largo plazo y la actividad de las dApps.
Nunca compartas una clave privada o una frase de recuperación con el personal de soporte, amigos, sitios web o cualquier persona que te envíe un mensaje no solicitado.
Recuerda que una billetera no puede protegerte de aprobar una transacción que no entendiste.
Antes de transferir fondos, consulte la documentación oficial para conocer las redes compatibles, los estándares de recuperación, el firmware y los procedimientos de seguridad.
Las características de la billetera, las redes compatibles, el firmware, los estándares de recuperación y las recomendaciones de seguridad pueden cambiar. Esta comparación tiene fines informativos y no constituye asesoramiento financiero ni de seguridad personalizado. Antes de transferir fondos, consulte la documentación vigente de la billetera, la red, el exchange y la aplicación que planea usar.