Inicio
» Conocimiento
»
Cómo solucionar errores de conexión de clave API para bots de trading de criptomonedas
Cómo solucionar errores de conexión de clave API para bots de trading de criptomonedas
Cuando un bot de trading de criptomonedas no puede conectarse a Binance u OKX, el mensaje puede ser tan genérico como "autenticación fallida" o "clave API no válida". Este mensaje no significa necesariamente que la clave sea incorrecta. El fallo puede deberse a permisos, una lista de direcciones IP permitidas, un punto final de producto incorrecto, una firma mal formada, un reloj desincronizado o un límite en la tasa de solicitudes.
Esta guía utiliza un ejemplo hipotético como ejemplo práctico. Se trata únicamente de un ejemplo ilustrativo; no es una prueba, resultado ni testimonio real: Maya ha creado un bot para operar al contado y recibe un error de conexión tras introducir las credenciales de una cuenta de intercambio. El proceso de solución de problemas que se describe a continuación muestra cómo pudo aislar la causa sin revelar su secreto ni conceder acceso innecesario a la cuenta. La interfaz de su plataforma de intercambio, el proveedor del bot y el mensaje de error pueden variar.
¿Qué debes hacer antes de cambiar la clave API?
Pausa el bot y evita los reintentos automáticos mientras investigas. Las solicitudes fallidas repetidas pueden dificultar la distinción entre un problema de límite de velocidad y un problema de autenticación. Guarda el texto exacto del error, el estado HTTP, el nombre de la plataforma de intercambio, el tipo de producto, el punto final (si el bot lo muestra) y la hora del fallo. Nunca pegues una clave secreta de API, una contraseña, una solicitud firmada ni un encabezado de autorización completo en un problema público, un chat, una captura de pantalla o un ticket de soporte.
Una clave API identifica la integración. El secreto API es el valor privado que se usa para firmar las solicitudes, y la contraseña API es una credencial adicional que requieren algunos exchanges, incluido OKX. Trate toda esta información como confidencial. Si un secreto se ha visto comprometido, revoque esa clave y cree una nueva a través de la interfaz de cuenta oficial del exchange antes de continuar.
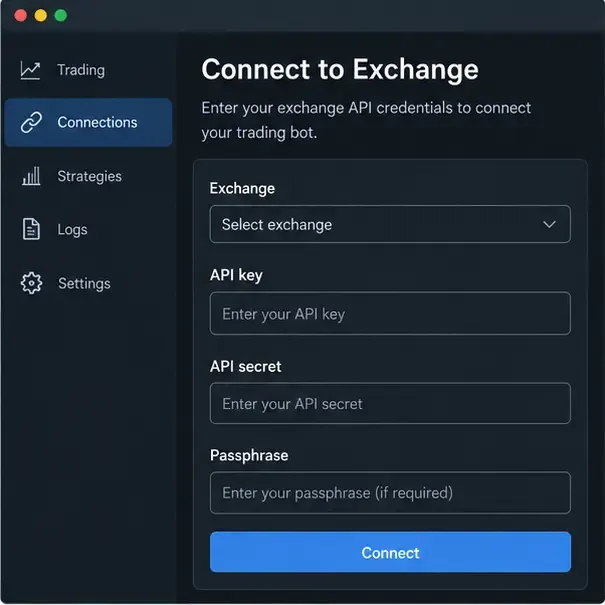
Maqueta ilustrativa de la interfaz de usuario: el formulario de conexión del bot separa los campos de intercambio, clave API, secreto API y contraseña antes de realizar una prueba de conexión.
¿A qué familia de errores pertenece el mensaje?
Comience con la clasificación en lugar de ediciones aleatorias. Los errores de autenticación y autorización suelen estar relacionados con credenciales, permisos, restricciones de IP o firmas. Los errores de tiempo se deben al reloj de la máquina o a la marca de tiempo de la solicitud. Los errores de red y de límite de velocidad requieren una respuesta diferente: verifique la accesibilidad, reduzca la velocidad de las solicitudes y confirme si se aceptó una orden anterior antes de volver a intentarlo.
Señal observada
Área probable
Primera comprobación
Binance-2015 REJECTED_MBX_KEY
Discrepancia en la clave, la IP o los permisos.
Estado de la clave, IP permitida y permiso requerido
Binance-1022 INVALID_SIGNATURE
Firma de la carga útil o secreto
Parámetros exactos, codificación, método y clave de firma
Binance-1021 INVALID_TIMESTAMP
Reloj o ventana de recepción
Sincronización UTC y generación de marcas de tiempo
Binance -1003 TOO_MANY_REQUESTSu OKX50011
Volumen de solicitudes
Intervalo de sondeo, reintentos y límites específicos del punto final.
Error de tiempo OKX50102
La marca de tiempo difiere de la hora del servidor.
Hora UTC y punto final de la hora de intercambio
Estos códigos y mensajes son referencias documentadas, pero no garantizan que todos los bots los muestren sin modificaciones. Un bot de terceros puede traducir, acortar o adaptar la respuesta del intercambio.
¿Cómo se verifica el estado y los permisos de la clave API?
Acceda a la página de administración de la API de la plataforma de intercambio directamente desde el sitio web o la aplicación oficial. Confirme que la clave esté activa, pertenezca a la cuenta o subcuenta correspondiente y sea compatible con el producto que utilizará el bot. Una clave creada para un entorno o cuenta podría no funcionar en otro.
Aplique el principio de mínimo privilegio. Un bot que solo consulta saldos necesita acceso de lectura. Un bot que coloca y cancela órdenes al contado necesita el permiso de negociación de la bolsa. Los retiros son una función independiente y deben permanecer deshabilitados a menos que exista una razón específica y justificada para habilitarlos. Una conexión exitosa no demuestra que el bot pueda colocar órdenes, y un error de permisos durante una prueba de órdenes no significa automáticamente que las credenciales sean inválidas.
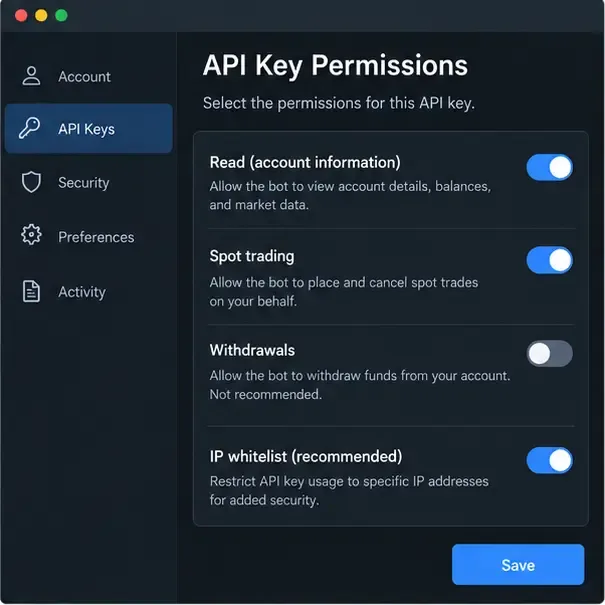
Maqueta ilustrativa de la interfaz de usuario: revise los permisos mínimos necesarios para el bot y mantenga los retiros deshabilitados durante la resolución de problemas.
En el ejemplo hipotético, Maya primero verifica si su bot está configurado para operar al contado, aunque la clave se creó con acceso de solo lectura. Anota el permiso necesario en la documentación del bot, lo habilita si corresponde, guarda el cambio y espera a que la plataforma de intercambio lo aplique. No habilita los retiros solo para que la prueba de conexión sea exitosa.
¿Podría una lista blanca de direcciones IP estar bloqueando al bot?
Una lista blanca de IP, también llamada lista de direcciones permitidas, restringe el uso de la API a direcciones de origen aprobadas. Mejora la seguridad, pero puede bloquear una clave perfectamente válida si el bot se ejecuta desde un servidor en la nube, un contenedor, una conexión doméstica o un proveedor cuya IP de salida haya cambiado. Solicite al proveedor del bot la dirección o direcciones IP de salida exactas. No intente adivinarlas a partir de la IP pública de su portátil si el bot se ejecuta en otro lugar.
Compare la dirección que muestra el proveedor con la lista de direcciones permitidas del intercambio. Verifique si se trata de IPv4 o IPv6, si hay espacios o entradas obsoletas, y si la clave está vinculada a la cuenta correcta. Si el proveedor utiliza un rango de direcciones rotativo, pregunte si ofrece una IP de salida estable. No desactive la lista de direcciones permitidas de forma permanente como solución rápida; si la elimina temporalmente para un diagnóstico controlado, restáurela inmediatamente y rote la clave si el cambio expuso una integración sensible.
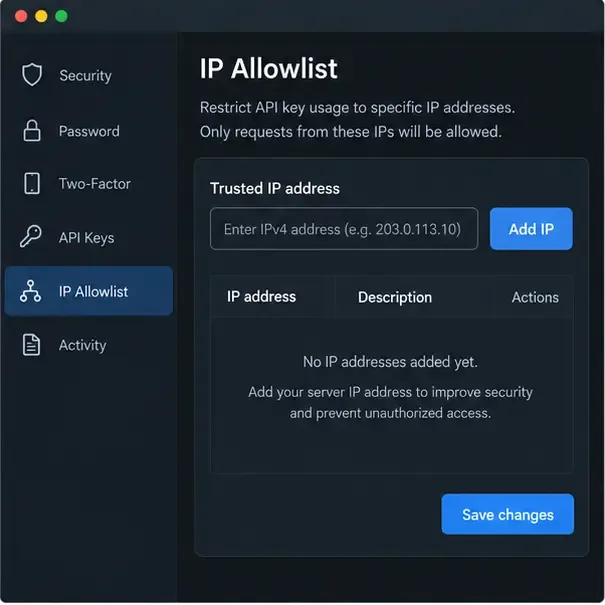
Maqueta ilustrativa de la interfaz de usuario: la lista de permitidos debe contener la dirección IP de origen aprobada del servidor del bot para que las solicitudes autenticadas puedan pasar.
¿La clave, el secreto y la contraseña provienen de la misma integración?
Copia las credenciales nuevamente sin agregar espacios, comillas, saltos de línea ni caracteres ocultos. Confirma que la clave API y el secreto se generaron como un solo par. En OKX, confirma también la frase de contraseña exacta que ingresaste al crear la clave. La frase de contraseña no es lo mismo que la contraseña de inicio de sesión de la cuenta, y la plataforma indica que una frase de contraseña perdida no se puede recuperar; se requiere un nuevo conjunto de claves.
Verifica el exchange seleccionado en el bot. Una clave de Binance no puede autenticar una solicitud de OKX, y una clave de la cuenta principal podría no representar la subcuenta con la que intentaste operar. Si no estás seguro de qué valor se pegó en cada campo, revoca la clave dudosa y crea un nuevo par en lugar de probar repetidamente una credencial desconocida.
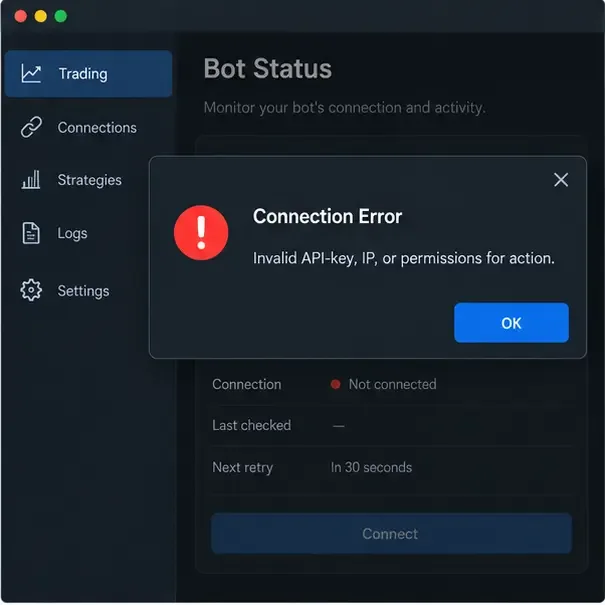
Maqueta ilustrativa de la interfaz de usuario: esta descripción general del error requiere comprobaciones independientes para la clave, la dirección IP de origen y los permisos.
¿Cómo se producen los errores de firma y de marca de tiempo?
Las solicitudes a la API privada no se autentican enviando la clave secreta en texto plano. El cliente crea una carga útil de firma precisa y genera una firma. Un solo error, como un cambio en el orden de los parámetros, una diferencia en la codificación de la URL, un método HTTP incorrecto, una clave secreta errónea o un cuerpo de solicitud alterado, puede invalidarla.
Para las solicitudes REST de Binance Spot, la documentación oficial describe la firma HMAC-SHA-256 para las claves HMAC y requiere una marca de tiempo en las solicitudes firmadas. La documentación también explica recvWindowel intervalo de tiempo permitido. La referencia actual muestra un valor de ejemplo de cinco segundos, pero la configuración de un bot y los límites del exchange pueden variar; utilice el valor compatible con el endpoint y evite enmascarar un problema de reloj con un intervalo innecesariamente grande.
Las solicitudes REST privadas de OKX utilizan encabezados que incluyen OK-ACCESS-KEY, OK-ACCESS-SIGN, OK-ACCESS-TIMESTAMP, y OK-ACCESS-PASSPHRASE. OKX describe un pre-hash creado a partir de la marca de tiempo, el método HTTP, la ruta de la solicitud y el cuerpo, seguido de la codificación HMAC-SHA-256 y Base64. También especifica la hora UTC ISO 8601 con precisión de milisegundos y recomienda sincronizarla con su punto final de hora pública. Asegúrese de que el reloj del bot, el método HTTP, la ruta, los parámetros de consulta y el cuerpo coincidan con lo que firma.
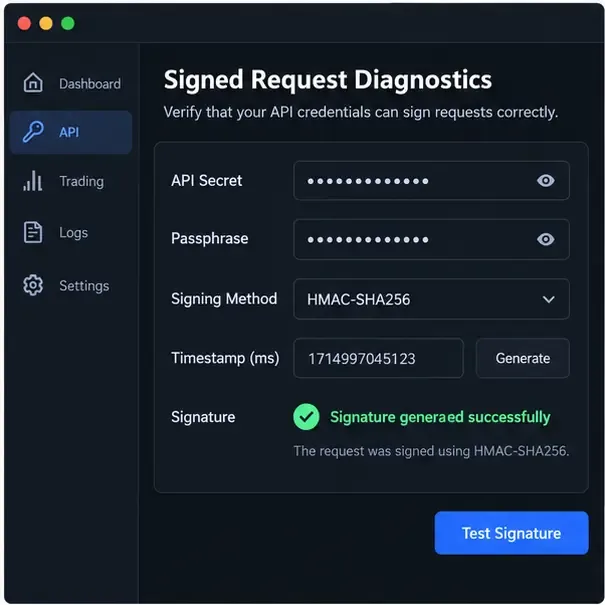
Maqueta ilustrativa de la interfaz de usuario: el diagnóstico de firmas debe mostrar comprobaciones de estado y marca de tiempo sin revelar el secreto en sí.
En el caso hipotético de Maya, el bot registra una firma no válida en lugar de un permiso rechazado. Ella compara el método de firma documentado del proveedor del bot con el intercambio seleccionado, verifica que el secreto no se haya truncado, sincroniza el reloj del servidor a UTC y prueba un punto final de lectura autenticado inofensivo. Si el proveedor controla la firma internamente, ella solo proporciona las credenciales de reemplazo a través de su campo de secreto protegido y le pide al proveedor que inspeccione los registros censurados.
¿El bot está utilizando el entorno y el punto final del producto correctos?
Separe los entornos de producción o red principal de los de prueba o de demostración. Una clave creada para uno podría no funcionar en el otro. Además, distinga los puntos de acceso para operaciones al contado, con margen, de futuros y de opciones. Un mismo par de criptomonedas puede tener diferentes símbolos, permisos, modos de cuenta y reglas de órdenes en distintos productos.
Lee la guía de integración del bot con la plataforma de intercambio y compara su URL base, selector de productos, tipo de cuenta, formato de símbolo y modo WebSocket o REST con la documentación actual de la plataforma. Si el bot ofrece integraciones separadas para Binance Spot y Futures, elige la que coincida con la clave y la estrategia. Nunca cambies a un punto final en producción solo porque las credenciales de la red de prueba fallaron.
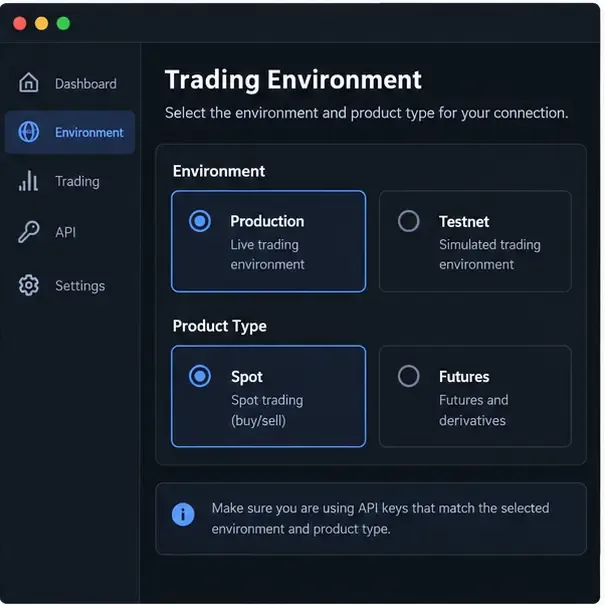
Maqueta ilustrativa de la interfaz de usuario: la producción frente a la red de prueba y el spot frente a los futuros deben coincidir tanto en la clave API como en la integración del bot.
¿Podría estar fallando la conexión debido a limitaciones de velocidad o problemas de red?
Una vez verificadas las credenciales, inspeccione el patrón de solicitud. Un bot que consulta saldos, órdenes abiertas y datos de mercado con demasiada frecuencia puede alcanzar los límites, incluso cuando todas las firmas son válidas. Binance documenta -1003 TOO_MANY_REQUESTSy recomienda el uso de transmisiones WebSocket para actualizaciones en tiempo real cuando sea apropiado. OKX documenta 50011el límite de solicitudes alcanzado e indica que estos varían según el punto final y pueden basarse en la dirección IP o el ID de usuario.
Reduzca las consultas duplicadas, implemente un retroceso exponencial, limite los reintentos y evite iniciar varias instancias de bot con la misma integración. Un tiempo de espera no garantiza que un pedido haya fallado: verifique el estado del pedido antes de enviar uno duplicado. Compruebe también el DNS, las reglas del firewall, el acceso HTTPS saliente, la configuración del proxy, la intercepción TLS y si el punto final de la plataforma de intercambio está disponible en su región o para su cuenta.
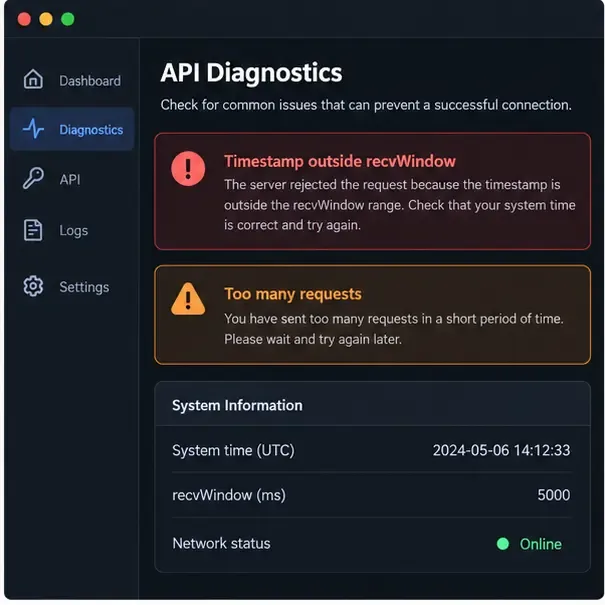
Maqueta ilustrativa de la interfaz de usuario: las advertencias de ventana de tiempo y de límite de velocidad requieren soluciones diferentes, incluso cuando aparecen en la misma vista de diagnóstico.
¿Cuál es la forma más segura de volver a realizar las pruebas después de una corrección?
Guarda el cambio exacto que hayas realizado, como corregir la lista de direcciones IP permitidas o seleccionar Spot.
Utilice primero una solicitud autenticada de solo lectura, como por ejemplo para consultar la información o los saldos de la cuenta.
Confirma que el bot reporta la cuenta y el producto previstos, sin mostrar información confidencial.
Si es necesario realizar una prueba de orden, utilice el tamaño práctico más pequeño y un mercado controlado solo después de comprender las consecuencias, las comisiones y el modo de cuenta.
Revise los registros para ver los códigos de estado, las marcas de tiempo, los nombres de los puntos finales y los recuentos de reintentos que se hayan ocultado.
Detenga el proceso y gire la llave si el error persiste después de verificar los aspectos básicos, o si la llave se ha copiado en un servicio no confiable.
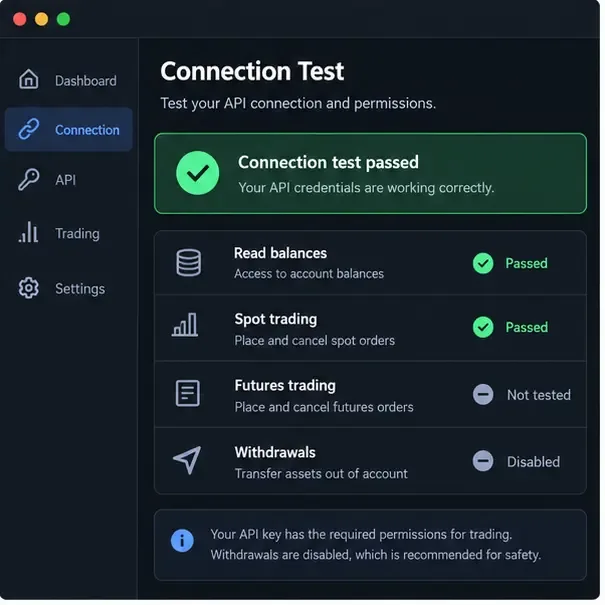
Maqueta ilustrativa de la interfaz de usuario: una nueva prueba controlada separa el acceso de lectura y la negociación al contado del acceso a futuros no probado, mientras que los retiros permanecen deshabilitados.
¿Qué errores debes evitar?
No publiques ni envíes por correo electrónico la clave secreta de la API, ni siquiera cuando pidas ayuda para depurar el problema.
No habilite los retiros como una solución rápida ante un fallo de autenticación.
No añada un rango de direcciones IP amplio o desconocido a una lista de permitidos solo para evitar un error.
No intente repetir un pedido incierto a ciegas después de un tiempo de espera agotado; verifique primero su estado.
No dé por sentado que una clave es válida para todos los productos de intercambio, subcuentas, regiones o entornos.
No aumente la frecuencia de sondeo mientras investiga una falla.
No confíe más en una captura de pantalla antigua de la página de configuración de Exchange que en la documentación oficial actual.
Referencias oficiales y limitaciones de esta guía.
Para conocer el significado de los códigos y los detalles de la firma, consulte la referencia de códigos de error de la API de Binance Spot y la documentación de la API REST de Binance Spot . Para obtener información sobre la autenticación, la sincronización horaria, los permisos, los códigos de error y los límites de velocidad de OKX, consulte la guía de la API de OKX . Tenga en cuenta que estos documentos del proveedor pueden cambiar, por lo que le recomendamos revisarlos nuevamente cuando su proveedor de bots publique una actualización de integración.
Este artículo se elaboró con base en las referencias oficiales disponibles el 16 de septiembre de 2026. Explica un método de diagnóstico, no garantiza el funcionamiento de un bot, cuenta de intercambio, jurisdicción o versión de API específicos. Si el exchange muestra un mensaje de seguridad, cumplimiento, bloqueo de cuenta o disponibilidad del producto, siga el proceso de soporte oficial del exchange y no intente eludir la restricción.