Accueil
» Connaissances
»
2FA Authenticator Lost? How to Reset Your Security Settings on Major Exchanges
2FA Authenticator Lost? How to Reset Your Security Settings on Major Exchanges
If your authenticator app disappears, the most important question is not “Which code should I enter?” It is “What else might an attacker now control?” A lost phone can expose an active session, email notifications, or recovery messages, while a deleted authenticator app may simply mean that you need an account-recovery check. Treat the incident as a security event until you have verified otherwise.
This practical reference covers Coinbase, Binance, Kraken, and OKX. The services do not use one universal reset process. Menu names, identity checks, waiting periods, and withdrawal restrictions can vary by country, account status, and app version. The exchange links below were checked on September 16, 2026; use the official support page for the current wording before you submit a request.
First five minutes: contain the risk
Secure your email account. From a trusted device, change its password, review active sessions, and make sure its own two-factor authentication is working. The email account often receives exchange alerts and recovery links.
Secure the missing phone. If it was lost or stolen, use the operating system’s device-locator service to lock it, and contact your mobile carrier if your number or SIM may be exposed. Do not wait for the exchange reset before protecting the device.
Stop sharing secrets. Never send a password, authenticator code, backup code, seed phrase, or remote-access session to someone claiming to be support. Coinbase’s official scam guidance specifically warns that support will not ask for these items or ask you to move funds.
Use only the official exchange app or domain. Type the address yourself or use a previously verified bookmark. Search ads and messages can lead to look-alike login pages.
Write down the exact loss. Record whether you lost only the authenticator, the entire phone, access to email, the phone number, the password, or all of them. That classification determines the safest recovery path.
Know which credential is missing
Two-factor authentication (2FA) adds a second proof of identity after the password. An authenticator app normally creates a time-based one-time password, often called a TOTP code. A backup code is a single-use recovery code saved when 2FA was enabled. A setup key is the secret that can recreate the authenticator entry manually. A passkey or hardware security key is a different authentication method and may offer another way into an account.
These terms are related but not interchangeable. A backup code may let you pass one sign-in challenge; it does not automatically restore every exchange security setting. A setup key can recreate a TOTP entry, but it is as sensitive as a password and must not be pasted into chat or sent to support. If your phone was stolen, assume anything stored visibly on it may be exposed.
What happened
Best first move
What to expect
Authenticator app deleted, email and password still work
Try a saved backup code, passkey, security key, or the exchange’s unavailable-method flow.
You may be able to reset 2FA after an identity check.
Phone lost or stolen
Lock the phone and secure email before attempting recovery.
Regaining access may trigger a temporary withdrawal hold.
Email or phone number also unavailable
Use the exchange’s formal account-recovery process.
Expect stronger identity checks and a longer review.
Unknown login, withdrawal, API key, or device
Secure email, change the exchange password if possible, and contact official support through the account’s security flow.
Prioritize containment over restoring convenience.
Recover access in the safest order
1. Try a legitimate alternate factor
On the exchange sign-in screen, look for wording such as “Try another way,” “Authentication method unavailable,” “Security verification unavailable?” or “Recover account.” Only use an option that appears inside the official app or domain. A backup code, passkey, security key, or already trusted session may let you reach security settings without immediately opening a manual support case.
Do not keep guessing time-based codes. If the app is still available but codes are rejected, first enable automatic date and time on the device. OKX lists clock synchronization as an initial troubleshooting step. If the phone is gone, skip this check and use recovery instead.
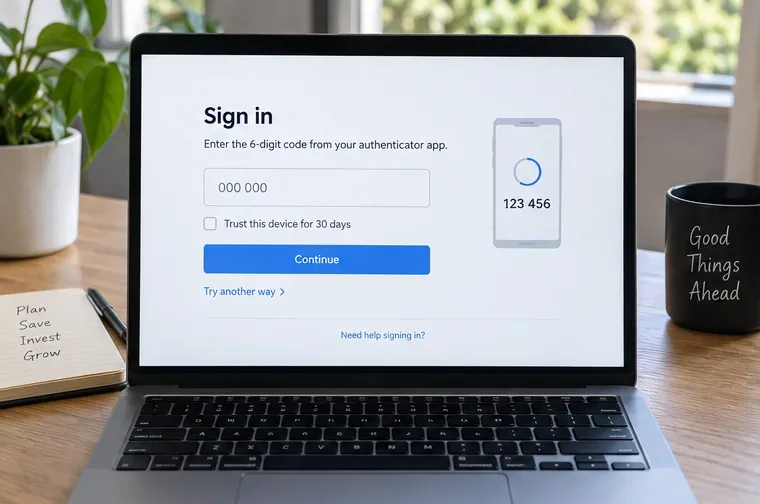
Illustrative sign-in recovery screen with a six-digit code field and a “Try another way” link; actual exchange labels and available methods vary.
2. If you are already signed in, change security settings before logging out
An existing trusted session can be valuable, but it is not proof that the account is safe. Open the exchange’s security center, review the current 2FA method, and follow the option to change or replace the authenticator. Coinbase directs signed-in users to its 2-step verification settings and then to “Lost access to your 2-step verification?” before identity verification. OKX similarly places the reset under the Security Center and provides an unavailable-method route.
Before closing the session, save the recovery reference or case number, confirm the email address on the account, and check whether the exchange warns about a temporary withdrawal lock. Do not remove the only working factor until the replacement is ready unless the official flow requires it.
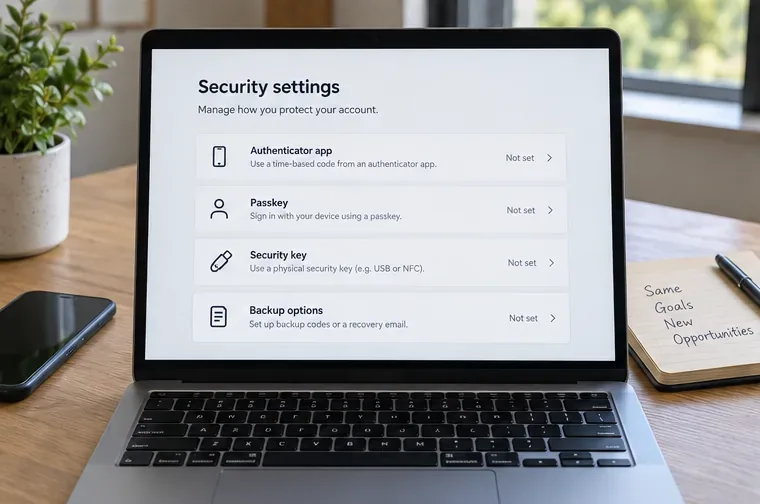
Illustrative security settings panel showing several authentication methods and backup options; it is a visual reference, not an official exchange screenshot.
3. Suivez l'itinéraire spécifique à l'échange
Les itinéraires ci-dessous présentent les différences pratiques importantes. Commencez par la ligne correspondant à votre échange, puis consultez les instructions officielles associées. Si les libellés affichés à l'écran diffèrent, n'utilisez pas de tutoriel tiers ; retournez au centre d'aide officiel et recherchez le message d'erreur exact.
Échange
Itinéraire de récupération officiel
Contrôles et restrictions documentés par la bourse
Coinbase
Si une autre méthode d'authentification à deux facteurs fonctionne, utilisez-la. Sinon, utilisez la récupération de compte Coinbase. Un utilisateur connecté peut accéder aux paramètres de vérification en deux étapes et choisir l'option « Accès perdu ».
Une vérification d'identité peut être requise. Les documents d'assistance de Coinbase ne prévoient pas de procédure de blocage des retraits universelle pour tous les cas de récupération ; veuillez donc suivre les instructions affichées dans votre compte.
Binance
Choisissez la méthode de vérification indisponible lors de la connexion, puis « Vérification de sécurité indisponible ? » et suivez la procédure de réinitialisation de la vérification de sécurité. Sélectionnez l’option « Dispositif d’authentification à deux facteurs perdu » et terminez les vérifications restantes.
Binance indique qu'une demande de réinitialisation peut être examinée pendant 24 heures maximum. Les retraits, les ventes P2P, les transferts internes et les services de paiement peuvent être désactivés pendant 48 heures maximum après une réinitialisation de l'authentification à deux facteurs.
Kraken
Utilisez une clé principale ou le code de secours si vous en avez configuré un. Si vous ne disposez d'aucune de ces options, suivez la procédure de récupération de compte ou contactez l'assistance Kraken. Si l'appareil perdu risque d'exposer votre compte, vérifiez d'abord votre adresse e-mail et votre mot de passe.
Kraken recommande de modifier l'authentification à deux facteurs dès que l'accès est rétabli. La clé principale doit être stockée séparément de l'appareil utilisé pour la connexion.
OKX
Utilisez la procédure de réinitialisation de l'authentification à deux facteurs en libre-service. Sur le Web, accédez à Profil, Sécurité, Centre de sécurité, puis à l'option de modification appropriée et à « Méthode d'authentification indisponible ? ».
OKX peut demander une pièce d'identité et une authentification faciale. Selon ses conditions d'utilisation, les retraits et les échanges P2P peuvent être désactivés pendant 24 heures après une réinitialisation de l'authentificateur.
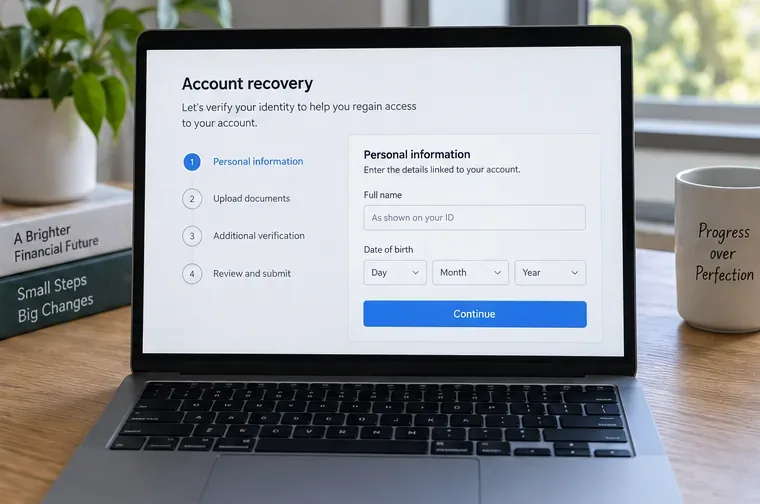
Capture d'écran illustrative de récupération de compte montrant les détails d'identité, le téléchargement de documents et les étapes de vérification ; les contrôles requis dépendent de la plateforme d'échange et du compte.
4. Effectuez soigneusement les vérifications d'identité.
Une réinitialisation est une mesure de sécurité ; la plateforme peut donc vous demander des informations déjà associées à votre compte, une pièce d’identité, un selfie ou une vérification faciale, un nouveau numéro de téléphone ou une vidéo de confirmation. Utilisez un environnement bien éclairé, soumettez les documents lisibles via la procédure officielle et assurez-vous que les informations correspondent à celles enregistrées sur votre compte. N’envoyez pas de pièces d’identité par courriel à une adresse copiée d’une conversation ou d’un message sur les réseaux sociaux.
Prenez une capture d'écran ou enregistrez la référence du dossier sans divulguer les numéros de document dans un dossier non sécurisé. Attendez ensuite la fin du délai d'examen indiqué. Ouvrir de nouveaux dossiers à répétition, modifier les détails ou envoyer des explications contradictoires peut compliquer la résolution d'un examen manuel.
5. Réinscrivez l'authentificateur et conservez le matériel de récupération en lieu sûr.
Une fois la réinitialisation approuvée par le service de change, installez l'application d'authentification depuis la boutique d'applications officielle de votre appareil et ajoutez le nouvel enregistrement à l'aide du code QR affiché ou de la clé de configuration. Saisissez le code à six chiffres actuel pour confirmer l'inscription. Générez des codes de secours si le service le propose et stockez-les hors ligne ou dans un gestionnaire de mots de passe fiable. Conservez la clé de configuration séparément de votre téléphone ; toute personne en possession de celle-ci peut reproduire les codes temporels.
Ne présumez pas que la réinstallation d'une application d'authentification restaure les anciens comptes. Cela ne fonctionne que si la sauvegarde ou la synchronisation de l'application était activée et que le compte a été correctement restauré. Vérifiez le nouveau code lors d'une deuxième connexion sécurisée avant de l'utiliser, mais ne désactivez pas prématurément l'ancienne méthode si la plateforme l'indique toujours comme active.
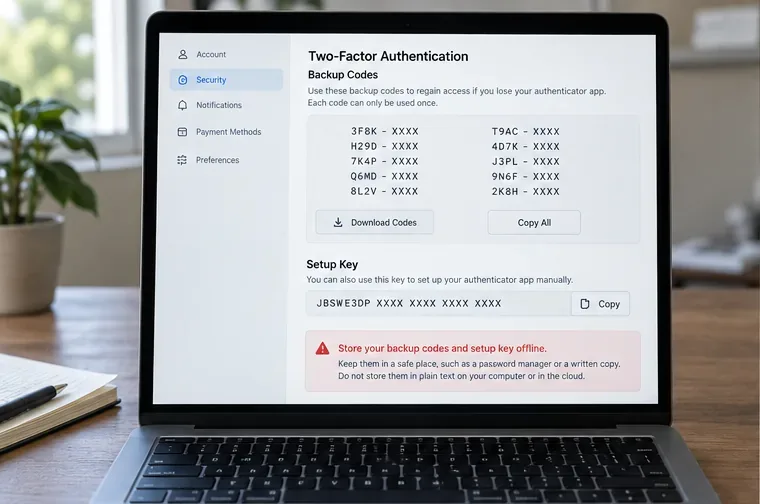
Page illustrative des codes de sauvegarde montrant des codes à usage unique et une clé de configuration avec un avertissement concernant le stockage hors ligne ; ne partagez jamais de véritables éléments de récupération dans un message.Écran d'inscription à l'authentificateur illustratif avec un carré de type QR code, une clé de configuration manuelle et un champ de vérification à six chiffres ; utilisez les valeurs affichées uniquement dans votre session d'échange officielle.
6. Sécurisez les comptes environnants
Une fois le nouveau facteur d'authentification accepté par la plateforme, vérifiez les sessions actives, les appareils, les clés API, les adresses de retrait, les adresses e-mail associées, les numéros de téléphone et les mots de passe. Déconnectez-vous des sessions inconnues. Désactivez les clés API inconnues et supprimez les adresses de retrait que vous n'avez pas ajoutées. Changez le mot de passe de la plateforme si le téléphone a été volé ou si vous soupçonnez une réutilisation. Enfin, sécurisez à nouveau le compte de messagerie et vérifiez ses règles de transfert et ses méthodes de récupération.
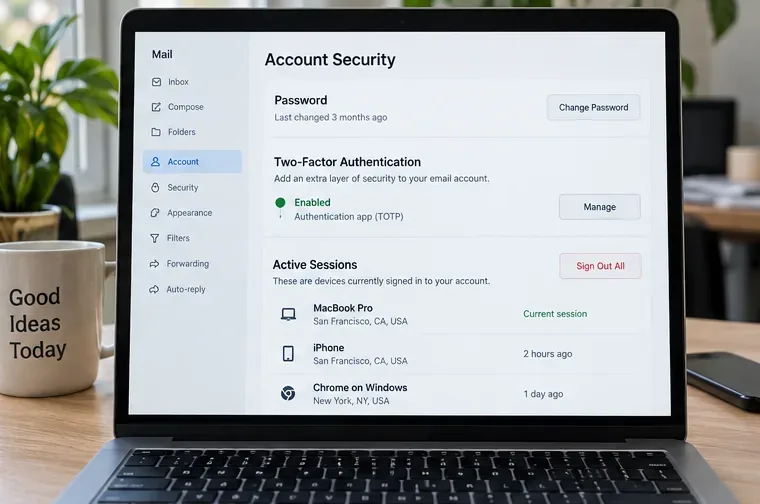
Page illustrative de sécurité du courrier électronique avec mot de passe, authentification à deux facteurs et contrôles de session active ; sécurisez ce compte car il peut recevoir des messages de récupération Exchange.
Que signifie le délai d'attente ?
Un blocage de retrait est une mesure de protection et ne signifie pas nécessairement que la réinitialisation a échoué. Binance indique un délai pouvant aller jusqu'à 48 heures pour certains services après une réinitialisation de l'authentification à deux facteurs (2FA), tandis qu'OKX indique une restriction de 24 heures pour les retraits et les échanges P2P après une réinitialisation de l'authentificateur. Votre compte peut afficher un délai ou une durée différente. Ne créez pas de deuxième compte, n'annulez pas une vérification légitime et ne payez personne pour « débloquer » vos fonds.
Pendant l'attente, consultez les alertes de connexion et l'activité de votre compte, vérifiez que votre adresse e-mail et votre numéro de téléphone sont corrects et conservez la référence officielle de votre demande. Si le délai est dépassé sans nouvelle, utilisez la même procédure de demande d'assistance officielle ou le centre d'aide plutôt que de contacter le service client via les réseaux sociaux.
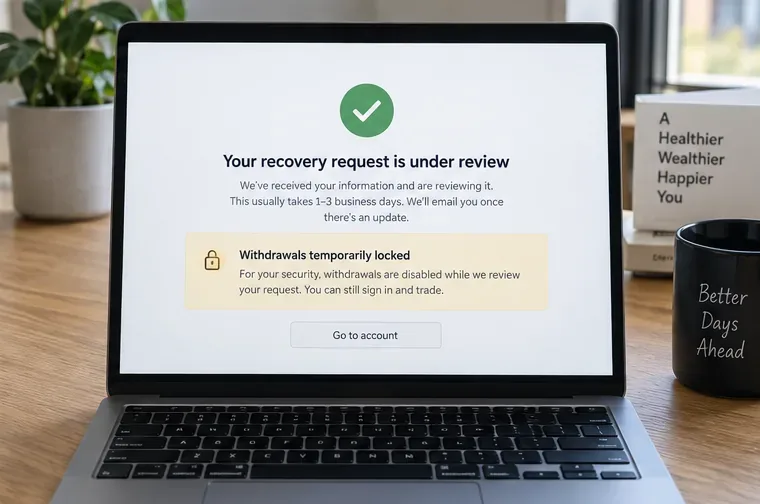
Écran de confirmation de récupération illustratif montrant qu'une demande est en cours d'examen et que les retraits sont temporairement bloqués ; la durée et les services concernés varient selon la plateforme d'échange.
Erreurs courantes à éviter
Utilisez les résultats de recherche ou la messagerie directe pour obtenir de l'aide. Accédez-y depuis le domaine ou l'application officielle de la plateforme.
Un code à usage unique vous est fourni. Un agent du support n'a pas besoin de votre code 2FA actuel pour vous authentifier.
Téléchargement de documents via un formulaire non vérifié. Arrêtez immédiatement si l'URL est mal orthographiée, si l'application n'est pas officielle ou si la demande provient d'une messagerie instantanée.
Réinitialisez votre messagerie avant de la sécuriser. Un attaquant qui contrôle votre messagerie peut intercepter les messages de récupération.
En supposant qu'une réinitialisation supprime toutes les anciennes sessions, vérifiez vous-même les sessions et les appareils une fois l'accès rétabli.
Ignorer l'accès à l'API. Une clé API compromise peut permettre des transactions ou des actions sur votre compte même si votre mot de passe a été modifié.
Attention à ne pas confondre un code de sauvegarde avec une clé d'installation. Traitez-les comme des secrets, mais attendez-vous à un comportement différent et à des limites d'utilisation unique.
Dernière vérification avant de considérer l'incident comme clos.
N’utilisez cette liste de contrôle qu’une fois que la plateforme d’échange a confirmé la réinitialisation ou que le nouvel authentificateur est actif :
Est-il possible de se connecter depuis un appareil de confiance avec la nouvelle méthode d'authentification à deux facteurs ?
Avez-vous stocké les codes de sauvegarde et la clé d'installation dans des emplacements séparés et protégés ?
Votre compte de messagerie possède-t-il un nouveau mot de passe, une authentification à deux facteurs fonctionnelle et aucune règle de session ou de transfert inconnue ?
Toutes les sessions d'échange et tous les appareils vous sont-ils familiers ?
Avez-vous supprimé les clés API, les mots de passe, les numéros de téléphone et les adresses de retrait inconnus ?
Comprenez-vous les modalités de retrait actif ou de blocage P2P et leur date de fin indiquée ?
Avez-vous conservé le numéro de dossier d'assistance officiel et la date de la réinitialisation ?
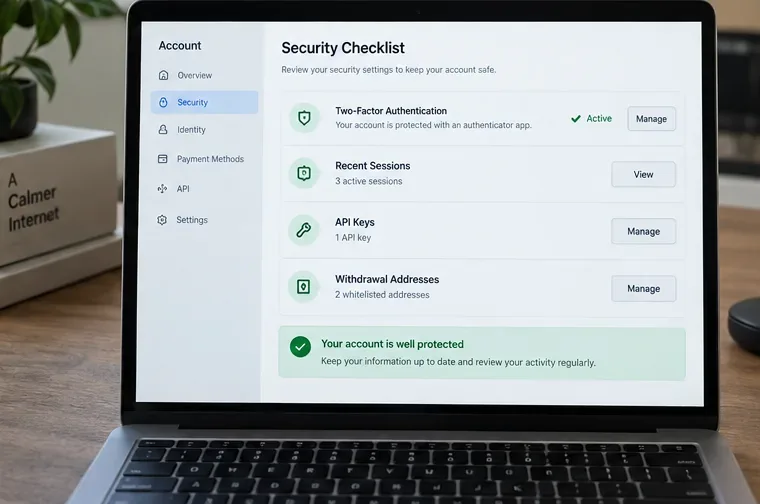
Liste de contrôle finale illustrative montrant l'authentification à deux facteurs active, les sessions récentes, les clés API et les adresses de retrait — les éléments à vérifier avant de clore l'incident.
Si la réponse est « non », veuillez laisser le dossier ouvert et reprendre la procédure de sécurité officielle de la plateforme. L’objectif n’est pas simplement de générer un nouveau code d’authentification ; il s’agit de rétablir une chaîne de contrôle valide entre votre messagerie, votre appareil, votre compte de plateforme et ses autorisations de retrait.